

iptable_evil
 flamingspork/iptable_evil
Porte dérobée au niveau du noyau pour iptables qui accepte tous les paquets avec le RFC 3514 evil bit activé, contournant les règles du pare-feu.…
exploitationids-ips-evasionnetwork-security+2
54
flamingspork/iptable_evilPorte dérobée au niveau du noyau pour iptables qui accepte tous les paquets avec le RFC 3514 evil bit activé, contournant les règles du pare-feu.…
 htrgouvea/nipe
Un moteur pour faire du réseau Tor votre passerelle par défaut
 oldboy21/smbsr
Rechercher des éléments intéressants dans les partages SMB
 sentrypeer/sentrypeer
Pot de miel SIP distribué qui détecte et partage les données de fraude sur les attaques VoIP. Collecte les IP des acteurs malveillants et les numéros…
 zeronetworks/rpcfirewall
Pare-feu RPC Windows qui audite, détecte et bloque les appels de procédure distante malveillants pour empêcher le mouvement latéral, la…
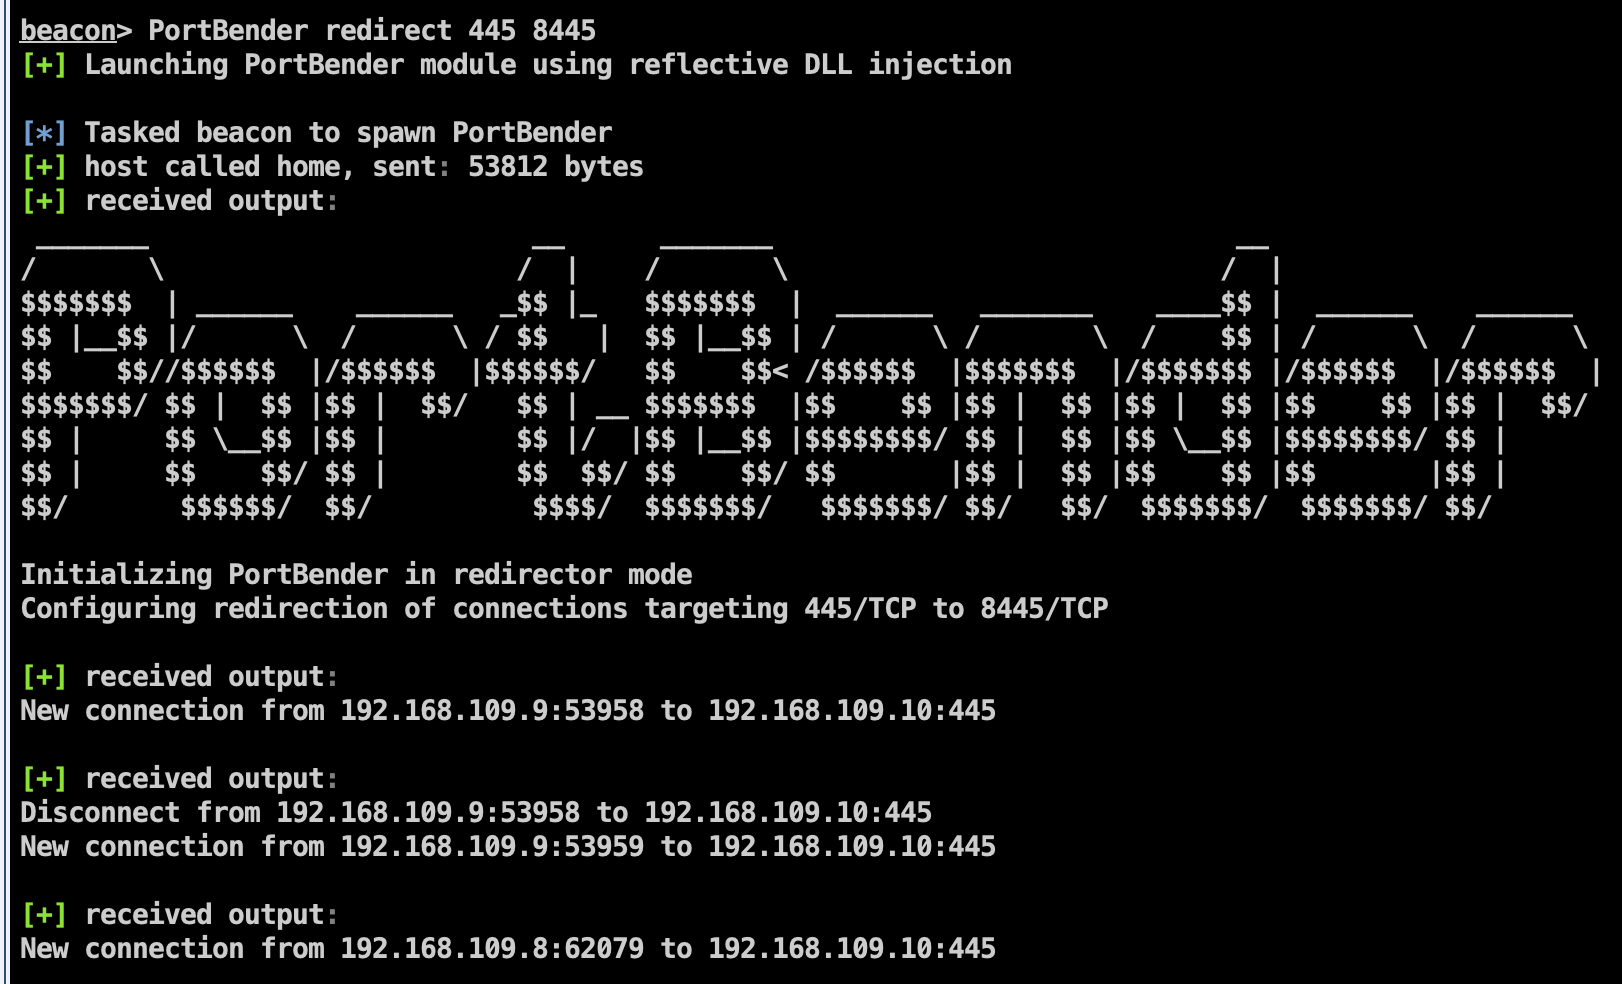 praetorian-inc/portbender
Utilitaire de redirection de port TCP
 rdesktop/rdesktop
Client RDP open-source pour se connecter aux services Terminal Windows depuis des systèmes de type Unix, prenant en charge les versions 4 et 5 de RDP…
 ctxis/snitchdns
Serveur DNS piloté par base de données avec une interface Web
 p3nt4/invoke-socksproxy
Proxy SOCKS et serveur SOCKS inversé utilisant PowerShell.
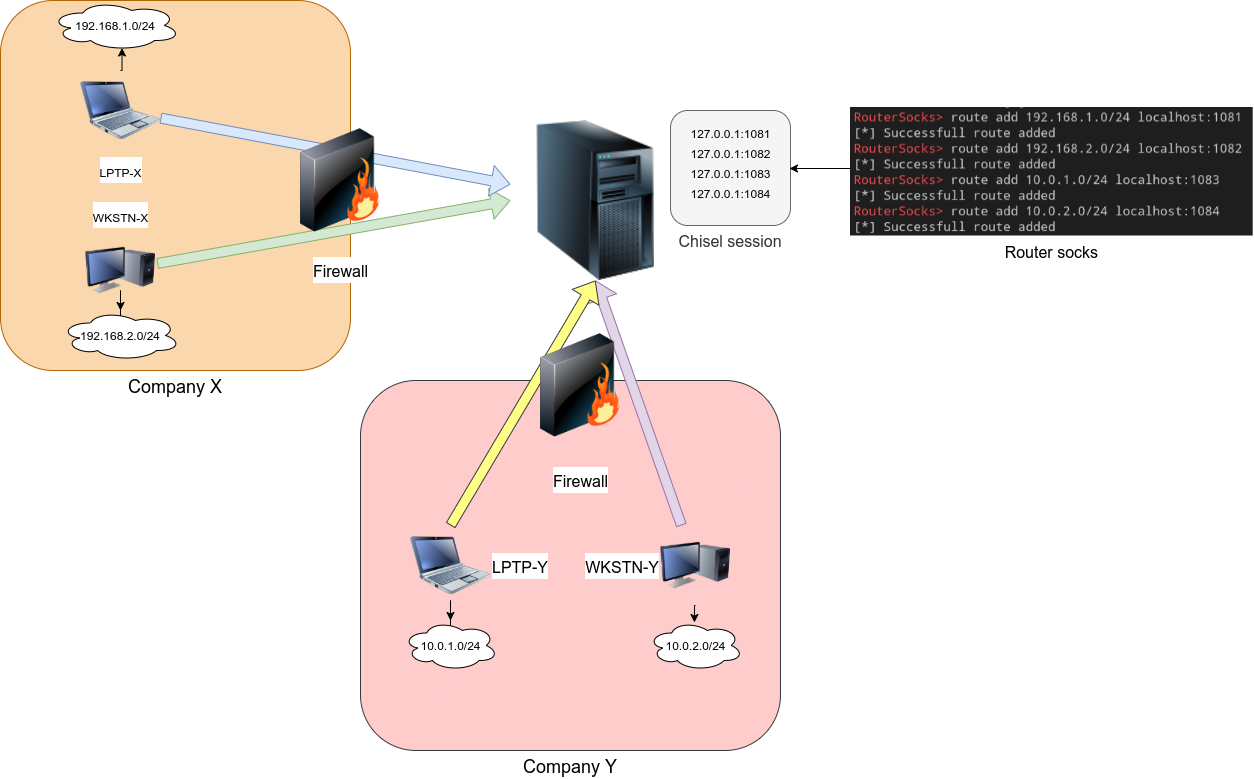 nodauf/go-routersocks
Routeur socks. Un port socks pour tous les autres.
 kevin-robertson/inveighzero
Outil .NET de machine-in-the-middle IPv4/IPv6 pour testeurs de pénétration
 dirkjanm/mitm6
Exploite la configuration IPv6 par défaut de Windows pour usurper le DNS via DHCPv6, redirigeant le trafic de la victime en vue d'un relais…
 jvns/dnspeep
espionner les requêtes DNS que votre ordinateur effectue
 mandiant/flare-fakenet-ng
FakeNet-NG - Outil d'analyse dynamique de réseau de nouvelle génération
 synwall/synwall
Module noyau Linux implémentant un pare-feu sans configuration basé sur OTP pour les appareils IoT. Authentifie de manière transparente le trafic…
 antoniomika/sish
Tunnels HTTP(S)/WS(S)/TCP vers localhost en utilisant uniquement SSH.
 umputun/reproxy
Serveur HTTP(S) de périphérie léger et proxy inverse avec SSL automatique, découverte Docker/Consul, authentification par route, limitation de débit,…
 delvelabs/batea
Classement des périphériques réseau basé sur l'IA et piloté par le contexte