
hosting
 danwin/hosting
Serveur d'hébergement web partagé automatisé basé sur Tor avec support multi-version PHP, routage email, instances Tor à mise à l'échelle…
scripting-automationconfiguration-auditingweb-security+3
371
danwin/hostingServeur d'hébergement web partagé automatisé basé sur Tor avec support multi-version PHP, routage email, instances Tor à mise à l'échelle…
 crowdsecurity/crowdsec
Moteur open-source IDS/IPS et WAF qui analyse les logs et les requêtes HTTP pour détecter et bloquer les IP malveillantes, en s'appuyant sur une…
 nfstream/nfstream
NFStream: un cadre flexible d'analyse de données réseau.
 ariary/queensono
Binaire Golang pour l'exfiltration de données avec le protocole ICMP (+ bindshell ICMP, tunneling HTTP via ICMP, ...)
 idealeer/xmap
Scanner réseau haute performance pour la recherche à l'échelle d'Internet sur IPv4/IPv6, doté de modules multi-sondes (ICMP, TCP SYN, UDP, DNS) et…
 tasooshi/exfilkit
Utilitaire d'exfiltration de données pour tester les capacités de détection
 jacopodl/pulsar
Outil d'exfiltration de données et de communication clandestine
 ciprianster/osips
Un script Python qui collecte toutes les adresses IP valides à partir de tous les fichiers texte d'un répertoire, et les vérifie par rapport à la…
 firezone/firezone
Plateforme d'accès zero-trust basée sur WireGuard offrant un accès distant sécurisé de pair à pair avec des contrôles de politique granulaires, une…
 ekzhang/bore
Tunnel TCP simple en Rust qui expose des ports locaux vers un serveur distant, contournant les pare-feux NAT. Léger, auto-hébergeable et facile à…
 batfish/pybatfish
Client Python pour Batfish, un outil d'analyse de configuration réseau qui valide la sécurité, la fiabilité et la conformité en modélisant le…
 gamehunterkaan/autopwn-suite
AutoPWN Suite est un projet pour scanner les vulnérabilités et exploiter les systèmes automatiquement.
 rajanagori/nightingale
Nightingale Docker for Pentesters est un environnement Dockerisé complet conçu pour les tests d'intrusion et l'évaluation des vulnérabilités. Il est…
 quarkslab/peetch
Boîte à outils basée sur eBPF pour renifler le trafic réseau, extraire les clés TLS OpenSSL, et intercepter/déchiffrer les connexions TLS 1.2 en…
 echowei/deeptraffic
Modèles d'apprentissage profond pour la classification du trafic réseau
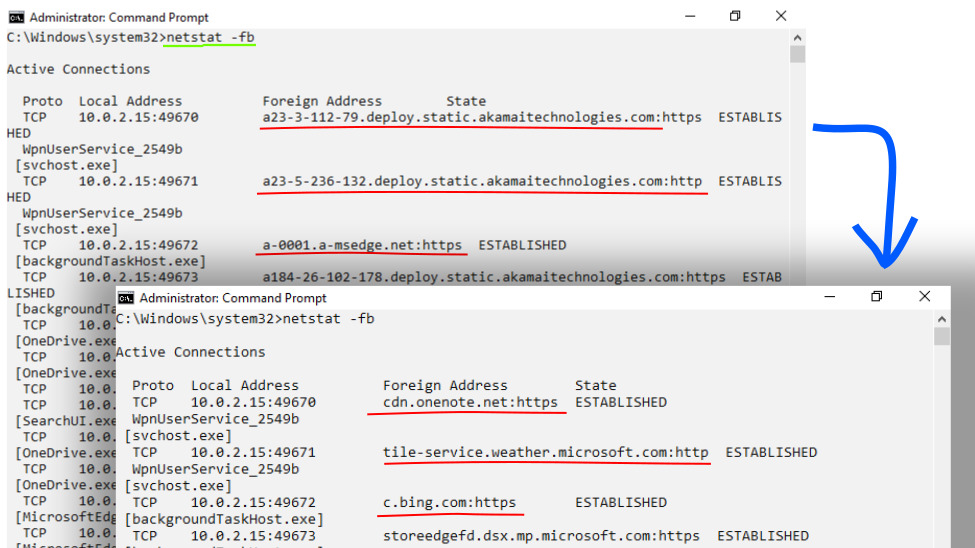 korc/pr-dnsd
Daemon DNS passif-récursif qui enregistre toutes les requêtes et réponses DNS, offrant une visibilité réseau, un enrichissement des logs EDR/IR et…
 redteampentesting/pretender
Votre acolyte MitM pour relayer les attaques comprenant DHCPv6 DNS takeover ainsi que mDNS, LLMNR et NetBIOS-NS spoofing.
 p0dalirius/coercer
Un script Python pour forcer automatiquement un serveur Windows à s'authentifier sur une machine arbitraire via 12 méthodes.