doublepulsar-c2-traffic-decryptor

Un script python2 pour le traitement d'un fichier PCAP afin de déchiffrer le trafic C2 envoyé à l'implant DOUBLEPULSAR

Un script python2 pour le traitement d'un fichier PCAP afin de déchiffrer le trafic C2 envoyé à l'implant DOUBLEPULSAR

Custom Command and Control (C3). Un framework pour le prototypage rapide de canaux C2 personnalisés, tout en offrant une intégration avec les boîtes…


Exfiltration par Ping, Commande et Contrôle (PiX-C2)

analyser le trafic réseau basé sur le web 🕶 pour détecter les serveurs de commande et de contrôle centraux


Malleable C2 est un langage spécifique au domaine permettant de redéfinir les indicateurs dans la communication de Beacon. Ce dépôt est une…

OWASP Honeypot, cadre automatisé de leurre.

Outil automatisé de test de sécurité client SSL/TLS pour détecter les vulnérabilités MITM dans les clients lourds, les applications mobiles et les…

Protocole générique authentifié de flux de données du projet Honeynet

honeypots virtuels

Projet Raw-packet

Code source du livre « Violent Python » de TJ O'Connor. Le code a été entièrement converti en Python 3, reformaté pour se conformer aux normes PEP8…

Ce dépôt comprend le code source utilisé dans l'article « Characterization and Detection of Cross-Router Covert Channels ».

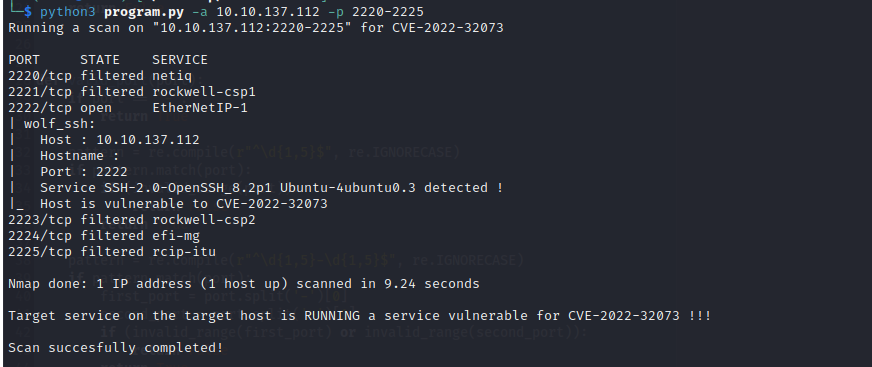
Script Nmap .nse pour scanner la CVE-2022-32073 dans wolfssh

CVE-2023-46604 (vulnérabilité RCE d'Apache ActiveMQ) et axé sur la collecte d'indicateurs de compromission.

Vérifier et corriger les conditions qui rendent un périphérique IOS-XE vulnérable à la CVE-2023-20198

CVE-2019-0708 bluekeep détection de vulnérabilité