 mgregus/project_bit_nmap_script
Script Nmap .nse pour scanner la CVE-2022-32073 dans wolfssh

Ce programme Python exécute nmap sur une adresse passée en argument. Par défaut, il scanne tous les ports, mais un numéro de port peut également être fourni en argument. Il exécute nmap avec un script personnalisé wolf_ssh_version.nse qui utilise l'empreinte numérique pour identifier wolfSSH v1.4.7, lequel contient une vulnérabilité de débordement d'entier référencée CVE-2022-32073. Le programme peut être exécuté sur toute machine disposant des prérequis suivants : nmap et python3 ainsi que les bibliothèques nécessaires.
Pour voir les options et la description, exécutez le programme avec la commande suivante.
python3 scanner_for_CVE-2022-32073.py --help
Pour exécuter le programme sur une adresse ou une plage d'adresses donnée et scanner tous les ports sur chaque hôte, utilisez la commande suivante
python3 scanner_for_CVE-2022-32073.py -a IP
Pour exécuter le programme sur une adresse ou une plage d'adresses donnée et scanner un port ou une plage de ports spécifique sur chaque hôte, utilisez la commande suivante
python3 scanner_for_CVE-2022-32073.py -a IP -p PORTS
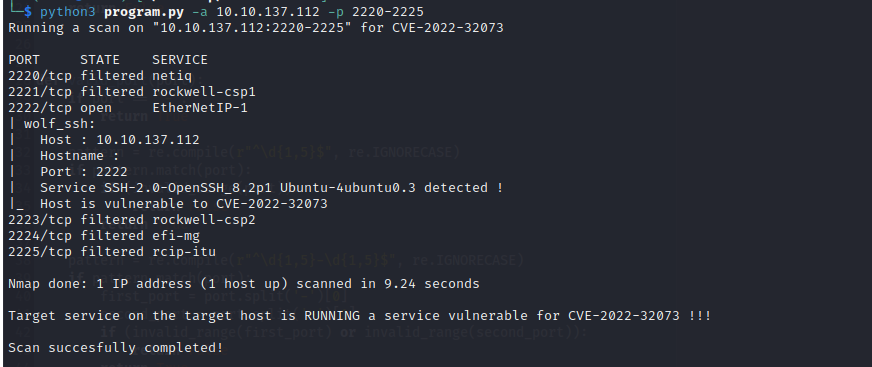
La capture d'écran montre un exemple d'utilisation de la capacité d'empreinte numérique du programme et du formatage de la sortie sur une version différente de SSH.

Pour plus d'informations, consultez le Documentation.pdf ou rendez-vous sur https://nmap.org/.
