
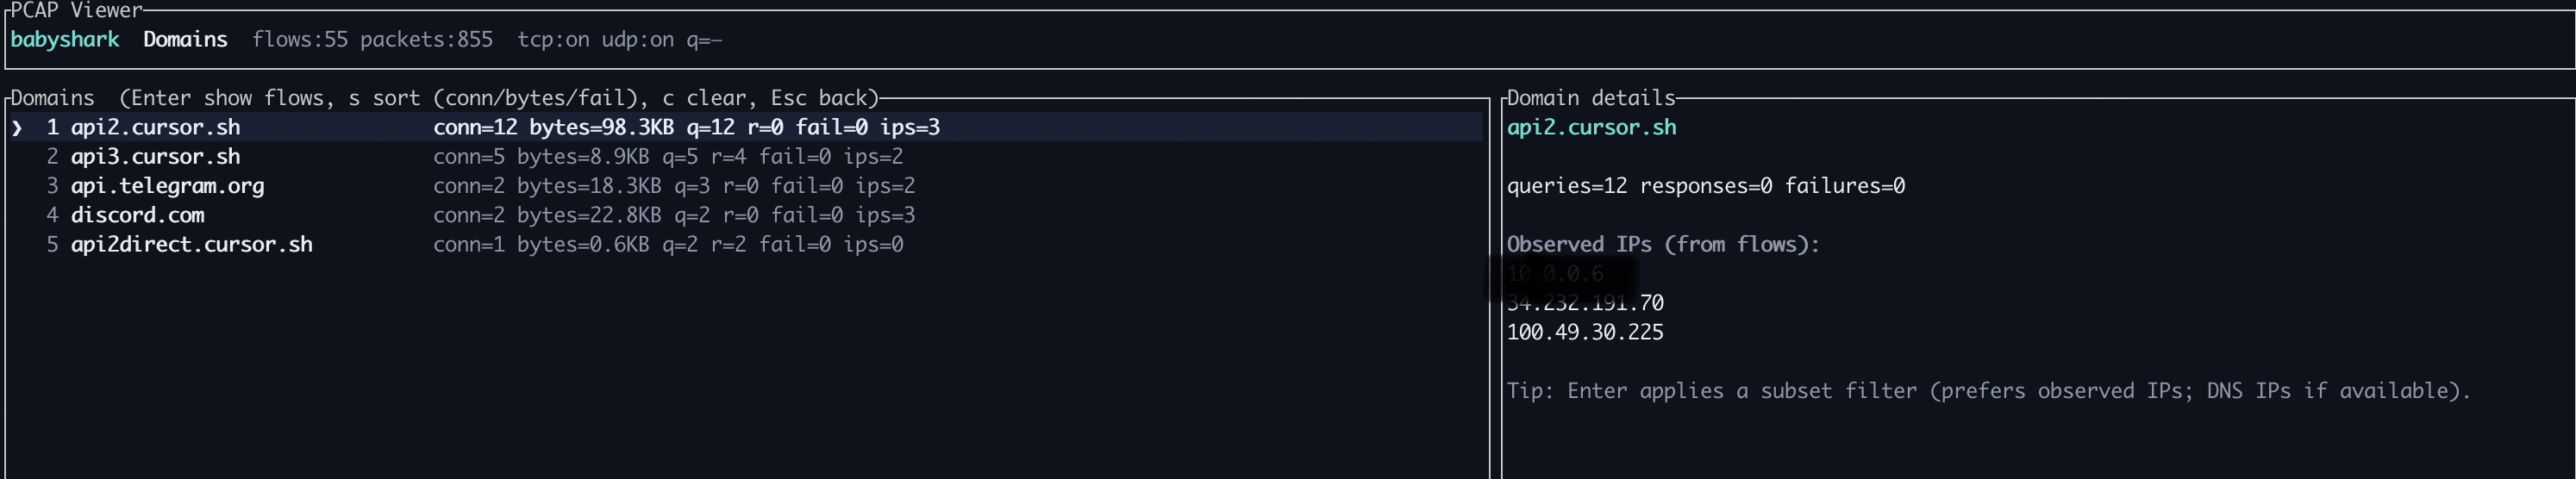
babyshark
 vignesh07/babyshark
TUI PCAP axé sur les flux (fichiers de cas, UX magnifique). Do do do do.
packet-sniffing-analysisnetwork-forensicsforensics+5
565il y a 7 mois
vignesh07/babysharkTUI PCAP axé sur les flux (fichiers de cas, UX magnifique). Do do do do.
 mikeroyal/digital-forensics-guide
Guide de la criminalistique numérique. Apprenez tout sur la criminalistique numérique, la criminalistique informatique, la criminalistique des…
 detuxsandbox/detux
Le sandbox Linux multiplateforme
 diogo-fernan/ir-rescue
Un script Batch Windows et un script Bash Unix pour collecter de manière exhaustive les données forensiques d'un hôte lors d'une réponse à incident.
 azizaltuntas/network-analysis-tools
Kit d'analyse Pcap (fichier de capture) (v.1)
 omriher/captipper
Explorateur de trafic HTTP malveillant
 stamparm/maltrail
Système de détection de trafic malveillant en temps réel utilisant des listes noires publiques, des traces statiques de logiciels malveillants et une…
 seladb/pcapplusplus
Bibliothèque C++ multiplateforme pour la capture, l'analyse, la création et l'analyse de paquets réseau haute performance. Prend en charge libpcap,…
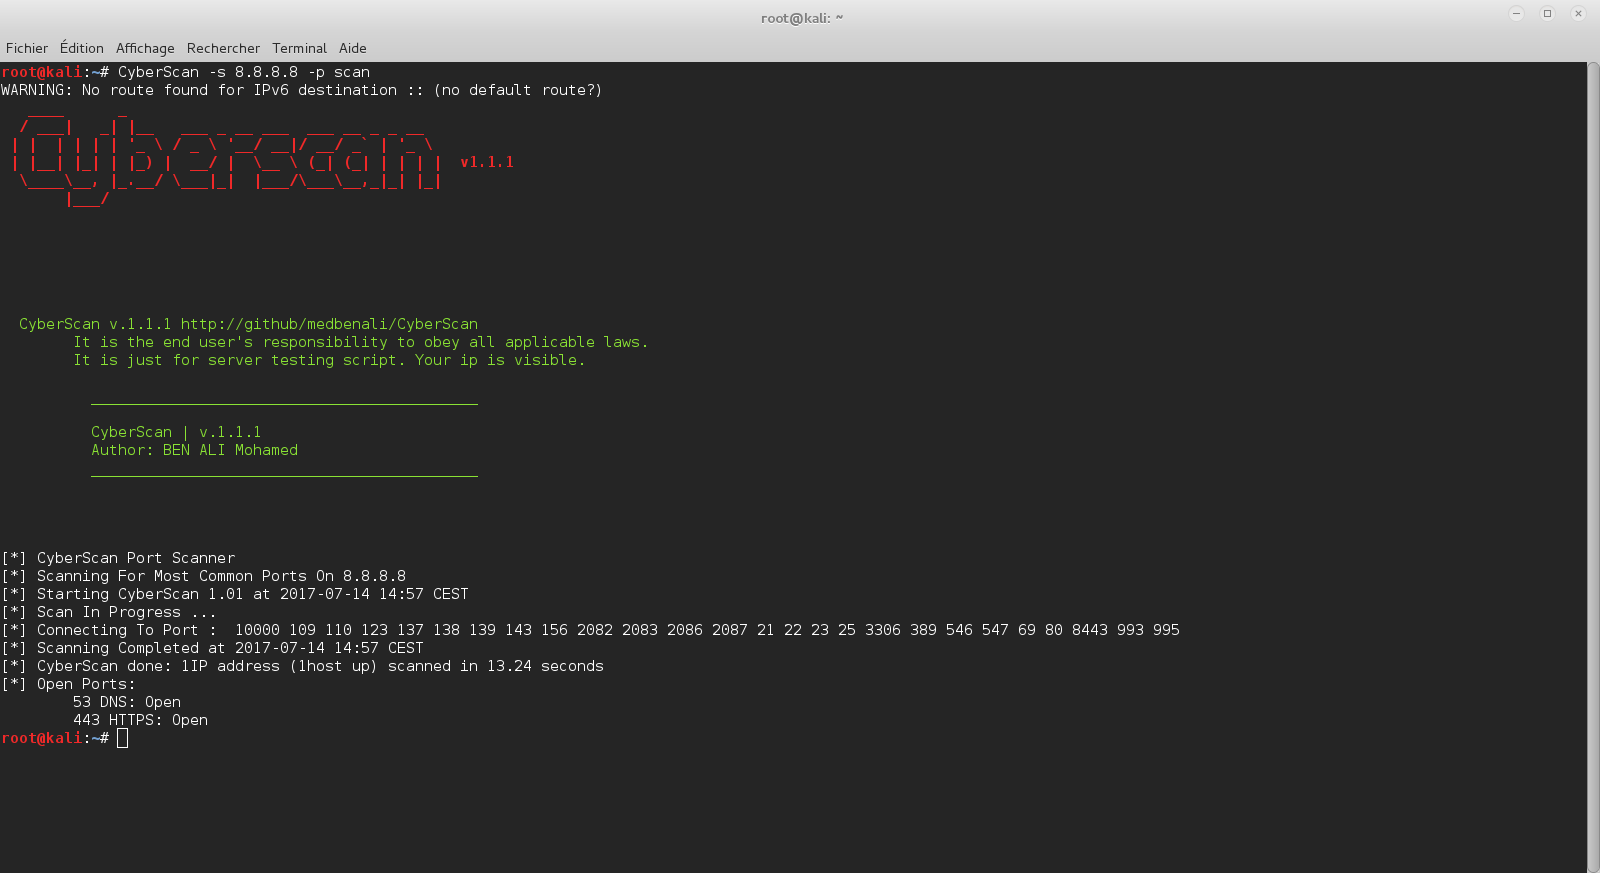 medbenali/cyberscan
Boîte à outils open-source de forensic réseau pour l'analyse de paquets, le scan de ports, la découverte d'hôtes et la géolocalisation IP. Prend en…
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Ce framework combine un ensemble d’outils open source existants dans un package intégré qui automatise le processus d’investigation forensique. Il…
 usarmyresearchlab/dshell
Dshell est un framework d'analyse forensique réseau.
 neo23x0/loki
Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…
 google/grr
Cadre de forensique en direct à distance et de réponse aux incidents avec un agent Python pour collecter des données forensiques depuis les…
 arkime/arkime
Arkime est un système open source de capture, d'indexation et de base de données de paquets complets à grande échelle.
 proxymanapp/tcpviewer
The best-in-class macOS app to See every packet clearly on your Mac. Alternative to Wireshark
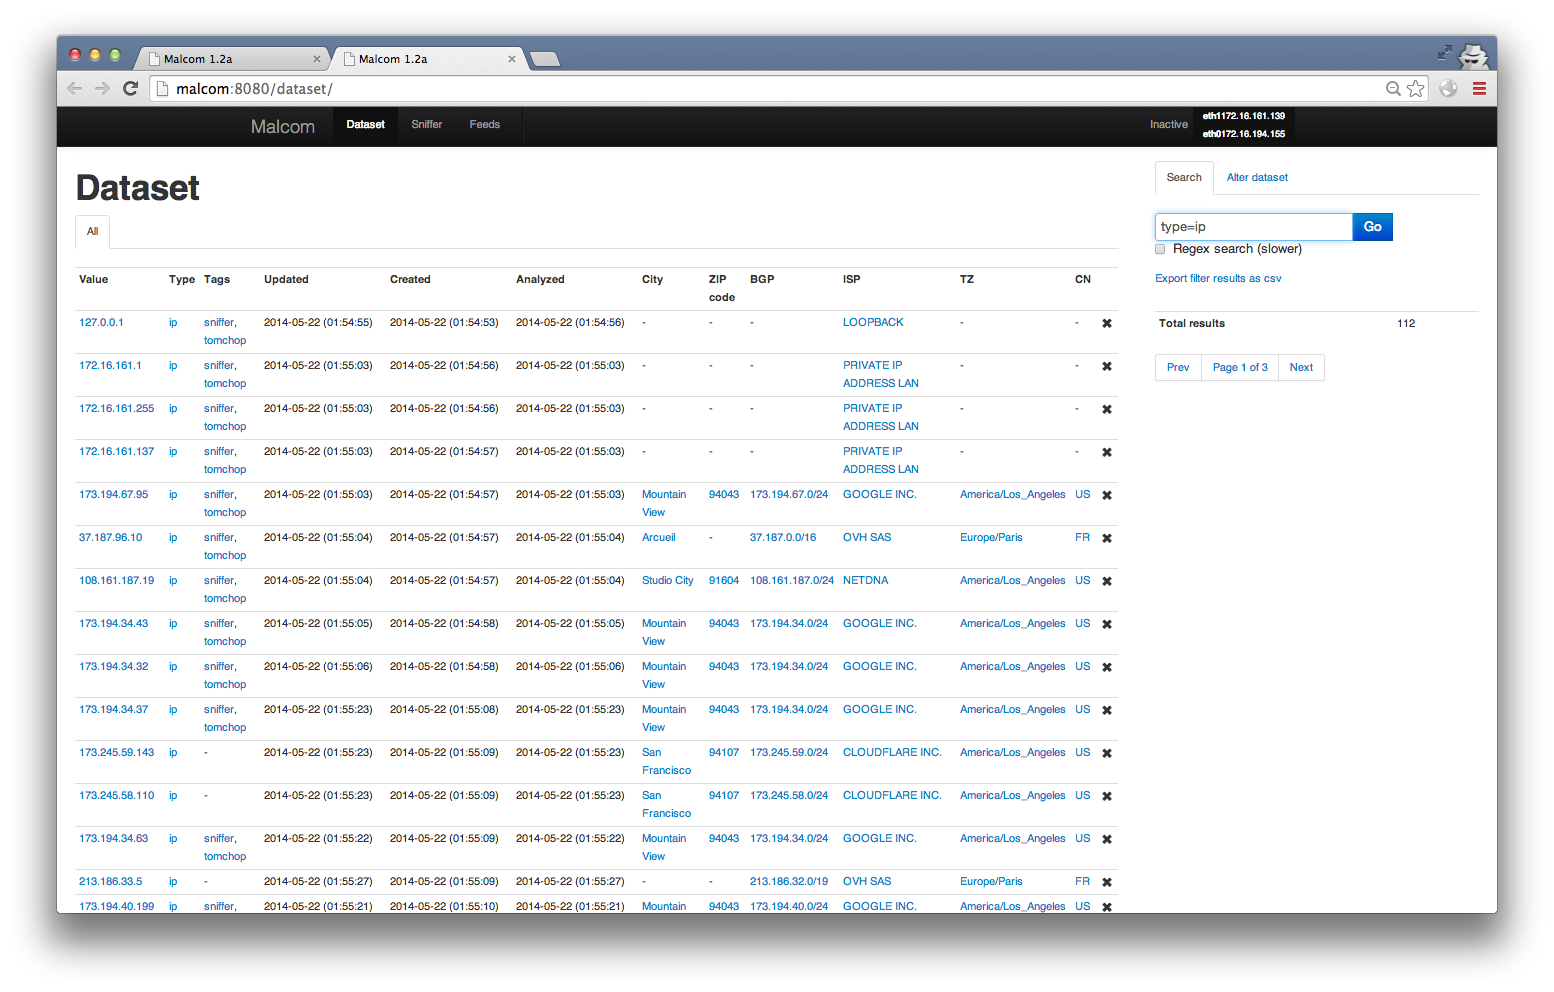 tomchop/malcom
Malcom - Analyseur de communications de malwares
 gamelinux/passivedns
Un renifleur réseau qui enregistre toutes les réponses des serveurs DNS pour une utilisation dans une configuration DNS passive.
 leonward/openfpc
OpenFPC, Capture de Paquets Complète Open Source