Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
StegoForge — La boîte à outils ultime pour la stéganographie et l'investigation numérique. Cachez et extrayez des données dans des images, de l'audio, de la vidéo, des documents et des paquets réseau, ou exécutez 11 moteurs de détection avancés pour révéler des charges utiles cachées. | Kitploit
Outils/GitHubGitHub/nour833/stegoforge
Outils de Chiffrement/DéchiffrementCriminalistique MémoireCriminalistique RéseauExfiltration de DonnéesAnalyse ForensiqueStéganographieCriminalistique NumériqueCryptographieCTFApprentissage AutomatiqueApprentissage et Éducation
5758066il y a 27 joursVérifié par Kitploit
Partager
GitHub
nour833/stegoforge

StegoForge

La boîte à outils ultime pour la stéganographie et l'investigation numérique. Cachez et extrayez des données dans des images, de l'audio, de la vidéo, des documents et des paquets réseau, ou exécutez 11 moteurs de détection avancés pour révéler des charges utiles cachées.

Voir le dépôt

StegoForge

Cachez des données chiffrées dans des images, de l'audio, de la vidéo, des documents et des exécutables.
Retrouvez-les, ou découvrez ce que quelqu'un d'autre a caché.


PyPI Python CI License: MIT Downloads

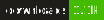
Enregistrement d'écran de l'interface web de StegoForge : choix d'une photo et d'un fichier secret, saisie d'une phrase de passe, intégration, extraction à nouveau de la charge utile, puis exécution des détecteurs

Un véritable enregistrement de l'interface web locale (stegoforge web) : cacher un fichier, l'extraire, lancer les détecteurs.


Pourquoi StegoForge

  • Les deux faces du problème. Intégrez une charge utile et analysez un fichier suspect avec le même outil : 20 méthodes d'intégration, 11 détecteurs, un mode CTF en une seule commande.
  • Chiffré avant d'être caché. Chaque charge utile est scellée avec AES-256-GCM sous une clé Argon2id. Une charge utile retrouvée reste illisible sans la phrase de passe.
  • Honnête sur ses limites. La stéganographie est statistique, pas magique. Les détecteurs répondent non concluant lorsqu'ils ne peuvent pas trancher, la documentation liste ce que chaque méthode ne survit pas, et les chiffres mesurés sont publiés avec leurs marges d'erreur (docs/DETECTOR-EVAL.md).
  • Local par défaut. L'interface web n'écoute que sur la boucle locale et n'effectue aucune requête vers un tiers ; --offline coupe entièrement le réseau ; StegoForge ne télécharge jamais d'exécutable ni de modèle.
  • Scriptable. Chaque commande dispose de --json ; les erreurs vont vers stderr avec des codes stables, afin que stdout reste propre pour les pipes.

Installation

Vous êtes surFaites ceci
N'importe quel OS, Python 3.10+pipx install stegoforge (ajoutez l'interface navigateur avec pipx install "stegoforge[web]")
Debian, Ubuntu, KaliTéléchargez le .deb depuis Releases, puis sudo apt install ./stegoforge_*_all.deb (utilise les bibliothèques Python de votre système et installe une page de manuel)
Pas de Python, juste un binaireTéléchargez stegoforge-linux-x86_64, stegoforge-macos-arm64 ou stegoforge-windows-x86_64.exe depuis Releases
Dockerdocker build -t stegoforge . puis docker run -p 5000:5000 stegoforge (l'interface est protégée par jeton ; le jeton se trouve dans docker logs)
Depuis les sourcesgit clone https://github.com/Nour833/StegoForge && cd StegoForge && pip install -e ".[web]"

Vérifiez ensuite l'installation :

$ stegoforge doctor
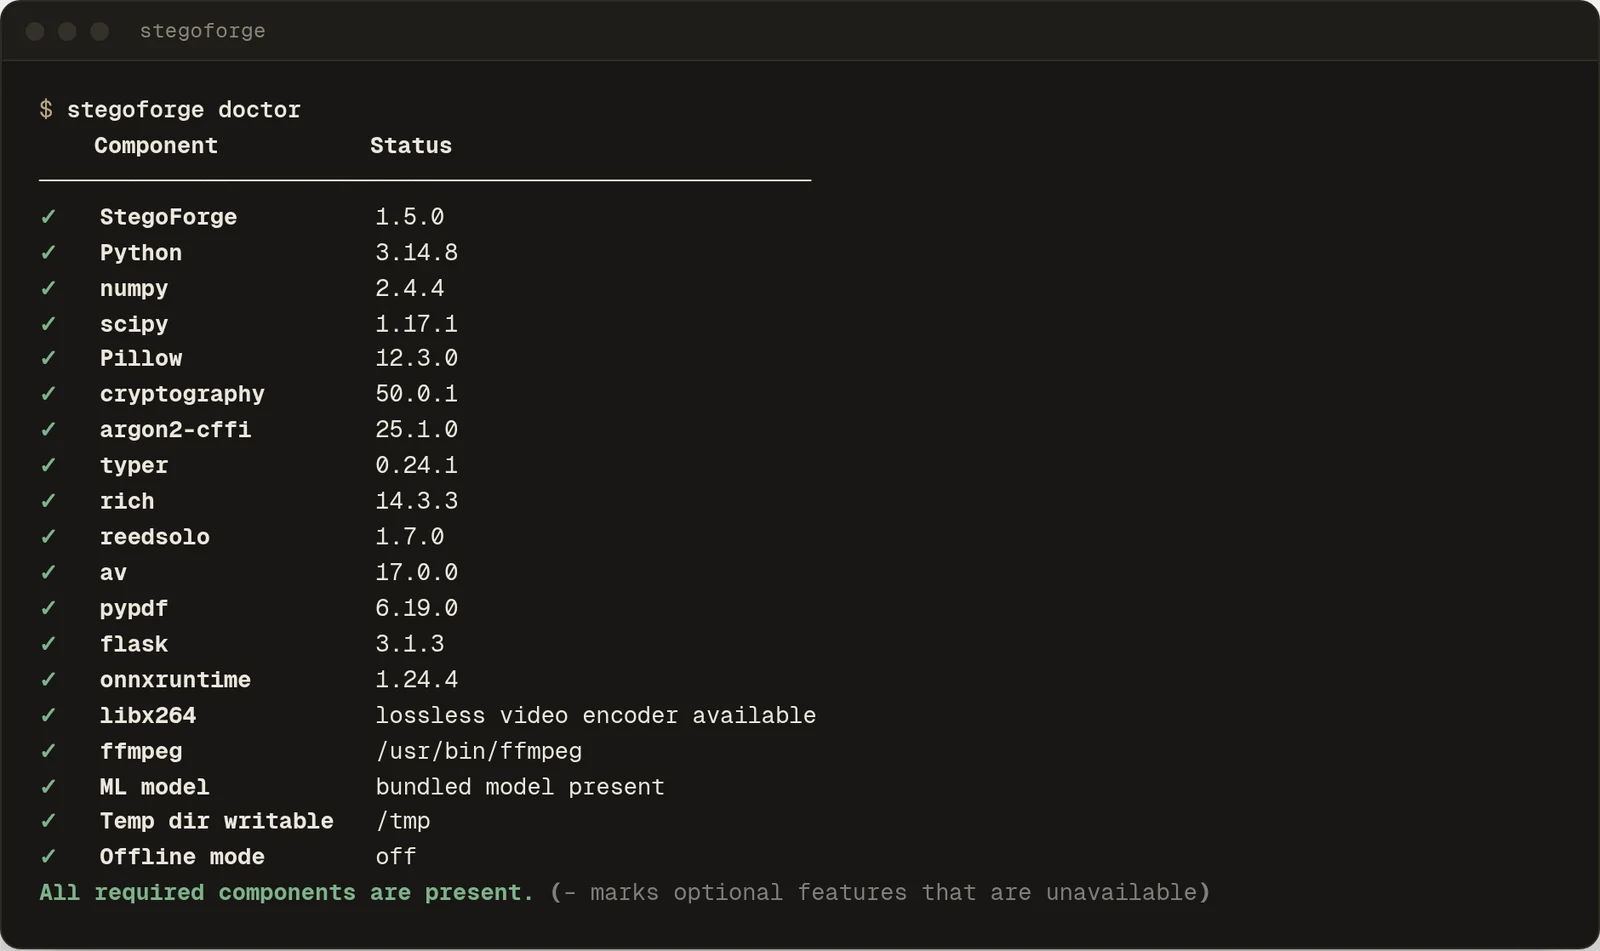
Sortie de stegoforge doctor : chaque composant requis est présent, l'encodeur vidéo et ffmpeg ont été trouvés, le modèle ML est intégré

doctor liste ce que cette machine peut et ne peut pas faire (prise en charge vidéo, FFmpeg pour MP3/FLAC/OGG, le modèle ML intégré) et ne touche jamais au réseau.

Python 3.10 : cela fonctionne, mais les correctifs du décodeur d'images de Pillow (24 avis dans la version 12.3.0, corrigés dans la version 13.0.0) nécessitent Python 3.11 ou une version plus récente. Utilisez Python 3.11+ lorsque vous analysez des fichiers auxquels vous ne faites pas confiance.
Une visite d'une minute

Enregistrement du terminal : encoder un secret dans une photo, le décoder, puis exécuter le mode CTF sur un fichier contenant une charge utile non chiffrée et la trouver
# Keep the passphrase out of your shell history and `ps` (a plain -k works, with a warning)
export STEGOFORGE_KEY="a long passphrase, not a short one"

stegoforge encode -c photo.png -p secret.txt        # method picked from the carrier type
stegoforge decode -f photo_stego.png                # -> photo_decoded.txt

stegoforge capacity -c photo.png --depth 2          # how much fits, and how stealthy each method is
stegoforge diff -c photo.png -s photo_stego.png     # heatmap of exactly which pixels changed
stegoforge detect -f photo_stego.png                # run the detectors on a file
stegoforge ctf -f challenge.png                     # every detector + extraction, one ranked report

# Will it survive an upload? Simulates the platform's recompression locally and tries to extract.
stegoforge encode -c photo.png -p secret.txt --target twitter --test-survival

# The same secret into every carrier in a folder
stegoforge batch -d ./carriers -p secret.txt --jobs 4

stegoforge web                                      # the local web UI on http://localhost:5000

Une charge utile non chiffrée (--allow-plaintext) est refusée sauf si vous la demandez explicitement. C'est volontaire : sans clé, les octets intégrés sont lisibles par quiconque les extrait, et la scène CTF de l'enregistrement ci-dessus montre à quel point cela se produit facilement.

Menu interactif

Lancez stegoforge sans argument pour obtenir un menu guidé (il s'ouvre avec l'écran de démarrage ci-dessus). STEGOFORGE_FAST_UI=1 saute l'animation pour un démarrage instantané, et STEGOFORGE_UI_STAGE_DELAY=0.4 ajuste son rythme.


Ce qu'il peut cacher et où

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    260

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →