MappedImagesDetector

Scanneur mémoire natif Windows léger pour les plateformes AV/EDR, détectant les images mappées suspectes et les techniques d'injection manuelle de…

Scanneur mémoire natif Windows léger pour les plateformes AV/EDR, détectant les images mappées suspectes et les techniques d'injection manuelle de…

ShadowNet is an anonymous routing protocol that forces all connections (system-wide) to go through Tor while implementing Mixnet-like…

Un mystère de meurtre de débogage de vidage mémoire.

Apprentissage de l'analyse binaire Linux, publié par Packt

Sans dépendance, investigation de la mémoire Linux, exploitant les symboles BTF et kallsyms intégrés au noyau pour une analyse mémoire typée sans…

Extract Windows credentials directly from VM memory snapshots and virtual disks

Hyperviseur Windows pour Intel x64 : hyperviseur hôte défensif pour Windows conçu pour atténuer les attaques au niveau du noyau, y compris BYOVD,…

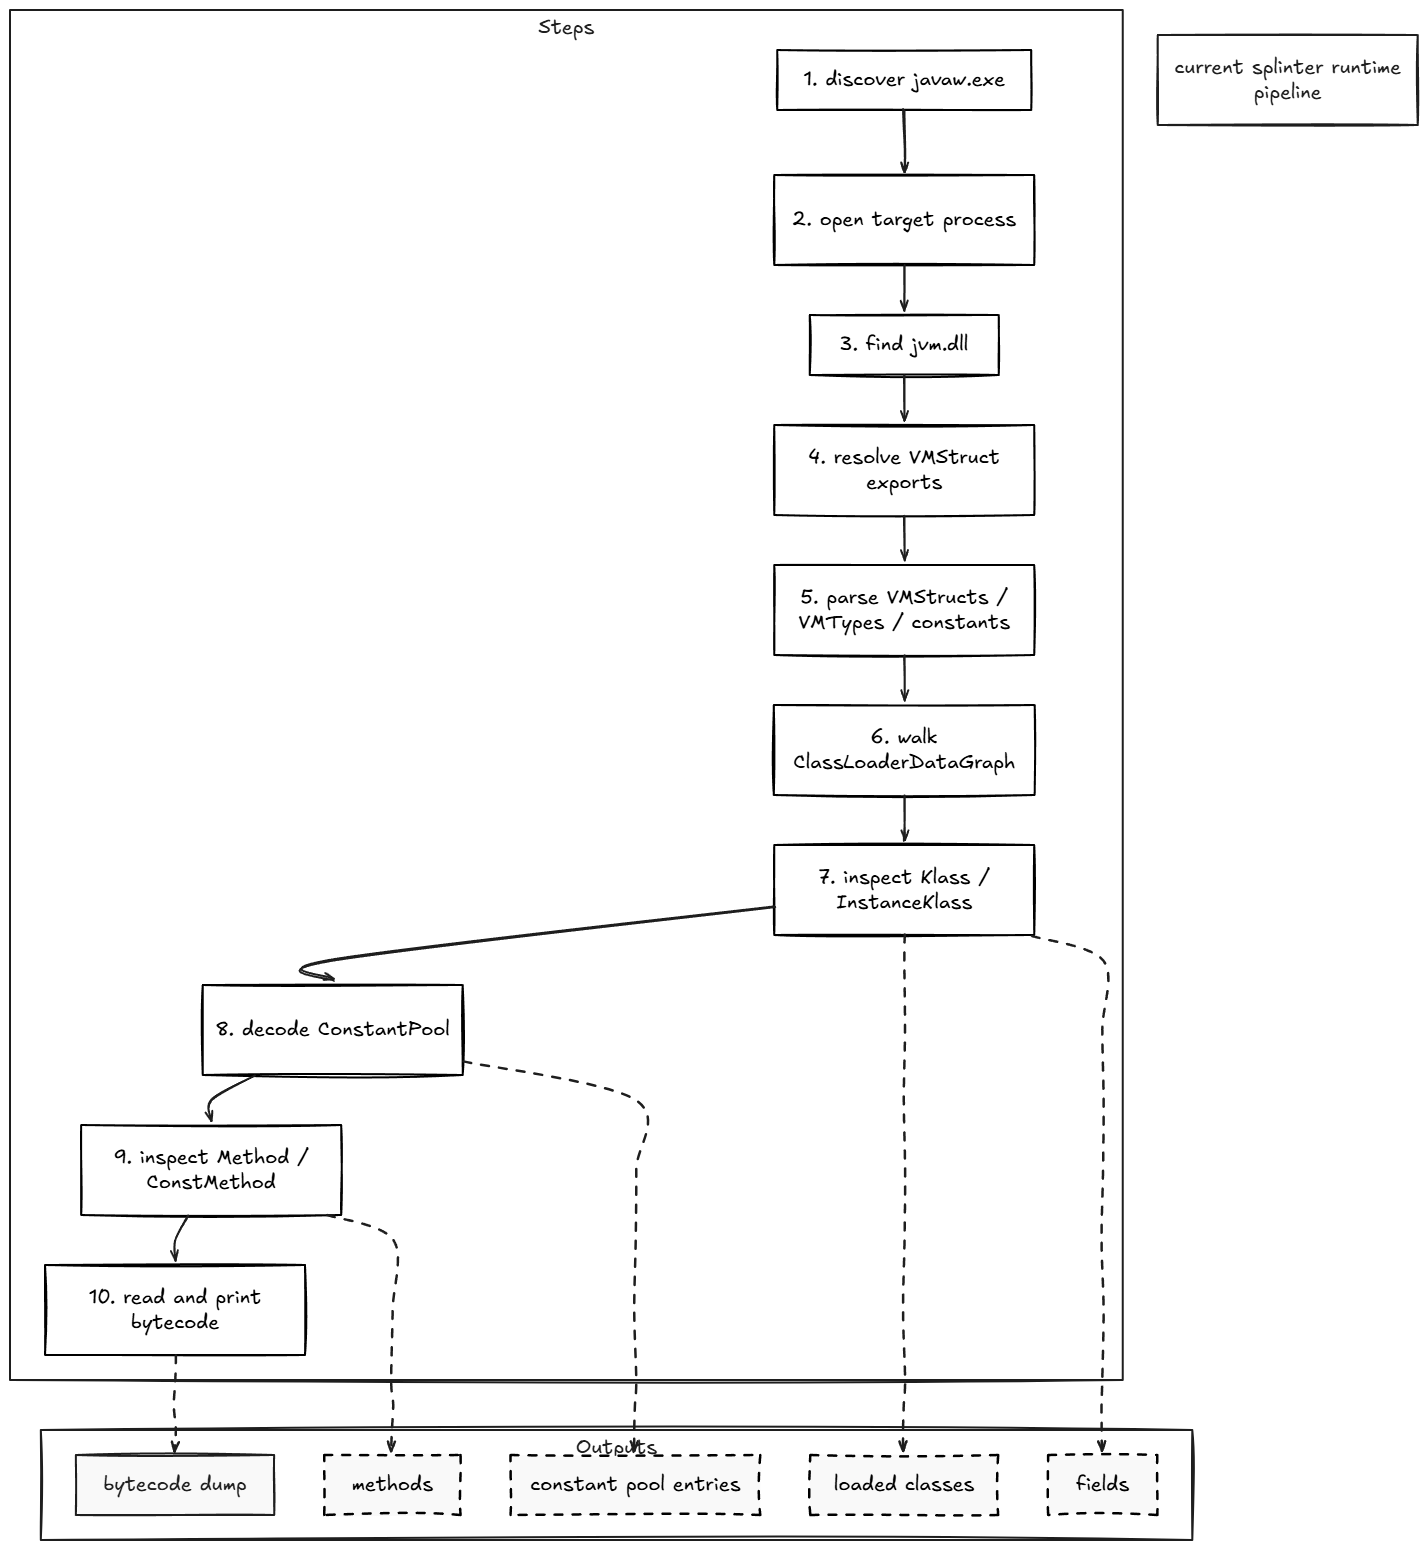
Kit d'analyse JVM en runtime pour inspecter les classes, méthodes, champs, pool de constantes et bytecode.

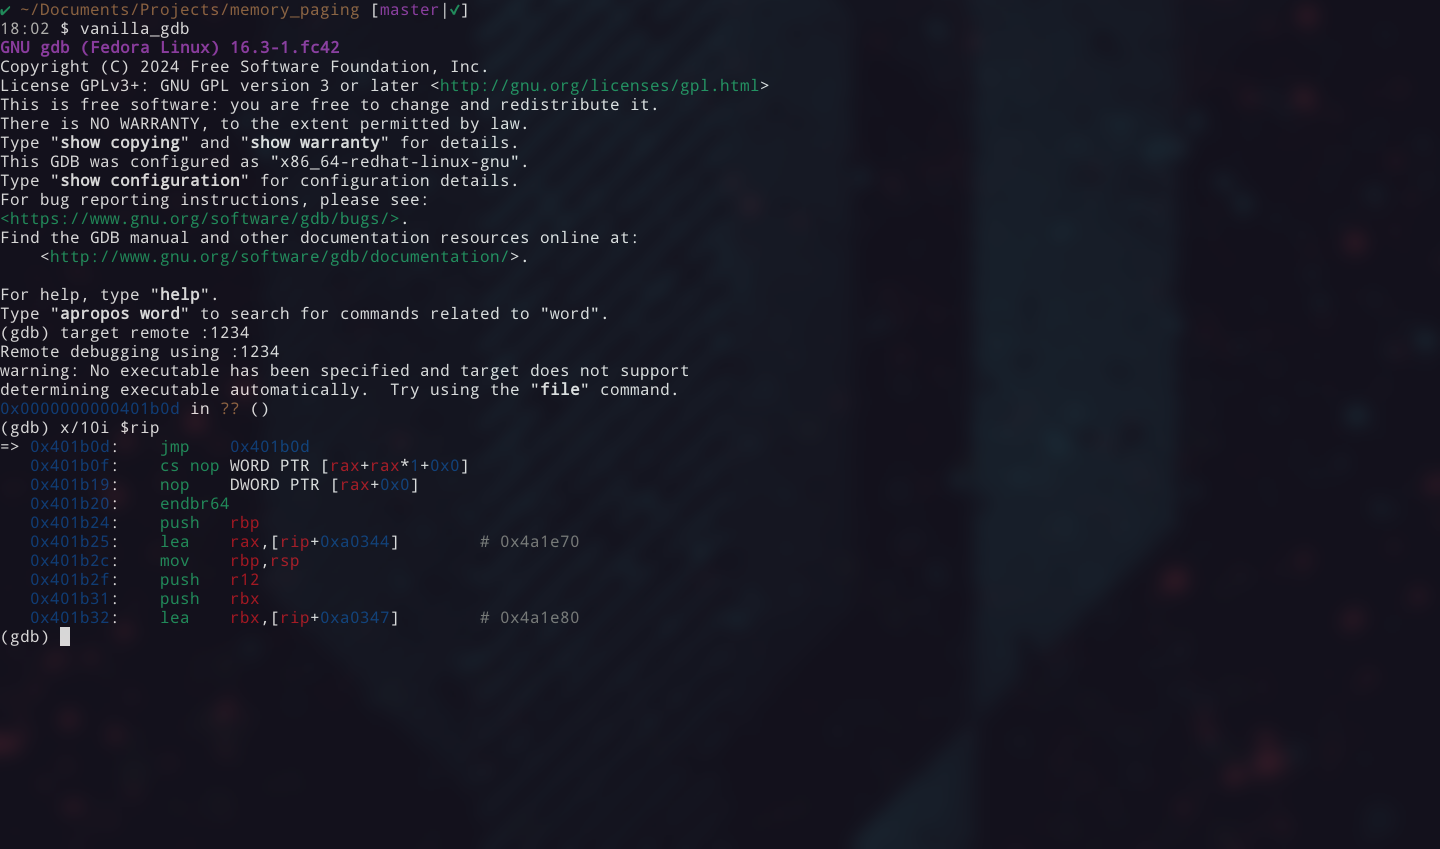
Parcourez les tables de pages x86-64 à la main dans qemu et gdb. Décomposez une adresse virtuelle, suivez cr3 à travers tous les niveaux de la…

DFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…

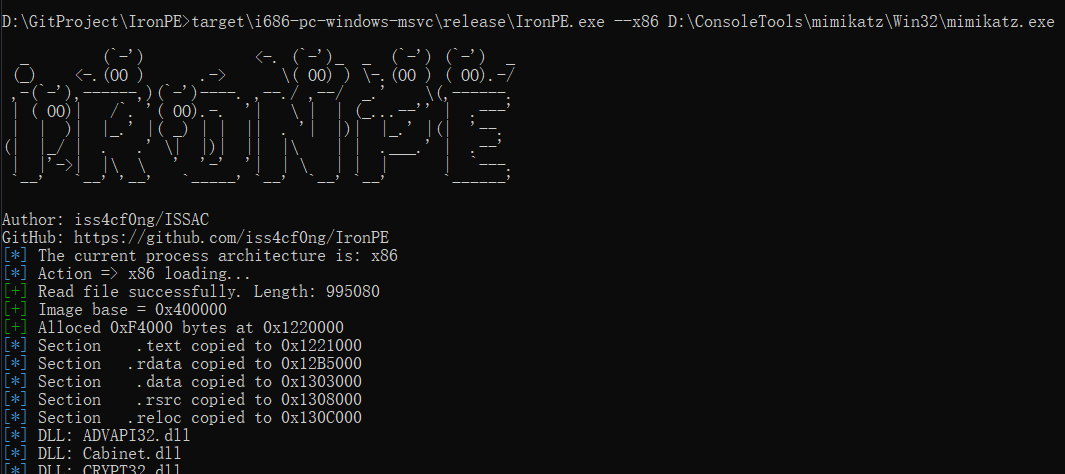
Chargeur manuel de PE Windows basé sur Rust qui mappe et exécute des exécutables x86/x64 depuis la mémoire, démontrant le comportement interne du…

Cadre avancé pour extraire des artefacts numériques à partir d'échantillons de mémoire volatile (RAM), permettant une analyse forensique approfondie…

Kit de bac à sable matériel

Définancer la police.

Guide de la criminalistique numérique. Apprenez tout sur la criminalistique numérique, la criminalistique informatique, la criminalistique des…

Outil d'analyse statique et dynamique basé sur des règles qui identifie les capacités dans les fichiers PE, ELF, .NET et shellcode, en les mappant…

Outil d'acquisition forensique en direct pour Windows qui collecte les artefacts système (registre, mémoire, disque, fichiers) au format CSV/JSON…

framework d'exploitation du heap jemalloc