
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
317 résultats
EventHorizon preview

EventHorizon

GitHubhullabrian/eventhorizon

Outil qui collecte un ensemble personnalisable de télémétrie ETW et génère des détections définies par l'utilisateur
defensive-toolsmemory-forensicsforensics+5
56
il y a 8 mois
GhostKatz preview

GhostKatz

GitHubrainbowdynamix/ghostkatz

Extraire LSASS via des primitives de lecture de mémoire physique dans des pilotes noyau vulnérables
privilege-escalationmemory-forensicsexploitation+4
338il y a 8 mois
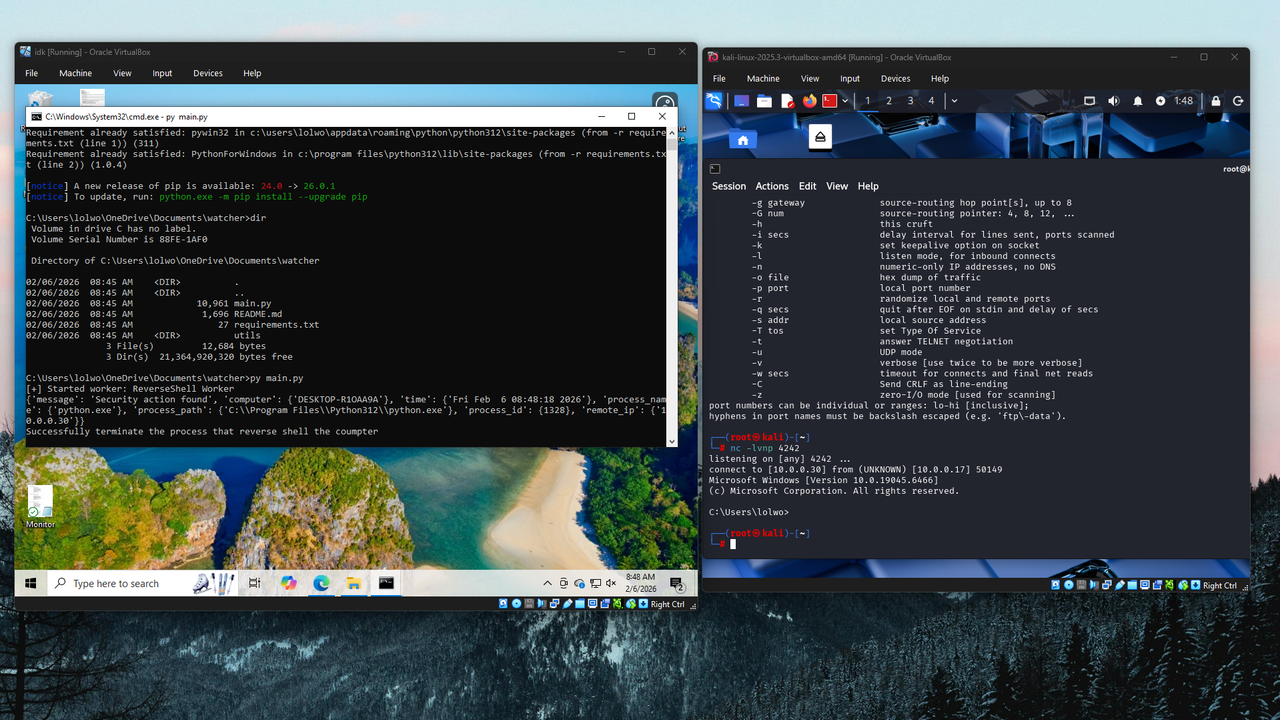
watcher preview

watcher

GitHubthemoonsir/watcher

Détection du reverse shell et le tuer avant d'essayer le shell.
defensive-toolsmemory-forensicsreverse-engineering+5
2il y a 7 mois
BSOD_bitlocker_recover preview

BSOD_bitlocker_recover

GitHubfishermavis/bsod_bitlocker_recover

Script Python pour extraire les clés VMK BitLocker
disk-forensicsencryption-decryption-toolsmemory-forensics+3
26il y a 8 mois
processhacker-mcp preview

processhacker-mcp

GitHubillegal-instruction-co/processhacker-mcp

Serveur MCP d'analyse de processus en temps réel et de hacking mémoire pour agents IA. Prend en charge le chargement dynamique d'extensions, le mode…

privilege-escalationdynamic-analysis-sandboxingmemory-forensics+7
50il y a 7 mois
dezlock-dump preview

dezlock-dump

GitHubdougwithseismic/dezlock-dump

Outil d'extraction de schéma runtime et RTTI pour Deadlock, CS2, Dota et autres (Source 2). Aucun source2gen requis.

reconnaissancememory-forensicsdynamic-code-analysis+6
82il y a 6 mois
security checks preview

security checks

GitLababdom.seada/security-checks

vérifications de sécurité linux

defensive-toolsmemory-forensicsvulnerability-analysis+8
il y a 6 mois
EVENSTAR preview

EVENSTAR

GitHubwinterknife/evenstar

Expériences de bas niveau Intel 64/Windows
memory-forensicsexploitationreverse-engineering+5
108il y a 18 jours
PSI_BOF preview

PSI_BOF

GitHubwhokilleddb/psi_bof

Un BOF conçu pour inspecter la mémoire des processus et les adresses
memory-forensicsreverse-engineeringdebuggers+4
40il y a 5 mois
windbg-mcp preview

windbg-mcp

GitHubgengstah/windbg-mcp

Un serveur MCP (Model Context Protocol) qui transforme toutes les fonctions du débogueur Windows pybag en outils MCP natifs. Il permet aux clients…
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
86il y a 5 mois
-Remcos-RAT-Fileless-svchost-Injection-Obfuscated-Payload-Analysis- preview

-Remcos-RAT-Fileless-svchost-Injection-Obfuscated-Payload-Analysis-

GitHubkaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-

Analyse de rétro-ingénierie d’une variante sans fichier du Remcos RAT qui s’injecte dans svchost.exe via des appels d’API native. Couvre l’extraction…

privilege-escalationdynamic-analysis-sandboxingmemory-forensics+8
3il y a 2 mois
KslKatzBof preview

KslKatzBof

GitHubprinciplecheck/kslkatzbof

Beacon Object File pour l'extraction en ligne d'identifiants LSASS via la technique BYOVD utilisant KslD.sys. Extrait les hashs NT et les mots de…
privilege-escalationmemory-forensicsexploitation+4
88il y a 1 mois
seer preview

seer

GitHubepasveer/seer

Seer - une interface graphique frontale pour gdb

static-analysisdynamic-analysis-sandboxingmemory-forensics+3
3.4kil y a 21 jours
libunwind_CVE-2015-3239 preview

libunwind_CVE-2015-3239

GitHubrenukaselvar/libunwind_cve-2015-3239

Bibliothèque C pour le déroulement de pile et la génération de backtrace, prenant en charge plusieurs architectures et systèmes d'exploitation, avec…
memory-forensicsvulnerability-analysisexploitation+3
il y a 1 an
libunwind_CVE-2015-3239_After preview

libunwind_CVE-2015-3239_After

GitHubrenukaselvar/libunwind_cve-2015-3239_after

Bibliothèque pour dérouler les piles d'appels du processeur, prenant en charge plusieurs architectures et systèmes d'exploitation, avec des…
memory-forensicsvulnerability-analysisexploitation+3
il y a 1 an
StegoForge preview

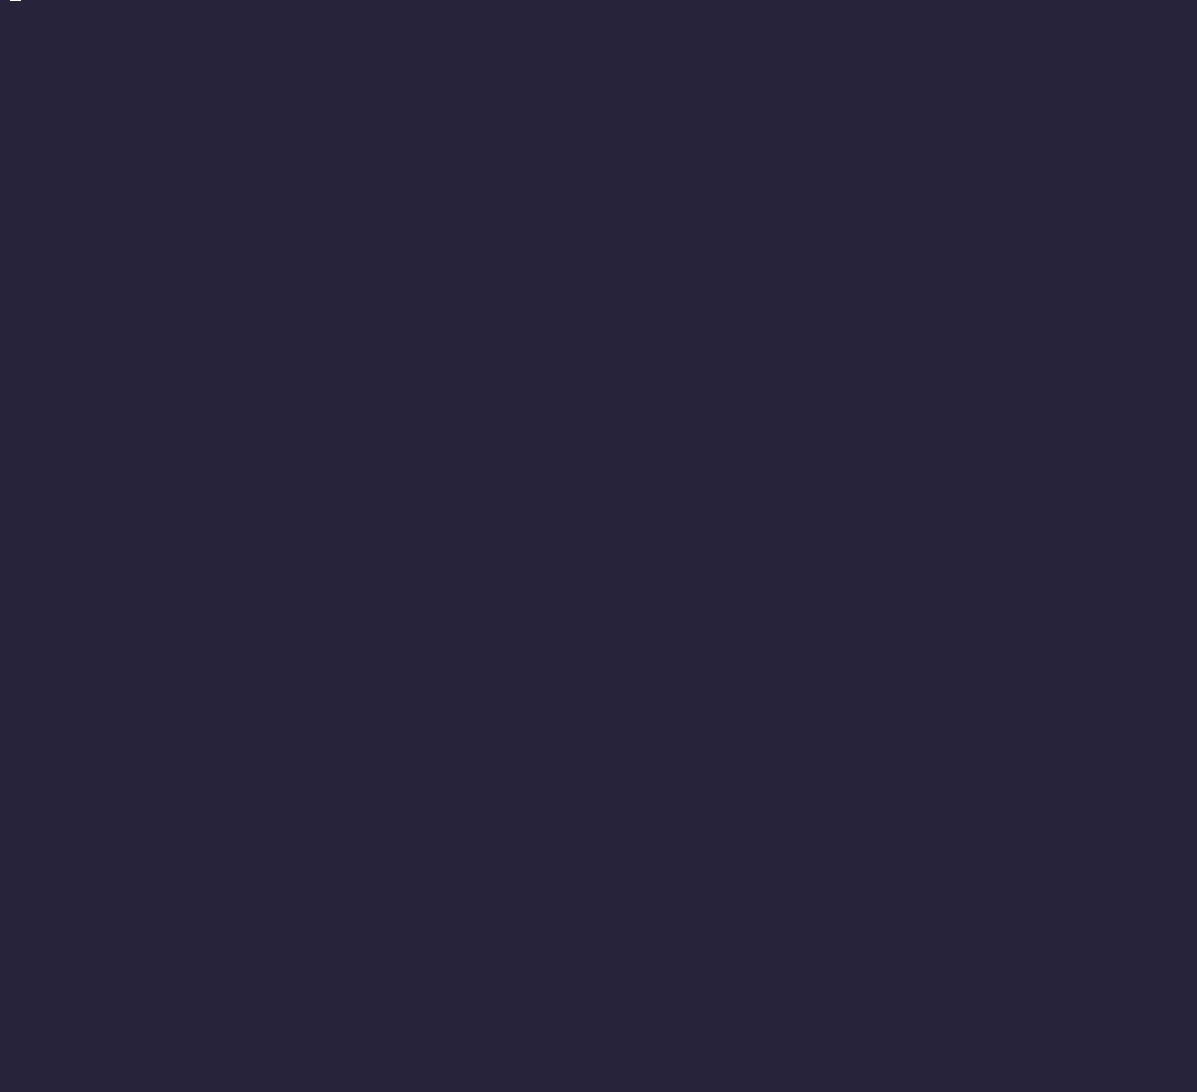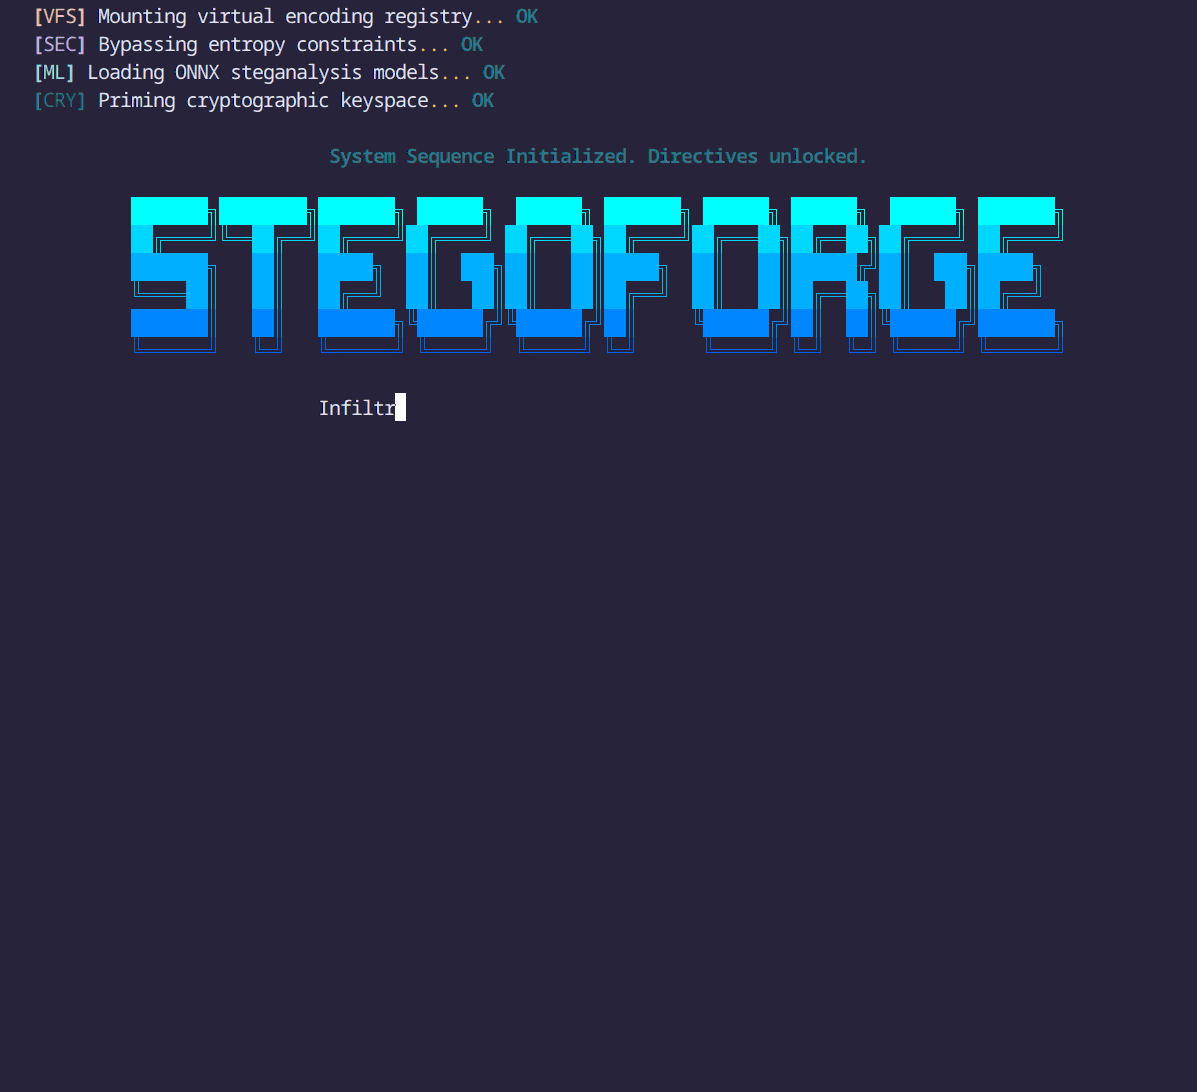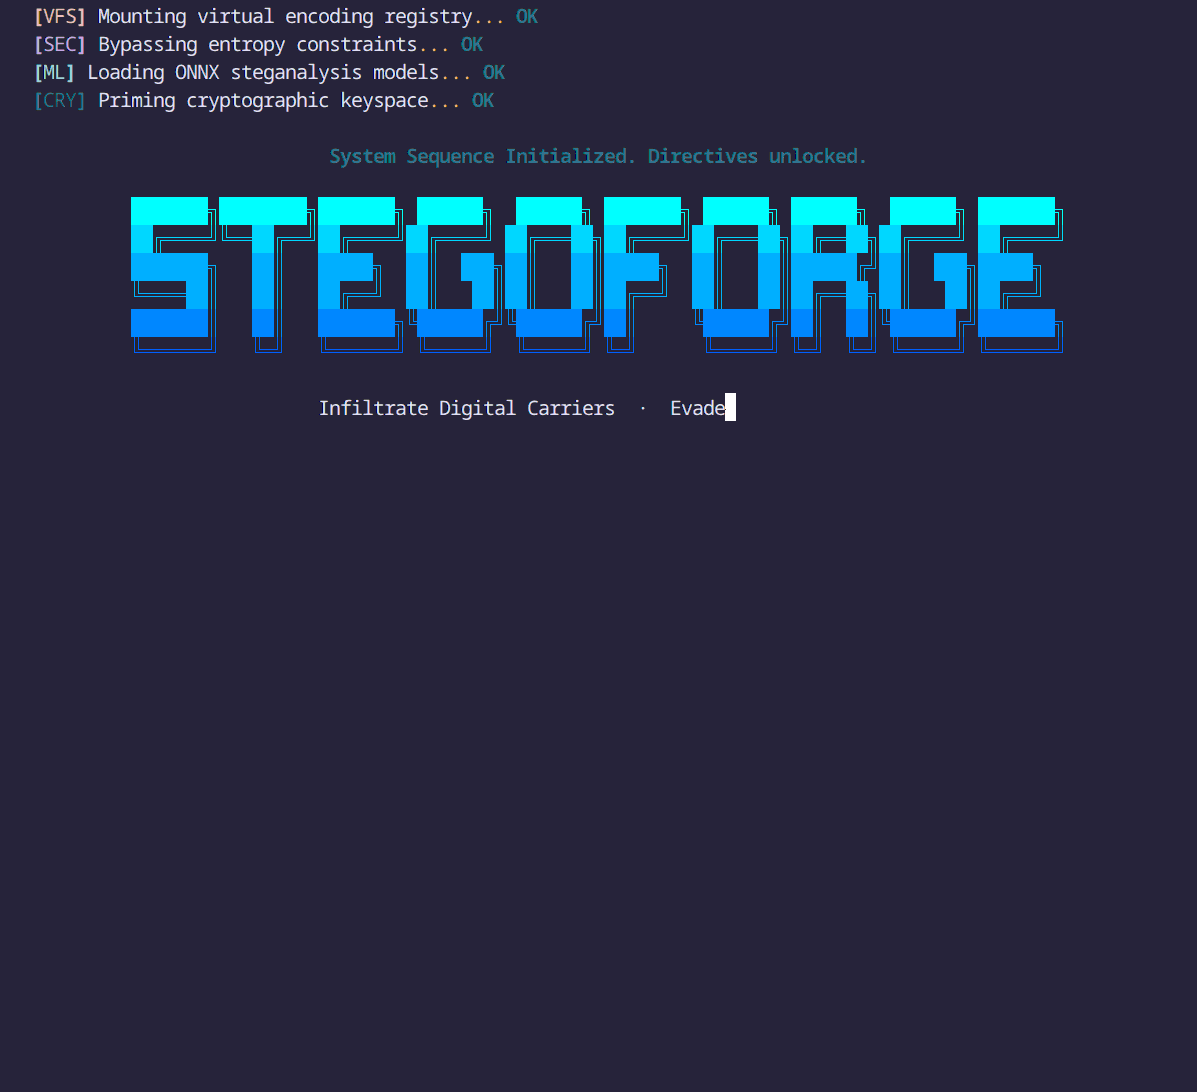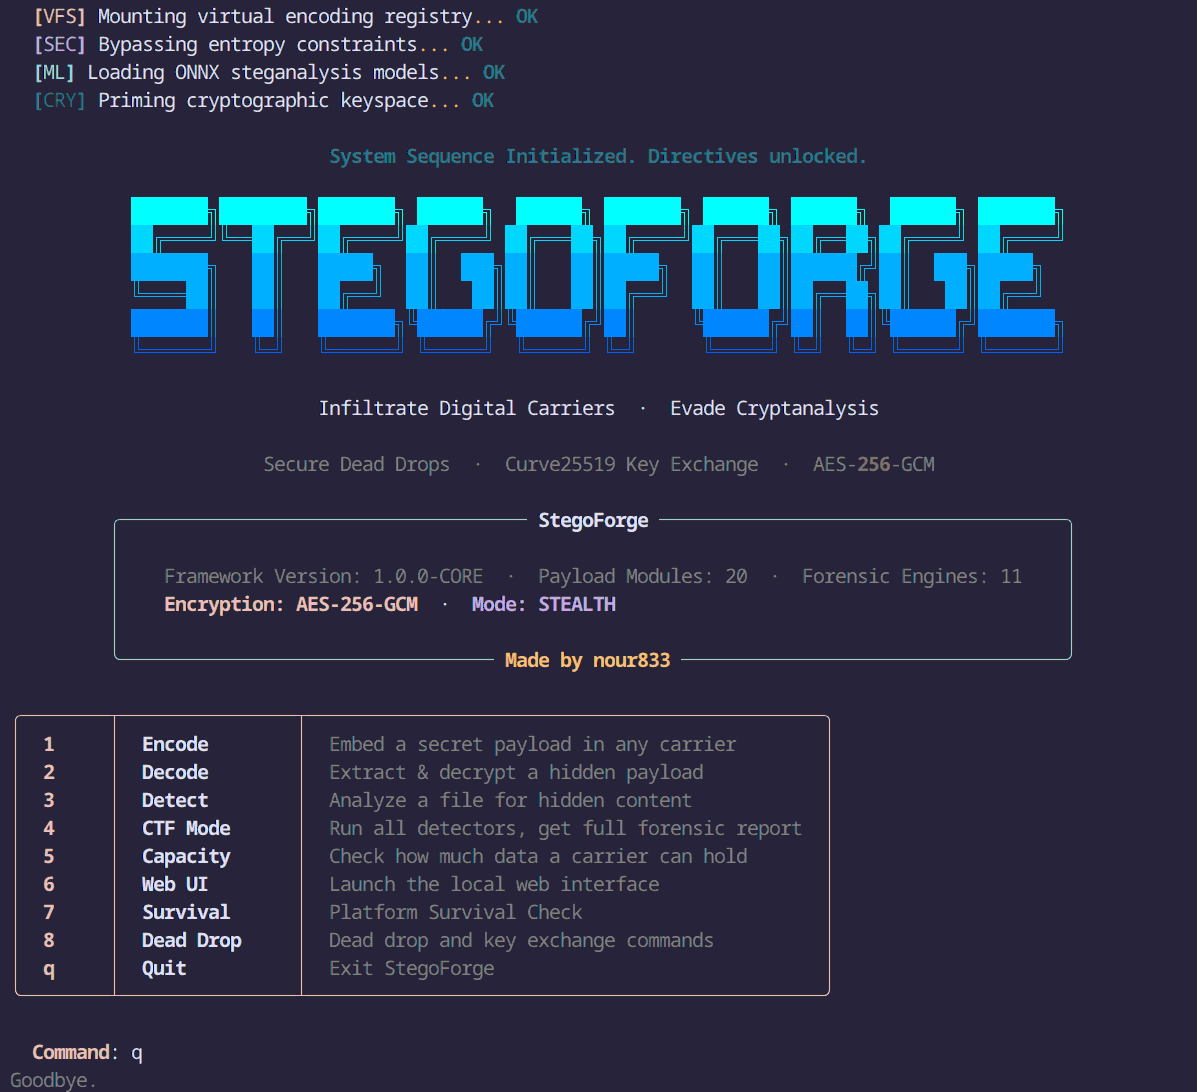
StegoForge

GitHubnour833/stegoforge

La boîte à outils ultime pour la stéganographie et l'investigation numérique. Cachez et extrayez des données dans des images, de l'audio, de la…

encryption-decryption-toolsmemory-forensicsnetwork-forensics+8
575il y a 5 mois
Astral_Projection preview

Astral_Projection

GitHubkuwaitist/astral_projection

UDRL Cobalt Strike qui effectue un piétinement de modules avancé en utilisant VEH pour intercepter les appels, démapper les modules pendant le…
penetration-testing-frameworksexploit-frameworksmemory-forensics+4
72il y a 5 mois
gentlemen-decryptor preview

gentlemen-decryptor

GitHubbedrock-safeguard/gentlemen-decryptor

Premier déchiffreur pour le rançongiciel The Gentlemen — récupère les clés de chiffrement à partir de vidages mémoire de processus en utilisant…

memory-forensicsvulnerability-analysisexploitation+7
30il y a 4 mois
Précédent1…789…18Suivant