
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
317 résultats
mal_unpack preview

mal_unpack

GitHubhasherezade/mal_unpack

Dépaqueteur dynamique basé sur PE-sieve
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+2
827il y a 5 mois
GarbageMan preview

GarbageMan

GitHubwithsecurelabs/garbageman

GarbageMan est un ensemble d'outils pour analyser les binaires .NET via l'analyse du tas.

memory-forensicsreverse-engineeringdata-exfiltration+3
121il y a 3 ans
physmem2profit preview

physmem2profit

GitHubreverseclabs/physmem2profit

Physmem2profit peut être utilisé pour créer un minidump du processus LSASS d'un hôte cible en analysant la mémoire physique à distance.
memory-forensicspassword-attacksdata-exfiltration+4
422il y a 4 ans
memOptix preview

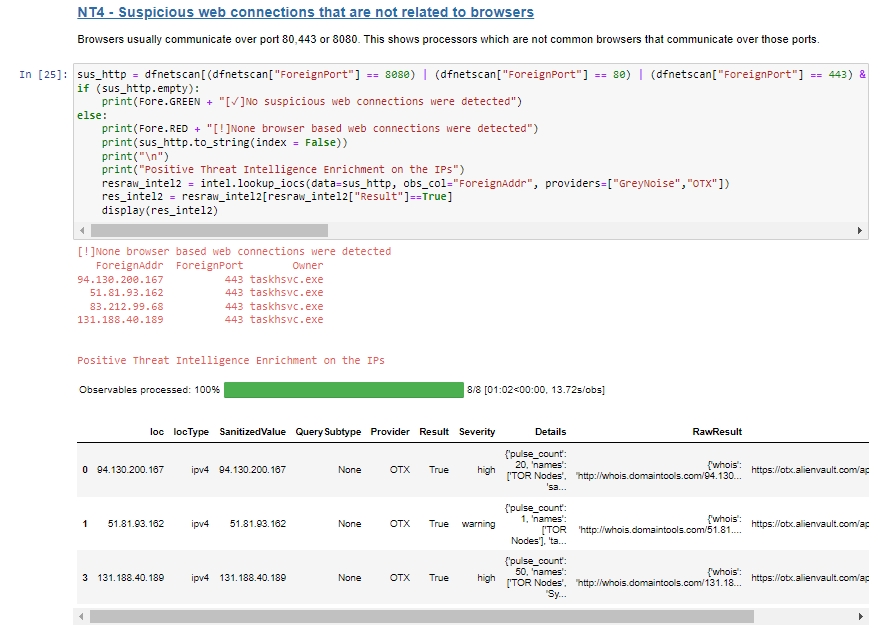
memOptix

GitHubblueteam0ps/memoptix

Un notebook Jupyter pour faciliter l'analyse de la sortie générée par le framework d'extraction mémoire Volatility.
memory-forensicsforensicsdigital-forensics+2
98il y a 3 ans
AzTokenFinder preview

AzTokenFinder

GitHubhackmichnet/aztokenfinder

Utilitaire offensif de récolte de jetons qui recherche dans la mémoire des processus x64 et les fichiers de cache TokenBroker des jetons JWT Azure…
memory-forensicspost-exploitationpenetration-testing+3
109il y a 3 ans
Awesome-CobaltStrike preview

Awesome-CobaltStrike

GitHubzer0yu/awesome-cobaltstrike

Liste de ressources Awesome CobaltStrike

memory-forensicsids-ips-evasionlateral-movement+7
4.4kil y a 3 ans
truffleproc preview

truffleproc

GitHubcontrolplaneio/truffleproc

truffleproc — chassez les secrets dans la mémoire des processus (mashup de TruffleHog et gdb)
memory-forensicsdebuggersdigital-forensics+1
128il y a 3 ans
TickTock preview

TickTock

GitHubwithsecurelabs/ticktock

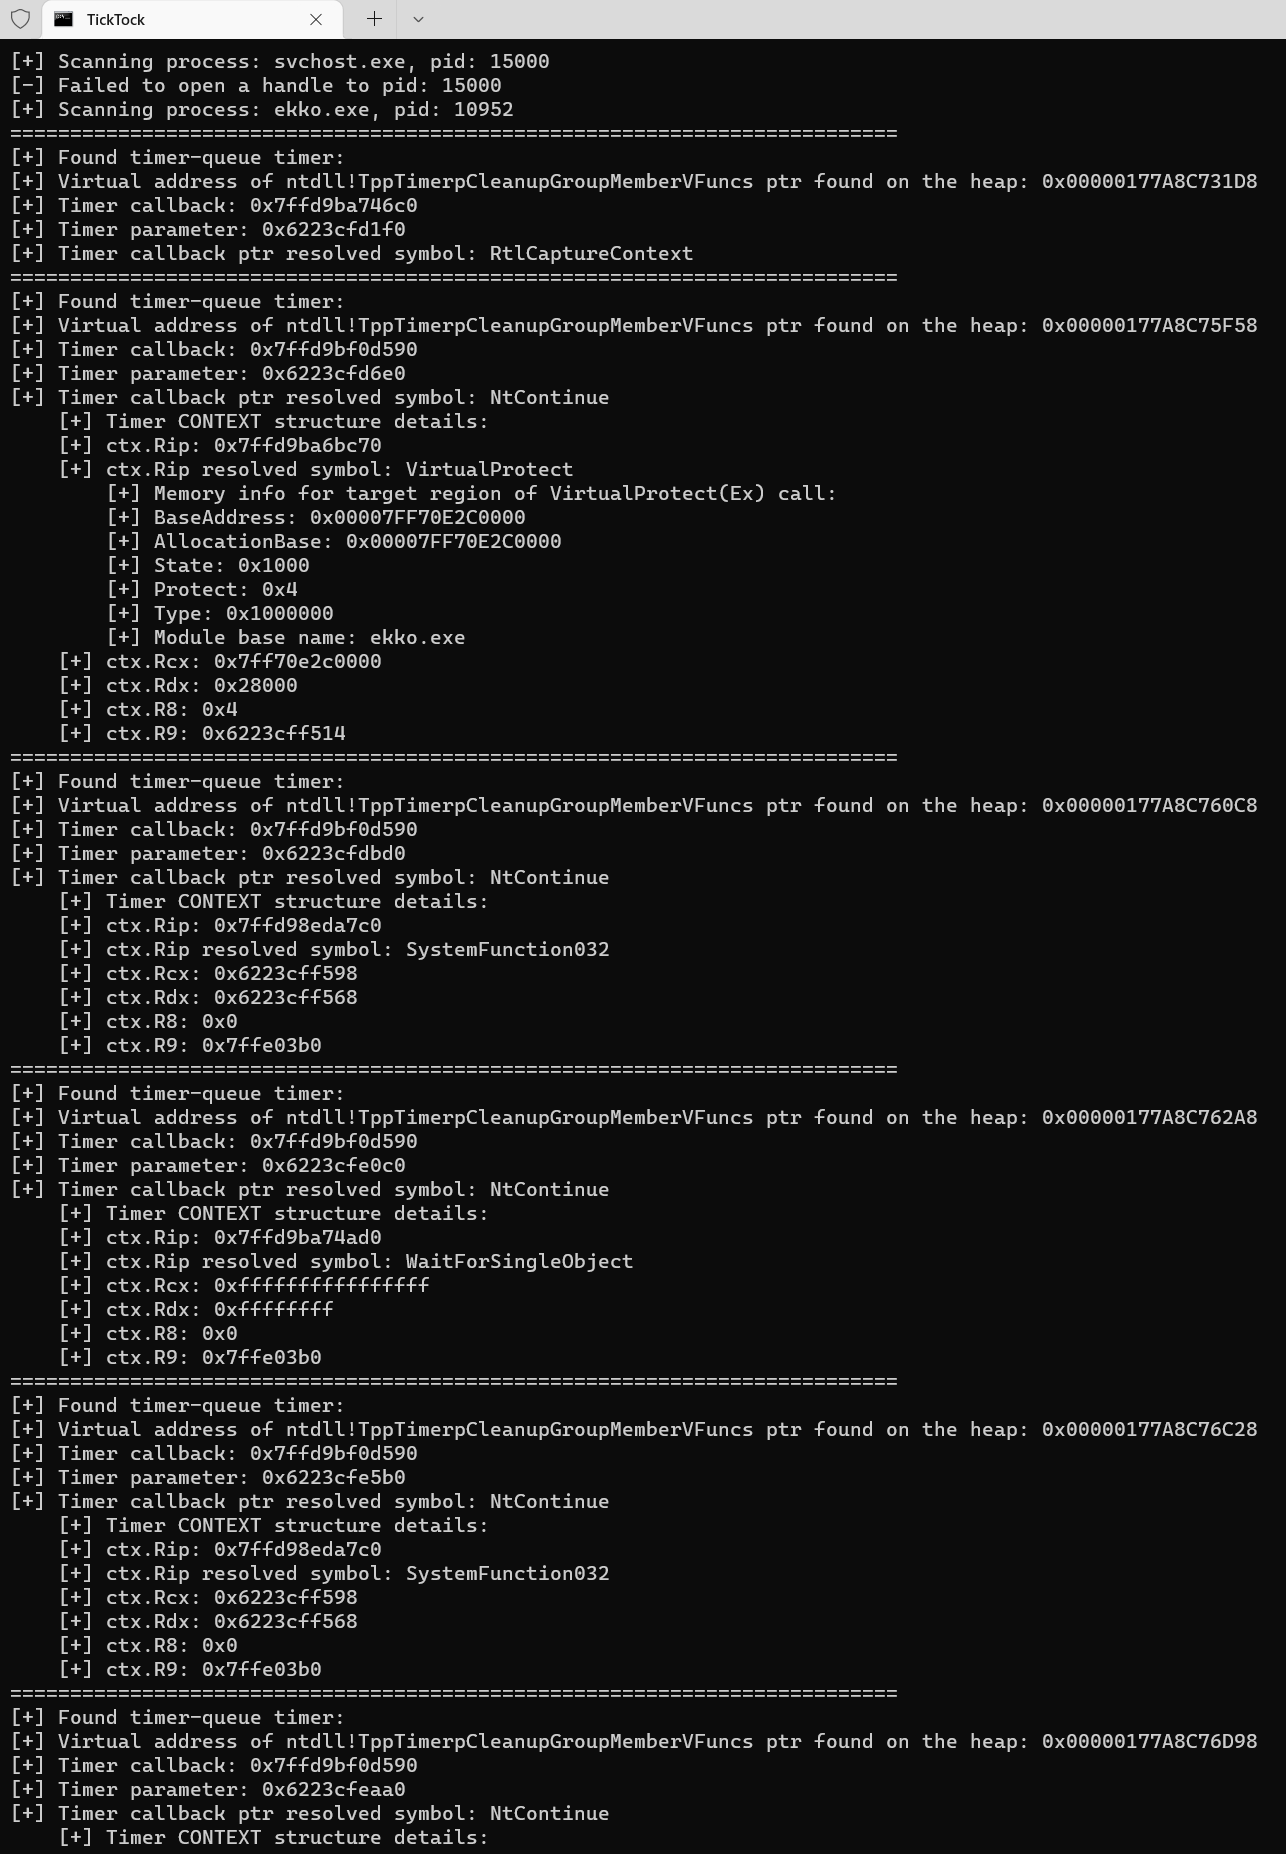
Énumère les minuteries de la file d'attente de temporisateurs Windows afin de détecter l'obfuscation de sommeil Ekko, facilitant la forensique…

defensive-toolsmemory-forensicsmalware-analysis
113il y a 3 ans
SuperMem preview

SuperMem

GitHubcrowdstrike/supermem

Un script Python développé pour traiter les images mémoire Windows en fonction du type de triage.
memory-forensicsforensicsmalware-analysis+2
267il y a 2 ans
GoTEE-example preview

GoTEE-example

GitHubusbarmory/gotee-example

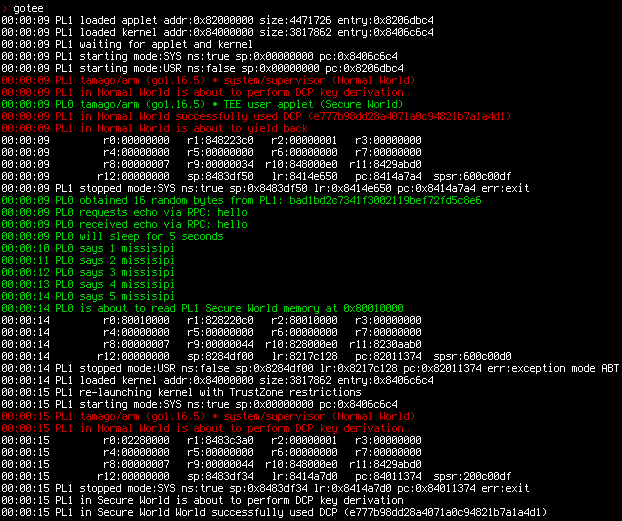
GoTEE - exemple d'application

embedded-systems-securitymemory-forensicsdebuggers+2
17il y a 11 jours
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

You didn't think I'd go and leave the blue team out, right?
memory-forensicsnetwork-forensicsmalware-analysis+5
1.8kil y a 11 jours
kdmp-parser preview

kdmp-parser

GitHub0vercl0k/kdmp-parser

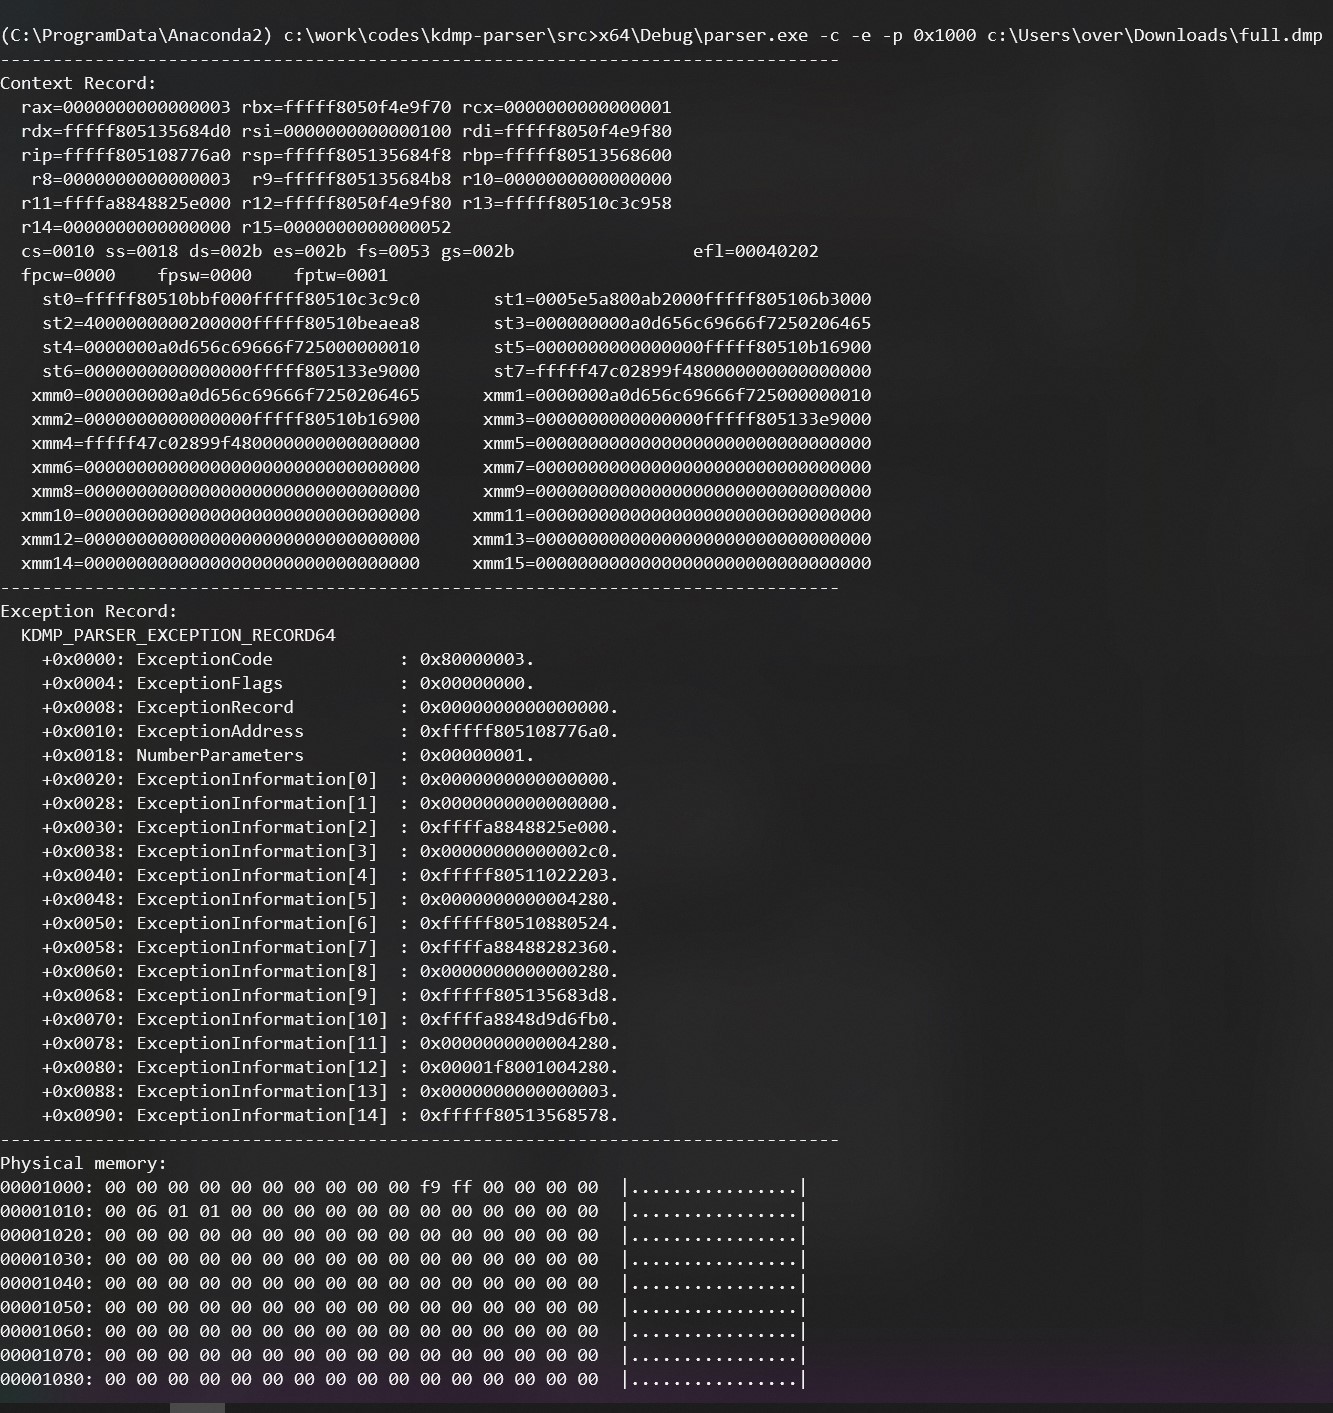
Une bibliothèque de parseur C++ de dumps du noyau Windows avec des liaisons Python 3.
memory-forensicsforensicsdigital-forensics+1
211il y a 0 ans
windbg_js_scripts preview

windbg_js_scripts

GitHubhugsy/windbg_js_scripts

Jouets scripts pour jouer avec l'API JS de WinDbg
memory-forensicsdynamic-code-analysisreverse-engineering+3
244il y a 2 ans
pesieve-go preview

pesieve-go

GitHubhasherezade/pesieve-go

Bindings Golang pour PE-sieve

memory-forensicsdynamic-code-analysismalware-analysis+1
43il y a 2 ans
yara-ttd preview

yara-ttd

GitHubairbus-cert/yara-ttd

Utiliser les règles YARA sur les traces Time Travel Debugging
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
97il y a 3 ans
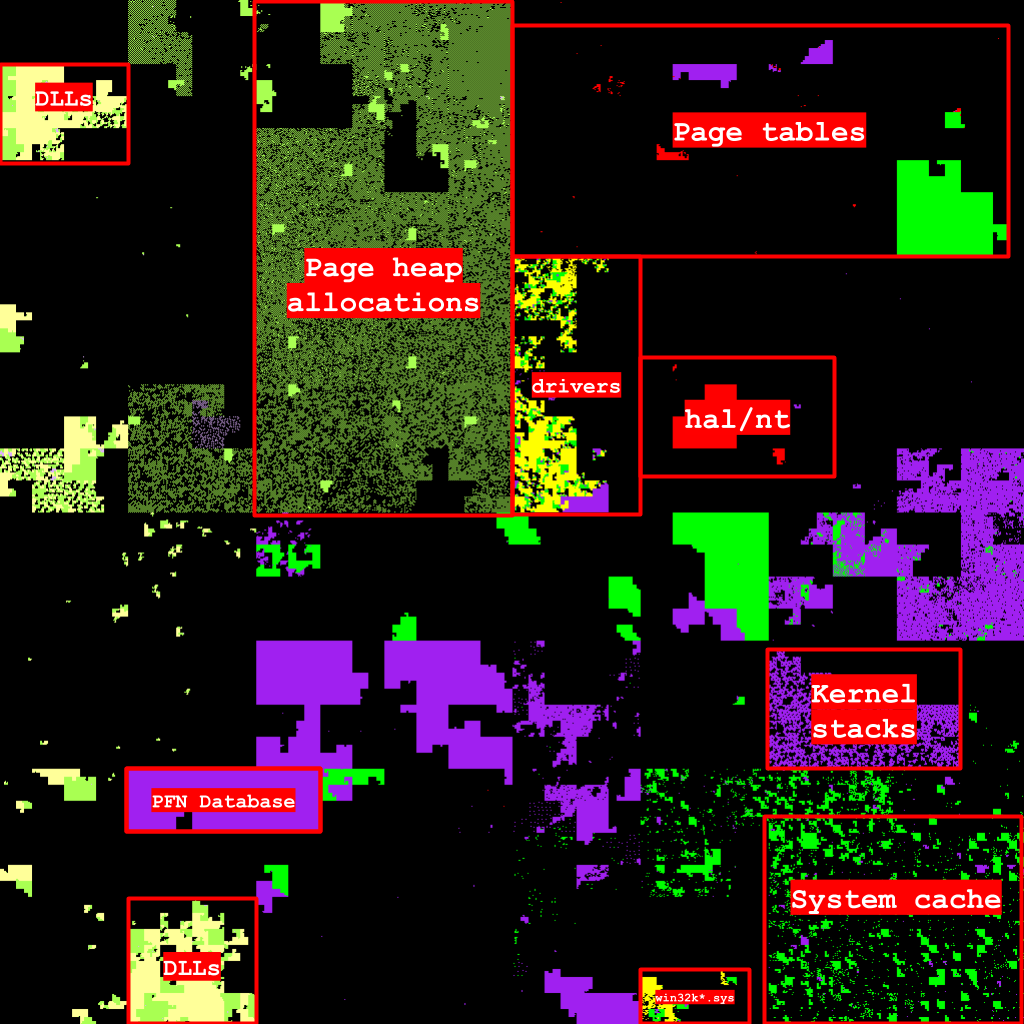
clairvoyance preview

clairvoyance

GitHub0vercl0k/clairvoyance

Visualisez l'espace d'adressage virtuel d'un processus Windows sur une courbe de Hilbert.

memory-forensicsforensicsdigital-forensics
308il y a 5 ans
CovenantDecryptor preview

CovenantDecryptor

GitHubnaacbin/covenantdecryptor

Déchiffre les communications Covenant C2 en extrayant les clés privées RSA des minidumps, en récupérant les clés de session AES et en convertissant…
encryption-decryption-toolsmemory-forensicsnetwork-forensics+4
37il y a 2 ans
ChromeKatz preview

ChromeKatz

GitHubmeckazin/chromekatz

Extraire les cookies et identifiants directement depuis la mémoire des processus Chrome/Edge

memory-forensicspassword-attacksdata-exfiltration+3
1.5kil y a 5 mois
Précédent1234…18Suivant