
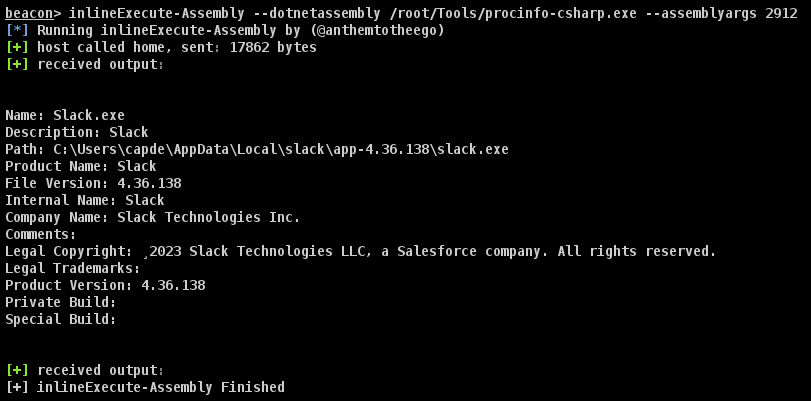
proctools
 mlcsec/proctools
Petite boîte à outils pour extraire des informations et vider les chaînes sensibles des processus Windows.
memory-forensicsforensicsinformation-gathering+2
116il y a 2 ans
mlcsec/proctoolsPetite boîte à outils pour extraire des informations et vider les chaînes sensibles des processus Windows.
 blacksnufkin/novaldr
Threadless Module Stomping In Rust avec quelques fonctionnalités (En mémoire de ceux assassinés lors du massacre de la fête Nova)
 angr/angr
Une plateforme d'analyse binaire puissante et conviviale !
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 thalium/icebox
Introspection de machines virtuelles, traçage et débogage
 orlikoski/skadi
Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
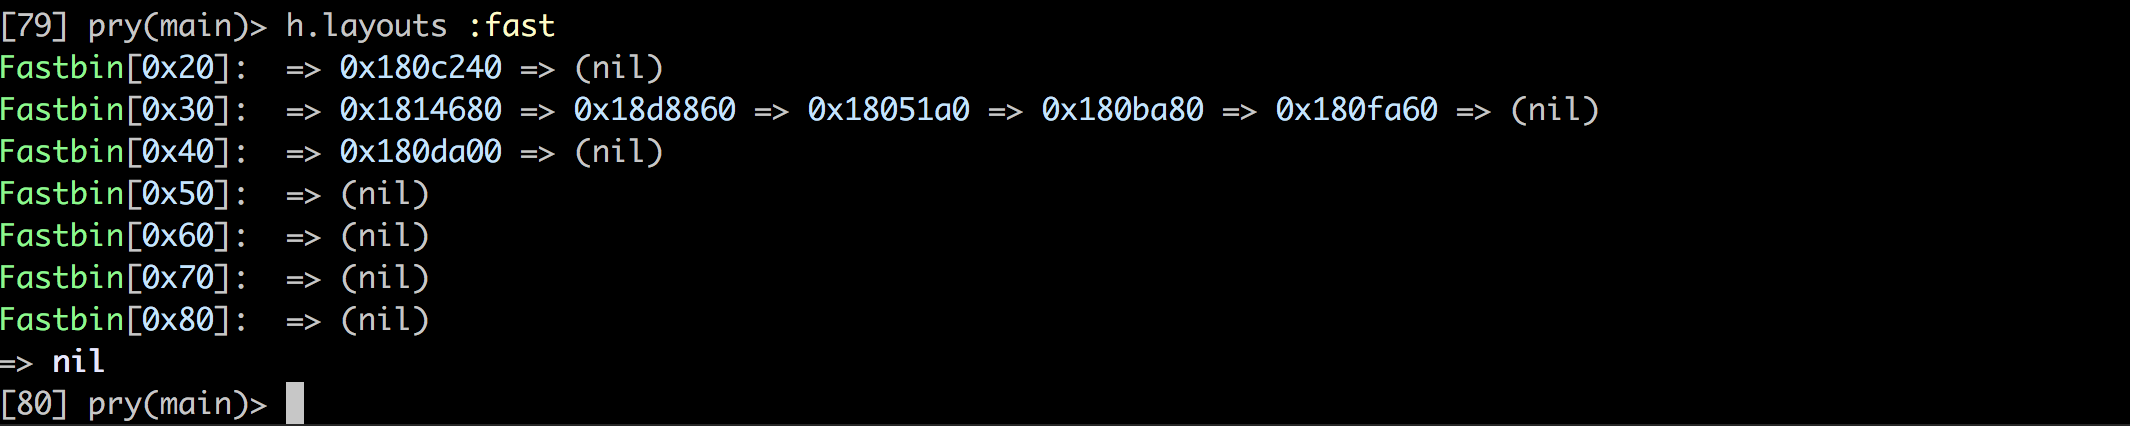 david942j/heapinfo
Une mémoire interactive pour le pwning / l'exploitation
 awnumar/memguard
Sandbox logiciel pour le stockage d'informations sensibles en mémoire.
 dsnezhkov/zombieant
Zombie Ant Farm : Primitives et outils offensifs pour l'évasion des EDR sous Linux.
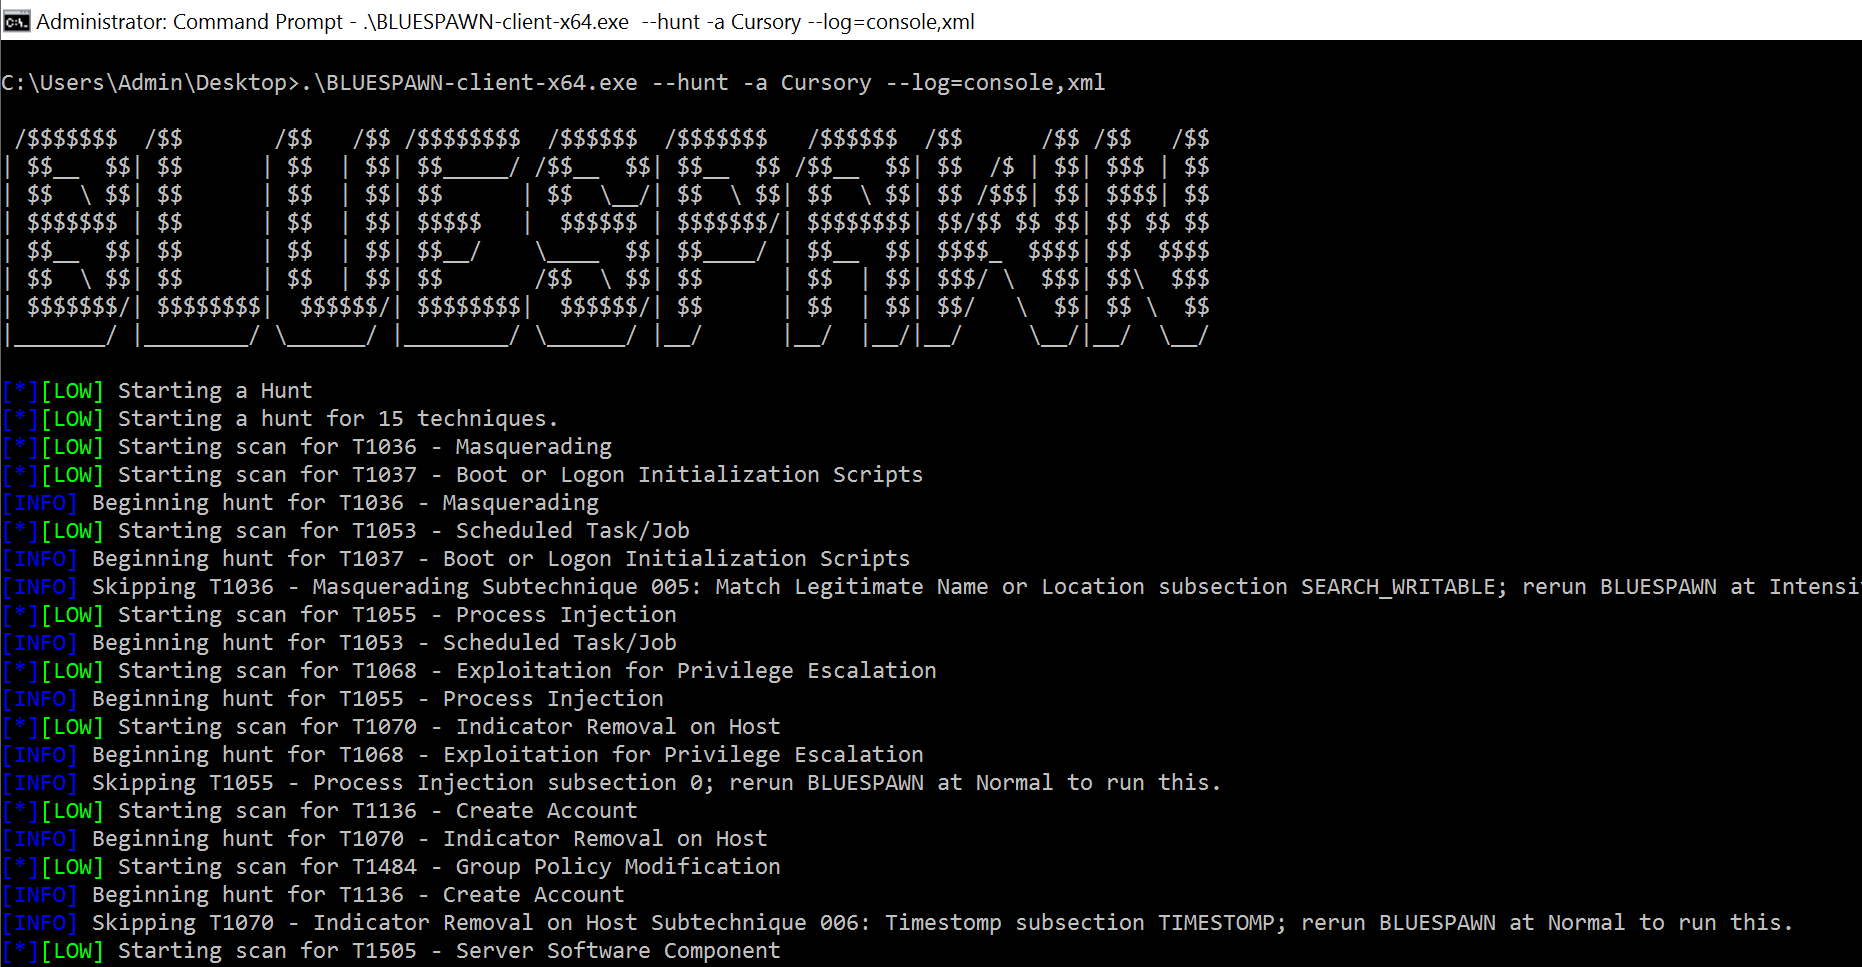 ion28/bluespawn
Un logiciel de défense active et EDR pour renforcer les équipes bleues.
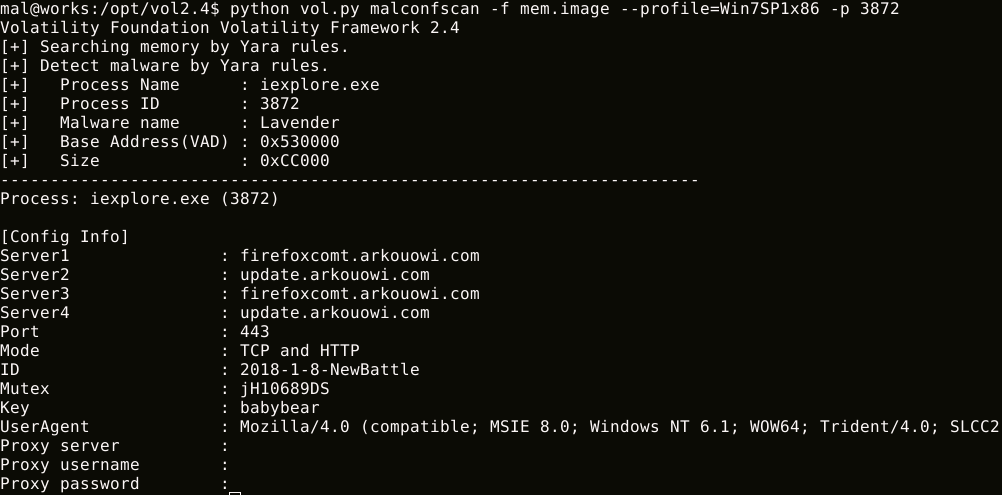 jpcertcc/malconfscan
Plugin Volatility pour l'extraction des données de configuration de malwares connus

 dynamorio/drmemory
Débogueur mémoire pour Windows, Linux, Mac et Android
 thewover/donut
Génère du shellcode indépendant de la position pour x86, x64 ou AMD64+x86 qui charge des assemblies .NET, des fichiers PE et d'autres charges utiles…
 travisfoley/dfirtriage
Outil d'acquisition forensique numérique pour la réponse aux incidents sous Windows.
 mohuihui/antispy
AntiSpy est un puissant anti-virus et kit de détection de rootkits, gratuit. Il vous offre, avec les privilèges les plus élevés, la capacité de…
 radareorg/radare2
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrait automatiquement les chaînes obfusquées des logiciels malveillants.