Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
317 résultats
linux_screenshot_xwindows preview

linux_screenshot_xwindows

GitHubeurecom-s3/linux_screenshot_xwindows

Plugin Volatility pour extraire X captures d'écran d'un dump mémoire
memory-forensicsforensicsinformation-gathering+1
37
il y a 8 ans
rastrea2r preview

rastrea2r

GitHubrastrea2r/rastrea2r

Collecter & chasser les IOCs avec entrain et style
ioc-managementreconnaissancememory-forensics+6
238il y a 6 ans
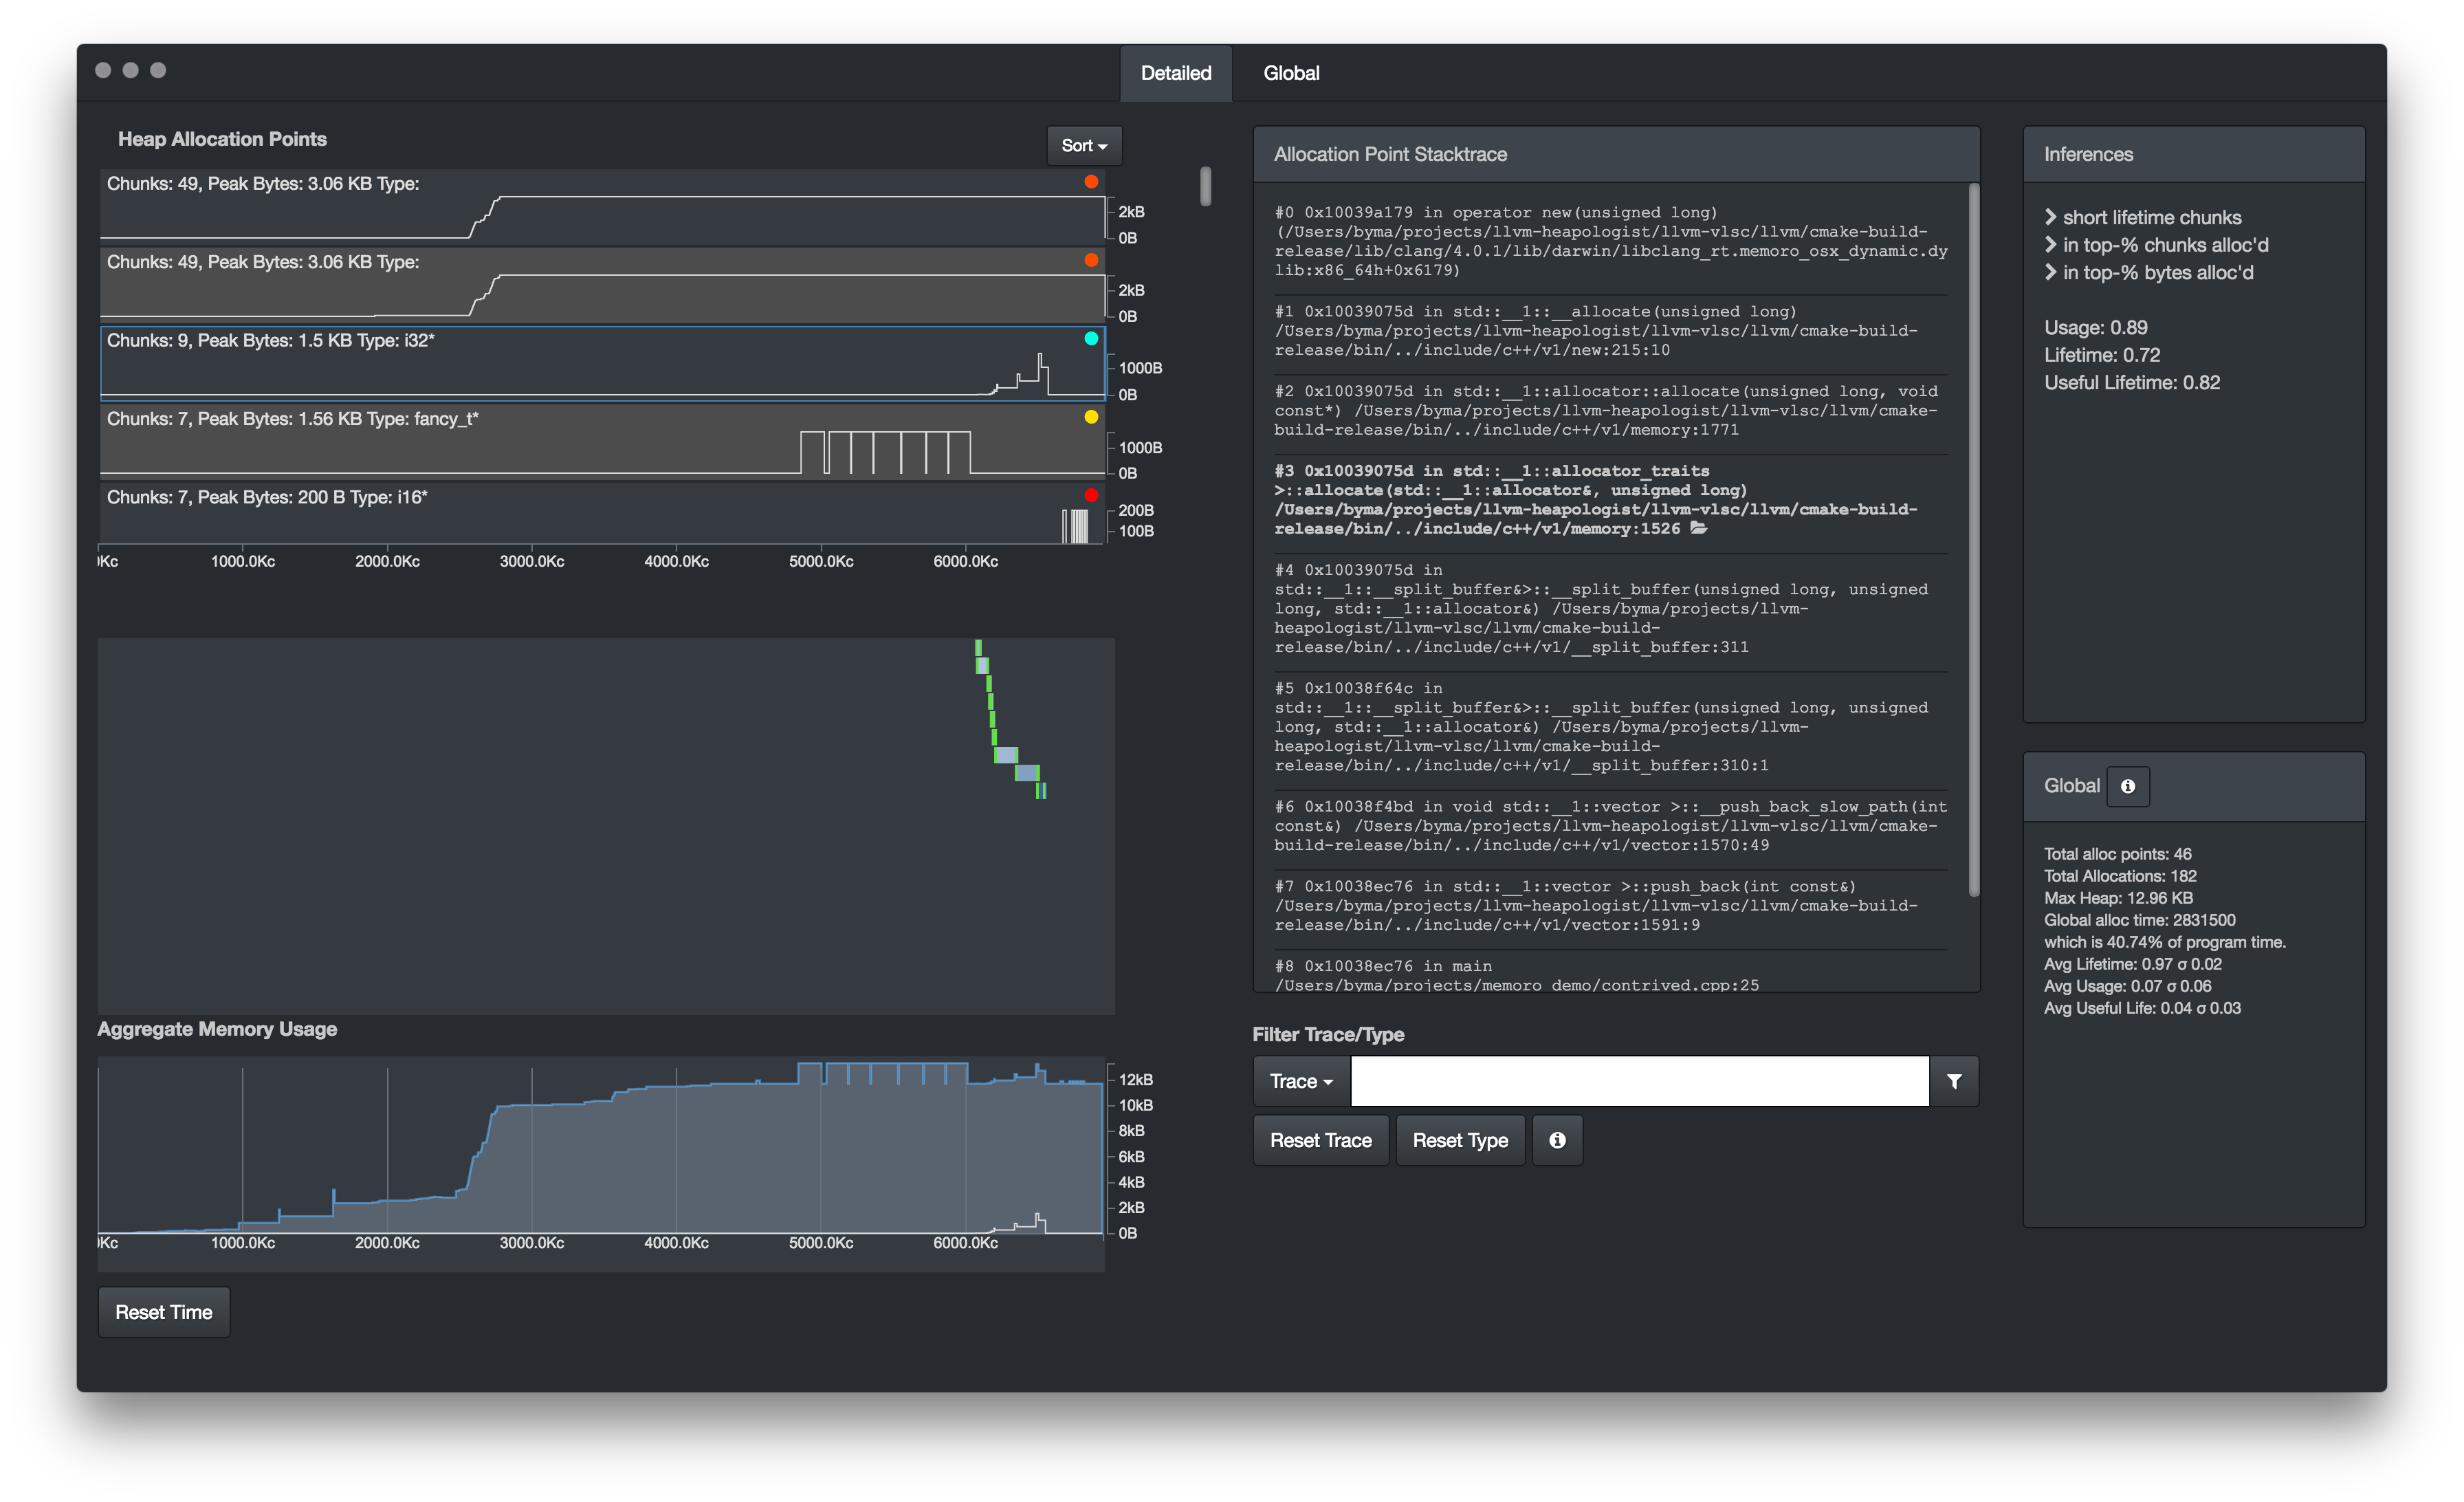
memoro preview

memoro

GitHubepfl-vlsc/memoro

Memoro: Un profileur de tas détaillé

dynamic-analysis-sandboxingmemory-forensicsdebuggers+1
184il y a 5 ans
sRDI preview

sRDI

GitHubmonoxgas/srdi

Implémentation en shellcode de l'injection de DLL réflective. Convertit les DLL en shellcode indépendant de la position.
memory-forensicspayload-generationexploitation+7
2.5kil y a 4 ans
sshkey-grab preview

sshkey-grab

GitHubnetspi/sshkey-grab

Récupérer les clés SSH de ssh-agent

memory-forensicsexploitationpost-exploitation
223il y a 11 ans
Remote-Desktop-Caching- preview

Remote-Desktop-Caching-

GitHubviralmaniar/remote-desktop-caching-

Cet outil permet de récupérer d'anciennes informations de session RDP (mstsc) sous forme de fichiers PNG corrompus. Ces fichiers PNG permettent à un…
reconnaissancememory-forensicsforensics+4
218il y a 8 ans
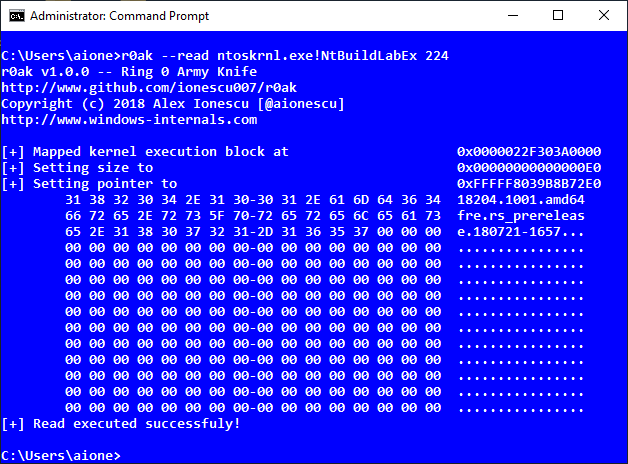
r0ak preview

r0ak

GitHubharryanon/r0ak

Utilitaire en ligne de commande Windows pour lire, écrire et exécuter du code en mode noyau depuis un contexte Administrateur en utilisant une…
privilege-escalationmemory-forensicsvulnerability-analysis+5
108il y a 8 ans
java-stager preview

java-stager

GitHubcornerpirate/java-stager

Un PoC Java Stager qui peut télécharger, compiler et exécuter un fichier Java en mémoire.
memory-forensicspayload-generationdynamic-code-analysis+7
107il y a 8 ans
XenoScan preview

XenoScan

GitHubnickcano/xenoscan

Scanner de mémoire open source écrit en C++
memory-forensicsexploitationreverse-engineering+2
369il y a 5 ans
salt preview

salt

GitHubpaolomonti42/salt

SALT - SLUB ALlocator Tracer pour le noyau Linux
memory-forensicsreverse-engineeringdebuggers+2
157il y a 8 ans
shed preview

shed

GitHubenkomio/shed

Inspecteur du runtime .NET
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+1
275il y a 7 ans
pe-sieve preview

pe-sieve

GitHubhasherezade/pe-sieve

Analyse un processus donné. Reconnaît et extrait une variété d’implants potentiellement malveillants (PE remplacés/injectés, shellcodes, hooks,…

memory-forensicsreverse-engineeringforensics+2
3.9kil y a 4 mois
fibratus preview

fibratus

GitHubrabbitstack/fibratus

Capteur de sécurité pour la détection et la protection en temps réel contre les menaces
defensive-toolsmemory-forensicsforensics+3
2.5kil y a 6 jours
MemITM preview

MemITM

GitHubamossys/memitm

Outil pour réaliser un homme du milieu en mémoire
dynamic-analysis-sandboxingmemory-forensicsexploitation+4
126il y a 7 ans
cheat-engine preview

cheat-engine

GitHubcheat-engine/cheat-engine

Cheat Engine. Un environnement de développement axé sur le modding.

general-purpose-utilitiesmemory-forensicsexploitation+3
18.9kil y a 1 an
CIRTKit preview

CIRTKit

GitHubopensourcesec/cirtkit

Outils pour l'équipe de réponse aux incidents informatiques :computer:
memory-forensicsforensicsmalware-analysis+2
152il y a 9 ans
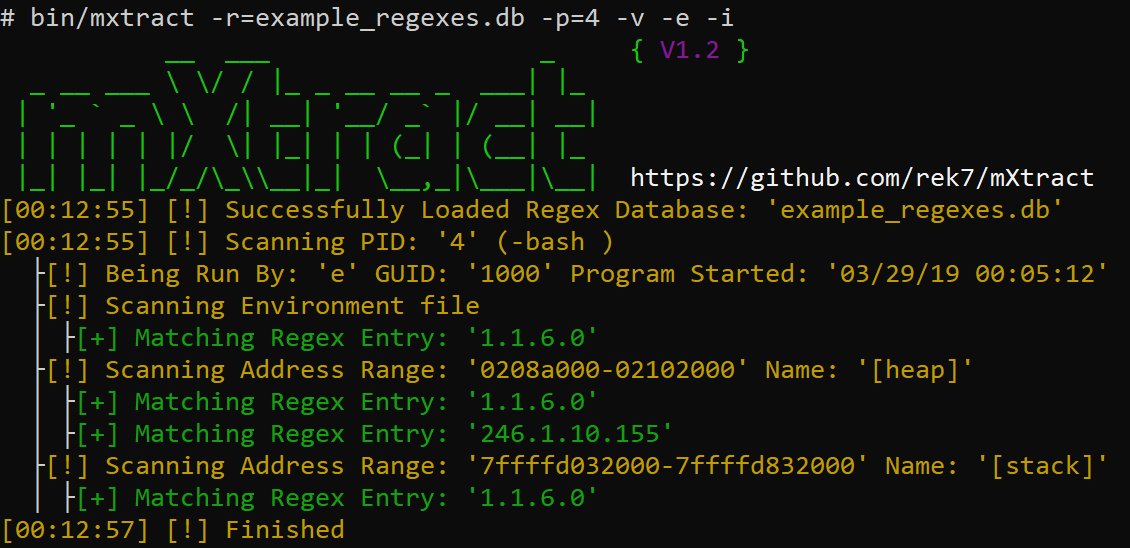
mXtract preview

mXtract

GitHubrek7/mxtract

mXtract - Extracteur de mémoire & Analyseur

password-crackingmemory-forensicsforensics+2
587il y a 4 ans
PowerShellArsenal preview

PowerShellArsenal

GitHubmattifestation/powershellarsenal

Un module PowerShell dédié à la rétro-ingénierie

static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+6
900il y a 5 ans
Précédent1…101112…18Suivant