

awesome-soc-analyst
 letsdefend/awesome-soc-analyst
Ressources utiles pour les analystes SOC et les candidats analystes SOC.
phishingmalware-analysisdigital-forensics+6
letsdefend/awesome-soc-analystRessources utiles pour les analystes SOC et les candidats analystes SOC.
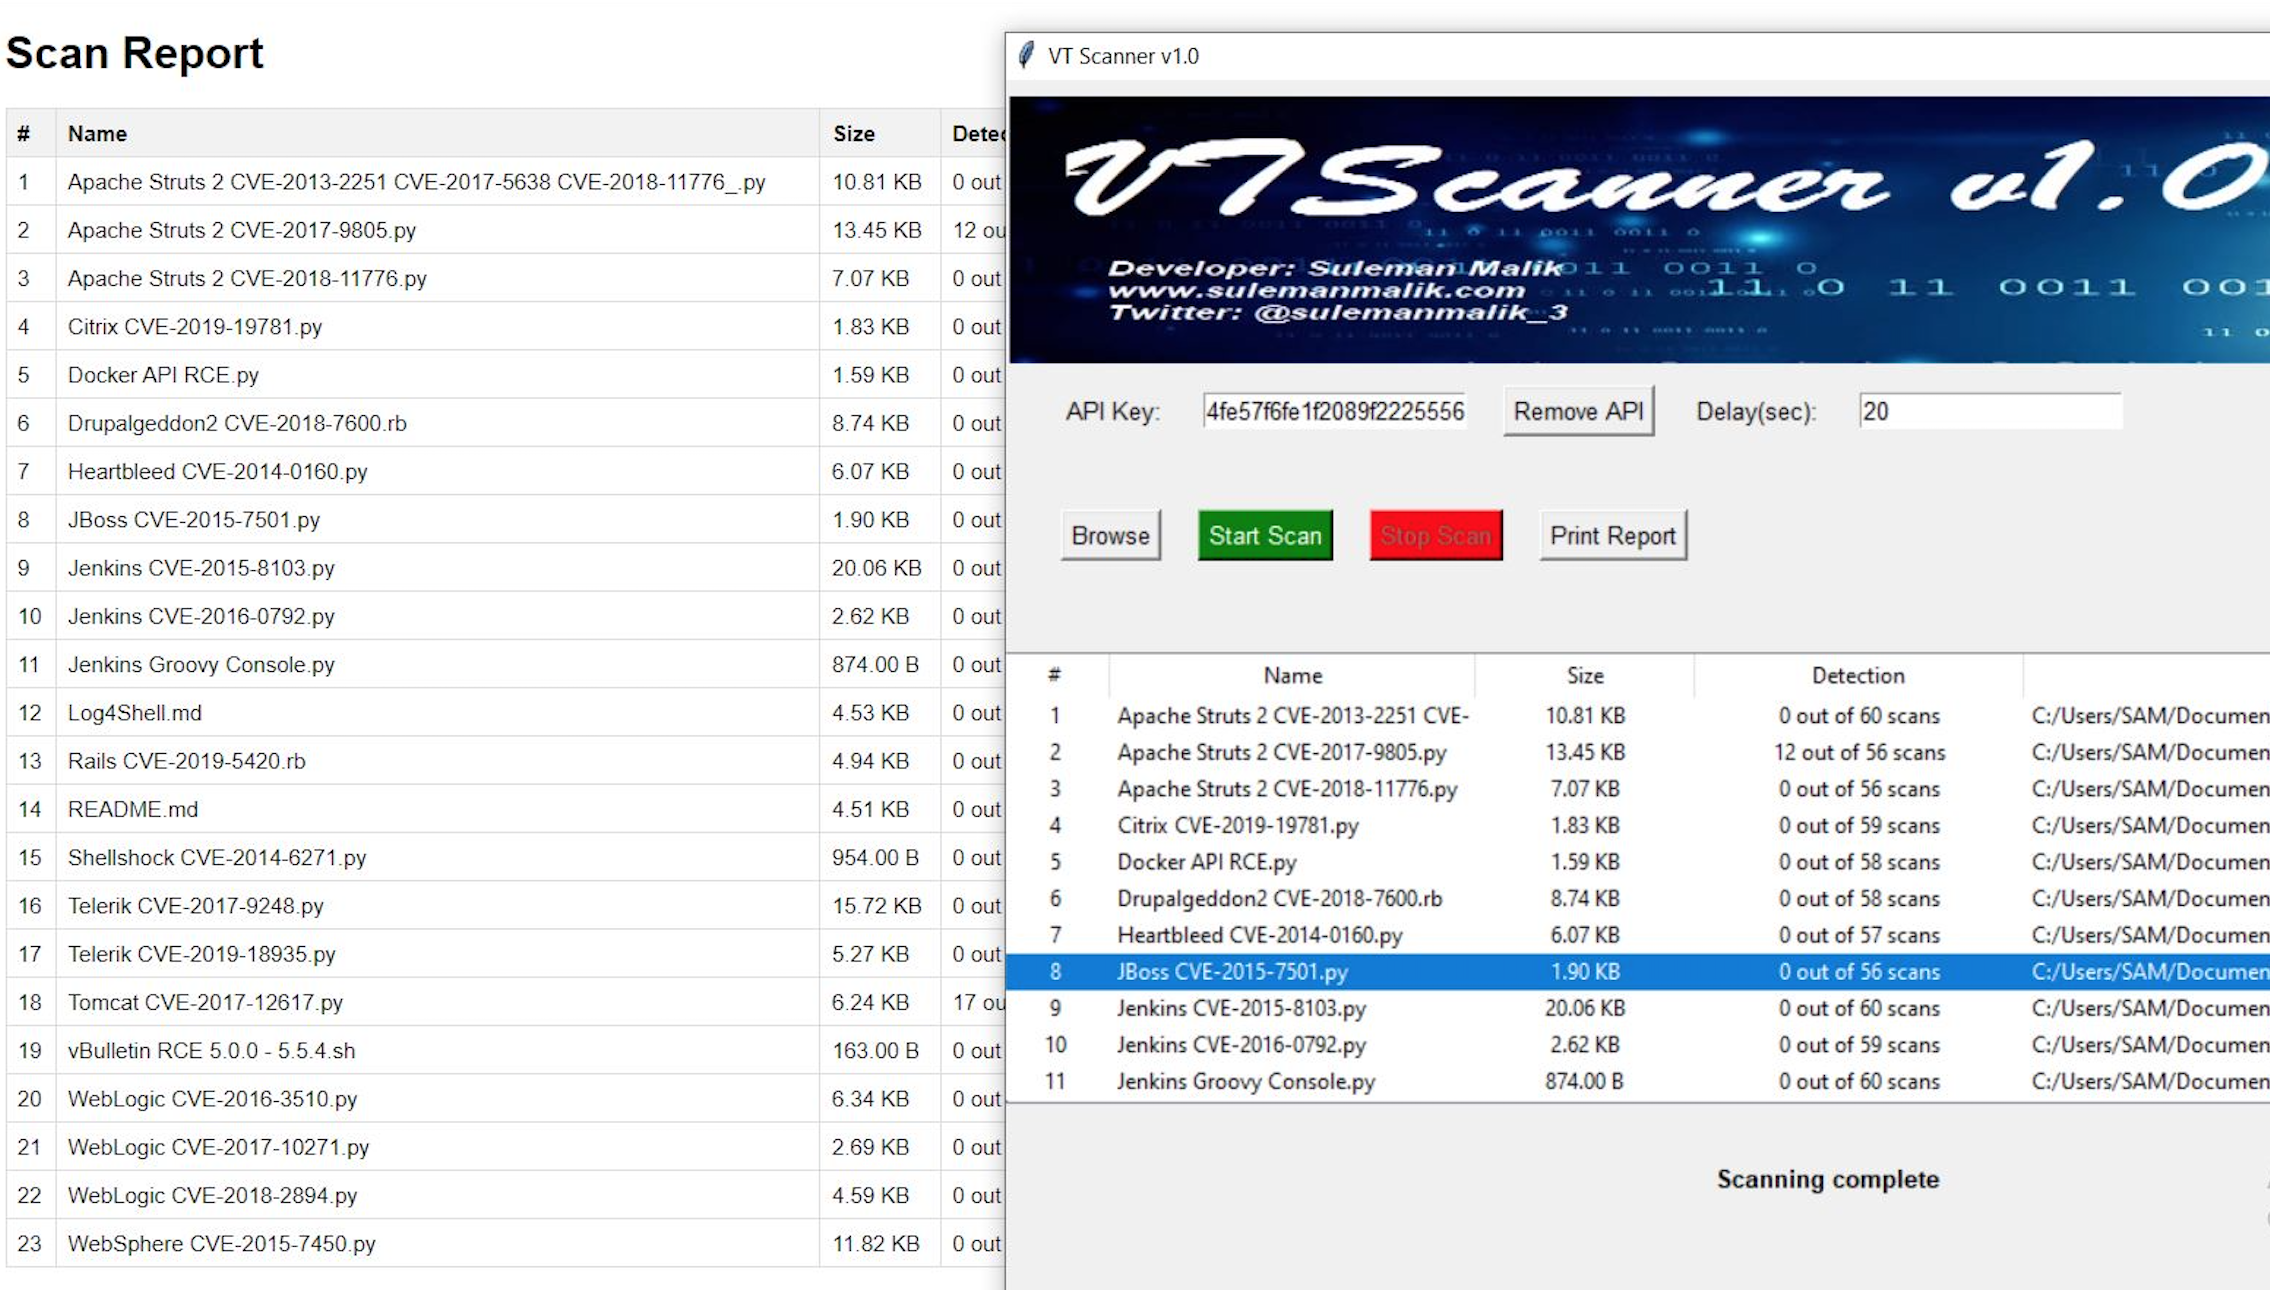 samhaxr/vtscanner
Un outil de sécurité complet basé sur Python pour l'analyse de fichiers, la détection de malwares et l'analyse dans un paysage cybernétique en…
 0x534a/dynmx
Détection basée sur des signatures de caractéristiques de logiciels malveillants basées sur des séquences d'appels d'API Windows. C'est comme YARA…
 sh1n0g1/z9
Détecte les artefacts de logiciels malveillants basés sur PowerShell à partir des journaux d'événements et effectue une analyse statique des scripts…
 vulnex/bytesrevealer
Visionneuse de reverse engineering en ligne
 nickvourd/supernova
Crypteur et obfuscateur de shellcode multi-chiffre avec conversion automatique de sortie en C, C#, Rust, Nim, Python, etc. Prend en charge ROT, XOR,…
 qeeqbox/analyzer
Analyser, extraire et visualiser les caractéristiques, artefacts et IoCs de fichiers et de dumps mémoire (binaires Windows, Linux, Android, iPhone,…
 daem0nc0re/vectorkernel
PoCs pour la recherche sur les techniques de rootkit en mode noyau.
 indetectables-net/toolkit
Kit Windows organisé pour le rétro-ingénierie, l'analyse de malwares et le cassage de mots de passe. Comprend 101 outils pré-configurés avec mises à…
 user1342/obfu-de-scate
Outil de comparaison floue pour la désobfuscation des APKs Android en identifiant les fonctions renommées entre les versions, générant des fichiers…
 d4rksystem/vboxcloak
Un script PowerShell qui tente d’aider les analystes de malwares à masquer leur machine virtuelle Windows VirtualBox aux yeux des malwares qui…
 k1nd0ne/volweb
Une plateforme centralisée et améliorée d'analyse mémoire
 nextronsystems/ransomware-simulator
Outil sûr de simulation de ransomware pour tester la détection antivirus. Simule le staging de macros, la suppression de copies shadow de volume, le…
 demonslay335/cryptotester
Un utilitaire pour jouer avec la cryptographie, destiné à l'analyse des rançongiciels.
 oalabs/findyara-ida
Plugin Python IDA pour analyser un binaire avec des règles Yara
 zeromemoryex/bypass-sandbox-evasion
Outil C++ qui patche les appels API Windows pour contourner les vérifications de taille de RAM des sandbox, permettant aux logiciels malveillants…
 zeromemoryex/c2-hunter
Extracteur de trafic C2 en temps réel pour les analystes de malwares. Intercepte les API de connexion Win32 pour intercepter et analyser les…
 fadi002/de4py
Le kit ultime alimenté par l'IA pour le reverse engineering en Python.