

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
ransomware-simulator — Outil sûr de simulation de ransomware pour tester la détection antivirus. Simule le staging de macros, la suppression de copies shadow de volume, le chiffrement de documents et le dépôt de notes sans endommager les fichiers réels. | Kitploit
Outils/GitHubGitHub/nextronsystems/ransomware-simulator
Outils DéfensifsAnalyse de MalwareTests d'IntrusionApprentissage et ÉducationRed Teaming
GitHubnextronsystems/ransomware-simulator

ransomware-simulator

Outil sûr de simulation de ransomware pour tester la détection antivirus. Simule le staging de macros, la suppression de copies shadow de volume, le chiffrement de documents et le dépôt de notes sans endommager les fichiers réels.

Partager
Voir le dépôt
4855847il y a 4 ansVérifié par Kitploit

QuickBuck - Simulateur de ransomware

  ____         _       __    ___              __
 / __ \ __ __ (_)____ / /__ / _ ) __ __ ____ / /__
/ /_/ // // // // __//  '_// _  |/ // // __//  '_/
\___\_\\_,_//_/ \__//_/\_\/____/ \_,_/ \__//_/\_\ 

Nextron Systems GmbH

Le but de ce dépôt est de fournir un moyen simple et inoffensif de vérifier la protection de votre antivirus contre les ransomwares.

Cet outil simule le comportement typique d'un ransomware, comme :

  • Mise en scène à partir d'une macro de document Word
  • Suppression des clichés instantanés de volumes
  • Chiffrement de documents (intégrés et déposés par le simulateur dans un nouveau dossier)
  • Déposer une note de ransomware sur le bureau de l'utilisateur

Le simulateur de ransomware ne prend aucune mesure qui chiffre réellement les fichiers préexistants sur l'appareil, ni ne supprime les clichés instantanés de volumes. Cependant, tout produit antivirus recherchant ce comportement devrait toujours, espérons-le, se déclencher.

Chaque étape, comme énuméré ci-dessus, peut également être désactivée via un indicateur de ligne de commande. Cela vous permet de vérifier également les réponses aux étapes ultérieures, même si un antivirus détecte déjà les étapes précédentes.

Utilisation

Ransomware Simulator

Usage:
ransomware-simulator [command]

Examples:
ransomware-simulator run

Available Commands:
help        Help about any command
run         Run ransomware simulator

Flags:
-h, --help   help for ransomware-simulator

Use "ransomware-simulator [command] --help" for more information about a command.

Commande d'exécution :

Run Ransomware Simulator

Usage:
ransomware-simulator run [flags]

Flags:
    --dir string                     Directory where files that will be encrypted should be staged (default "./encrypted-files")
    --disable-file-encryption        Don't simulate document encryption
    --disable-macro-simulation       Don't simulate start from a macro by building the following process chain: winword.exe -> cmd.exe -> ransomware-simulator.exe
    --disable-note-drop              Don't drop pseudo ransomware note
    --disable-shadow-copy-deletion   Don't simulate volume shadow copy deletion
-h, --help                           help for run
    --note-location string           Ransomware note location (default "C:\\Users\\neo\\Desktop\\ransomware-simulator-note.txt")
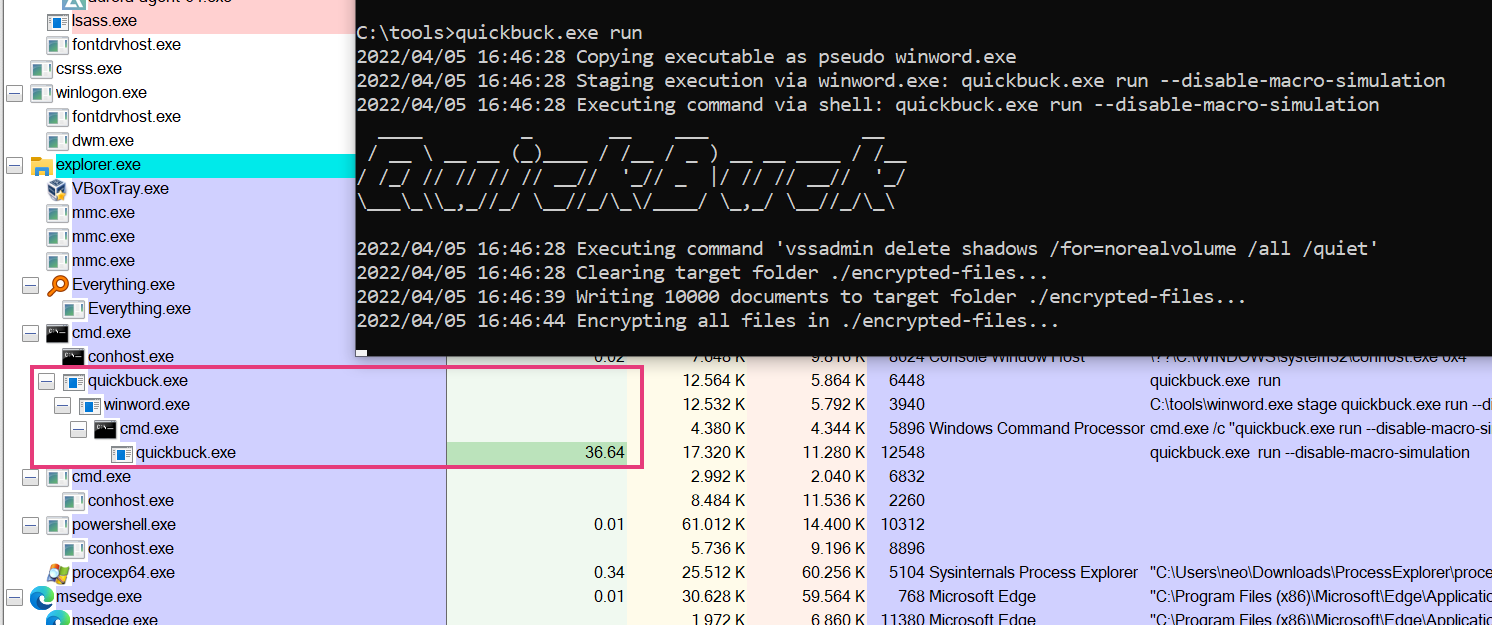

Captures d'écran

Arbre d'exécution et de processus

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    301

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





