

DrSemu
 secrary/drsemu
DrSemu - Outil de détection et classification de malwares en sandbox basé sur le comportement dynamique
dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
secrary/drsemuDrSemu - Outil de détection et classification de malwares en sandbox basé sur le comportement dynamique
 zeropointdynamics/zelos
Une plateforme complète d'émulation et d'instrumentation binaire.
 netspooky/inhale
Un outil d'analyse et de classification de malwares.
 nuclearphoenixx/fake-sandbox
👁🗨 Ce script simulera de faux processus de logiciels d'analyse de sandbox/VM que certains malwares tenteront d'éviter.
 limerboy/adamantium-thief
:key: (CE CODE EST OBSOLÈTE POUR LES NOUVELLES VERSIONS DE CHROME) Déchiffrer les mots de passe, cookies, cartes de crédit, historique, favoris,…
 aydinnyunus/keylogger
Obtenez les entrées du clavier, de la souris, des captures d'écran et du microphone depuis l'ordinateur cible et envoyez-les à votre adresse e-mail.
 ajayrandhawa/cryptolocker
CryptoLocker est un chiffreur de fichiers open source. Crypto est développé en Visual C++. Il permet de chiffrer tous les fichiers, de verrouiller le…
 securisec/chepy
Chepy est un équivalent en python lib/cli de l'excellent outil CyberChef.
 tklab-tud/bsf
Framework de simulation de botnet
 struppigel/portex
Bibliothèque Java pour analyser les fichiers Portable Executable avec un accent particulier sur l'analyse des malwares et la robustesse face aux…
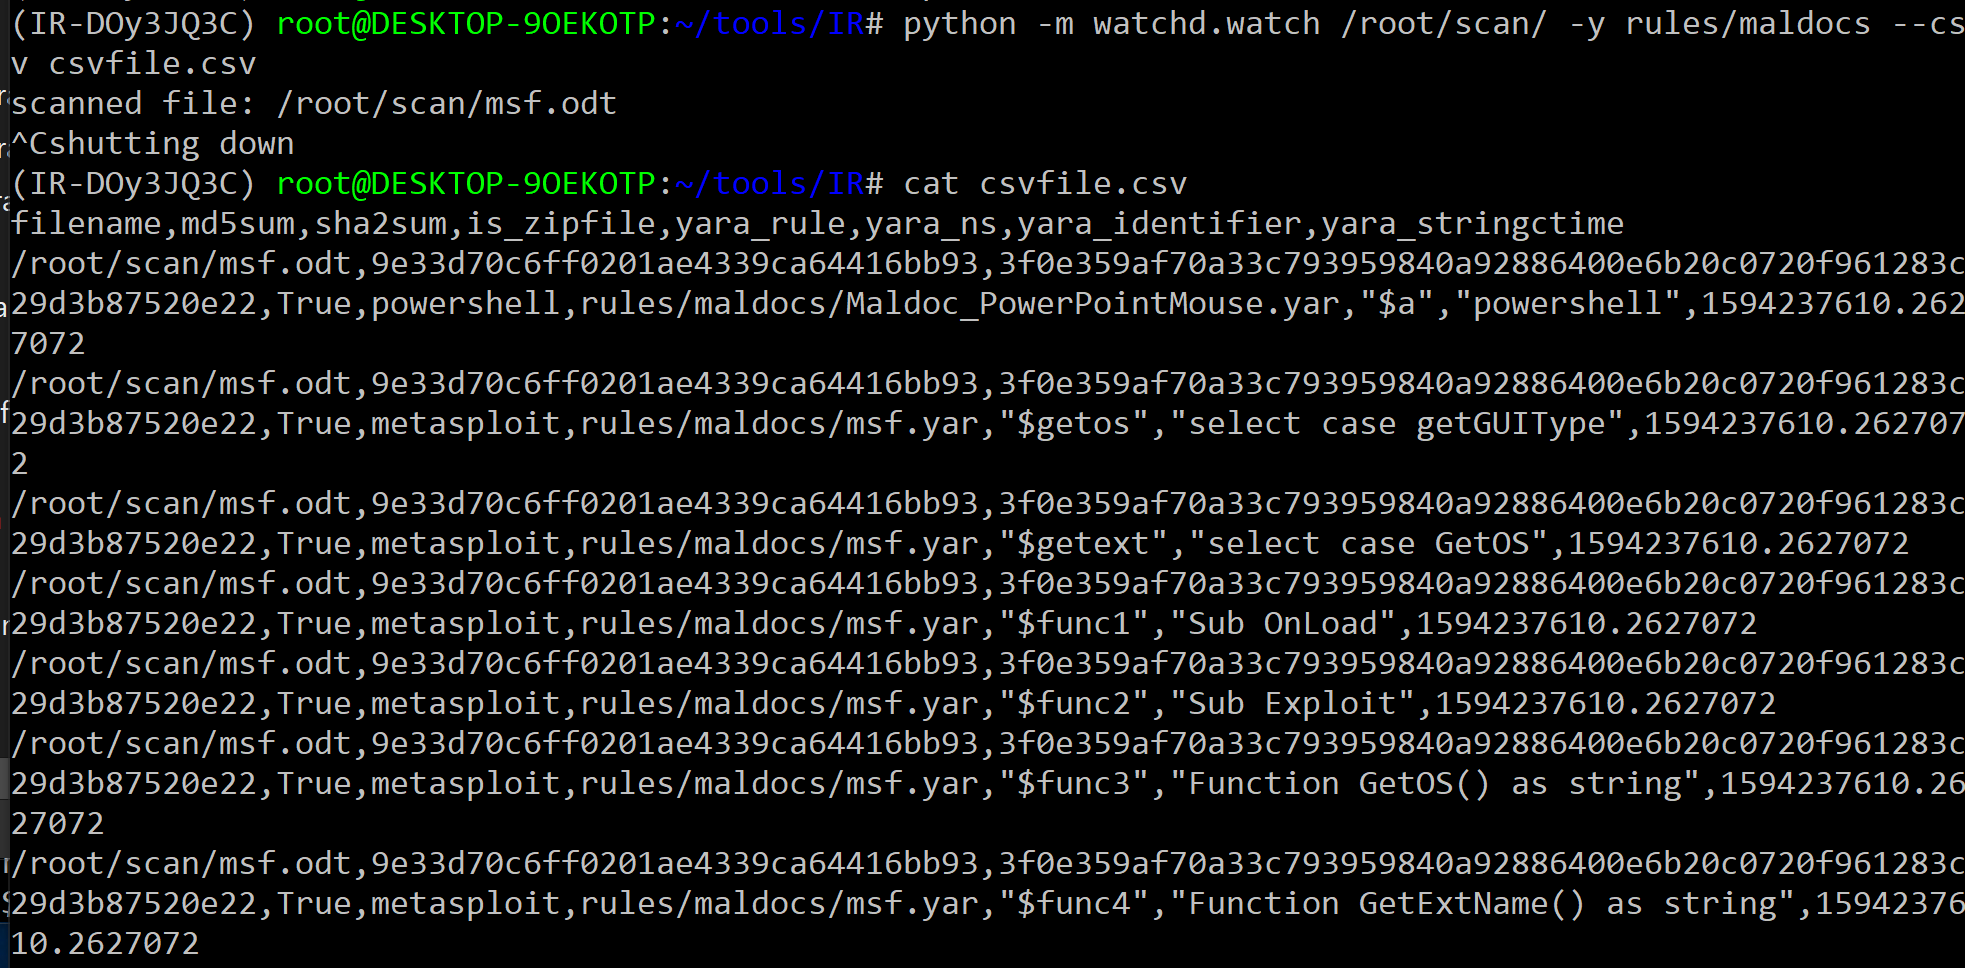 oxiqa/irfuzz
Scanner de fichiers basé sur YARA qui surveille les répertoires, détecte les logiciels malveillants dans les archives de documents et produit des…
 1d8/spybrowse
Code développé pour voler certains fichiers de configuration du navigateur (historique, préférences, etc.)
 memoryforensics1/volexp
volatility explorateur (volatility 2)
 forrest-orr/artifacts-kit
Kit de génération d'artefacts mémoire en mode utilisateur pseudo-malveillant conçu pour imiter facilement les traces laissées par un véritable…
 insane-forensics/drovorub-hunt
Un outil pour faciliter la chasse réseau des serveurs C2 du malware Drovorub du GRU.
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
 spyre-project/spyre
scanneur d'IOC simple basé sur YARA
 magnetforensics/swishdbgext
Extension de débogage pour la réponse aux incidents et la criminalistique numérique