

mkPIVM
 d7ead/mkpivm
Générez des machines virtuelles polymorphes et indépendantes de la position (PIVM) à partir d'un shellcode x86/x64 arbitraire.
payload-generationexploitationreverse-engineering+3
409
d7ead/mkpivmGénérez des machines virtuelles polymorphes et indépendantes de la position (PIVM) à partir d'un shellcode x86/x64 arbitraire.
 raj3shp/persisthunt
Script de détection de persistance, de chasse et de collecte d'artefacts Linux
 destiny-creates/goxlr-malware-family
Analyse de malware du domaine goxlr.net
 gherardofiori/maliciousbrowserextensions
Ce dépôt a été créé à la suite de mes propres recherches sur les extensions de navigateur malveillantes, en rassemblant au même endroit le travail de…
 netomize/http-basma
Dans le domaine de la cybersécurité, identifier et caractériser précisément les serveurs web est essentiel pour la détection des menaces,…
 m10ust/machscope
Explorateur des IPC macOS, launchd, Mach-O et des relations de confiance — outil forensique natif du terminal, sans dépendance
 iss4cf0ng/openpetya
Un bootkit de preuve de concept et une application de démarrage UEFI inspirés du rançongiciel Petya, écrits en Assembly, C et C++.
 kernullist/windbg-decompile-ext
Extension WinDbg x64 qui désassemble des fonctions en direct et utilise un LLM pour produire un pseudocode vérifié.
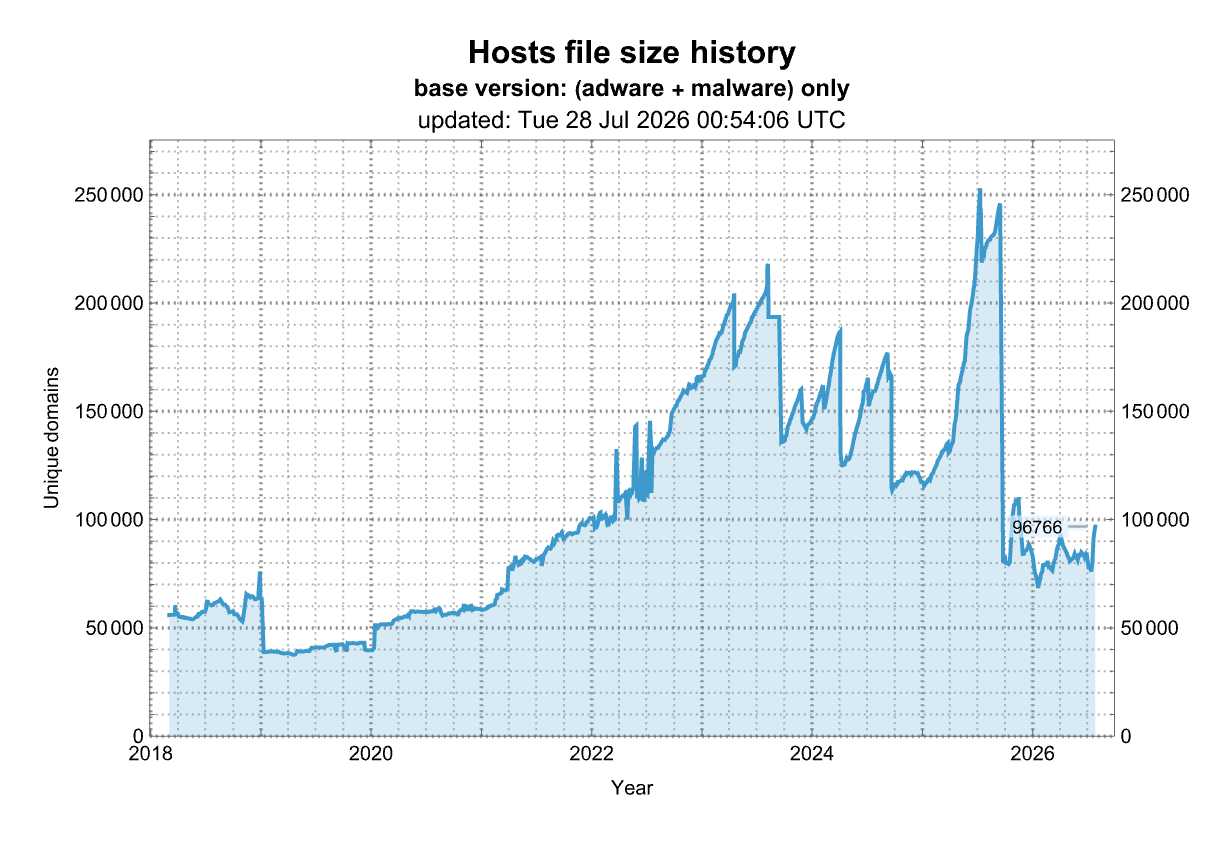 stevenblack/hosts
🔒 Consolidation et extension des fichiers hosts à partir de plusieurs sources soigneusement sélectionnées. Choix optionnel d'extensions pour la…
 advdebug/brovan
User-mode x86_64 binary emulator for malware analysis and reverse engineering. Supports PE, ELF, memory dumps, and raw binaries with syscall tracing,…
 katrielmoses/voidaccess
Plateforme OSINT auto-hébergée pour le dark web. Renseignement automatisé sur les menaces, de la requête au graphique en 13 étapes. Alternative…
 iocx-dev/iocx
Un moteur d’analyse statique extensible et déterministe qui extrait des IOC à haute signalétique depuis des binaires PE et du texte, conçu pour…
 koblers/np-audit
Analyse statique de sécurité pour les paquets npm. Détecte le code obfusqué, les patterns malveillants et les vulnérabilités connues avant…
 mrexodia/ida-pro-mcp
Assistant de rétro-ingénierie propulsé par l'IA qui fait le pont entre IDA Pro et les modèles de langage via MCP.
 dougburks/so-crates
SO-CRATES : Security Onion conteneurisé pour l'analyse rapide des menaces, des malveillances et des comportements suspects !
 limo57640-crypto/cpanel-cve-41940-detector
Détecteur en lecture seule d'IOC cPanel CVE-2026-41940 pour le rançongiciel .sorry, les backdoors Mr_Rot13 Filemanager, les rappels C2, cron, SSH et…
 mahfuzreham/cpanel-cve-2026-41940
Script d'audit de sécurité et de nettoyage cPanel CVE-2026-41940 nuclear.x86

 dave_m/clamtk
Un scanner de virus à la demande, facile à utiliser et léger pour les systèmes Linux. Pour plus d'aide, consultez le <a…