
 advdebug/brovan
Émulateur binaire x86_64 en mode utilisateur pour l'analyse de malwares et la rétro-ingénierie. Prend en charge les exécutables PE, ELF, les dumps mémoire et les binaires bruts avec suivi des appels système, capture réseau et débogage interactif dans un environnement isolé.



Un émulateur de binaires x86_64 en mode utilisateur pour inspecter des programmes, tracer les appels système et exécuter des logiciels non fiables en toute sécurité.
Brovan est un émulateur x86_64 interactif qui vous donne un contrôle total sur la façon dont les programmes s'exécutent. Il peut être utilisé pour faire de l'ingénierie inverse sur des binaires, tracer les appels d'API et système, capturer le trafic réseau, ou exécuter des logiciels dans un environnement isolé sans les exécuter directement sur le CPU de votre machine hôte.
Il est conçu pour prendre en charge autant de logiciels que possible tout en restant une option sûre, efficace et performante pour exécuter des logiciels Windows et Linux sur Windows, Linux et Android. Brovan est encore en développement précoce, il n'est donc pas encore totalement mature ni fiable.
Backends pris en charge :
|
CHARGEMENT MULTI-FORMAT Chargez et exécutez des binaires directement dans l'émulateur sans installation sur l'hôte. PE ELF Memory Dumps Raw Shellcode
|
COUCHE GRAPHIQUE BROVVULK Sous-système de traduction Vulkan personnalisé gérant les appels DXVK et le rendu des jeux. DXVK DirectX Vulkan Surface
|
|
TRAÇAGE DES APPELS SYSTÈME ET API Inspectez l'exécution en direct pour voir quelles fonctions, DLL et appels noyau le programme utilise. Kernel Syscalls Symbol Resolving Loaded DLLs
|
CAPTURE RÉSEAU Interceptez le trafic des sockets de l'invité et exportez l'activité réseau pour l'analyse de charges utiles. Socket Intercept PCAP Capture Traffic Analysis
|
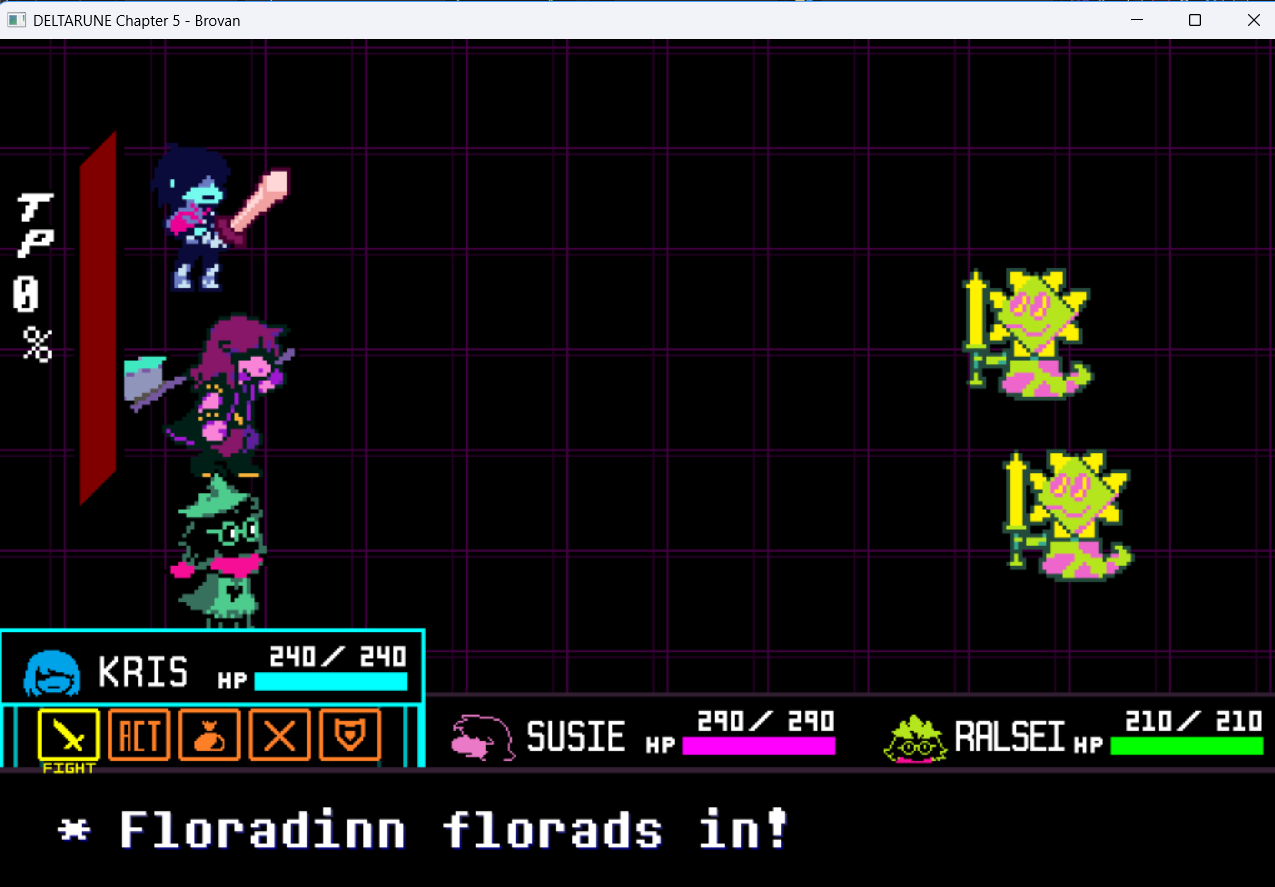
Brovan peut afficher les applications graphiques de l'invité via son sous-système de traduction Brovvulk (Brovan<->Vulkan). Voici un exemple de jeu que je possédais (Deltarune), mais il peut fonctionner avec de nombreux autres jeux :
|
Prise en charge de Deltarune
|
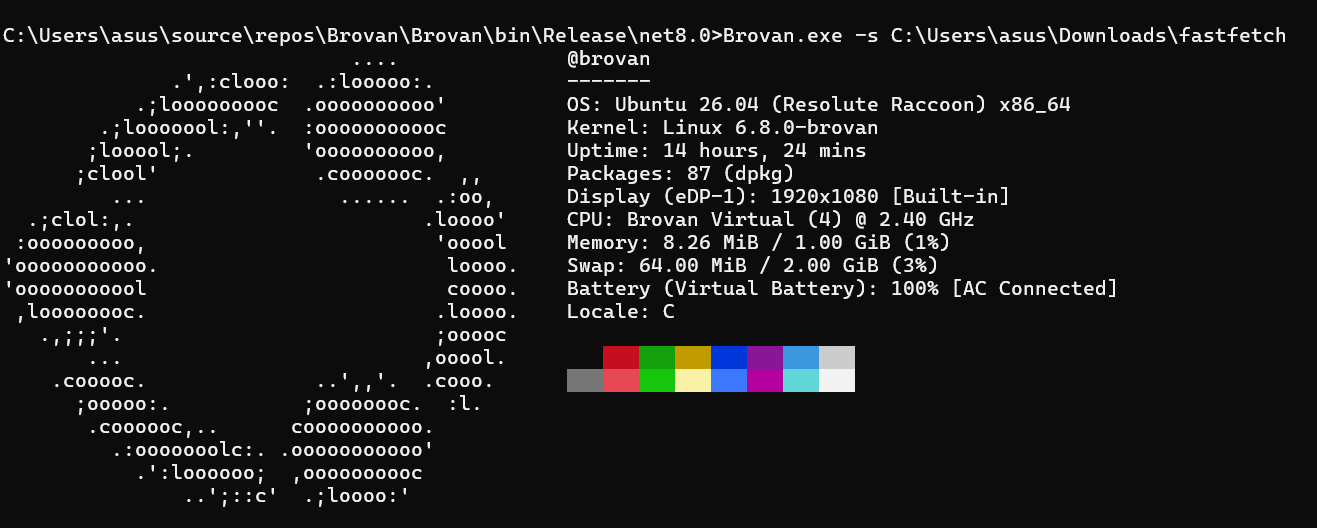
ELF Linux sous Windows Exécution de fastfetch de façon multiplateforme
|
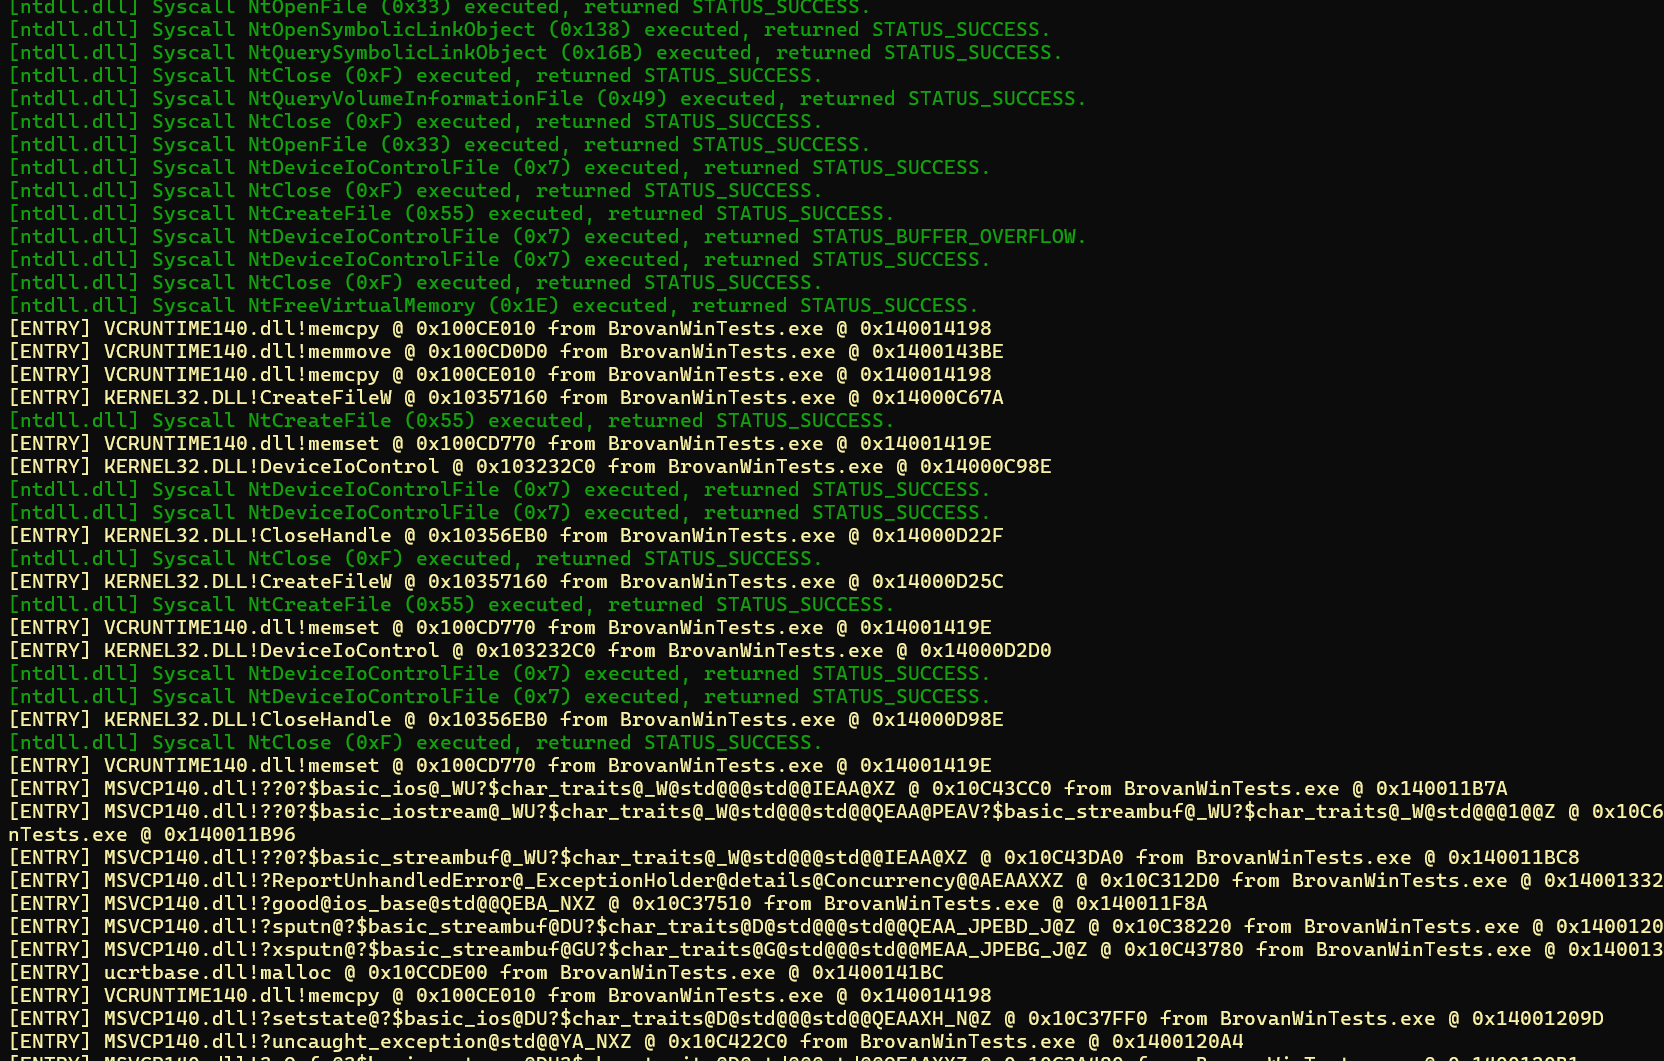
Traçage des appels système Journaux en direct des appels API et des symboles dynamiques |
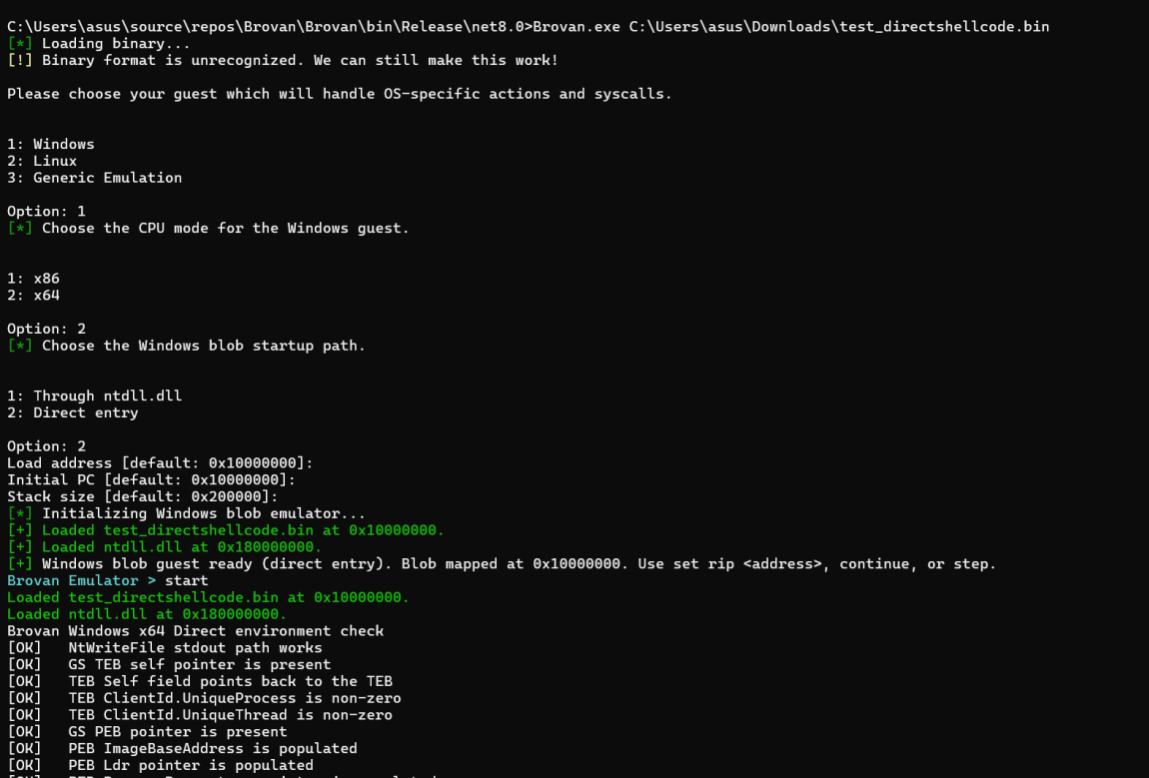
Binaires bruts Exécution de shellcode et de vidages mémoire |
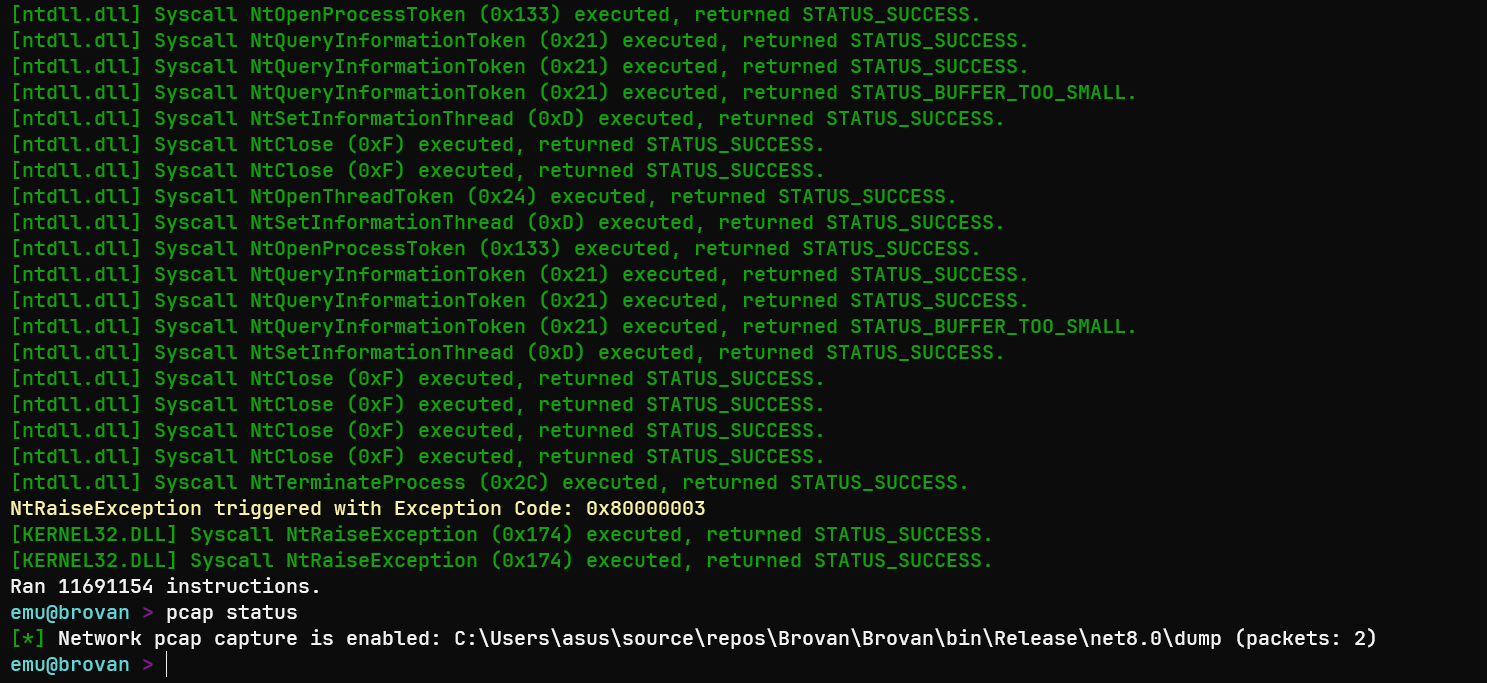
Capture réseau Interception des lectures et écritures de sockets de l'invité |
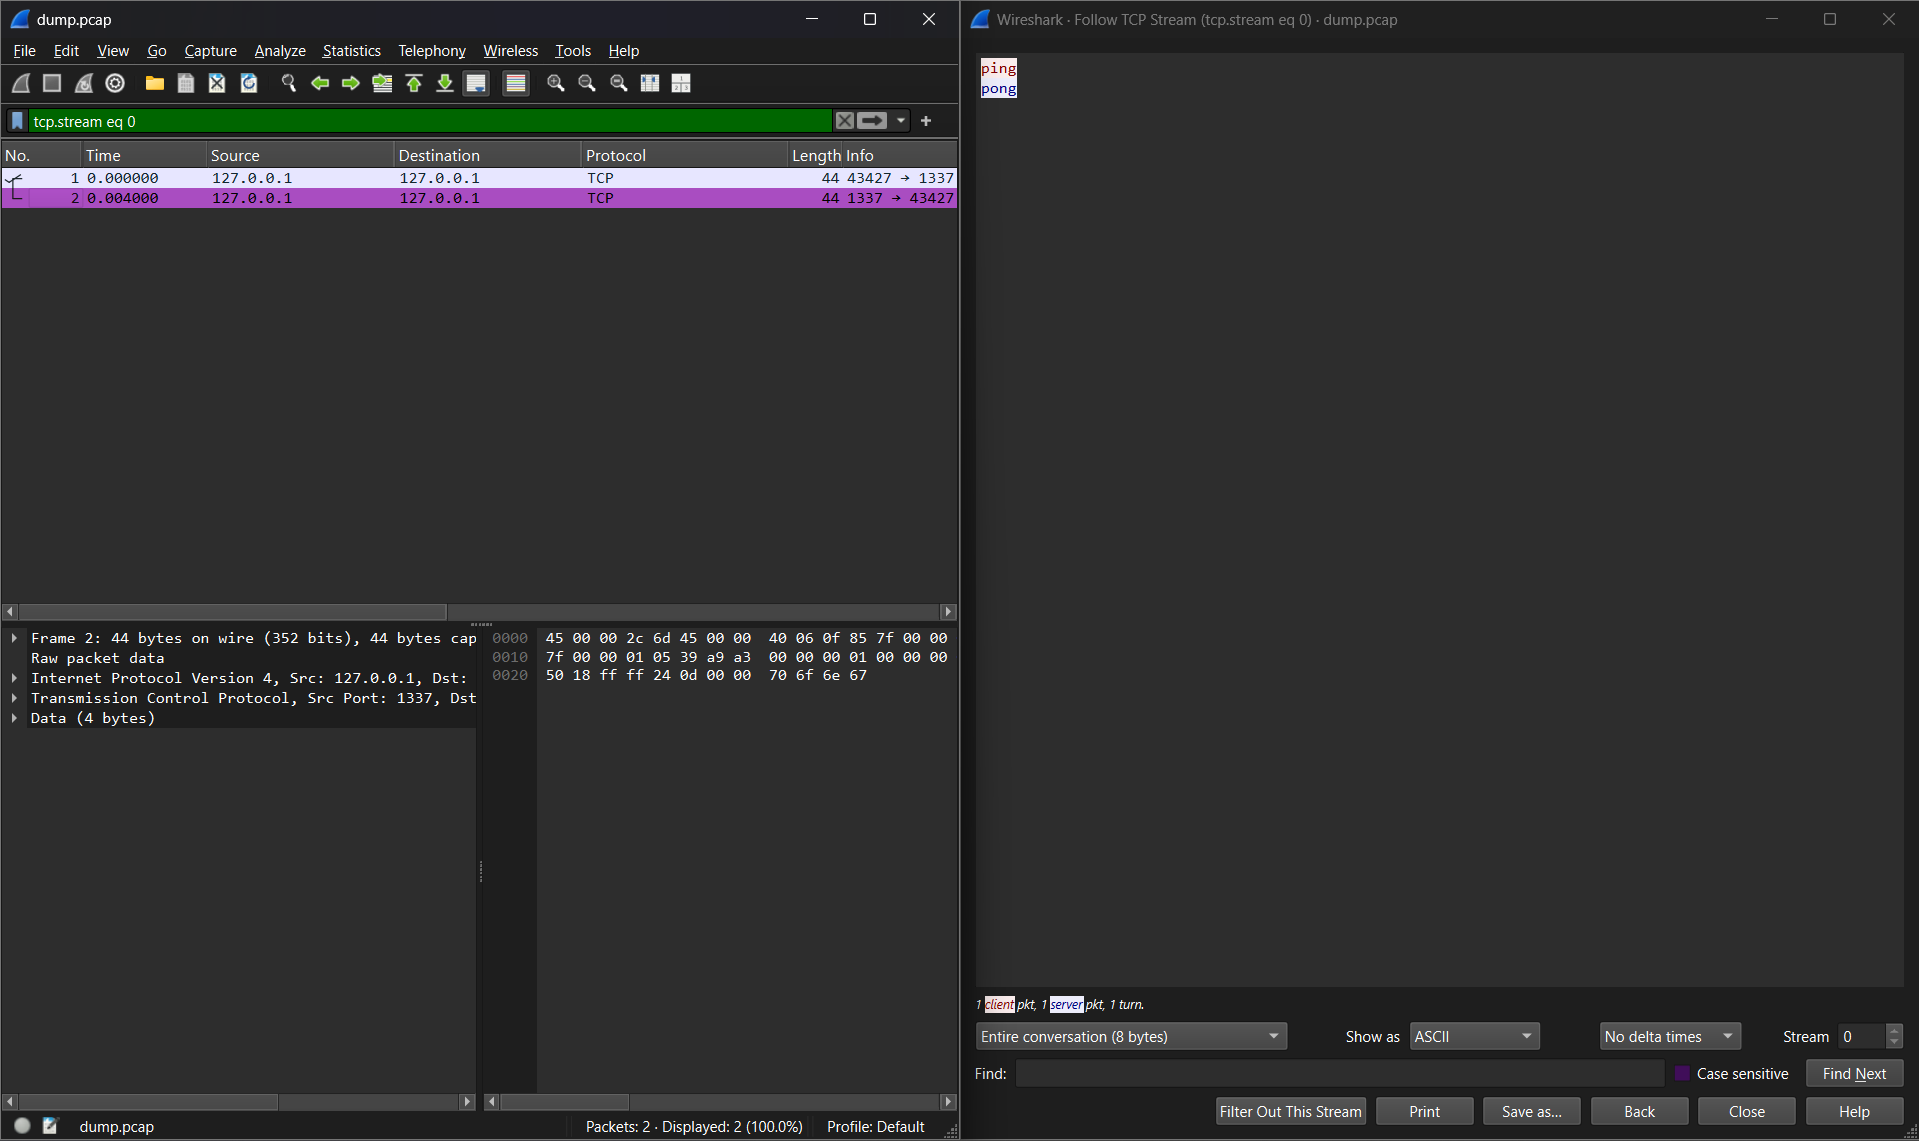
Analyseur de trafic Consultation des PCAP et des charges utiles capturés |
Consultez le Wiki GitHub pour :
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.

