
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1209 résultats
python-inquestlabs preview

python-inquestlabs

GitHubinquest/python-inquestlabs

Une interface Pythonic et un outil en ligne de commande pour interagir avec l'API InQuest Labs.

ioc-managementosinthash-analysis+4
36
il y a 10 mois
SuperMem preview

SuperMem

GitHubcrowdstrike/supermem

Un script Python développé pour traiter les images mémoire Windows en fonction du type de triage.
memory-forensicsforensicsmalware-analysis+2
267il y a 2 ans
YARA_Rules preview

YARA_Rules

GitHubmalgamy/yara_rules

Collection organisée de règles de signature pour détecter et classer les fichiers malveillants par correspondance de motifs, avec instructions CLI…
defensive-toolsstatic-analysismalware-analysis+3
65il y a 3 ans
2022 preview

2022

GitHub100daysofyara/2022

Défi quotidien de règles YARA et collection communautaire où les analystes en malware partagent des modèles de détection, des astuces et des usages…

malware-analysiseducationcurated-resources+1
23il y a 3 ans
Yara-rules preview

Yara-rules

GitHubbartblaze/yara-rules

Collection de règles Yara privées.
defensive-toolsmalware-analysisdigital-forensics+3
388il y a 8 mois
cyberchef-recipes preview

cyberchef-recipes

GitHubmattnotmax/cyberchef-recipes

Une liste de recettes cyber-chef et de liens sélectionnés
disk-forensicsencryption-decryption-toolsnetwork-forensics+8
2.2kil y a 2 ans
PR0CESS preview

PR0CESS

GitHubaaaddress1/pr0cess

quelques gadgets sur les processus Windows et prêts à l'emploi :)
exploitationpost-exploitationmalware-analysis+3
616il y a 2 ans
Endurance-Wiper preview

Endurance-Wiper

GitHubintelbroker/endurance-wiper

un petit wiper malveillant programmé en C#

malware-analysispayload-developmentadversarial-attack
71il y a 3 ans
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

You didn't think I'd go and leave the blue team out, right?
memory-forensicsnetwork-forensicsmalware-analysis+5
1.8kil y a 12 jours
tools preview

tools

GitHubthreatlabz/tools

Outils développés par l'équipe Threat Intelligence ThreatLabz de Zscaler.
encryption-decryption-toolsreverse-engineeringdata-recovery+4
102il y a 5 jours
ThreatResearch preview

ThreatResearch

GitHubsecurityjoes/threatresearch

Extracteurs de configuration Python pour des familles de malwares, notamment PlugX, Remcos, templateX et RedLine Stealer, prenant en charge…
reverse-engineeringmalware-analysisthreat-intelligence
60il y a 3 ans
IATelligence preview

IATelligence

GitHubfr0gger/iatelligence

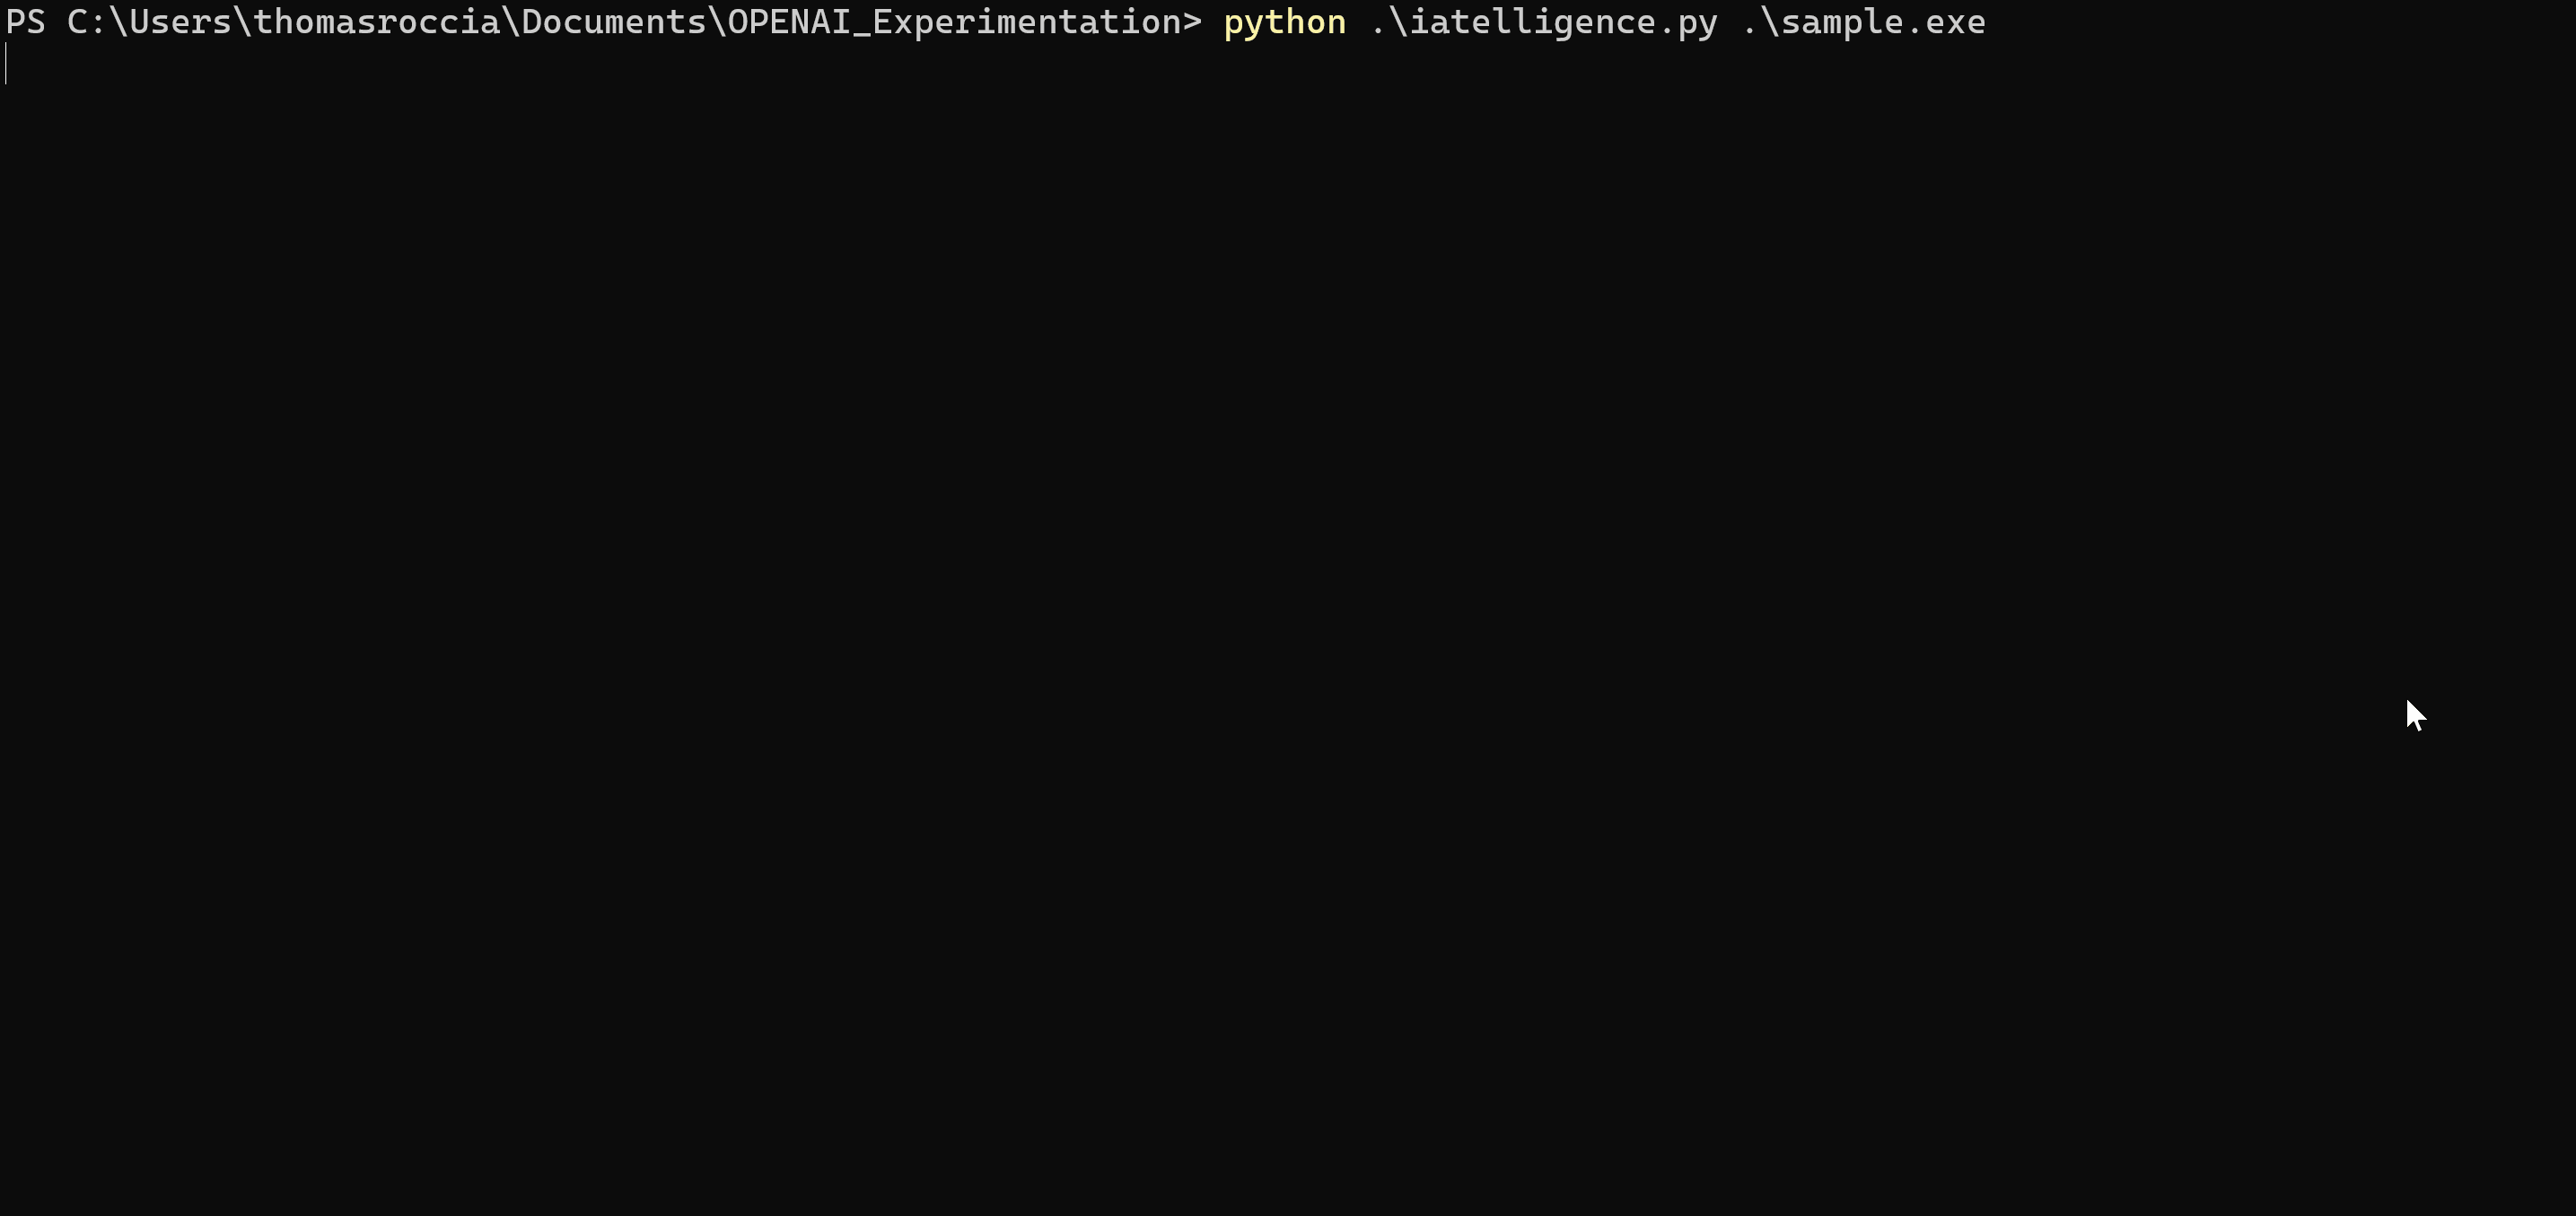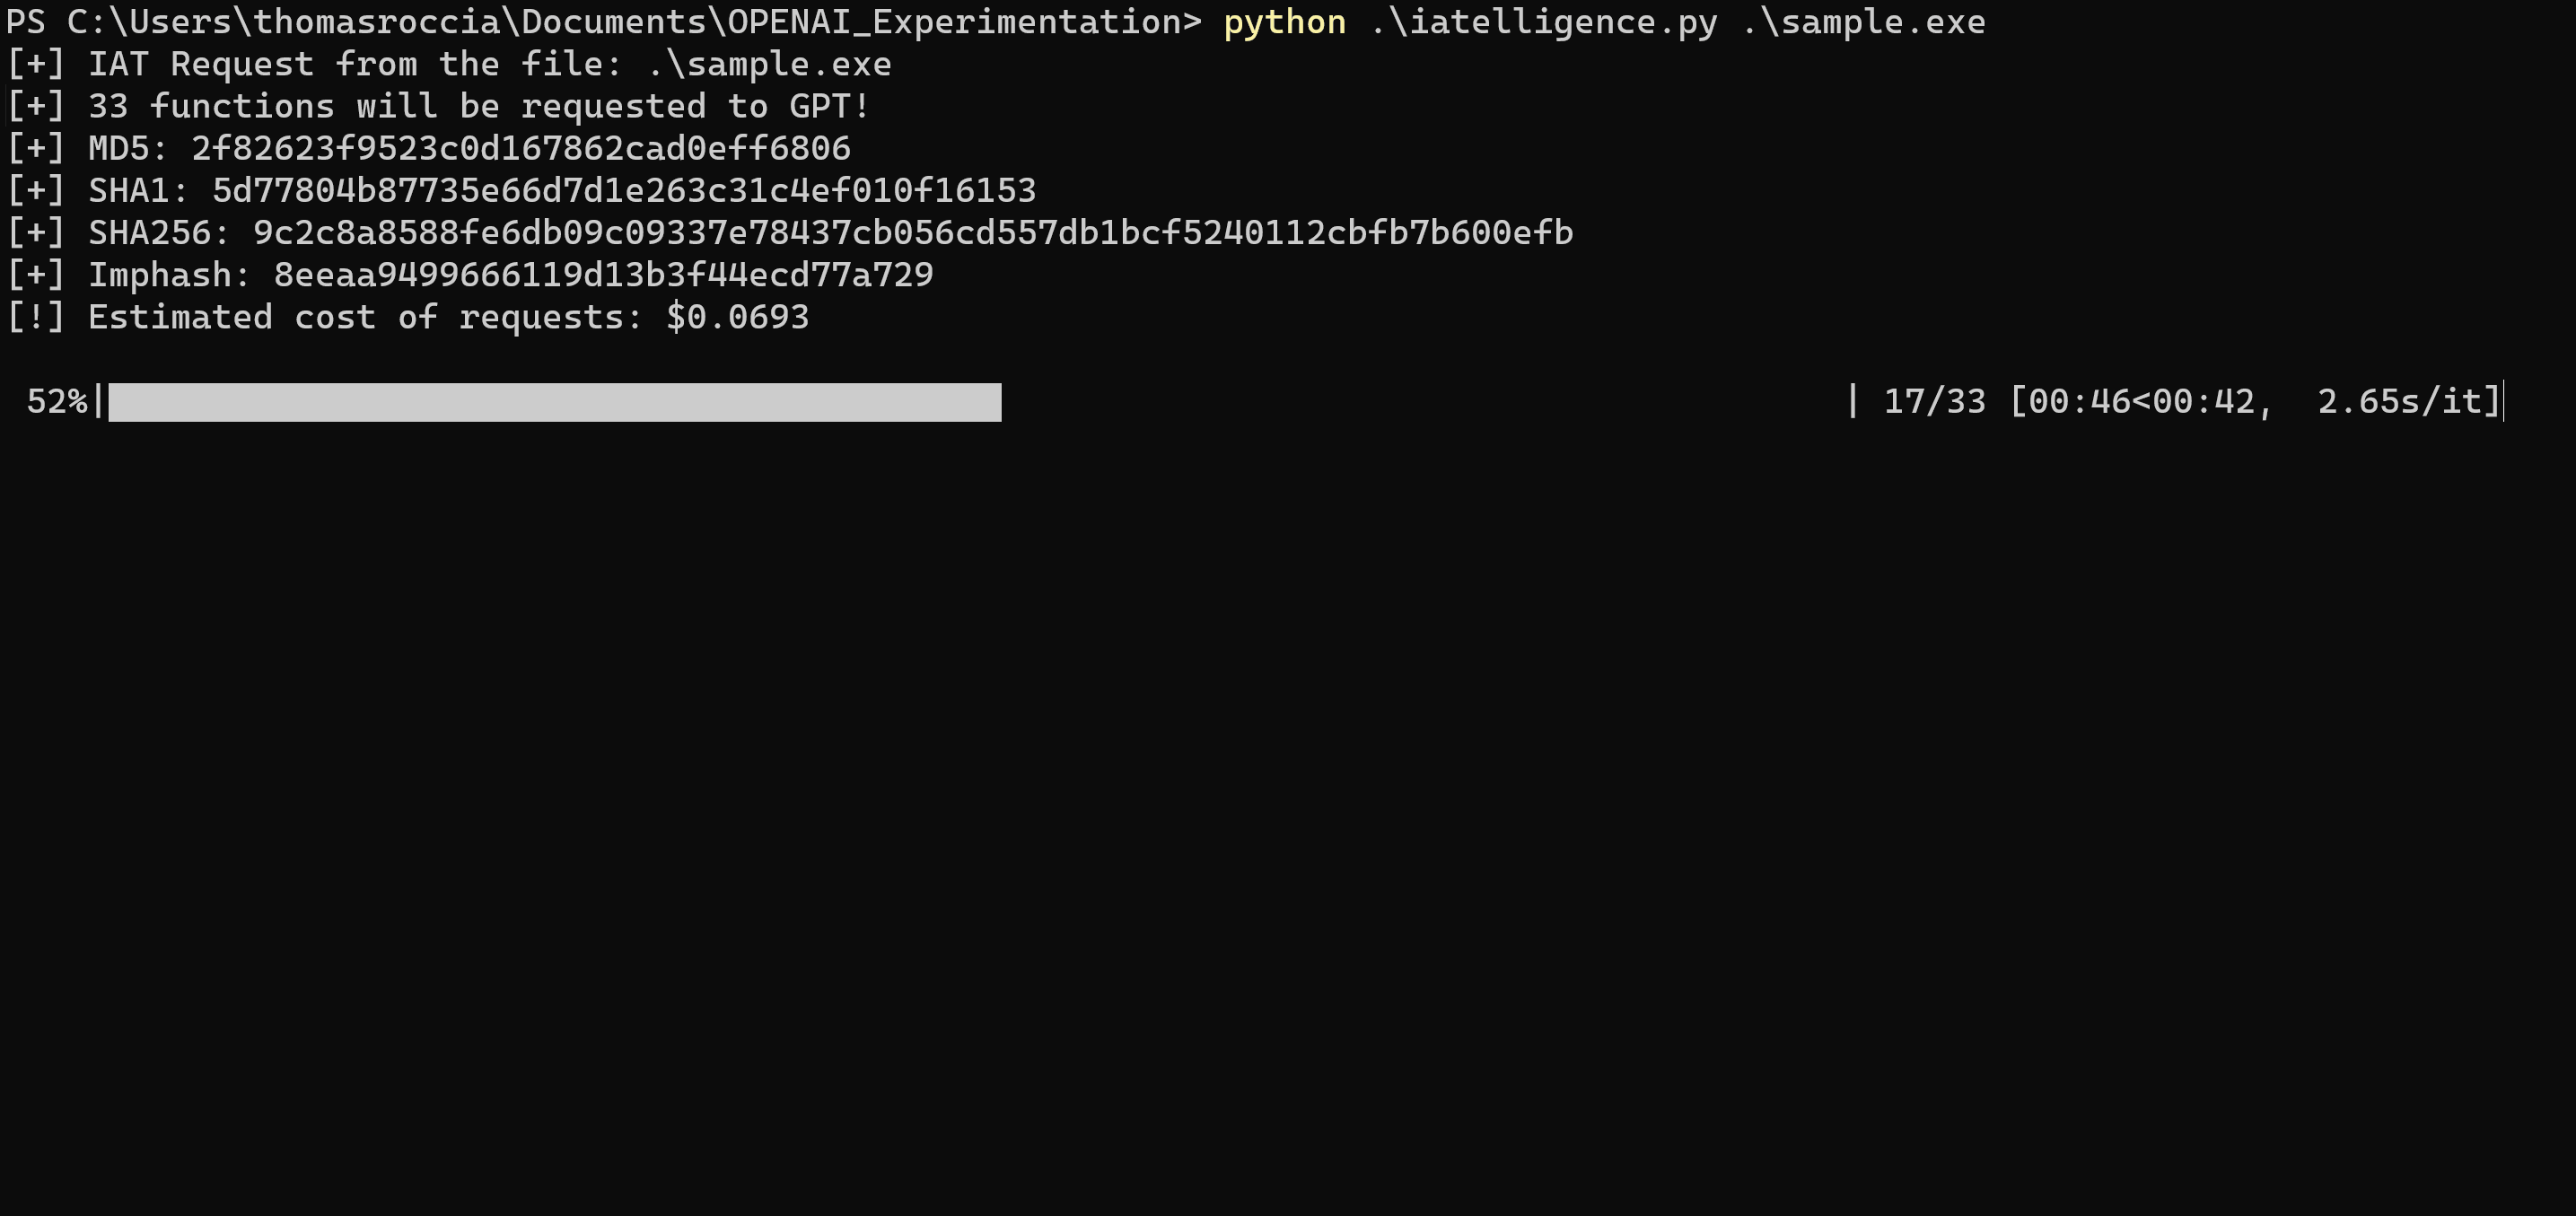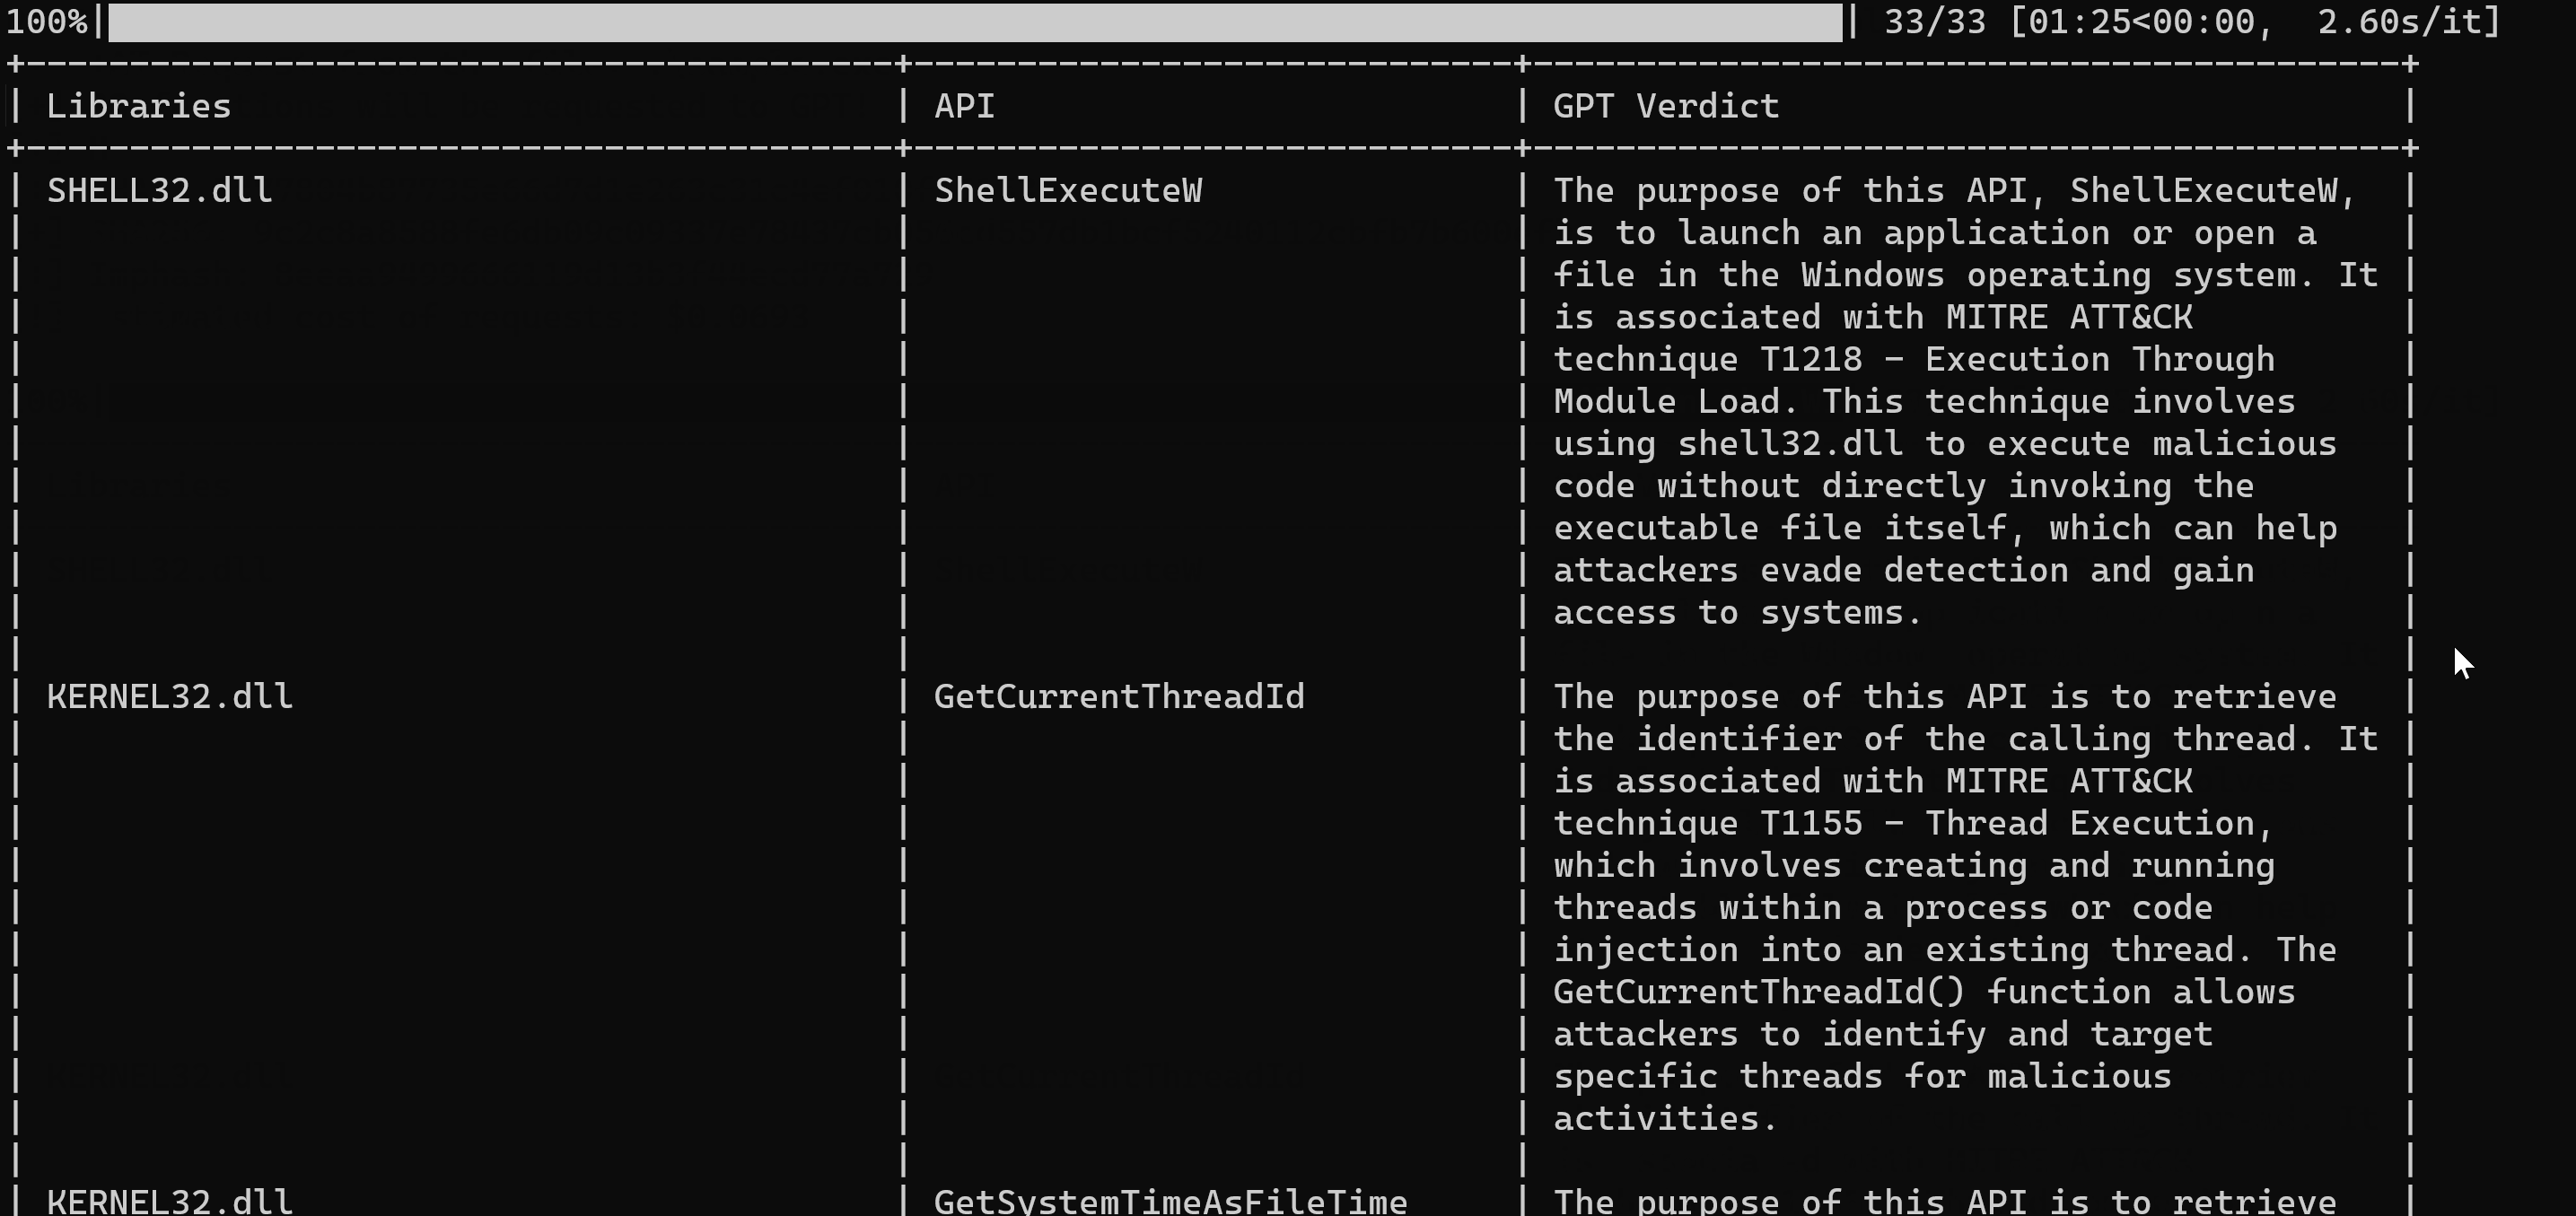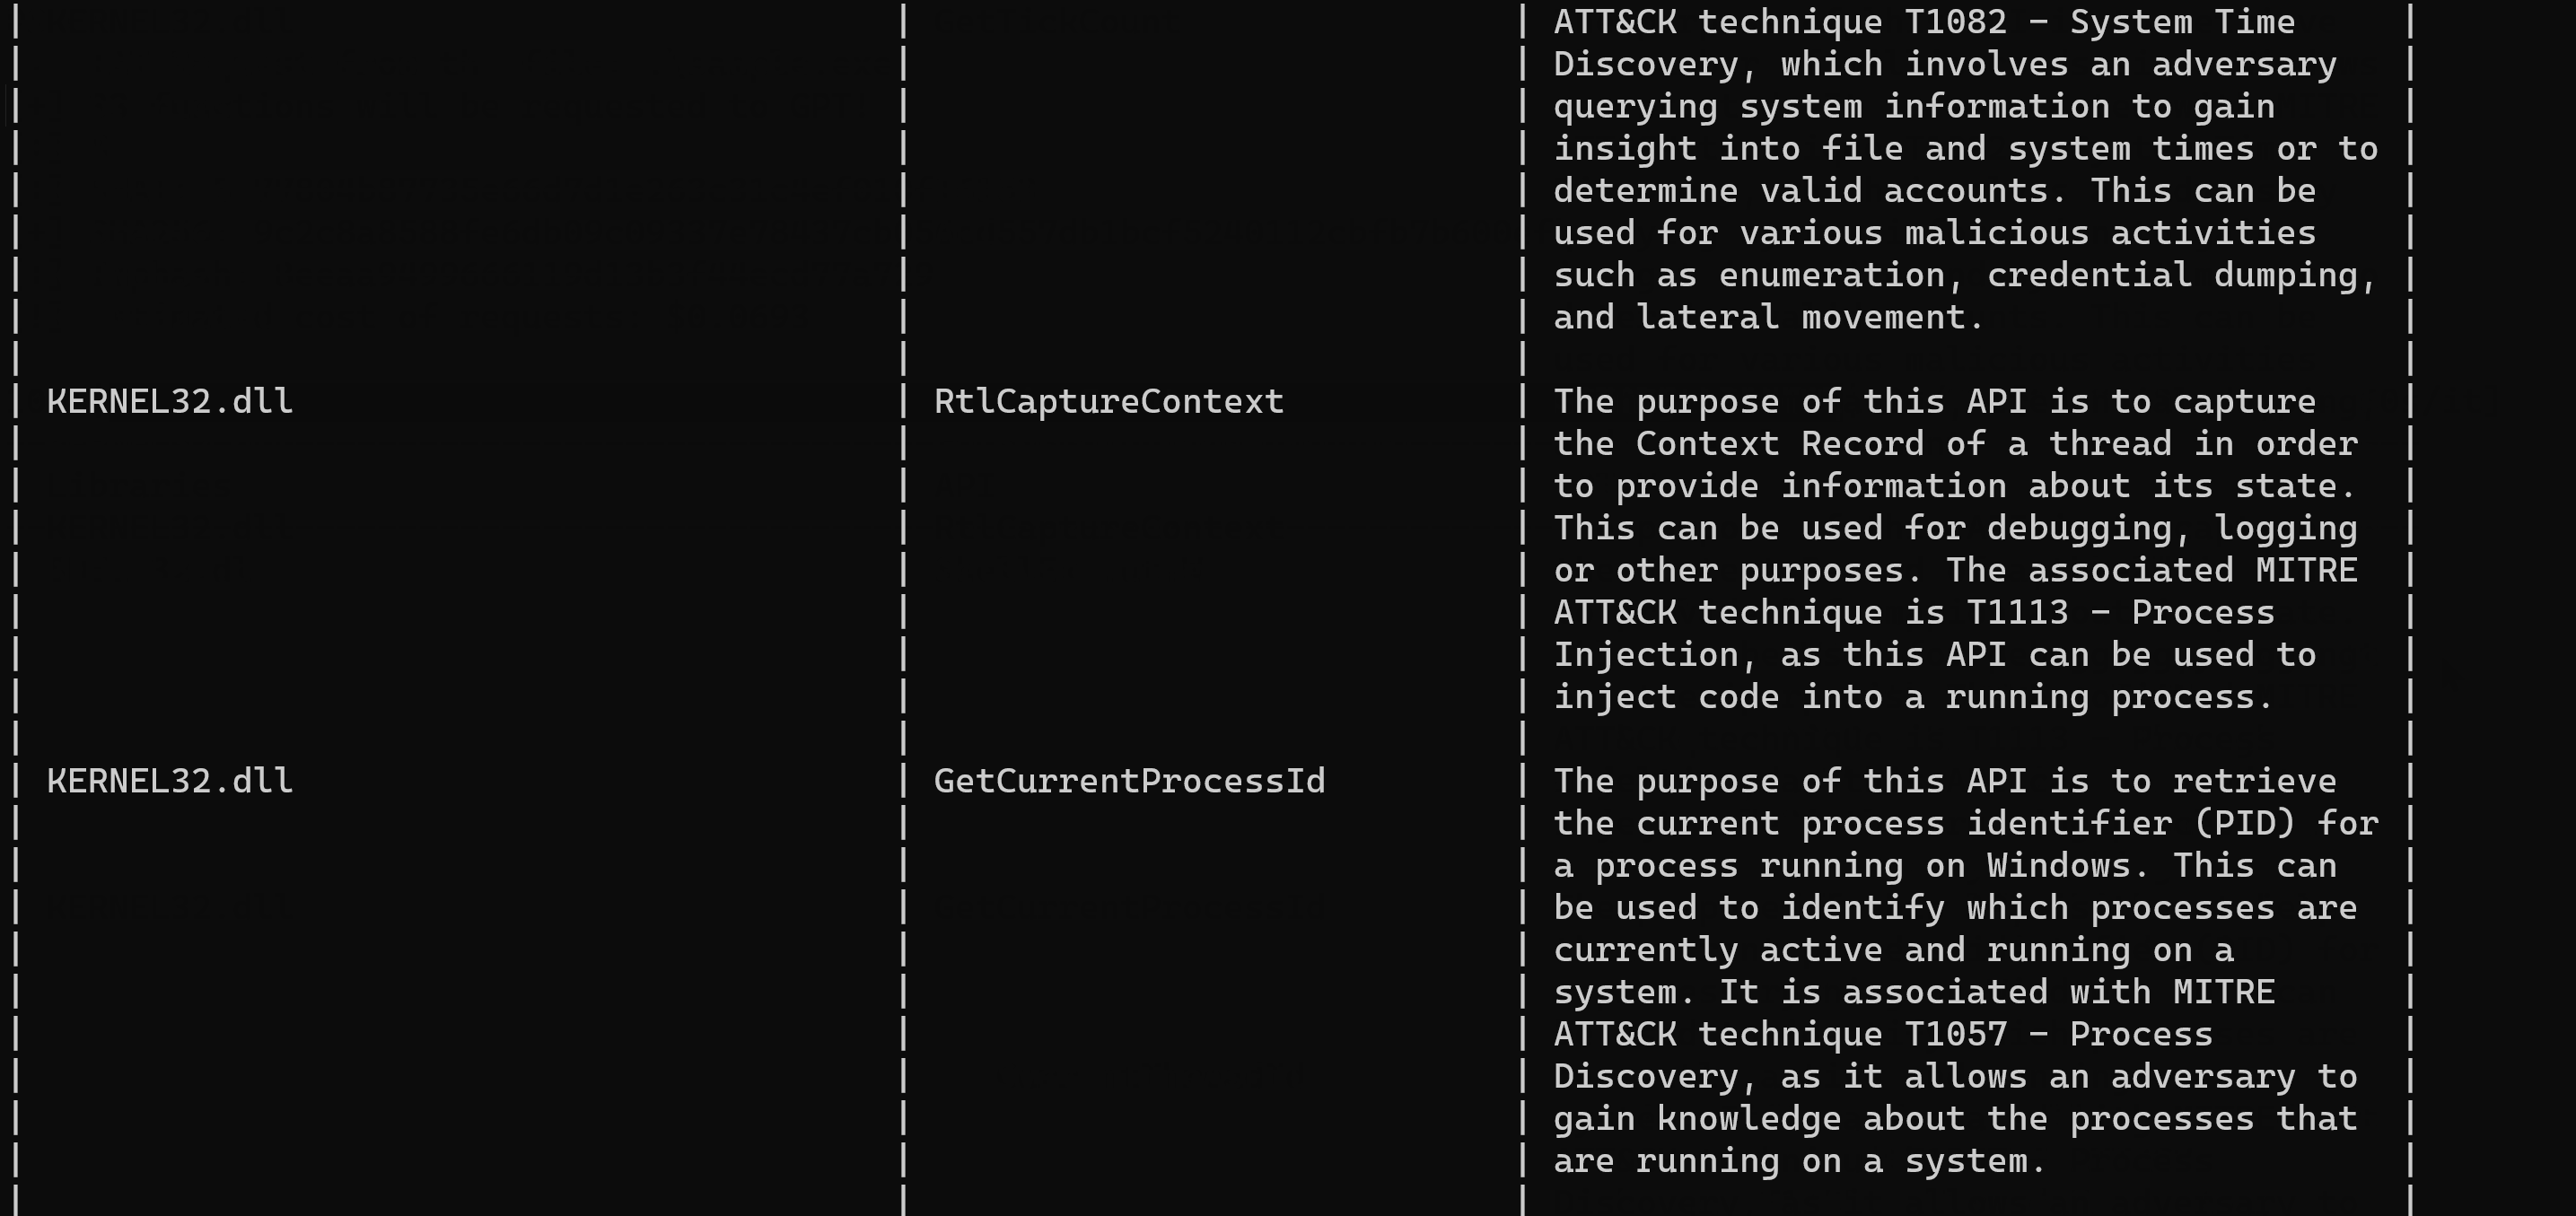
IATelligence est un script Python qui extrait l'IAT d'un fichier PE et demande à GPT d'obtenir plus d'informations sur l'API et la matrice ATT&CK…
static-analysisreverse-engineeringmalware-analysis+3
384il y a 3 ans
DynamicDotNet preview

DynamicDotNet

GitHubbohops/dynamicdotnet

Une collection de fragments de code divers et variés qui exploitent des techniques dynamiques .NET

shellcodemalware-analysispenetration-testing+4
145il y a 2 ans
CyberThreatIntel preview

CyberThreatIntel

GitHubstrangerealintel/cyberthreatintel

Analyse de logiciels malveillants et renseignement sur les cybermenaces des groupes APT et cybercriminels
phishingmalware-analysisdigital-forensics+3
726il y a 3 ans
malware-ioc preview

malware-ioc

GitHubprodaft/malware-ioc

Ce référentiel contient des indicateurs de compromission (IOCs) de nos diverses investigations.
ioc-managementphishingmalware-analysis+2
321il y a 11 mois
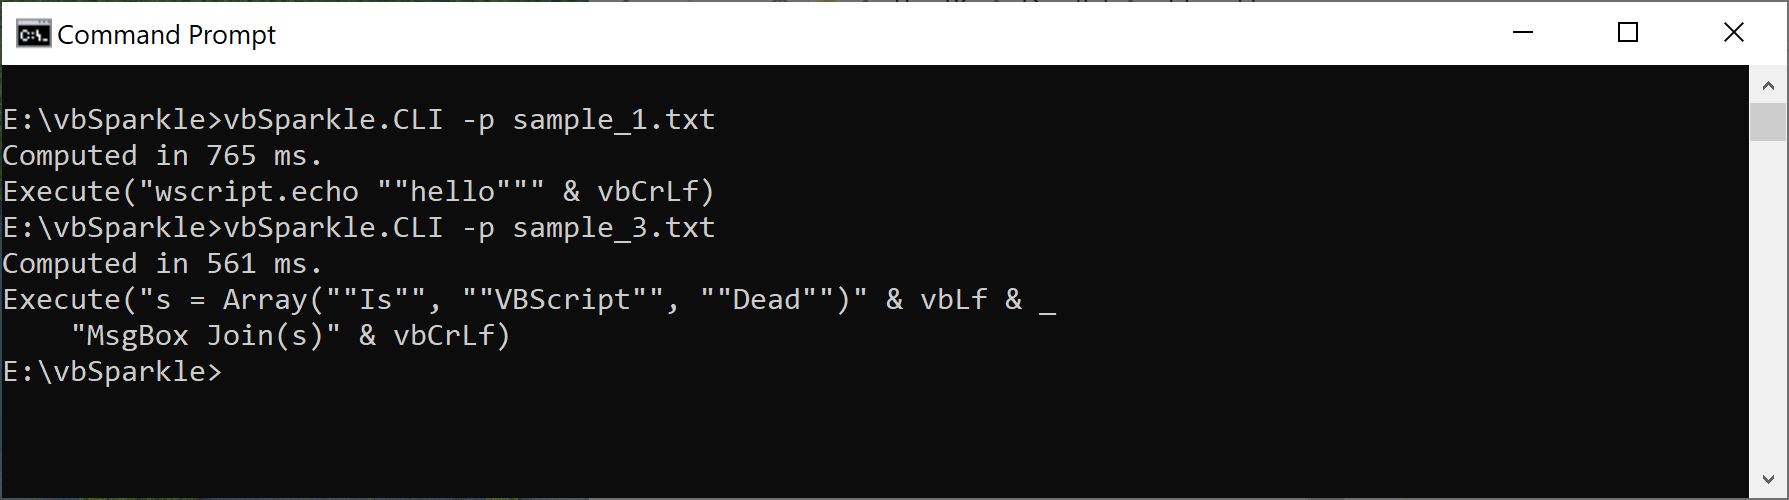
vbSparkle preview

vbSparkle

GitHubairbus-cert/vbsparkle

Désovfuscateur source-à-source pour VBScript et VBA avec évaluation partielle
defensive-toolsstatic-code-analysiscode-analysis+2
82il y a 2 ans
malware_analysis preview

malware_analysis

GitHubmatthw/malware_analysis

Boîte à outils Python pour l’analyse de malwares, conçue pour inspecter les fichiers suspects et extraire les indicateurs de compromission pour les…

reverse-engineeringmalware-analysisdigital-forensics
18il y a 2 ans
MalwareConfigLists preview

MalwareConfigLists

GitHubgi7w0rm/malwareconfiglists

Just some lists of Malware Configs Quelques listes de configurations de malwares

malware-analysisthreat-intelligencecurated-resources
175il y a 1 an
Précédent1…111213…68Suivant