
PacketPatch
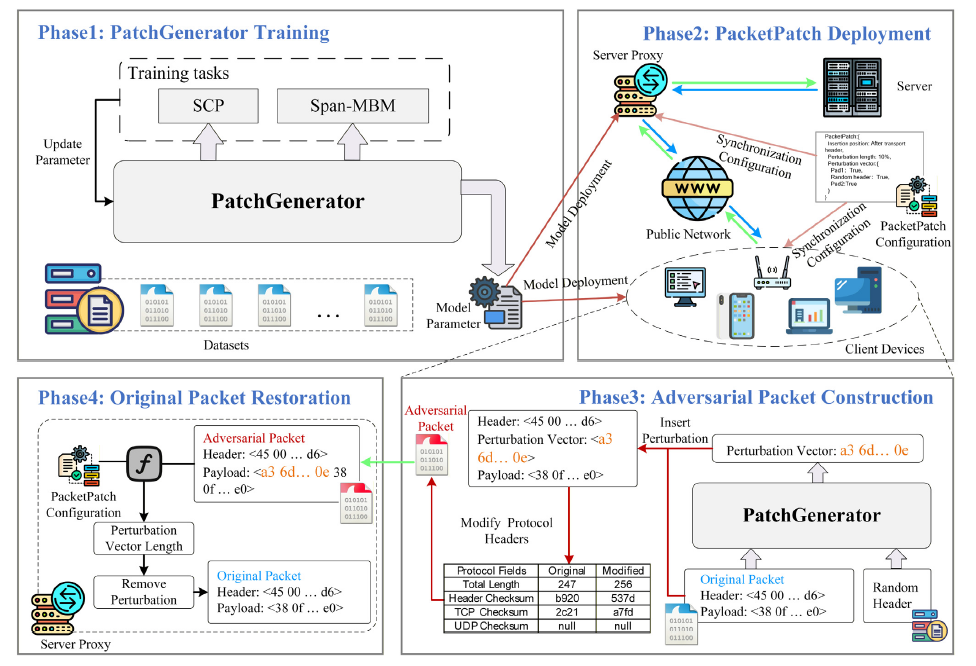
Génération pratique de paquets adverses en black-box contre la classification du trafic chiffré, avec une surcharge minimale et une récupérabilité…

Génération pratique de paquets adverses en black-box contre la classification du trafic chiffré, avec une surcharge minimale et une récupérabilité…

Google Tensor Craque

détection des attaques sql/xss sur API web avec IA

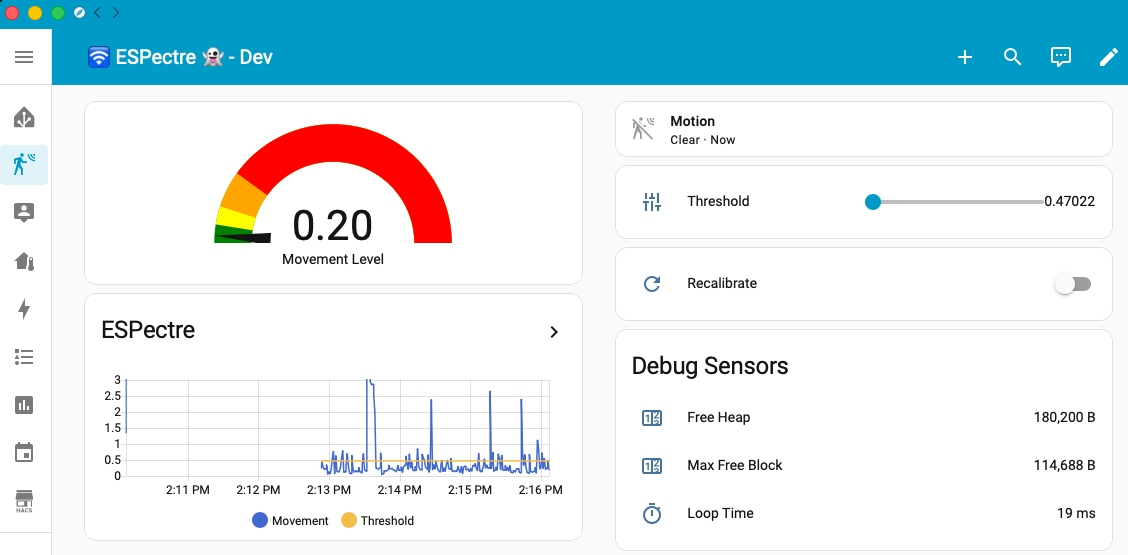
ESPectre - Motion detection system based on Wi-Fi spectre analysis (CSI), with Home Assistant integration.

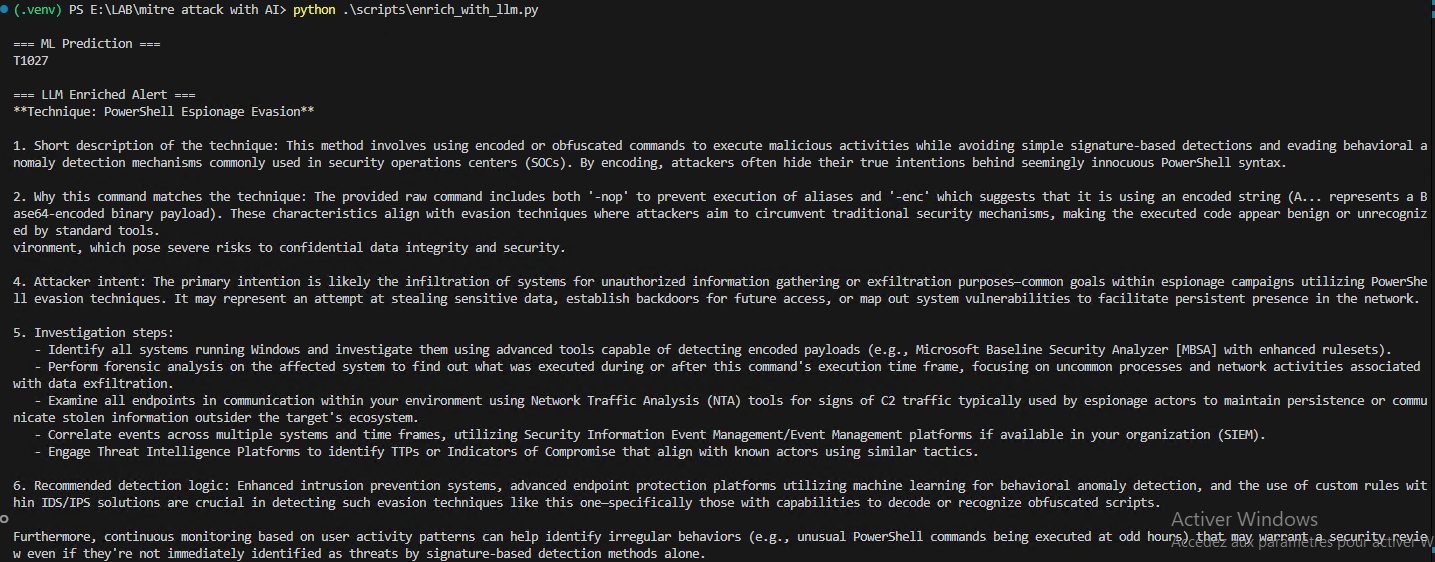
Ce dépôt démontre un pipeline d'apprentissage automatique pour détecter les techniques MITRE ATT&CK à partir de journaux et enrichir les résultats à…

Recherche liée aux Power Tracks découverts dans la microstructure du marché.

Détecte l'injection de processus et la manipulation de mémoire utilisées par les malwares. Repère les régions RWX, les motifs de shellcode, les hooks…

Détection des menaces internes basée sur des graphes utilisant des modèles GCN-BiLSTM et d'attention sur les ensembles de données CMU CERT. Comprend…

VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for CVEs

Extrait des renseignements structurés sur les menaces cybernétiques (CTI) à partir de documents PDF, DOCX et TXT en utilisant des LLM. Génère des…

Système de détection d'anomalies en temps réel pour l'exploit Apache Struts CVE-2017-5638 utilisant l'analytique en flux, l'analyse d'octets par…

Une simulation d'IA adversarial Red Team vs. Blue Team.


Détection des activités de dissimulation de fichiers par rootkits via l'analyse des décalages dans les temps d'exécution des fonctions du noyau.

Plateforme de simulation SOC pilotée par IA

Protection en cours d'exécution pour les agents IA

Version publique du dépôt Entropica

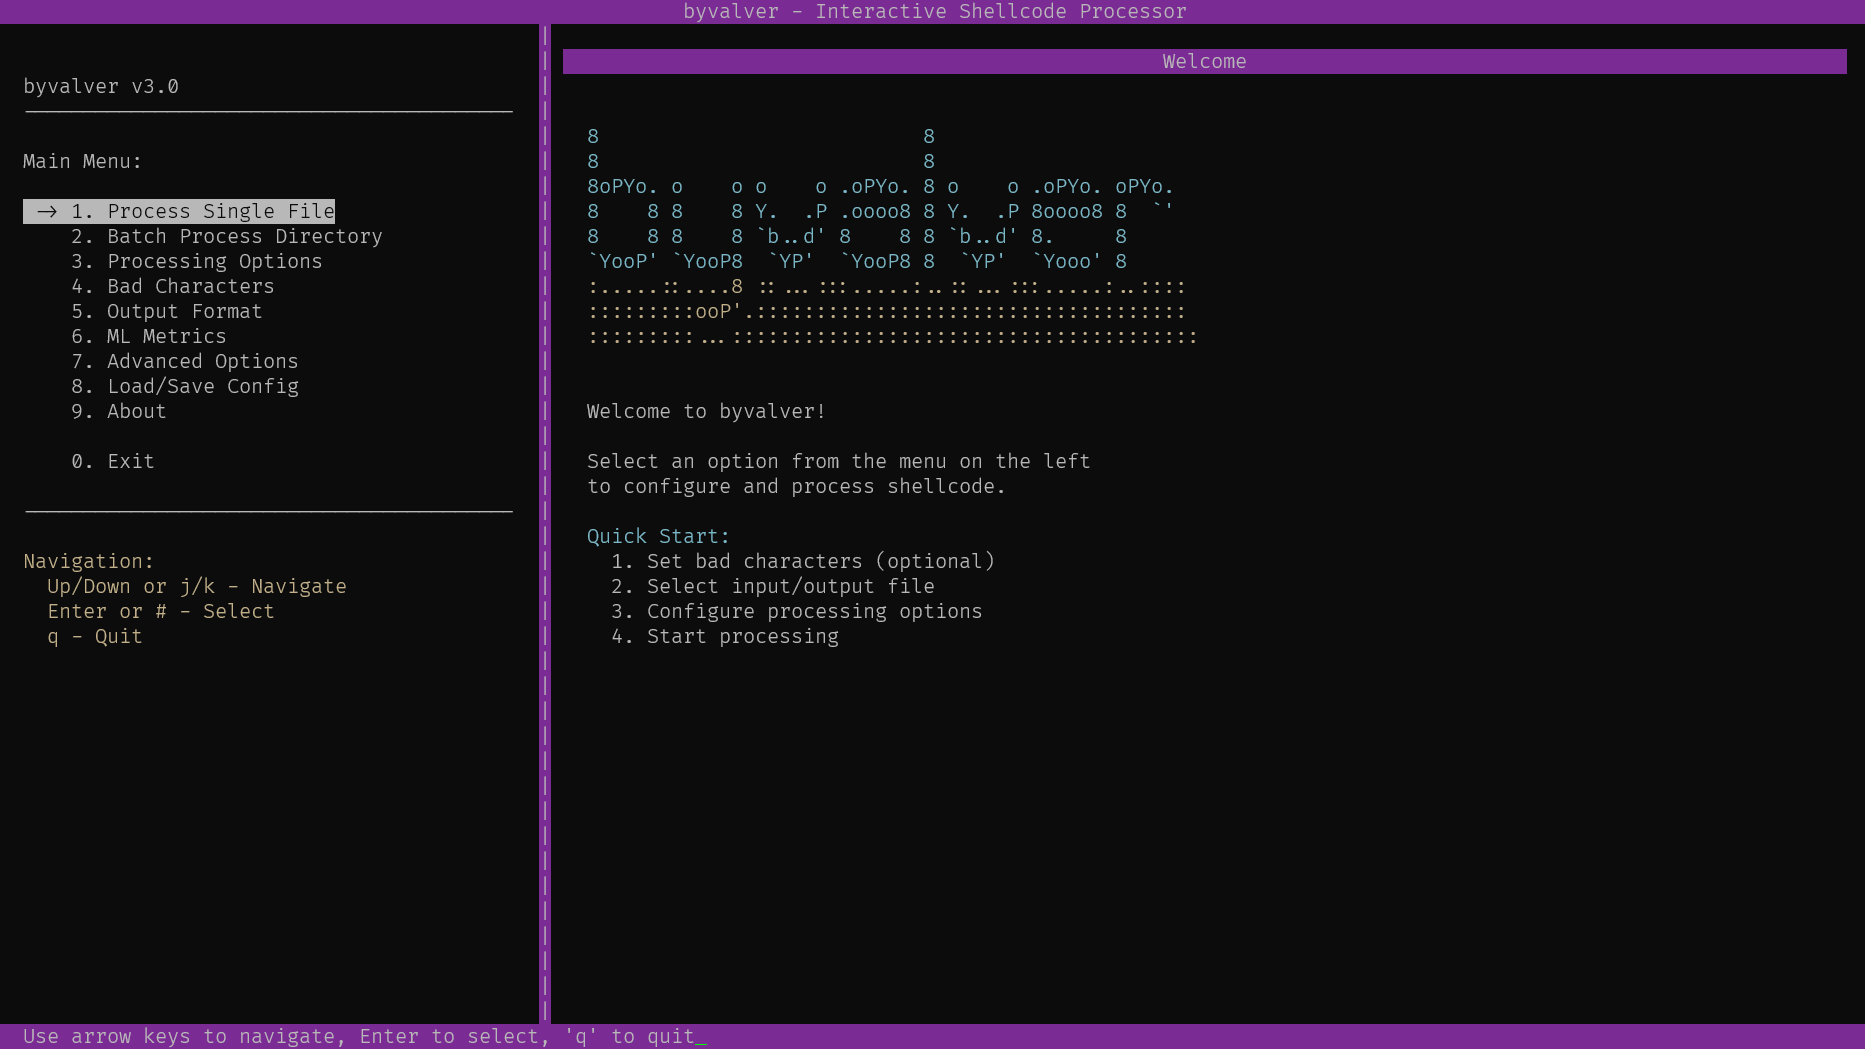
prend des shellcode bad-bytes et les bannit, renvoyant du shellcode nettoyé avec des fonctionnalités préservées