

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
AI-driven-MITRE-Attack — Ce dépôt démontre un pipeline d'apprentissage automatique pour détecter les techniques MITRE ATT&CK à partir de journaux et enrichir les résultats à l'aide d'un LLM local. | Kitploit
Outils/GitHubGitHub/mouna23/ai-driven-mitre-attack
Renseignement sur les MenacesApprentissage AutomatiqueDétection d'IntrusionApprentissage et ÉducationDétection d'AnomaliesAnalyse de Journaux
GitHubmouna23/ai-driven-mitre-attack

AI-driven-MITRE-Attack

Partager

Ce dépôt démontre un pipeline d'apprentissage automatique pour détecter les techniques MITRE ATT&CK à partir de journaux et enrichir les résultats à l'aide d'un LLM local.

Voir le dépôtSite web
8346il y a 1 anPas encore vérifié

POC : Détection d'attaques MITRE et enrichissement d'alertes pilotés par IA

Ce dépôt démontre un pipeline d'apprentissage automatique pour détecter les techniques MITRE ATT&CK à partir de journaux et enrichir la sortie à l'aide d'un LLM local.


Vue d'ensemble

Le projet est divisé en deux composants principaux :

  1. Modèle d'apprentissage automatique (ML) – classe les journaux en techniques MITRE ATT&CK
  2. Enrichissement par LLM – enrichit la prédiction ML avec des explications adaptées aux analystes et des informations exploitables

Modèle d'apprentissage automatique

Objectif

Le modèle ML est entraîné à prédire une technique MITRE (ou BENIGN) à partir d'événements de journalisation.
Cela permet d'automatiser la détection et la catégorisation des comportements potentiellement malveillants.

Approche

  • Caractéristique : champ commandline des journaux
  • Vectorisation : TF-IDF (Term Frequency – Inverse Document Frequency)
  • Modèle : RandomForestClassifier (robuste, interprétable, adapté au CPU)
  • Cible : mitre_label (par ex., T1059.001, T1105, BENIGN)

Entraînement

python scripts/train_mitre_model.py

Ce script :

  • Charge le jeu de données dataset_full_160k.csv

  • Divise les données en ensembles train/test

  • Convertit les lignes de commande en vecteurs TF-IDF

  • Entraîne le modèle Random Forest

  • Évalue les performances (précision, rappel, score F1, matrice de confusion)

  • Enregistre le modèle entraîné et le vectoriseur :

    • models/mitre_ml_model.pkl

    • models/tfidf_vectorizer.pkl

Project Logo

Enrichissement par LLM

Objectif

Une fois que le modèle ML prédit une technique MITRE, le LLM enrichit le résultat en fournissant :

  • Explication de la technique

  • Pourquoi la commande correspond à la technique

  • Intention de l'attaquant

  • Étapes d'investigation recommandées

  • Règles de détection suggérées

Cette étape fait le pont entre la prédiction ML brute et les informations exploitables pour l'analyste SOC.

Utilisation

Un LLM local (par ex., Phi-3 via Ollama) est appelé avec un prompt contenant :

  • Prédiction ML

  • Ligne de commande brute

python scripts/enrich_with_llm.py
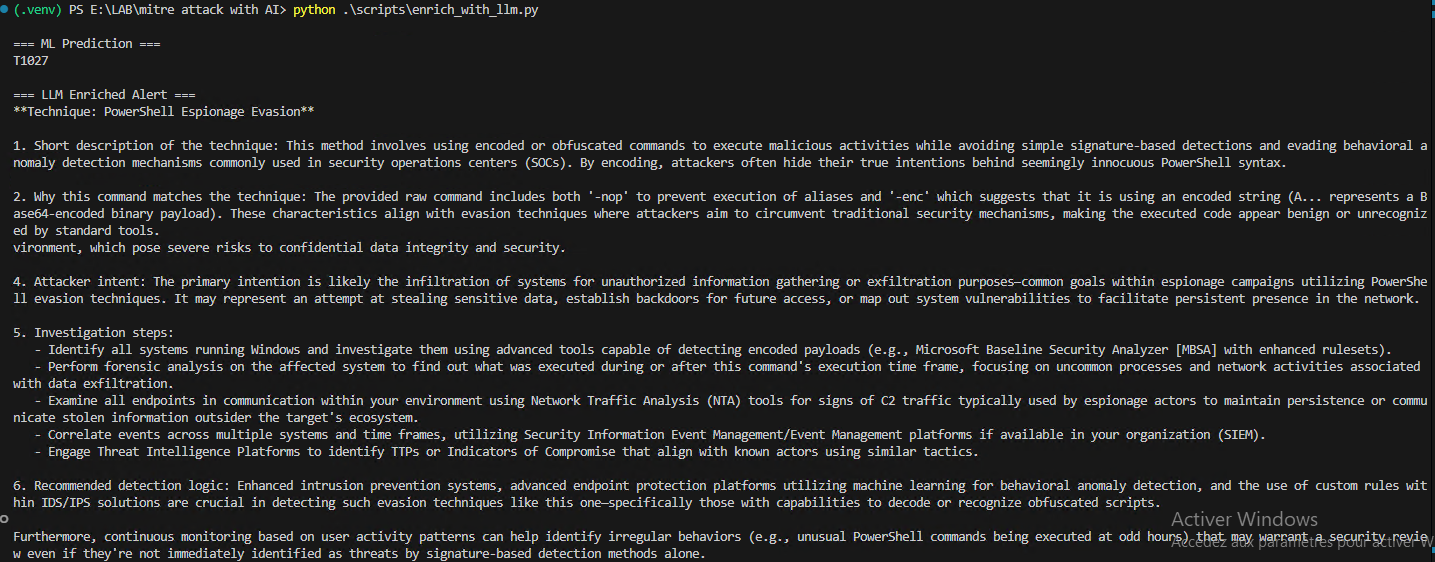
Project Logo

Dépendances Python

pip3 install -r requirements.txt

Bibliothèques

  • pandas
  • scikit-learn
  • requests

Remarques

  • test_model.py est utilisé pour tester votre modèle, il est facultatif.
  • Les scripts sont conçus pour être exécutés localement, dans un environnement Python 3.13+ avec les dépendances listées.
  • Installez Ollama sur votre machine et ajoutez le modèle Phi-3 mini.
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    280

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





