
DeTTECT
 rabobank-cdc/dettect
Détecter les tactiques, techniques et menaces de combat.
defensive-toolsscada-ics-securitymobile-security+4
rabobank-cdc/dettectDétecter les tactiques, techniques et menaces de combat.
 olafhartong/sysmon-parser
Analyseur Sysmon généré automatiquement pour Azure Sentinel
 mbabinski/sigma-rules
Un dépôt de mes propres règles de détection Sigma.
 mattnotmax/cyberchef-recipes
Une liste de recettes cyber-chef et de liens sélectionnés
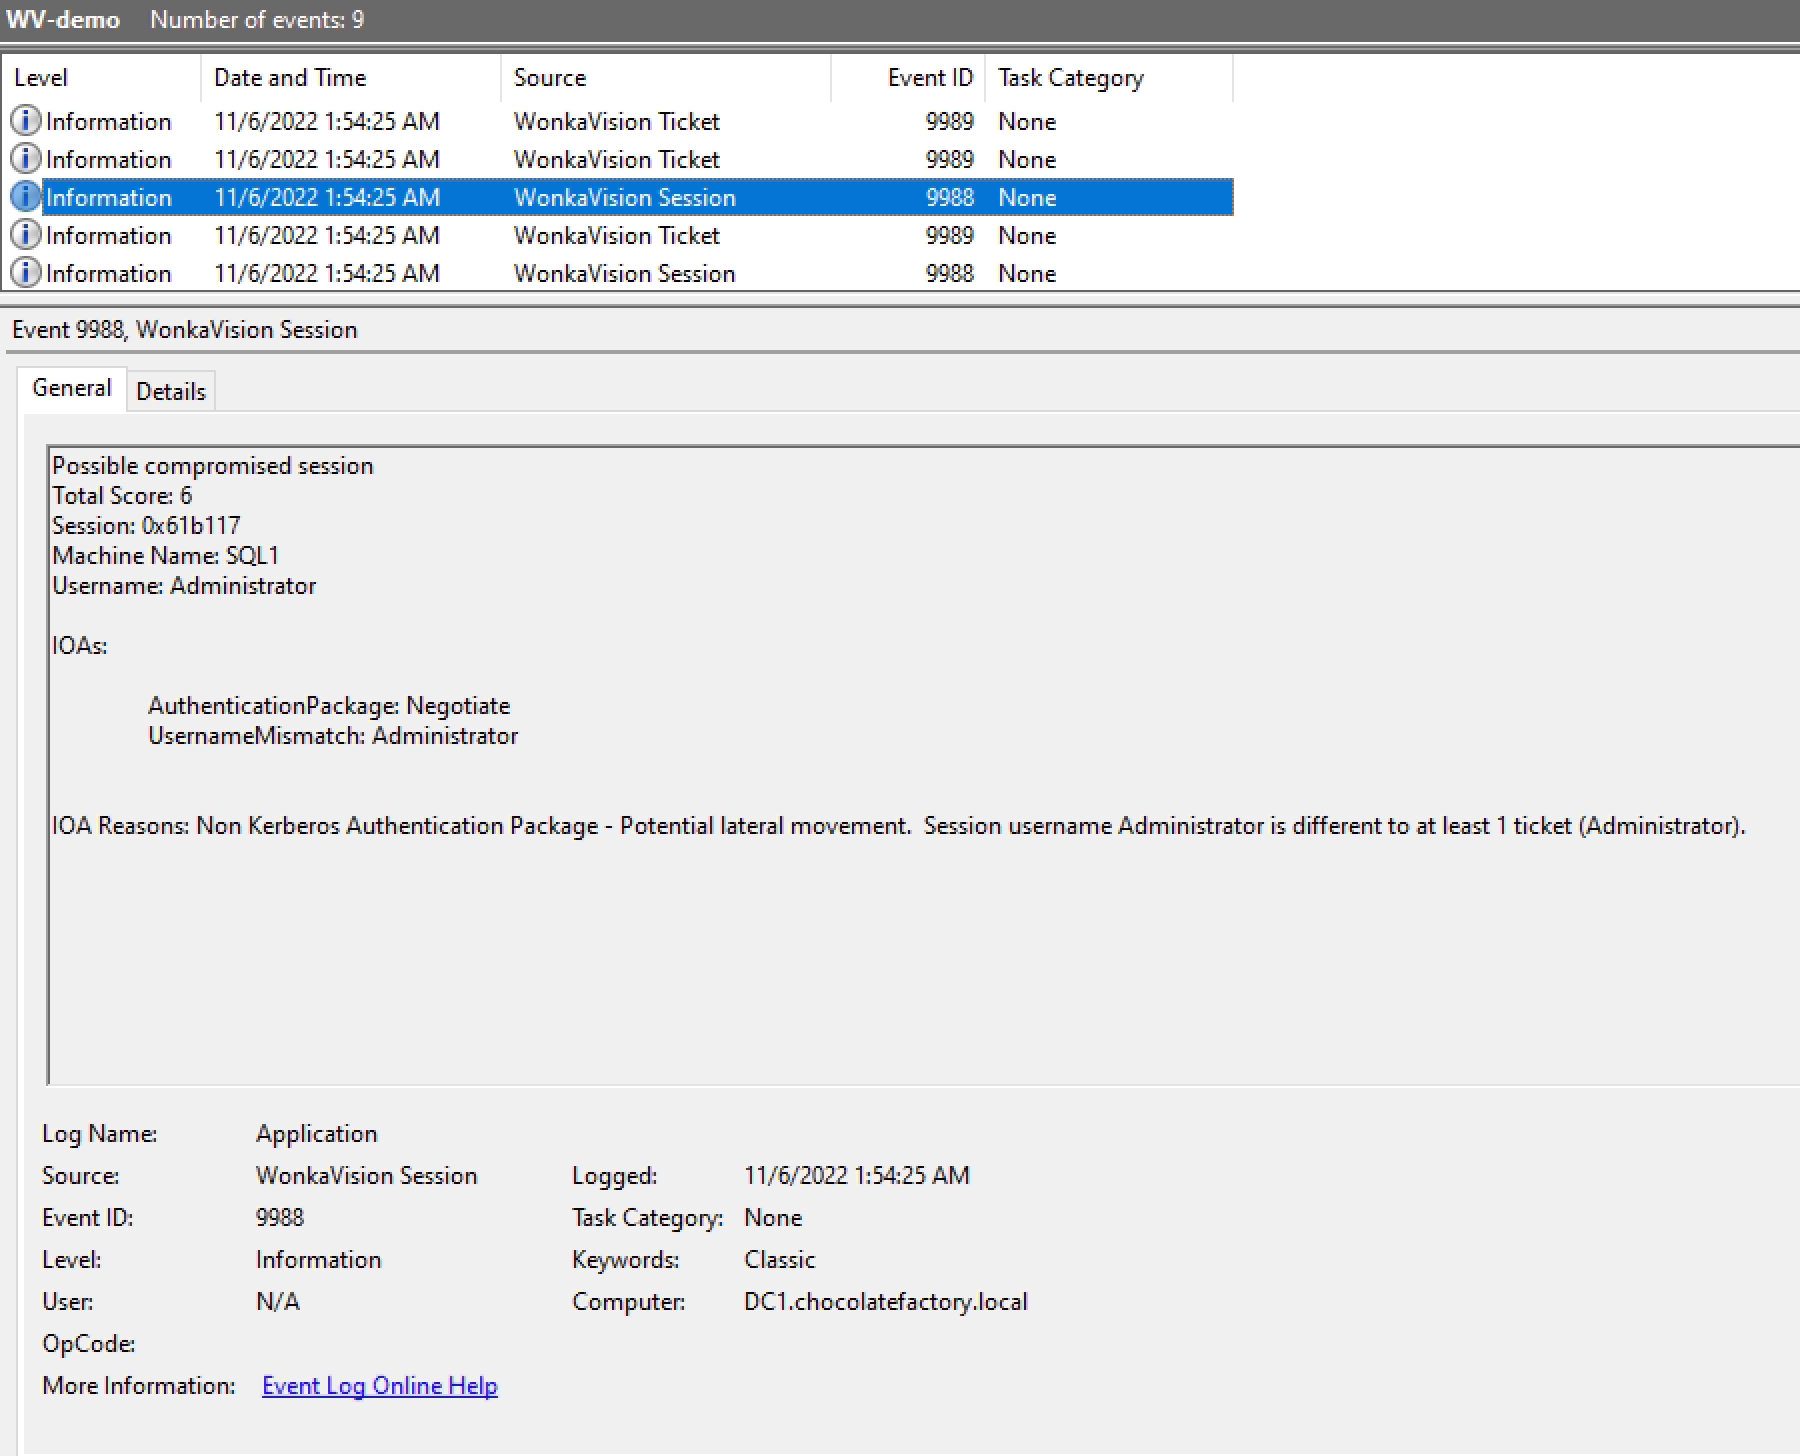 0xe7/wonkavision
Détecte les tickets Kerberos forgés en extrayant les données de session et de ticket, en évaluant les anomalies et en générant des indicateurs de…
 purp1ew0lf/blue-team-notes
You didn't think I'd go and leave the blue team out, right?
 scriptjunkie/fwallower
Analyser les blocages sortants du pare-feu Windows et autoriser sélectivement le trafic
 renich/pared
Plan de contrôle léger et sécurisé et tableau de bord web en temps réel en Crystal pour la sécurité des hôtes Linux avec firewalld et NetworkManager.
 joesecurity/sigma-rules
Règles Sigma de Joe Security
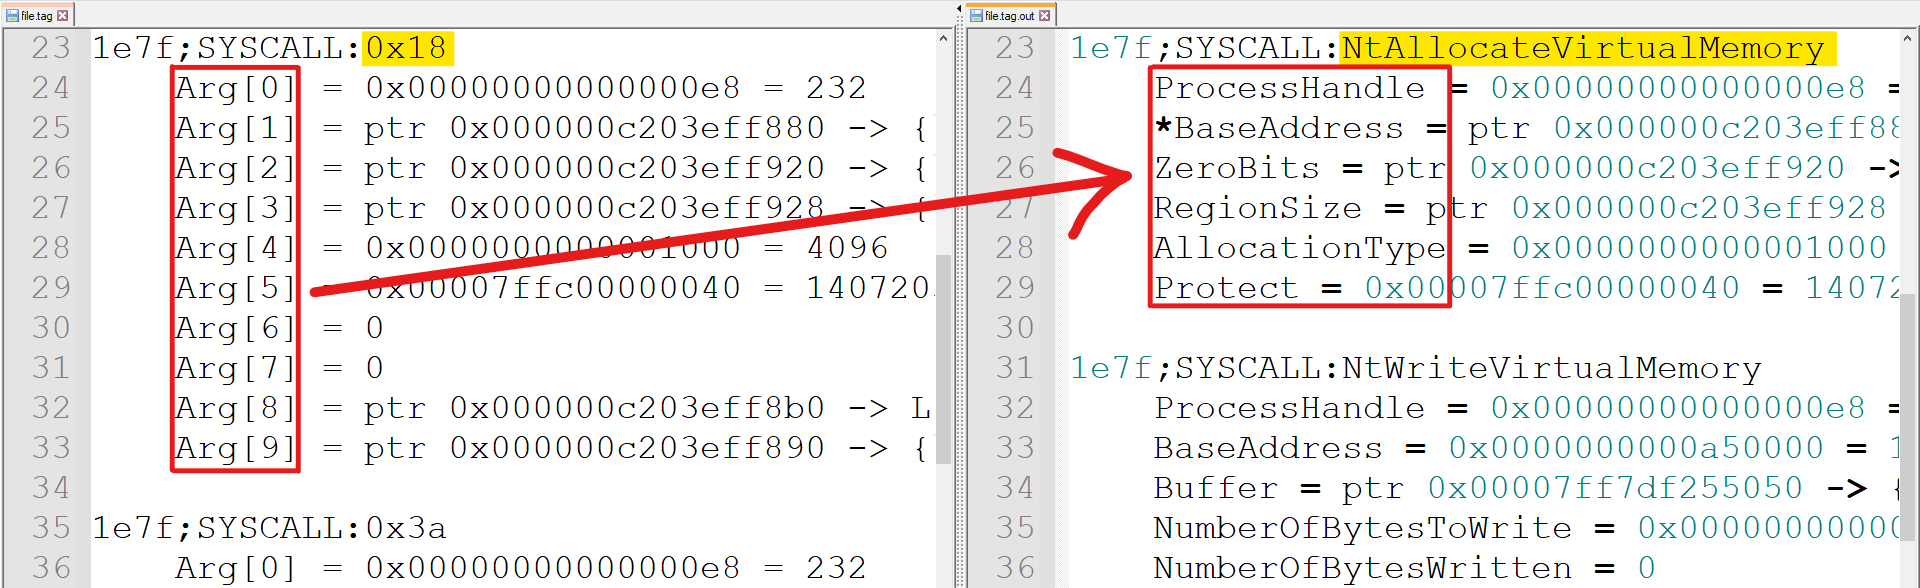 goatmilkkk/tinyprocessor
Un script de post-traitement pour TinyTracer
 embee-research/sigma
Un dépôt pour publier des règles de détection au public.
 pe3zx/crowdstrike-falcon-queries
Une collection de SPL (Search Processing Language) de Splunk pour la chasse aux menaces avec CrowdStrike Falcon.
 forensicxlab/vision-procmon
Une application de visualisation ProcessMonitor écrite en Rust.
 cisagov/untitledgoosetool
Untitled Goose Tool est un outil de chasse et de réponse aux incidents robuste et flexible qui ajoute des méthodes novatrices d'authentification et…
 t3l3m3try/threat_hunting
Quelques requêtes de Threat Hunting utiles pour les blue teamers
 paulsec/awesome-windows-domain-hardening
Une liste organisée de techniques de durcissement de sécurité pour Windows.
 jonny-jhnson/telemetrysource
Reference mappant les événements de télémétrie Windows—Sysmon, Security Auditing et Threat Intelligence ETW—aux fonctions API sous-jacentes, aidant…
 mthcht/purpleteam
Purpleteam scripts simulation & Détection - déclencher des événements pour les détections SOC