
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
580 résultats
FLAIR preview

FLAIR

GitHubwithsecurelabs/flair

Script batch léger pour l'acquisition semi-automatisée des artefacts forensiques clés sur des hôtes Windows, utilisant uniquement les outils natifs…
forensicsdigital-forensicsthreat-intelligence+2
16
il y a 5 ans
detectree preview

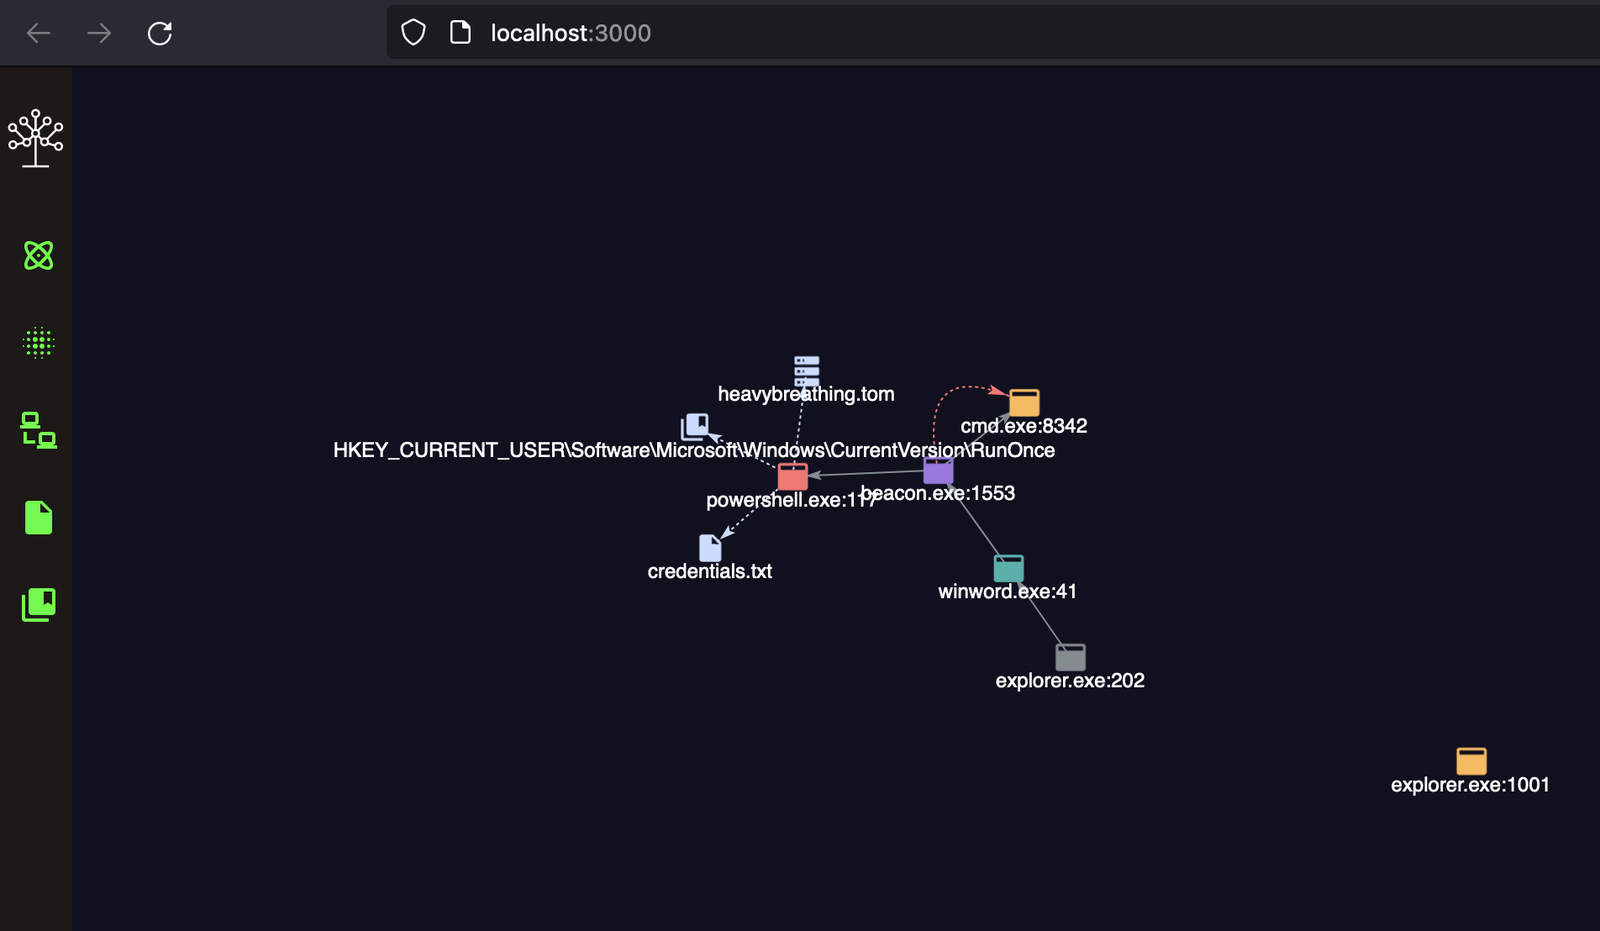
detectree

GitHubwithsecurelabs/detectree

Outil de visualisation de données interactif pour les équipes bleues afin d'analyser les données de détection, de comprendre les relations, de…
defensive-toolsthreat-intelligenceincident-response+1
126il y a 3 ans
lazarus-sigma-rules preview

lazarus-sigma-rules

GitHubwithsecurelabs/lazarus-sigma-rules

Règles Sigma pour détecter les TTP du groupe Lazarus, couvrant l'exécution de documents malveillants, l'abus de PowerShell, les tâches planifiées et…
defensive-toolsthreat-intelligenceintrusion-detection+2
20il y a 5 ans
macOSTriageCollectionScript preview

macOSTriageCollectionScript

GitHubwithsecurelabs/macostriagecollectionscript

Collecte des données de triage complètes depuis macOS pour la réponse aux incidents, y compris les journaux système, les listes de fichiers, les…
forensicsdigital-forensicsthreat-intelligence+2
31il y a 5 ans
pywintrace preview

pywintrace

GitHubfireeye/pywintrace

Wrapper Python ctypes pour Event Tracing for Windows (ETW) permettant le contrôle de sessions, la capture d'événements et des rappels personnalisés…
defensive-toolsdigital-forensicsthreat-intelligence+2
303il y a 3 ans
papercut-toolkit preview

papercut-toolkit

GitHubvirologi-info/papercut-toolkit

#Kit de défense PaperCut CVE-2026-81578 + CVE-2026-82078 2 3 Un kit **défensif** pour vérifier et comprendre l’exposition à la chaîne
defensive-toolsvulnerability-scannersconfiguration-auditing+3
2il y a 1 mois
Microsoft-Sentinel-SecOps preview

Microsoft-Sentinel-SecOps

GitHubeshlomo1/microsoft-sentinel-secops

Contenu des opérations SOC pour Microsoft Sentinel, incluant des requêtes de chasse, des playbooks de réponse aux incidents et l'analyse des…

cloud-securitythreat-intelligenceincident-response+1
269il y a 2 mois
opencanary preview

opencanary

GitHubthinkst/opencanary

Honeypot léger qui émule des services réseau courants pour détecter l'activité d'attaquants après une compromission, avec des modules de protocole…
defensive-toolsnetwork-securitythreat-intelligence+3
3.1kil y a 13 jours
Zimbra-CVE-2026-73570-Rules preview

Zimbra-CVE-2026-73570-Rules

GitHubinfokom-ki/zimbra-cve-2026-73570-rules

Wazuh règles de détection pour CVE-2026-73570, une injection de commandes système dans Zimbra Collaboration Suite, surveillant les journaux d'accès…

vulnerability-analysisweb-securitythreat-intelligence+2
il y a 1 mois
aegis-latent-core preview

aegis-latent-core

GitHubjuanlunaia/aegis-latent-core

Passerelle de preuves auto-hébergée pour les systèmes d'IA : politique fail-closed, WAF, contrôles de sortie, preuves MMR durables signées et…

cryptographycloud-securitythreat-intelligence+3
18il y a 3 jours
RDP-Guard preview

RDP-Guard

GitLabsiberanka/rdp-guard

Surveille les journaux de sécurité Windows pour détecter les tentatives RDP échouées et bloque automatiquement les IP abusives via le pare-feu…
defensive-toolsconfiguration-auditingnetwork-security+2
il y a 1 mois
Sentora preview

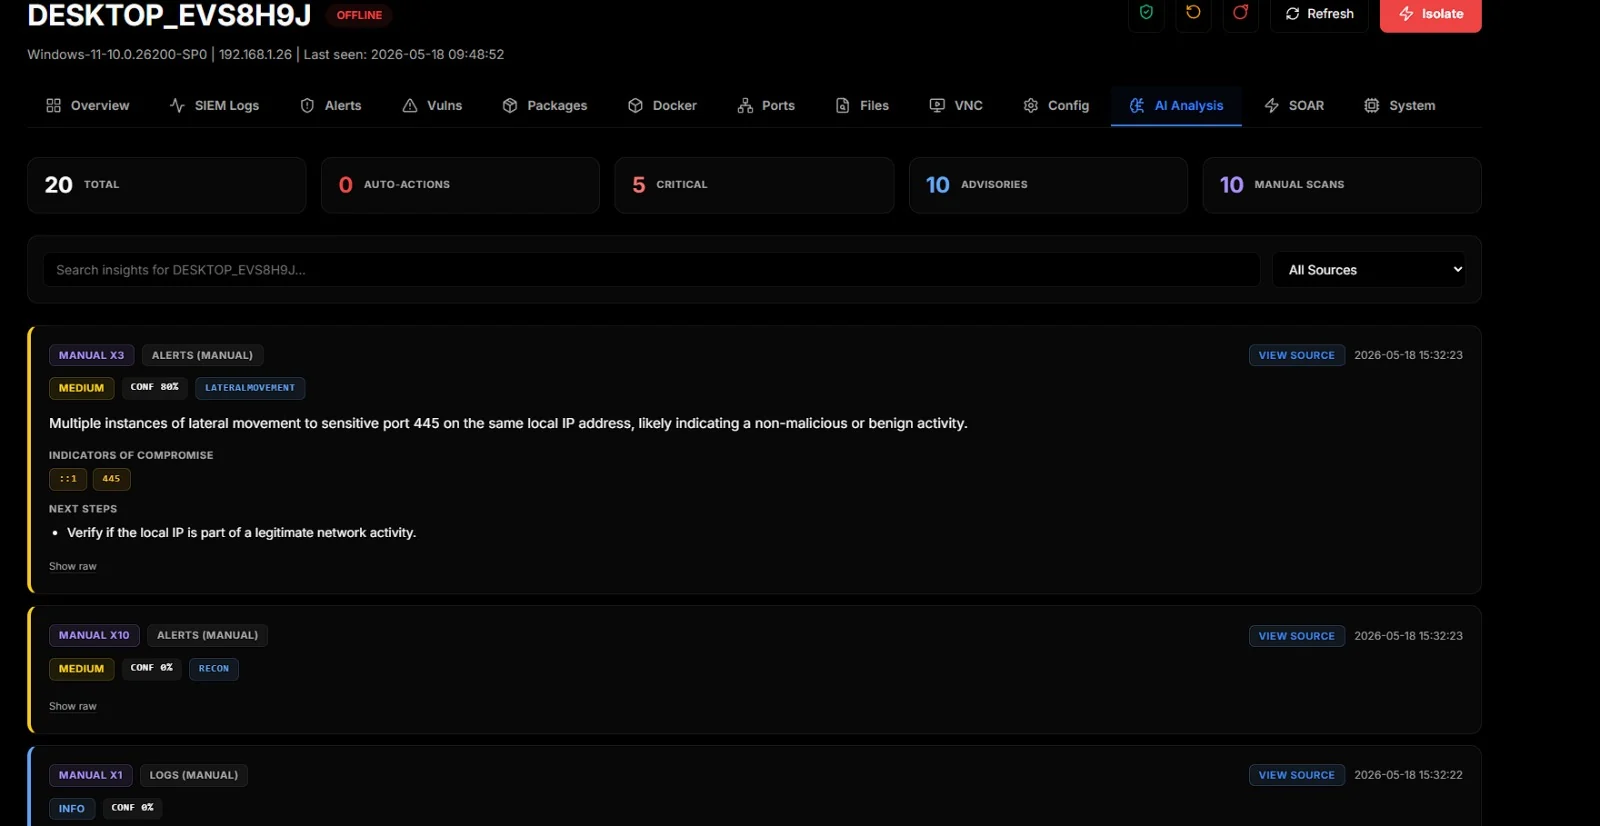
Sentora

GitHubd3vhex/sentora

An open-source, self-hosted AI-powered SIEM, EDR and SOAR platform for modern security operations.
vulnerability-scannersthreat-intelligenceintrusion-detection+3
10il y a 14 jours
cve-checker-2026 preview

cve-checker-2026

GitHubsebinxavi/cve-checker-2026

# Vérificateur de vulnérabilités multi-OS pour CVE-2026-31431 (noyau Linux) et CVE-2026-41940 (cPanel)
vulnerability-scannersvulnerability-analysisconfiguration-auditing+3
il y a 5 mois
cve-2026-31431 preview

cve-2026-31431

GitHubashok523/cve-2026-31431

# Playbook de réponse aux incidents et package de détection défensif pour CVE-2026-31431 (Copy Fail) LPE du noyau Linux, incluant des requêtes de…
container-securityvulnerability-analysisthreat-intelligence+3
il y a 5 mois
reditrap preview

reditrap

GitHubsrozb/reditrap

# Honeypot Redis minimal détectant les exploits RediShell (CVE-2025-49844).
vulnerability-analysisnetwork-securitythreat-intelligence+2
il y a 0 ans
redsun-bluehammer-undefend-detection-pack preview

redsun-bluehammer-undefend-detection-pack

GitHubletlaka/redsun-bluehammer-undefend-detection-pack

# Détections KQL Microsoft Defender XDR pour les comportements d'abus Defender liés à RedSun, BlueHammer, UnDefend et CVE-2026-33825.
defensive-toolsvulnerability-analysiscloud-security+4
9il y a 5 mois
CVE-2026-31431-Check preview

CVE-2026-31431-Check

GitHubtangjie1/cve-2026-31431-check

CVE-2026-31431 Script de détection de la vulnérabilité Copy Fail du noyau Linux
privilege-escalationvulnerability-scannerscontainer-security+6
il y a 5 mois
cpanel-forensics preview

cpanel-forensics

GitHubngksiva/cpanel-forensics

# Forensique après CVE-2026-41940 (cPanel/WHM) — script bash et liste de contrôle

vulnerability-analysisconfiguration-auditingforensics+3
il y a 4 mois
Précédent1234…33Suivant