d3vhex/sentora
Une plateforme SIEM, EDR et SOAR open-source, auto-hébergée et propulsée par l'IA, conçue pour les opérations de sécurité modernes.



Pile de sécurité auto-hébergée pour les petites et moyennes équipes qui n'ont pas de SOC dédié. Déployez un agent sur chaque poste, pointez-les vers le serveur, et vous obtenez des journaux SIEM, l'intégrité des fichiers, les vulnérabilités des paquets, un explorateur de journaux propulsé par OpenSearch, un triage autonome par IA et un moteur de playbooks SOAR, le tout en un seul docker compose up.
La partie « IA » est un modèle Ollama exécuté localement (par défaut llama3.2:3b). Les journaux ne quittent jamais la machine ; pas de clé OpenAI, pas de clé Anthropic, pas de téléphone maison. Si vous voulez un modèle plus performant et disposez de la RAM nécessaire, remplacez-le dans .env.
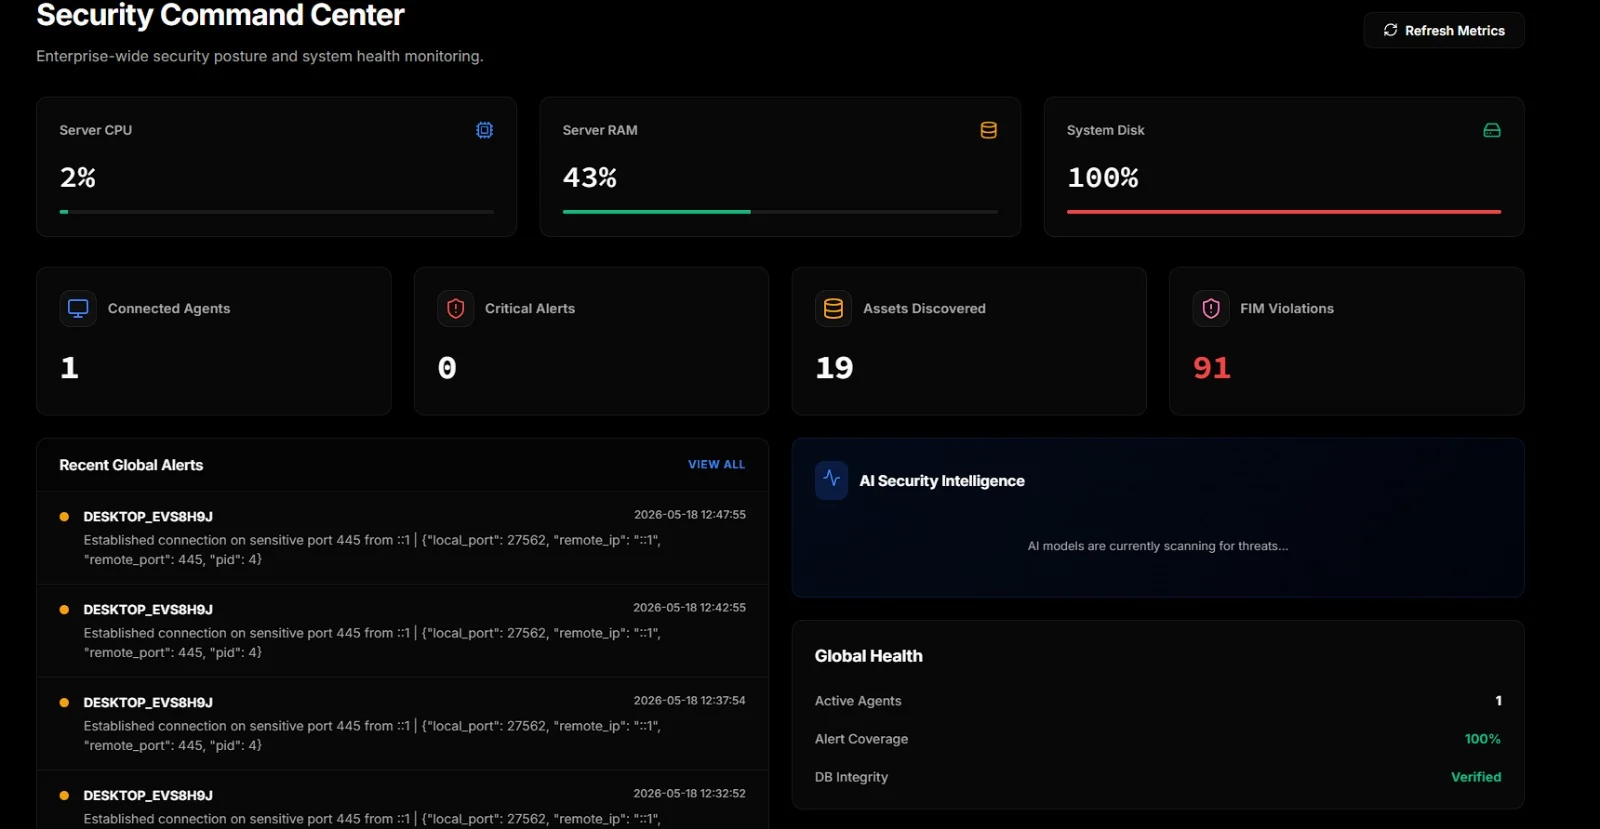
Collecte la télémétrie depuis des agents Windows et Linux via un unique canal TCP. Événements SIEM, alertes, FIM, paquets, connexions réseau, ports ouverts, activité Docker, captures d'écran.
Détecte avec des règles Sigma, sur le poste. 43 règles couvrant 47 techniques MITRE ATT&CK sont fournies dans conf/sigma/builtin/ ; déposez des jeux de règles communautaires à côté. Sigma fait correspondre des champs nommés plutôt que du texte, donc Image|endswith: '\vssadmin.exe' ne peut pas être contourné par le mot « vssadmin » apparaissant dans un message sans rapport — et CommandLine|utf16le|base64offset|contains lit à l'intérieur d'une charge utile base64 -EncodedCommand, là où la ligne de commande en clair n'affiche que l'enveloppe. Mesuré sur le corpus d'évaluation : 9 attaques sur 10 détectées par Sigma seul, 0 faux positif sur 9 négatifs difficiles. Cette couche est déterministe et continue de fonctionner lorsque le modèle est indisponible.
Corrèle entre les événements, ce qu'aucune règle par événement ne peut faire. Un seul échec de connexion est routinier ; cinq comptes échouant depuis une même source en quarante secondes, c'est un password spray, et examiner l'un de ces cinq événements ne vous le dira jamais. Couvre le spray, la force brute, une réussite survenant après des échecs répétés, et des rafales de création de comptes ou d'installations de services — sur les deux plateformes, à partir des identifiants d'événements Windows ou des lignes auth.log analysées.
Fonctionne à deux points d'observation, car ils voient des attaques différentes. Par hôte sur l'agent, où une attaque contre une machine est visible dans son intégralité. Et entre les hôtes dans le chemin d'ingestion, où un spray ayant progressé un échec à la fois sur cinquante machines apparaît — aucun agent seul ne voit plus d'un événement, et c'est l'attaque la plus compétente, puisque pulvériser largement et superficiellement reste sous les seuils de verrouillage par compte et par hôte.
La couverture totale avec Sigma : 51 techniques. Chaque fenêtre se déclenche une fois plutôt qu'une fois par événement, et chaque compteur est borné — un compteur indexé sur un nom d'utilisateur fourni par l'attaquant est une primitive d'épuisement de mémoire, pas une détection.
Mappe les détections à MITRE ATT&CK, directement depuis les règles elles-mêmes. Les règles portent
tags: attack.t1490, il n'y a donc pas de table de correspondance maintenue manuellement qui puisse devenir obsolète. La
page de couverture distingue trois états qu'un simple « % de couverture » masquerait :
couvert et observé, couvert et silencieux, et non couvert du tout — ce dernier
étant le seul où le silence de la console ne signifie rien.
Trie chaque événement avec un LLM local. Trois workers s'exécutent en parallèle :
l'un surveille chaque événement entrant en temps réel, un autre exécute des
analyses approfondies pilotées par l'opérateur, et un troisième décide s'il faut prendre une action défensive
(BLOCK_IP, ISOLATE_HOST, KILL_PROCESS, etc.).
Mode fantôme pour le worker défensif. Activez AI_SHADOW_MODE=1 et
chaque verdict autonome est mis en attente d'approbation humaine dans le SOAR Hub
au lieu d'être exécuté. Utile pour ajuster le modèle sur le trafic
réel avant de le laisser agir de lui-même.
Indexe tout dans OpenSearch afin de pouvoir rechercher dans votre parc avec des requêtes floues / exactes / commence-par depuis un seul endroit.
Exécute des playbooks SOAR construits dans un petit éditeur visuel avec suivi multi-étapes des résultats par nœud, déclenchables manuellement ou par verdict de l'IA.
Analyse de vulnérabilités des paquets installés de chaque agent via OSV (en ligne ou via un miroir interne).
Récupère des flux de threat-intel depuis abuse.ch (Feodo, ThreatFox, URLhaus) dans une table d'indicateurs locale, avec purge des entrées obsolètes et un commutateur air-gap.
Valide les configurations des agents avant de les déployer. Analyse YAML, forme structurelle et compilation des regex — une regex invalide est du YAML valide et désactive silencieusement la règle qui la contient.
Bureau à distance intégré via streaming JPEG WebSocket, aucune installation VNC séparée nécessaire sur le poste.
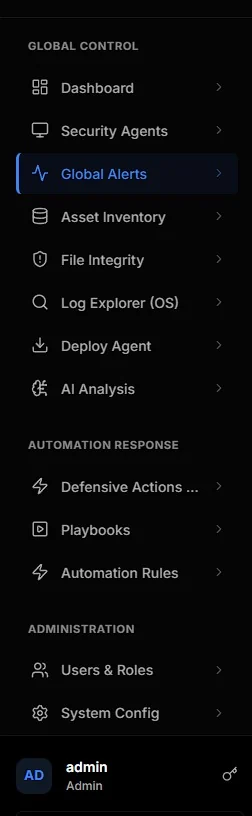
La barre latérale regroupe tout en trois sections : télémétrie (tableau de bord, agents, alertes, actifs, FIM, journaux, IA), réponse automatisée (actions défensives, playbooks, règles d'automatisation) et administration.
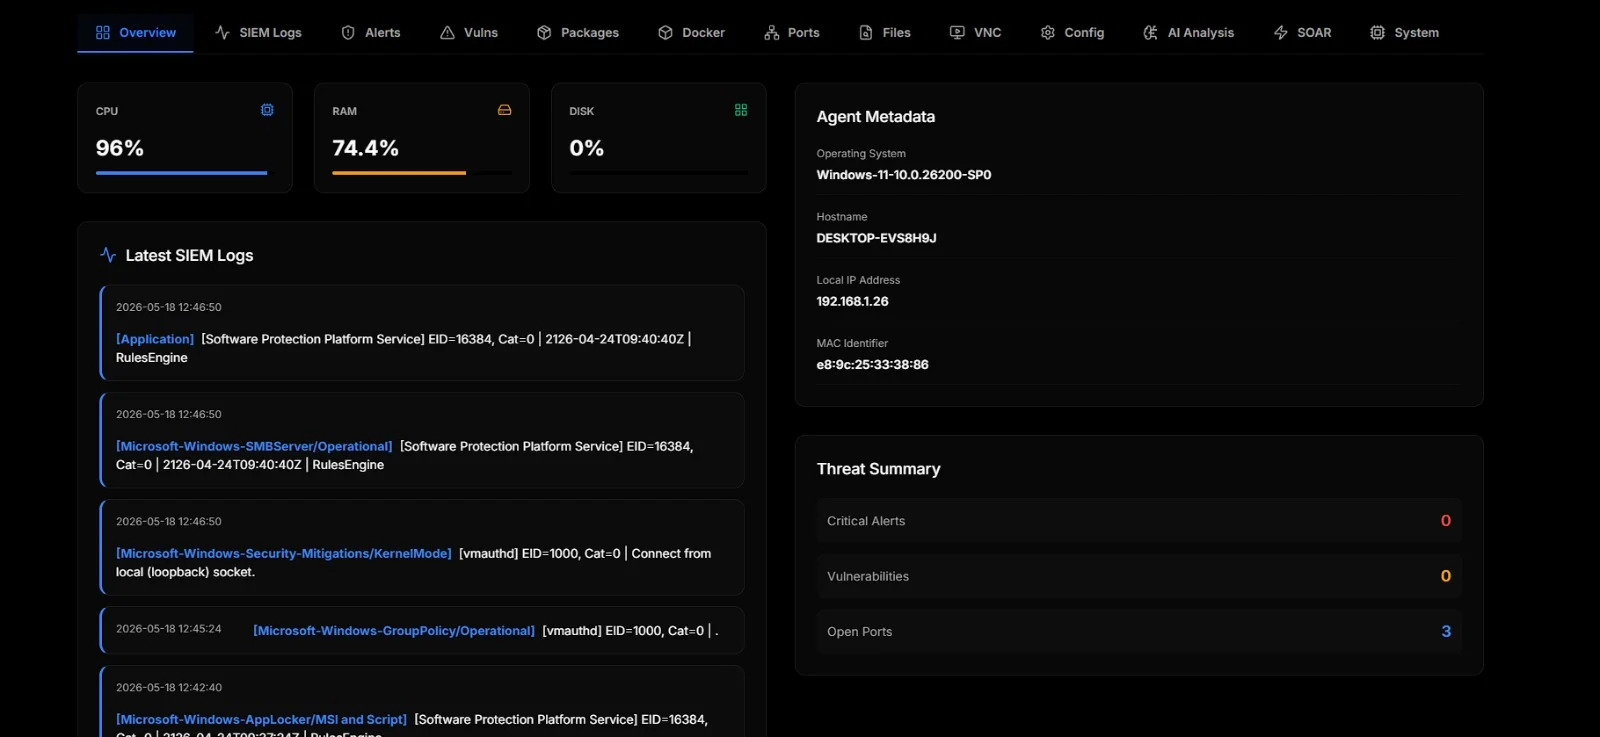
Chaque agent enrôlé dispose de sa propre page avec douze onglets. La vue d'ensemble affiche des jauges de ressources en direct, les journaux SIEM les plus récents, les métadonnées de l'agent et un résumé des menaces :
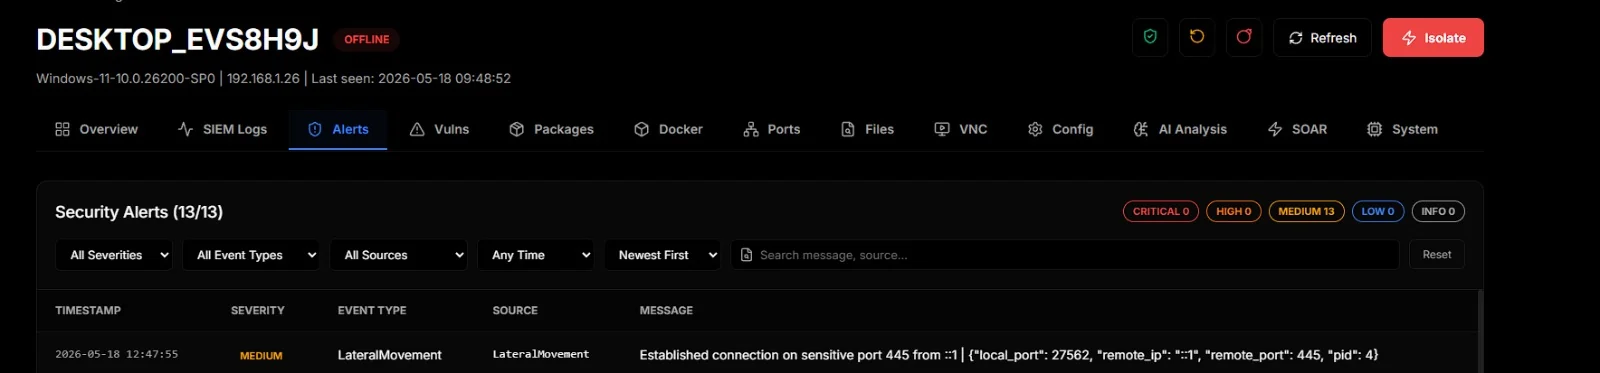
Les alertes correspondent à tout ce que les règles de corrélation de l'agent ont déjà signalé. Colorées par gravité, filtrables, recherchables :
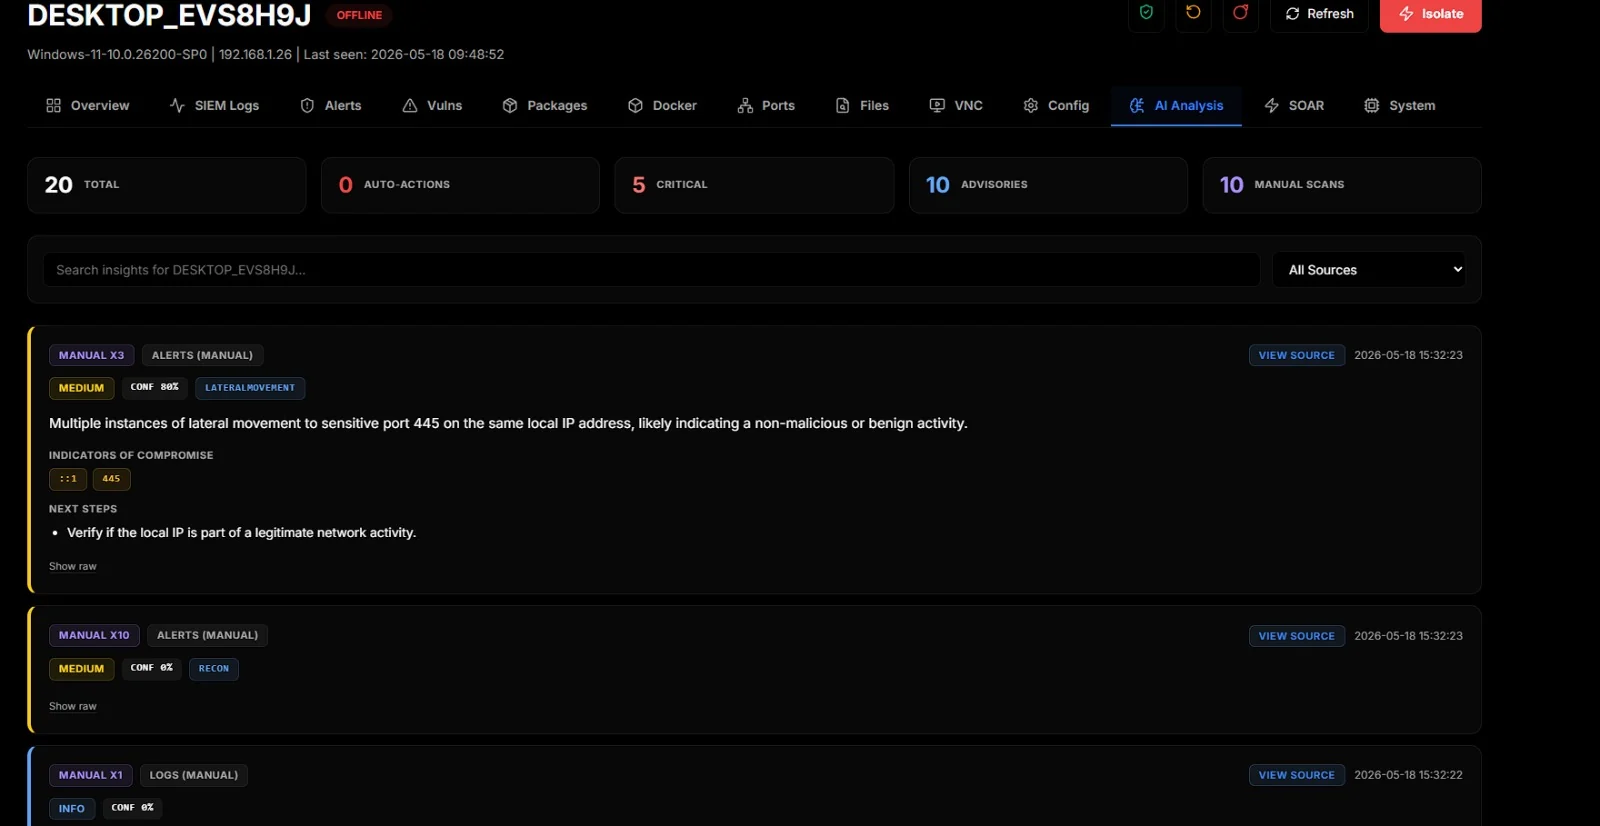
L'onglet Analyse IA est la face visible du LLM local pour l'opérateur. Les analyses manuelles et automatiques y aboutissent toutes deux. Chaque insight porte une puce de verdict, un niveau de confiance, des indicateurs MITRE (lorsque le modèle les renvoie), des IOC, des prochaines étapes, et un bouton Voir la source qui ouvre la ligne de journal exacte que l'IA a examinée :
Matériel, logiciels et sockets réseau par agent. L'onglet Matériel liste chaque périphérique PnP, l'onglet Logiciels liste les paquets installés, l'onglet Réseau liste chaque socket TCP/UDP avec son processus propriétaire :