

zerologon
 maikelnight/zerologon
Vérifiez les événements indiquant des appareils incompatibles -> CVE-2020-1472
vulnerability-scannersvulnerability-analysisnetwork-security+2
maikelnight/zerologonVérifiez les événements indiquant des appareils incompatibles -> CVE-2020-1472
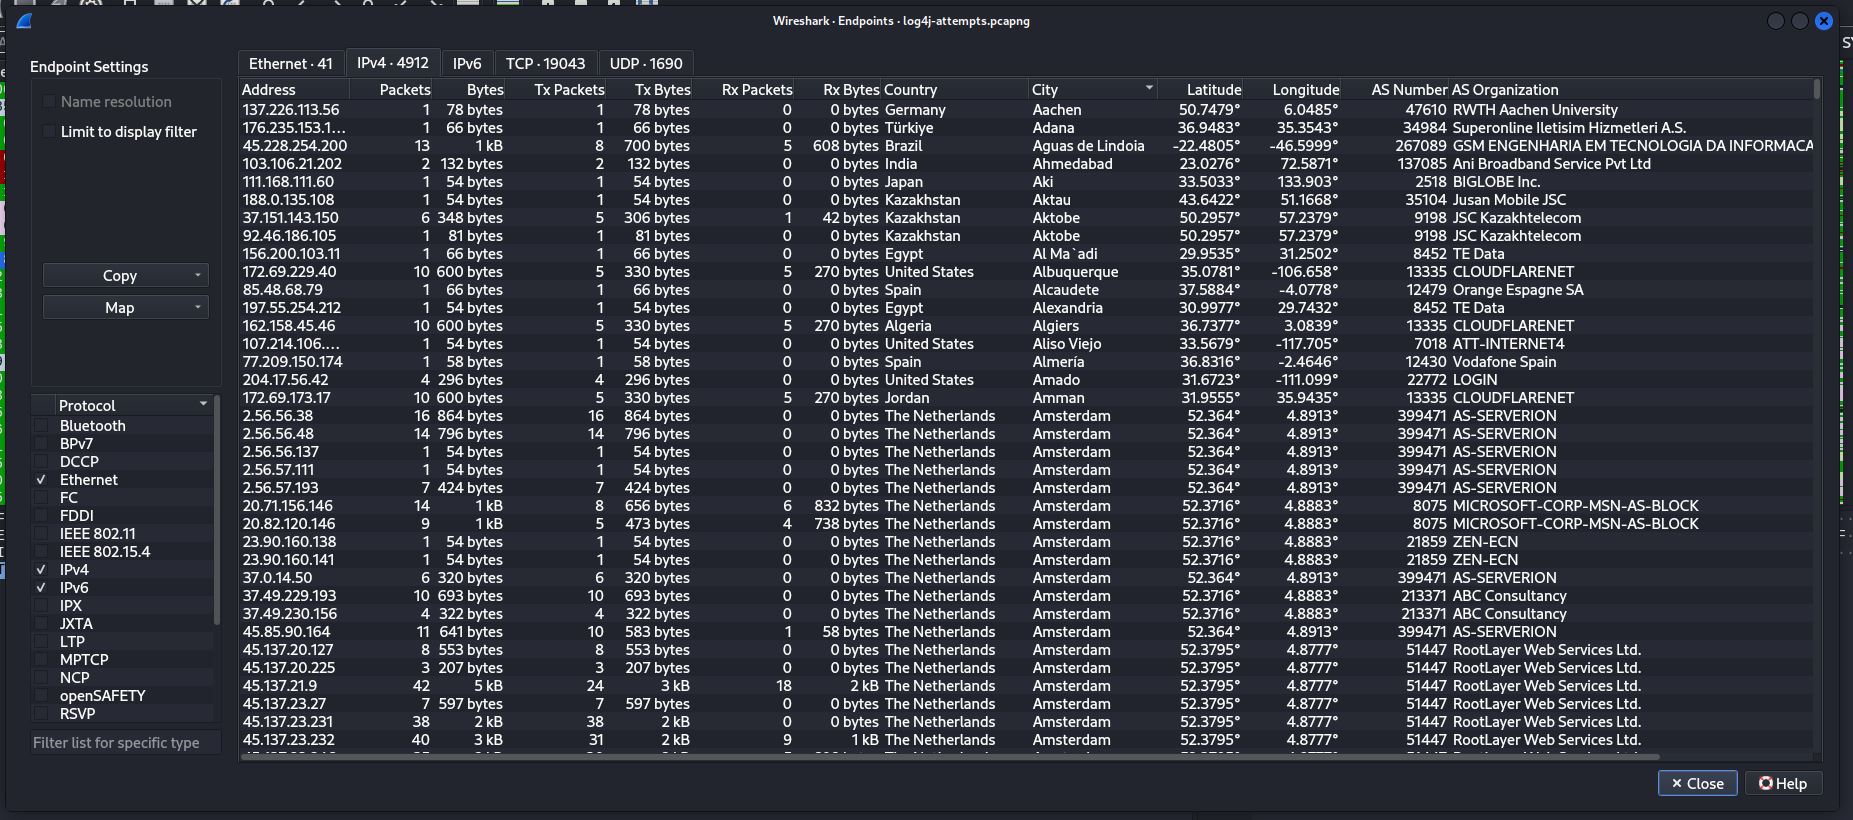 kirkdjohnson/wireshark
Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…
 zach115th/toolshellfinder
Analyse les journaux IIS Windows à la recherche de signes de CVE-2025-53770 & CVE-2025-53771
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
Vérificateur Bash IoC non officiel pour les appliances SonicWall SMA1000 affectées par les CVE-2026-15409 et CVE-2026-15410 activement exploitées.
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
# Procédure pas à pas pour analyste SOC : investigation et remédiation de CVE-2024-3400 (injection de commande PAN-OS) Couvre la détection,…
 deividasterechovas/soc227-microsoft-sharepoint-server-elevation-of-privilege-possible-cve-2023-29357-exploitation
Analyse de cas SOC illustrant la détection et la réponse à l'élévation de privilèges CVE-2023-29357 dans Microsoft SharePoint Server, incluant…
 piyush20004/sentinelstream-ai
SentinelStream AI : une plateforme SIEM et SOAR professionnelle dotée d'une corrélation de menaces en temps réel pour CVE-2024-21410 et d'une logique…
 hexastrike/ivanti-connect-secure-logs-parser
Un script Python pour examiner les journaux d'événements Ivanti Secure Connect (ICS), conçu pour soutenir les enquêtes sur les vulnérabilités…
 rocklambros/react2shell_hunter
Kit de détection à l'échelle de l'organisation AWS pour CVE-2025-55182 & CVE-2025-66478 (React Server Components / Next.js RCE vulnérabilités)
 rjsudlow/proxynotshell-ioc-checker
Script pour vérifier la présence d'IOCs créés par ProxyNotShell (CVE-2022-41040 & CVE-2022-41082)
 hackinglz/panrapidcheck
Extraire des informations utiles à partir du fichier de support PANOS pour CVE-2024-3400
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 outil d'évaluation des vulnérabilités et des compromissions
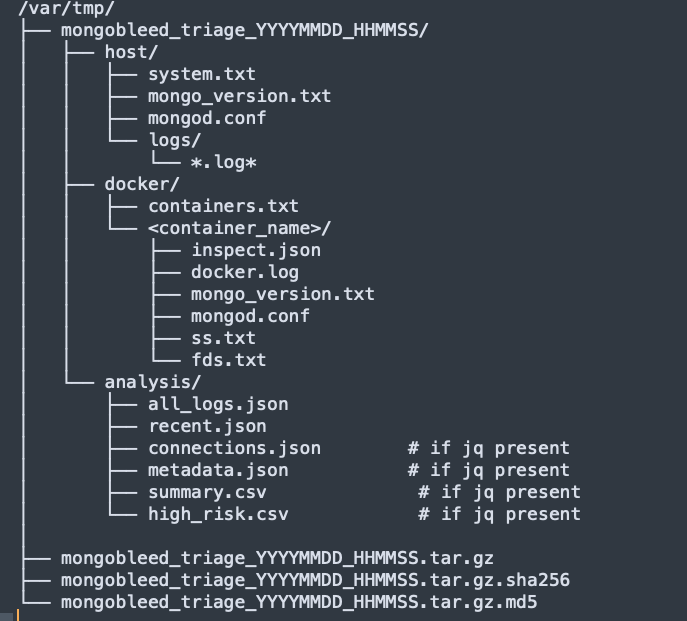 jemhadar/mongobleed-dfir-triage-script-cve-2025-14847
Le script se concentre d'abord sur l'acquisition sécurisée d'artefacts, suivie d'une analyse facultative sur l'hôte, et produit une archive…
 rv4l3r3/log4v-vuln-check
Ce script est utilisé pour effectuer une vérification rapide afin de savoir si votre serveur est potentiellement affecté par CVE-2021-44228 (la…
 ossie-git/log4shell_sentinel
Un scanner intelligent Log4Shell/Log4j/CVE-2021-44228
 arpitgupta369/log4shell-scanner
Scanner léger qui détecte les versions vulnérables de Log4j et les indicateurs Log4Shell (CVE-2021-44228) dans une arborescence du système de…
 thomaspatzke/log4pot
Un honeypot pour la vulnérabilité Log4Shell (CVE-2021-44228).
 kitskater/legacyshield-cve-2017-0144
Application de sécurité défensive pour Windows fournissant des contrôles compensatoires pour CVE-2017-0144 (EternalBlue/MS17-010) via la surveillance…