Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CorelightForSecOps — Analyseur Chronicle pour CORELIGHT et informations connexes. | Kitploit

Outils/GitHubGitHub/corelight/corelightforsecops
Outils DéfensifsSécurité RéseauSécurité CloudUtilitaires et FrameworksDétection d'IntrusionAnalyse de Journaux
GitHubcorelight/corelightforsecops

CorelightForSecOps

Analyseur Chronicle pour CORELIGHT et informations connexes.

Voir le dépôt
54103il y a 8 joursPas encore vérifié
Partager

Collecter les journaux Corelight Sensor

Ce document décrit comment collecter les journaux Corelight Sensor en configurant le Corelight Sensor et un forwarder Chronicle. Ce document liste également les types de journaux pris en charge et les versions de Corelight prises en charge.

Pour plus d'informations, consultez Data ingestion to Chronicle.

Avant de commencer

  • Vérifiez la version de Corelight Sensor. Le parseur Corelight Google SecOps a été conçu pour la version 27.13 et les versions antérieures. Les versions ultérieures du Corelight Sensor peuvent générer des journaux supplémentaires que le parseur ne reconnaîtra pas, et ces journaux peuvent faire l'objet d'un parsing de champs limité ou inexistant. Toutefois, le contenu des journaux restera disponible au format journal brut dans Google SecOps.
  • Assurez-vous que tous les systèmes de l'architecture de déploiement sont configurés avec le fuseau horaire UTC.

Méthodes de déploiement et d'ingestion des journaux

Le diagramme d'architecture de déploiement suivant illustre comment un Corelight Sensor est configuré pour envoyer des journaux à Google Security Operations à l'aide de deux architectures d'ingestion différentes. Il est important de noter que chaque déploiement client peut différer de cette représentation et être plus complexe.

Une étiquette d'ingestion identifie le parseur qui normalise les données de journaux brutes au format UDM structuré. Les informations de ce document s'appliquent au parseur portant l'étiquette d'ingestion CORELIGHT.
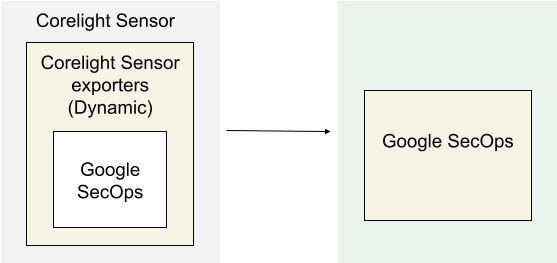
Ingérer des journaux dans Google SecOps à l'aide des exportateurs Corelight

Deployment architecture

Le diagramme d'architecture montre les composants suivants :

  • Corelight Sensor : Le système exécutant le Corelight Sensor .

  • Corelight Sensor exporters : L'exportateur Corelight Sensor collecte les données de journaux du Sensor et les transmet à Google Security Operations.

  • Google Security Operations : Google Security Operations conserve et analyse les journaux du Corelight Sensor.

Configurer l'exportateur Google SecOps dans Corelight

Utilisez l'interface web du Sensor ou du Fleet Manager pour configurer l'exportateur Google SecOps. Cette configuration utilise les identifiants API de votre instance Google SecOps pour établir la connexion sécurisée.

  1. Connectez-vous à l'interface web du Fleet Manager ou du Sensor de Corelight Sensor en tant qu'administrateur.

  2. Accédez à la zone de configuration de l'exportateur :

    • Fleet Manager : Accédez à Policies, sélectionnez une politique et cliquez sur l'onglet Export.
    • Standalone Sensor : Accédez à Configuration | Export | Export Configuration.
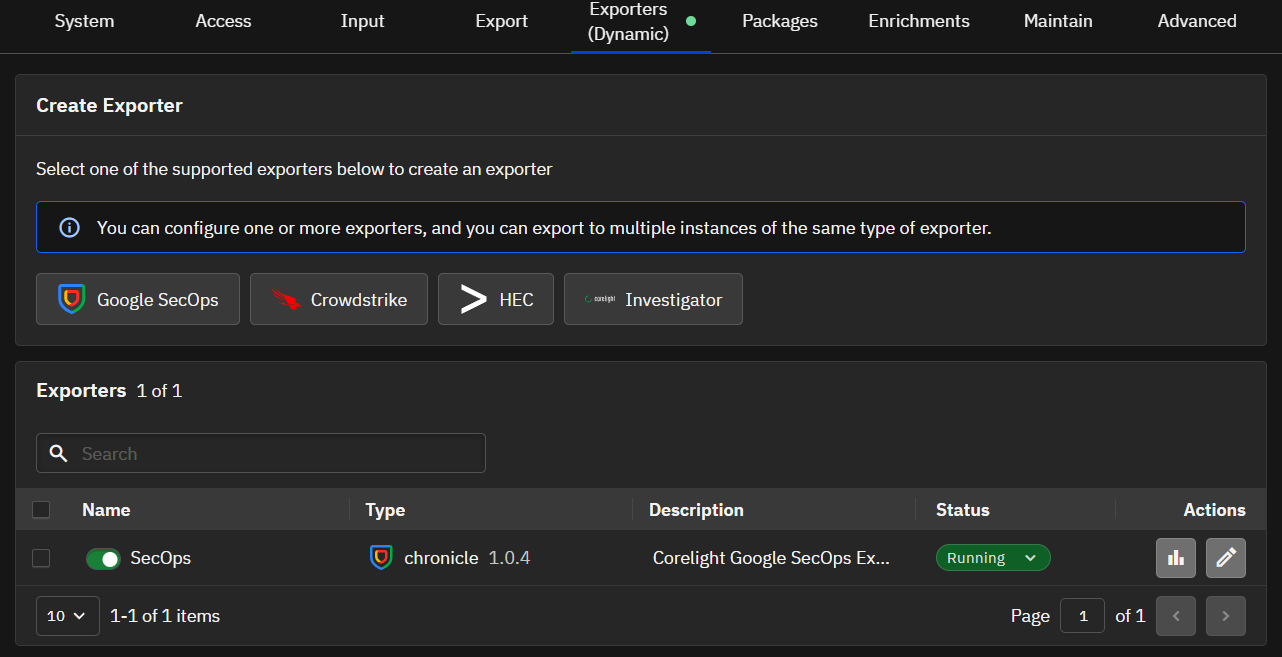
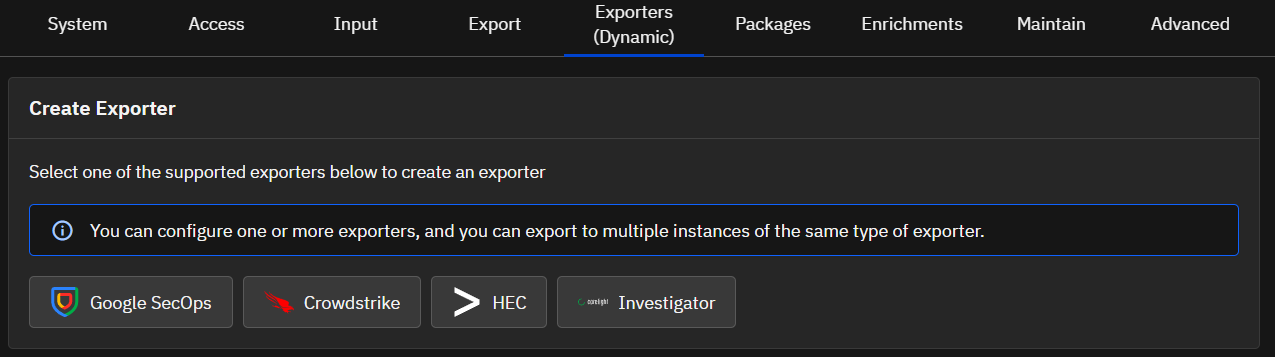
  3. Dans la section Create Exporter, cliquez sur Google SecOps.
Deployment architecture

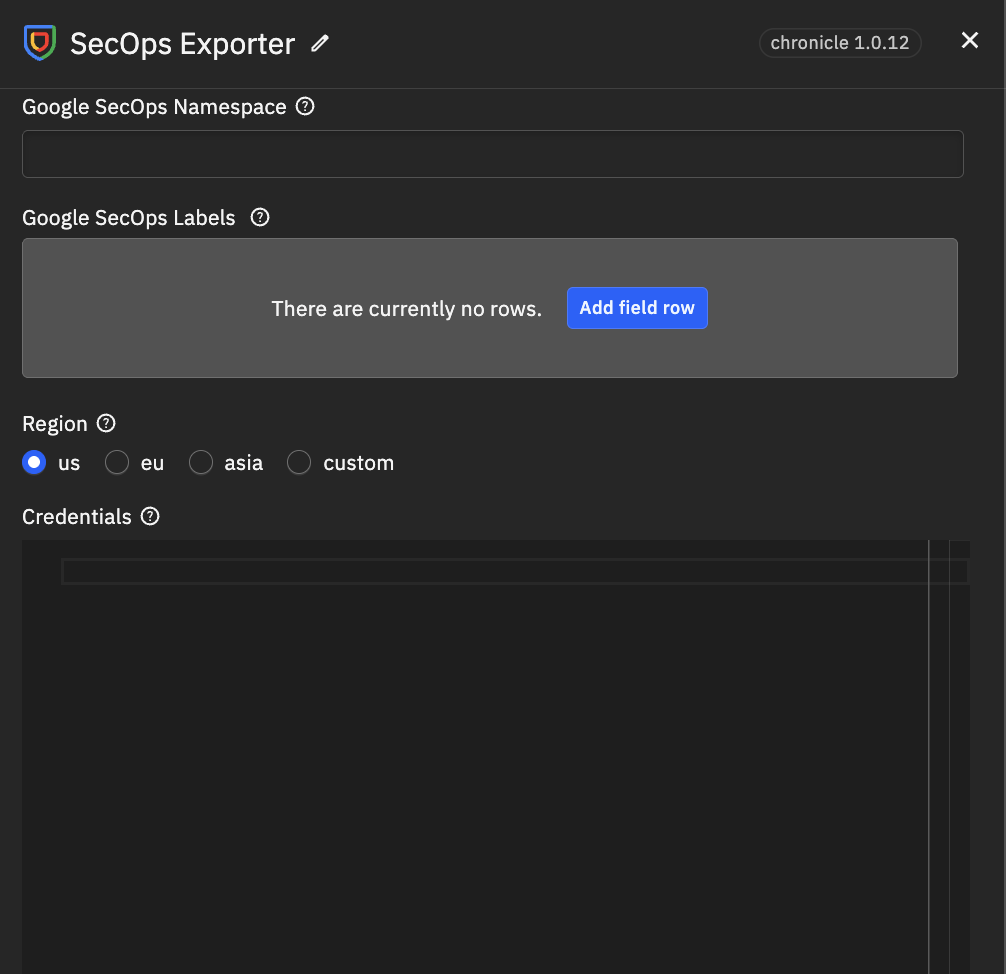
  1. Configurez les paramètres d'entrée suivants :
  • Name* : Un nom unique pour cette instance d'exportateur (par exemple, SecOps).
  • Google SecOps Customer ID* : Votre identifiant client unique fourni par Google.
  • Google SecOps Namespace : L'espace de noms logique pour vos journaux Sensor dans Google SecOps.
  • Credentials* : Les identifiants du compte de service Google SecOps (JSON). (Collez le contenu JSON complet).
  • Google SecOps Labels : Étiquettes configurées par l'utilisateur pour identifier le domaine de données.
  • Region* : Le nom de la région GCP utilisée par Google SecOps.
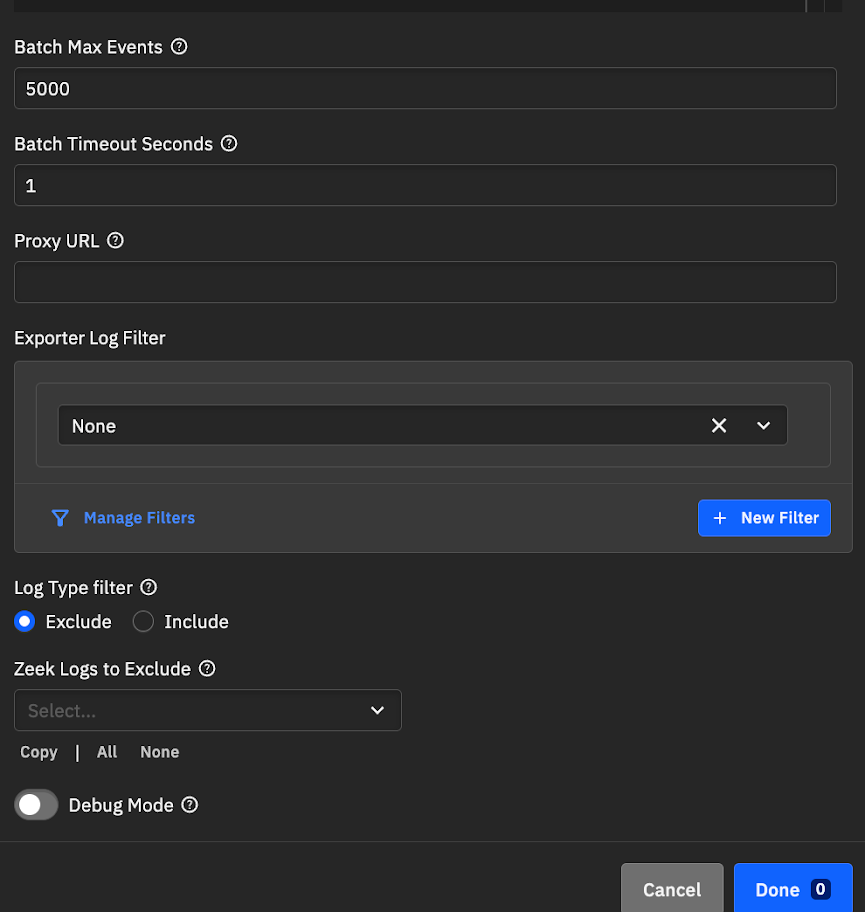
  • Batch Max Events : La taille maximale du lot.
  • Batch Timeout Seconds : L'âge maximal d'un lot.
  • Proxy URL : L'URL du proxy réseau, si nécessaire.
  • Exporter Log Filter : Sélectionnez un filtre à appliquer à cette instance d'exportateur.
  • Log Type Filter : Incluez ou excluez des fichiers de journaux spécifiques par nom.
    • Exclude : Supprime les journaux spécifiés. Les nouveaux types de journaux (par exemple, issus de packages) seront toujours exportés.
    • Include : Exporte uniquement les journaux spécifiés. Les nouveaux types de journaux ne seront PAS exportés sauf s'ils sont ajoutés manuellement.

Deployment architecture Deployment architecture

  1. Cliquez sur Done.

Architecture de déploiement

  1. Cliquez sur Apply Changes.

Ingestion des journaux dans Google SecOps à l'aide d'un forwarder

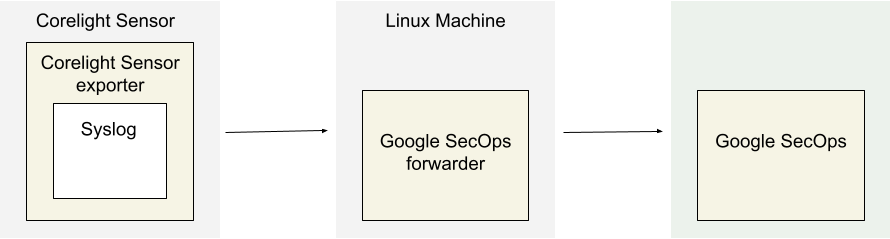
Architecture de déploiement

Le diagramme d'architecture présente les composants suivants :

  • Corelight Sensor : Le système exécutant le Corelight Sensor .

  • Corelight Sensor exporter : Le Corelight Sensor exporter collecte les données de journal du Sensor et les transmet au forwarder Google Security Operations.

  • Google Security Operations forwarder : Le forwarder Google Security Operations est un composant logiciel léger, déployé sur le réseau du client, qui prend en charge syslog. Le forwarder Google Security Operations transmet les journaux à Google Security Operations.

  • Google Security Operations : Google Security Operations conserve et analyse les journaux du Corelight Sensor.

Configurer le forwarder Google Security Operations

Pour configurer le forwarder Google Security Operations, procédez comme suit :

  1. Configurez un forwarder Google Security Operations. Consultez Install and configure the forwarder on Linux.

  2. Configurez le forwarder Google Security Operations pour envoyer les journaux à Google Security Operations.

  collectors:
    - syslog:
        common:
          enabled: true
          data_type:  CORELIGHT
          data_hint:
          batch_n_seconds: 10
          batch_n_bytes: 1048576
        tcp_address: <Chronicle forwarder listening IP:Port>
        tcp_buffer_size: 524288
        udp_address: <Chronicle forwarder listening IP:Port>
        connection_timeout_sec: 60

Configurer l'exportateur Corelight Sensor

  1. Connectez-vous à Corelight Sensor en tant qu'administrateur.
  2. Sélectionnez l'onglet Export.
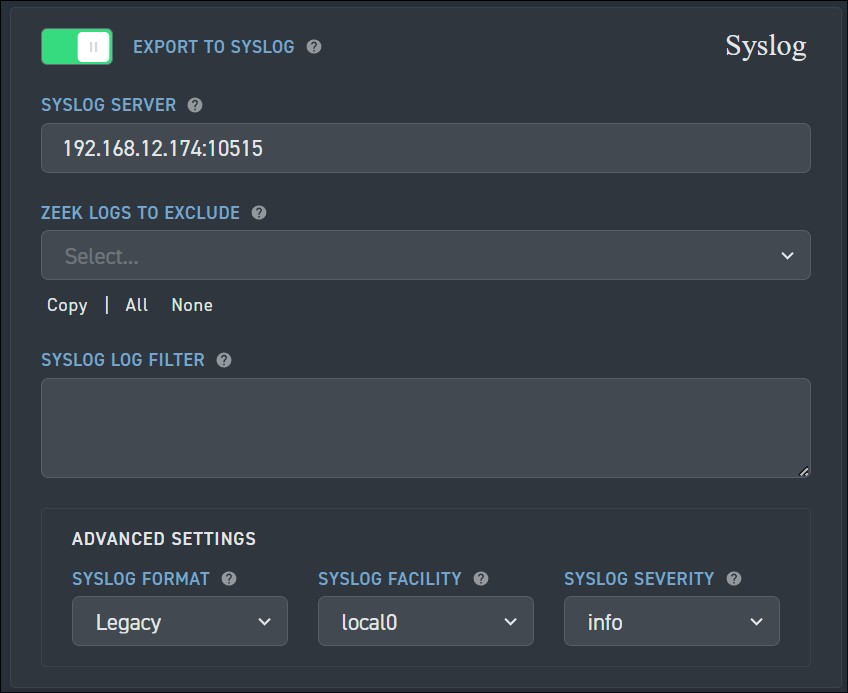
  3. Recherchez et activez l'option EXPORT TO SYSLOG.
  4. Sous EXPORT TO SYSLOG, configurez les champs suivants :
  • SYSLOG SERVER : spécifiez l'adresse IP et le port de l'écouteur syslog du forwarder Google Security Operations.
  • Accédez à Advanced Settings > SYSLOG FORMAT et modifiez le paramètre sur Legacy.

Corelight Sensor Configuration

  1. Cliquez sur Apply Changes.

Types de journaux Corelight pris en charge

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    249

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →