frida-interception-and-unpinning

Scripts Frida pour réécrire les applications mobiles en cours d'exécution afin de mener directement une attaque MitM sur tout le trafic HTTPS

Scripts Frida pour réécrire les applications mobiles en cours d'exécution afin de mener directement une attaque MitM sur tout le trafic HTTPS

Index organisé de recherches en sécurité des jeux vidéo : mécanismes internes des anti-triche, attaques DMA, rétro-ingénierie, protections…

Une liste soigneusement sélectionnée de ressources sur la sécurité des applications iOS.

Binaires et scripts associés à la présentation « The Poor Man's Obfuscator »

Extension non officielle de frida pour VSCode

La cheat sheet Mobile App Pentest a été créée pour fournir une collection concise d'informations de grande valeur sur des sujets spécifiques de test…

Jailbreak pour les appareils A8 à A11 et T2, sur iOS/iPadOS/tvOS 15.0, bridgeOS 5.0 et versions supérieures.

Permet d'émuler une bibliothèque native Android, ainsi qu'une émulation iOS expérimentale.

Damn Vulnerable iOS App (DVIA) est une application iOS qui est diablement vulnérable. Son objectif principal est de fournir une plateforme aux…

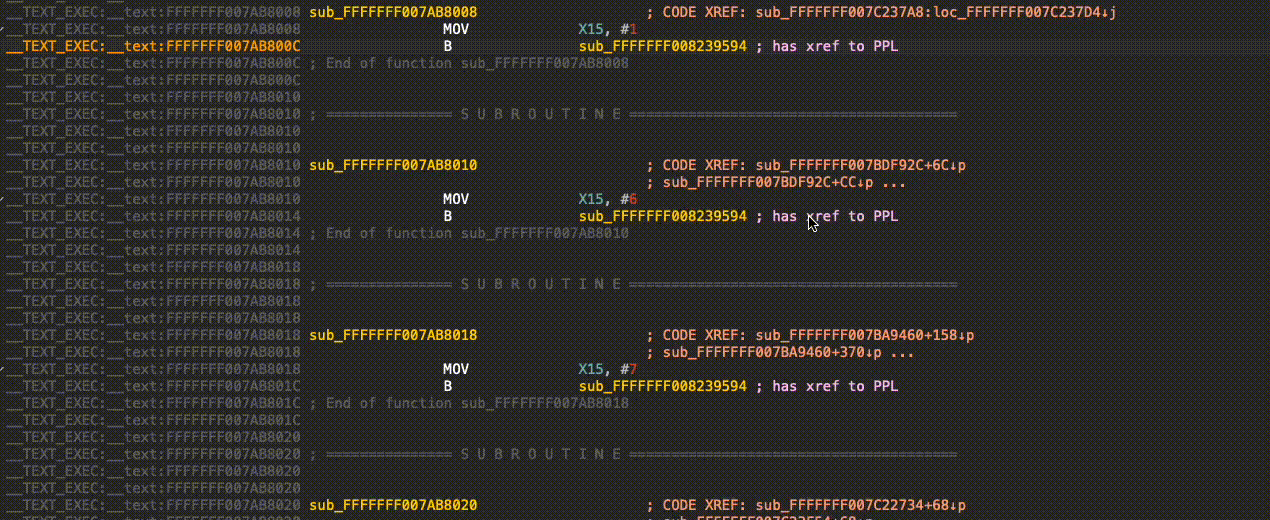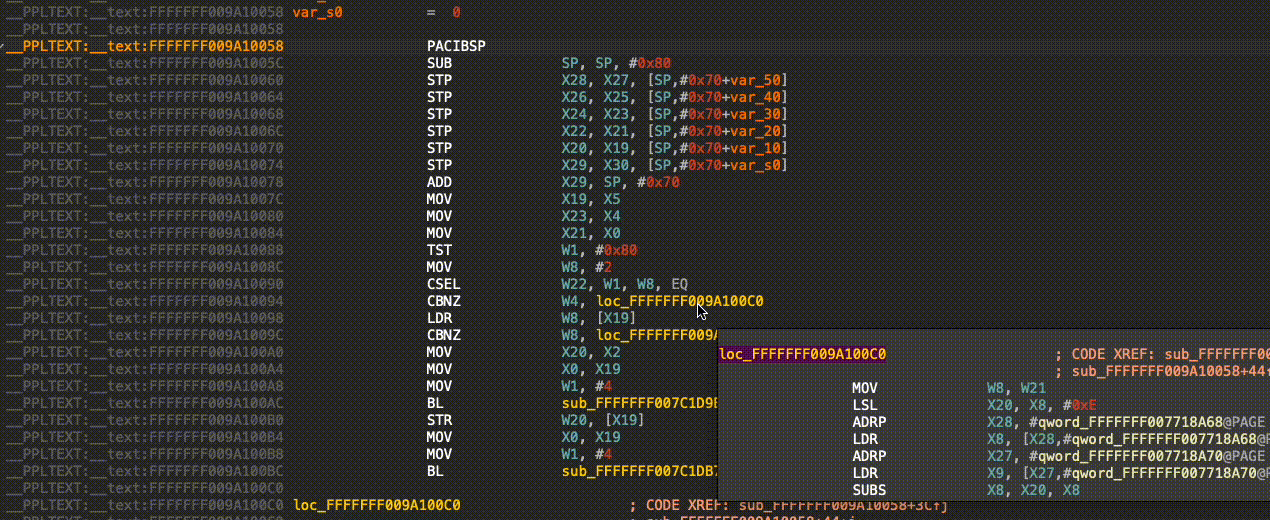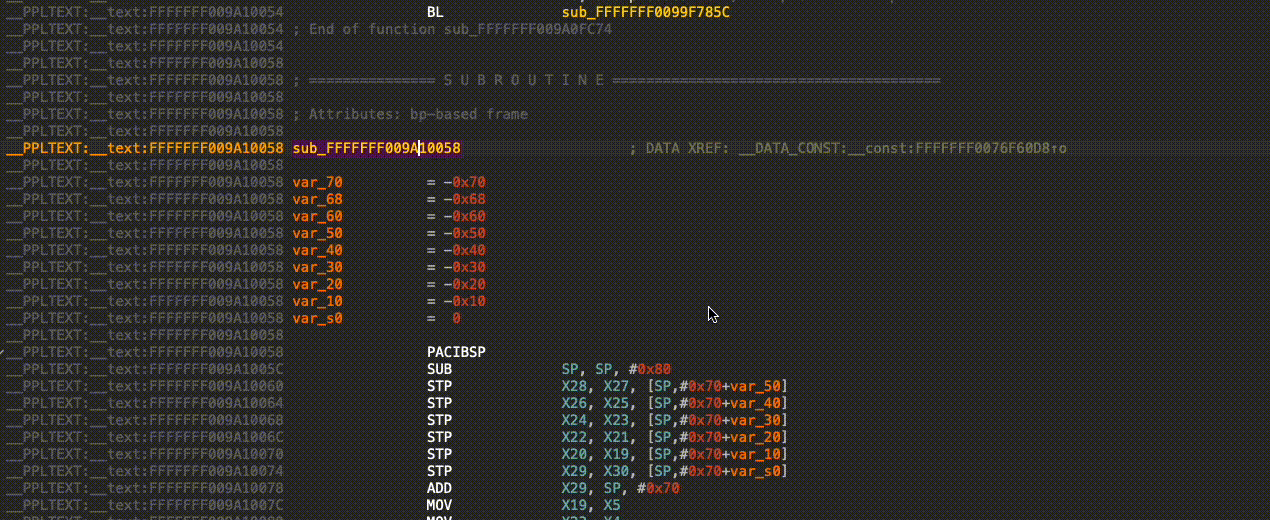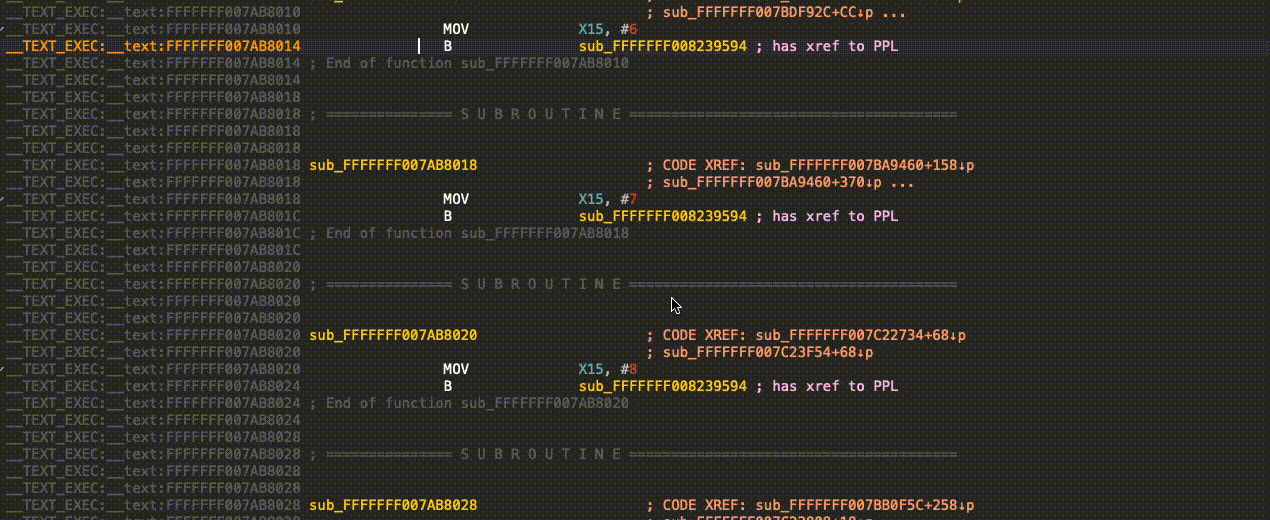
Plugin IDA qui résout les appels PPL vers la fonction PPL sous-jacente réelle.

SSLKillSwitch de nouvelle génération avec beaucoup plus de support !

Chaque guide de sécurité des plateformes Apple

Un outil de jailbreak pour tous les appareils arm64 sous iOS 16.0 à iOS 16.6.1


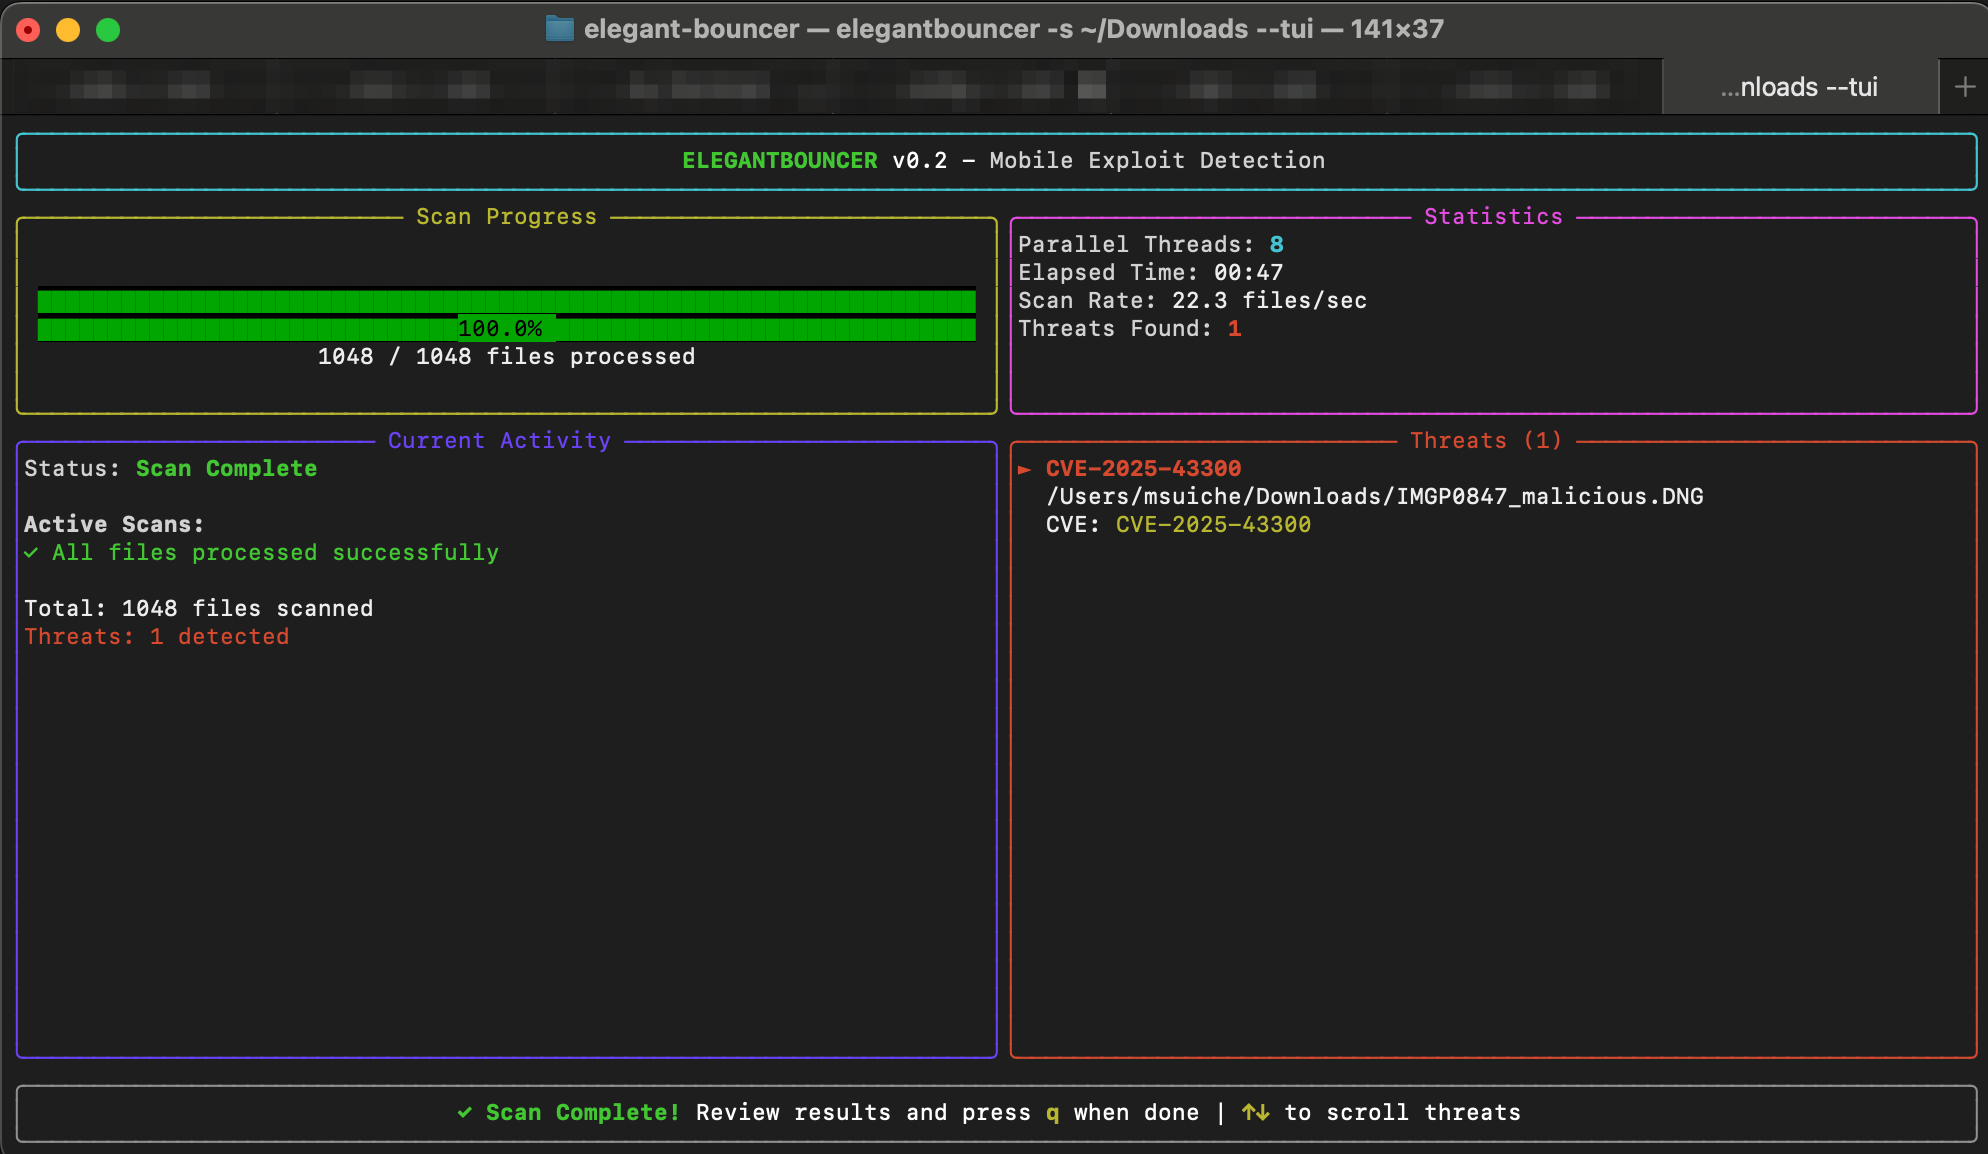
ELEGANTBOUNCER est un outil de détection des exploits mobiles basés sur des fichiers.

Miroir de mes supports de présentation

Affichez et contrôlez votre appareil iOS

Un ensemble organisé de documents internes du groupe NSO, de documents produits et de témoignages sous serment versés au dossier public dans le cadre…