

hollows_hunter
 hasherezade/hollows_hunter
Scanne tous les processus en cours. Reconnaît et extrait une variété d’implantations potentiellement malveillantes (PE remplacés/implantés,…
defensive-toolsmemory-forensicsforensics+2
2.4k
hasherezade/hollows_hunterScanne tous les processus en cours. Reconnaît et extrait une variété d’implantations potentiellement malveillantes (PE remplacés/implantés,…
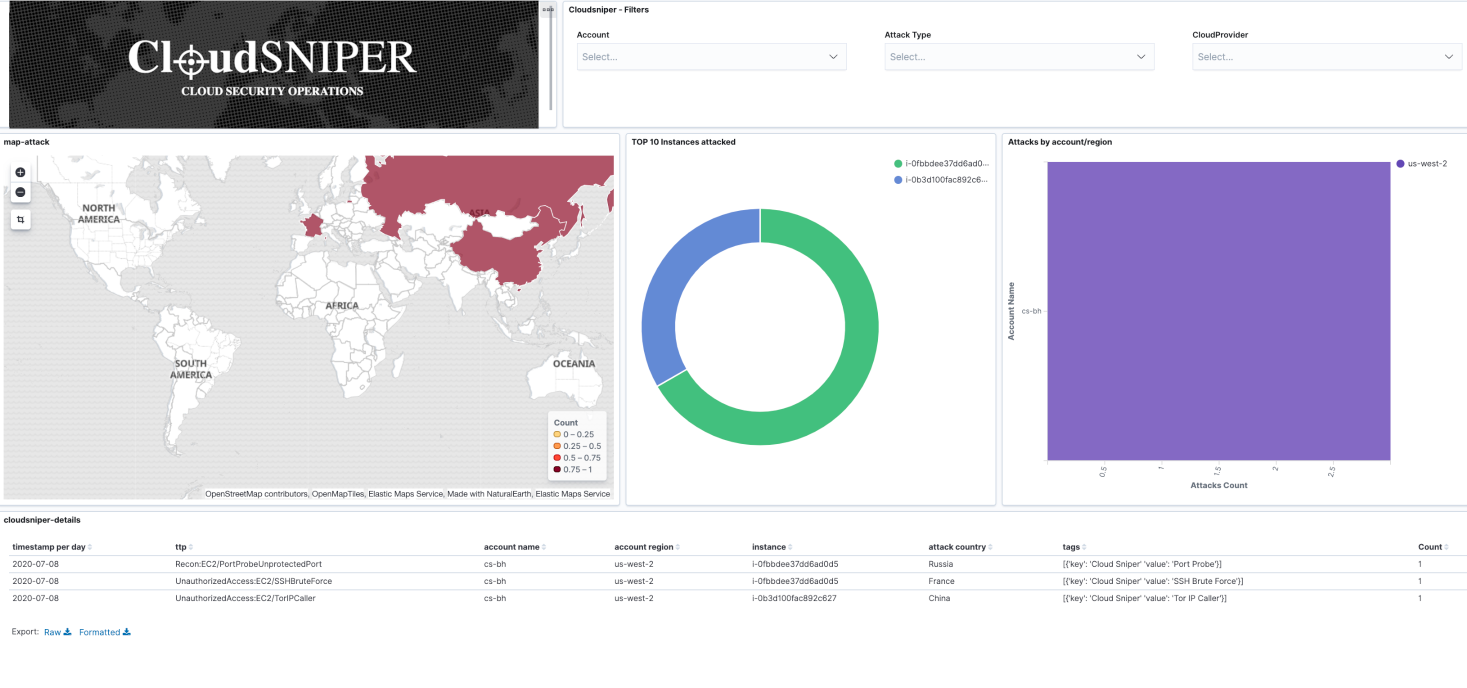 cloud-sniper/cloud-sniper
Plateforme de détection en tant que code qui automatise la réponse aux incidents de sécurité cloud en corrélant les artefacts, en analysant les IOCs…
 johnng007/live-forensicator
Collecteur d'artefacts forensiques en direct et de réponse aux incidents multiplateforme, avec détection intégrée, analyse structurée et génération…
 jonrau1/syntheticsun
Cadre d'automatisation de la sécurité AWS sans serveur qui ingère des renseignements sur les menaces, applique une détection d'anomalies basée sur le…
 yamato-security/wela
Audite les paramètres du journal d'événements Windows par rapport aux directives des bonnes pratiques et à la détectabilité des règles Sigma, avec…
 op7ic/blueteam.lab
Laboratoire de détection Blue Team créé avec Terraform et Ansible dans Azure.
 wagga40/zircolite
Un outil de détection autonome basé sur SIGMA pour les journaux EVTX, Auditd et Sysmon pour Linux.
 abdulrhmanalfaifi/fennec
Outil de collecte d'artefacts pour systèmes *nix
 stackrox/stackrox
La plateforme de sécurité Kubernetes StackRox effectue une analyse des risques de l'environnement conteneurisé, fournit une visibilité et des alertes…
 v1d1an/s1em
Ce projet est un SIEM avec SIRP et Threat Intel, le tout en un.
 yamato-security/hayabusa
Multi-threadé générateur de chronologie forensique de journaux d'événements Windows et outil de chasse aux menaces avec prise en charge complète des…
 spamscanner/spamscanner
Spam Scanner est un outil et service Node.js anti-spam, filtrage d'e-mails et prévention du phishing. Conçu pour @ladjs, @forwardemail, @cabinjs,…
 halpomeranz/lmg
Script d'automatisation de la capture et de l'analyse de la mémoire Linux
 securitybrewery/catalyst
Plateforme de réponse aux incidents auto-hébergée avec gestion des tickets, playbooks de réaction automatisés, suivi des tâches et tableaux de bord…
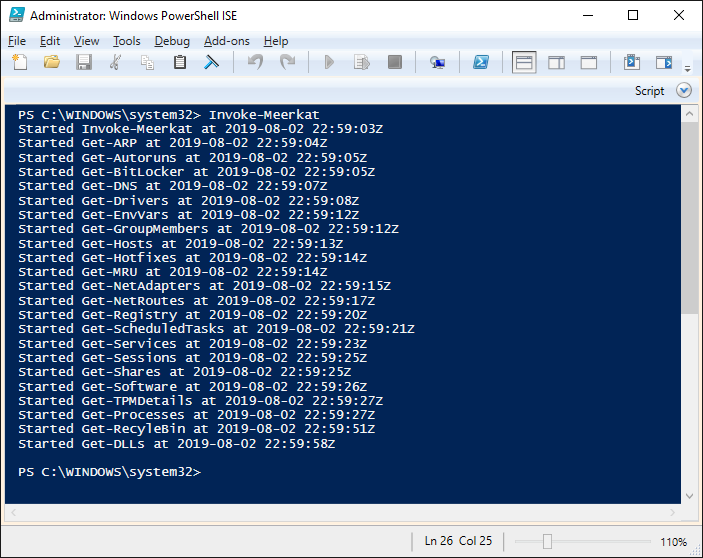 tonyphipps/meerkat
Une collection de modules PowerShell conçus pour la collecte d'artefacts et la reconnaissance des terminaux Windows.
 codeyourweb/fastfinder
Réponse aux incidents - Recherche rapide de fichiers suspects
 devopstoday11/tarian
Anti-Virus pour K8s. Protégez vos applications exécutées sur Kubernetes contre les attaques malveillantes grâce à un code source pré-enregistré, une…
 wecooperate/imonitorsdk
Le moteur de surveillance d'activité système le plus puissant au monde · un kit de développement de défense de collecte de comportement de…