

API-Wordlist
 net-hunter121/api-wordlist
Listes de mots sélectionnées de noms de fonctions API, verbes et noms pour le fuzzing de points de terminaison d'applications web avec Burp Suite…
api-security-testinginformation-gatheringweb-security+3
254
net-hunter121/api-wordlistListes de mots sélectionnées de noms de fonctions API, verbes et noms pour le fuzzing de points de terminaison d'applications web avec Burp Suite…
 xairy/vmware-exploitation
Une collection de liens liés aux exploits d'évasion VMware.
 otsmr/blackbox-fuzzing
Fuzzing des appareils IoT avec le routeur TL-WR902AC comme exemple
 r00tkitsmm/pishi
Pishi est un outil de couverture de code, similaire à kcov, pour macOS.
 team-atlanta/aixcc-afc-atlantis
Système automatisé de raisonnement cybernétique qui découvre et analyse les vulnérabilités logicielles via le fuzzing, l'analyse binaire et le…
 tno-s3/wuppiefuzz
Un fuzzer d'API REST guidé par la couverture, développé sur la base de LibAFL
 turtlesec-software/crlf-desyncs
Modèles Nuclei et ressources d'exploitation pour les attaques de désynchronisation basées sur CRLF
 0xbigshaq/apatchy
Framework de fuzzing pour les modules du serveur Apache HTTPD
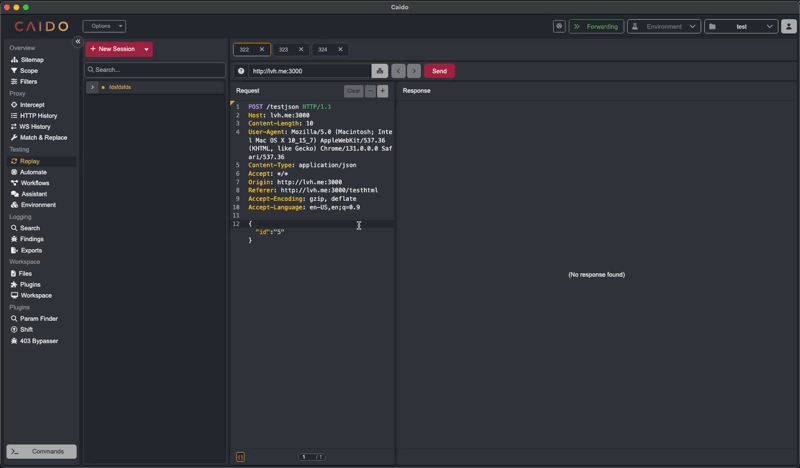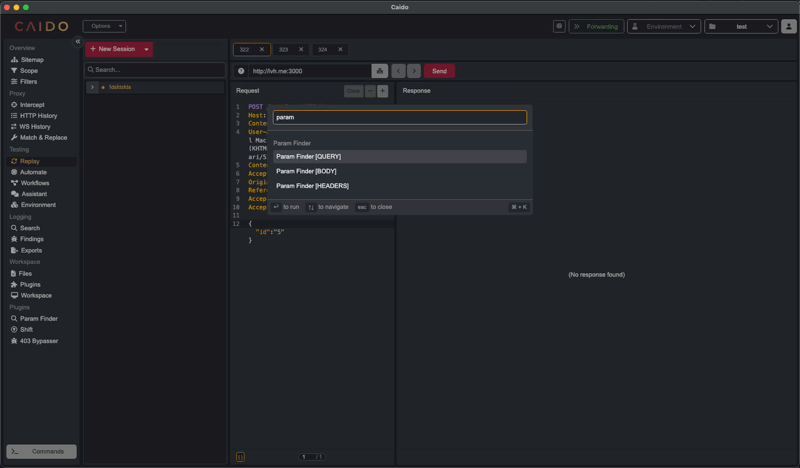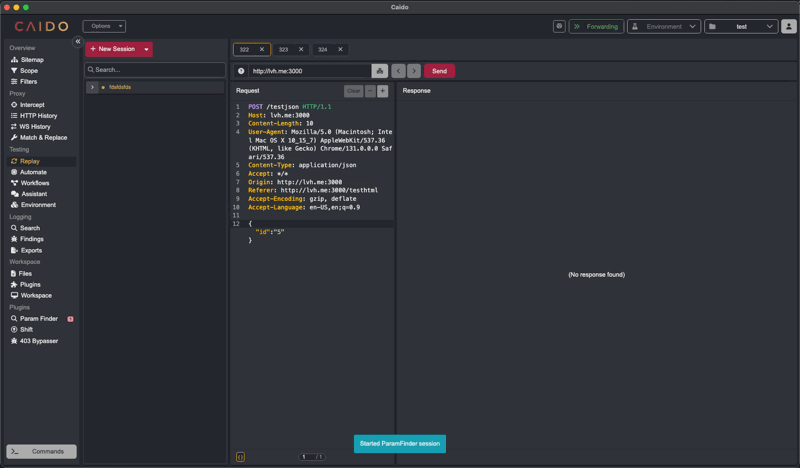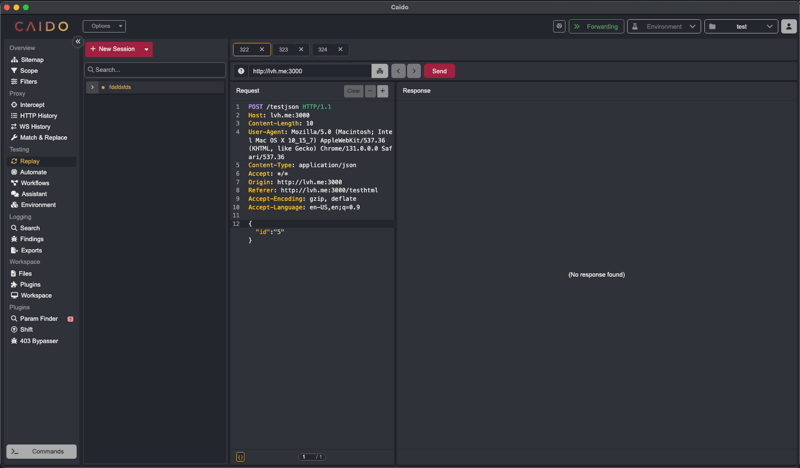 caido-community/paramfinder
Découvrez les paramètres cachés dans Caido
 0xpugal/fuzz4bounty
1337 Wordlists pour la chasse aux bug bounty
 gal-nagli/shockwave-oss
Collection organisée de conseils de bug bounty, de one-liners et de workflows d'automatisation pour la reconnaissance, le fuzzing et l'exploitation…
 schumilo/vusbf
Un framework de fuzzing USB basé sur QEMU/KVM qui détecte les bugs de pilotes de périphériques grâce à une exécution de VM reproductible, au…
 ioactive/melkor_elf_fuzzer
Melkor est un fuzzer de format de fichier ELF très intuitif et facile à utiliser pour trouver des bugs fonctionnels et de sécurité dans les parseurs…
 skylined/bugid
Détecter, analyser et identifier de manière unique les plantages dans les applications Windows
 batchmcnulty/malbait
Honeypot TCP/UDP simple implémenté en Perl
 pedrib/poc
Avis de sécurité, fichiers de preuve de concept et exploits rendus publics par @pedrib.
 nccgroup/ble-replay
BLE-Replay est un outil d'évaluation des périphériques Bluetooth Low Energy (BLE)
 nccgroup/blesuite
BLESuite est un paquet Python qui offre un moyen plus simple de tester les appareils Bluetooth Low Energy (BLE)