Archived
frida-fuzzer
 andreafioraldi/frida-fuzzer
Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.
dynamic-analysis-sandboxingexploitationapi-security-testing+3
andreafioraldi/frida-fuzzerCe fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.
 taviso/avscript
Avast JavaScript Interactive Shell
 google/path-auditor
Auditeur de fonctions libc à l'exécution qui détecte les conditions de concurrence d'accès aux fichiers et les vulnérabilités de liens symboliques en…
 openstack-archive/syntribos
Outil de test de sécurité d'API Python du groupe de sécurité OpenStack
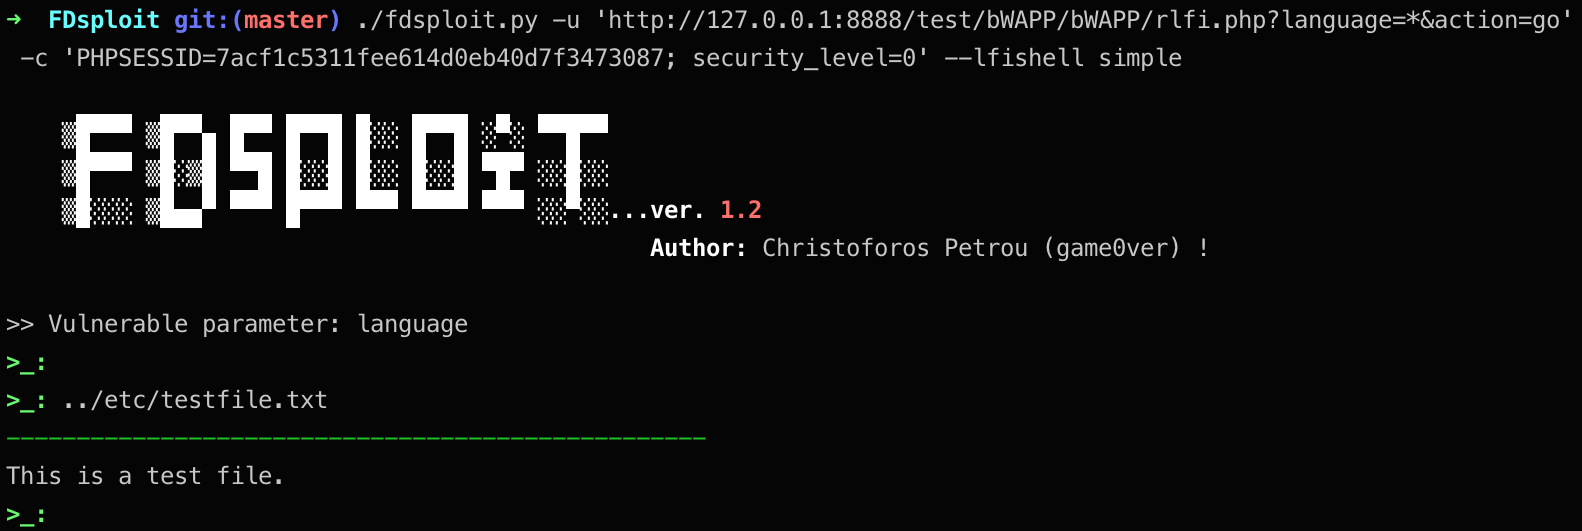 chrispetrou/fdsploit
Outil de fuzzing, d'énumération et d'exploitation d'inclusion de fichier et de traversée de répertoire.
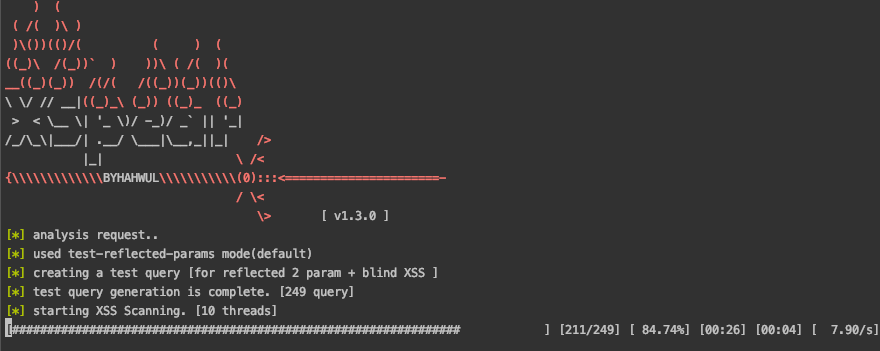 hahwul/xspear
🔱 Puissant outil de scan XSS et d'analyse de paramètres & gem
 dark-lbp/isf
ISF (Industrial Control System Exploitation Framework), un framework d'exploitation basé sur Python
 certcc/certfuzz
Ce projet contient le code source du CERT Basic Fuzzing Framework (BFF) et du CERT Failure Observation Engine (FOE).
 trailofbits/manticore
Outil d'exécution symbolique
 halit/isip
Kit interactif SIP pour la manipulation de paquets, le sniffing, les attaques de l'homme du milieu, le fuzzing, la simulation d'attaques DoS.
 didi/kemon
Un framework open-source basé sur des callbacks pré et post pour la surveillance du noyau macOS.
 yahoo/gryffin
Gryffin est une plateforme de scan de sécurité web à grande échelle.
 osqzss/bladegps
Simulateur de signaux GPS en temps réel pour bladeRF