
AFLTriage
 qualcomm/afltriage
Outil portable de tri de crashs basé sur un débogueur pour les sorties de fuzzing. Prend en charge le triage parallèle, la déduplication de crashs,…
vulnerability-analysisdebuggersfuzzing
qualcomm/afltriageOutil portable de tri de crashs basé sur un débogueur pour les sorties de fuzzing. Prend en charge le triage parallèle, la déduplication de crashs,…
 emrekybs/draculaos
Dracula OS est un système d'exploitation Linux méticuleusement conçu pour les missions d'OSINT (Open Source Intelligence) et de Cyber Intelligence.
 xnl-h4ck3r/gap-burp-extension
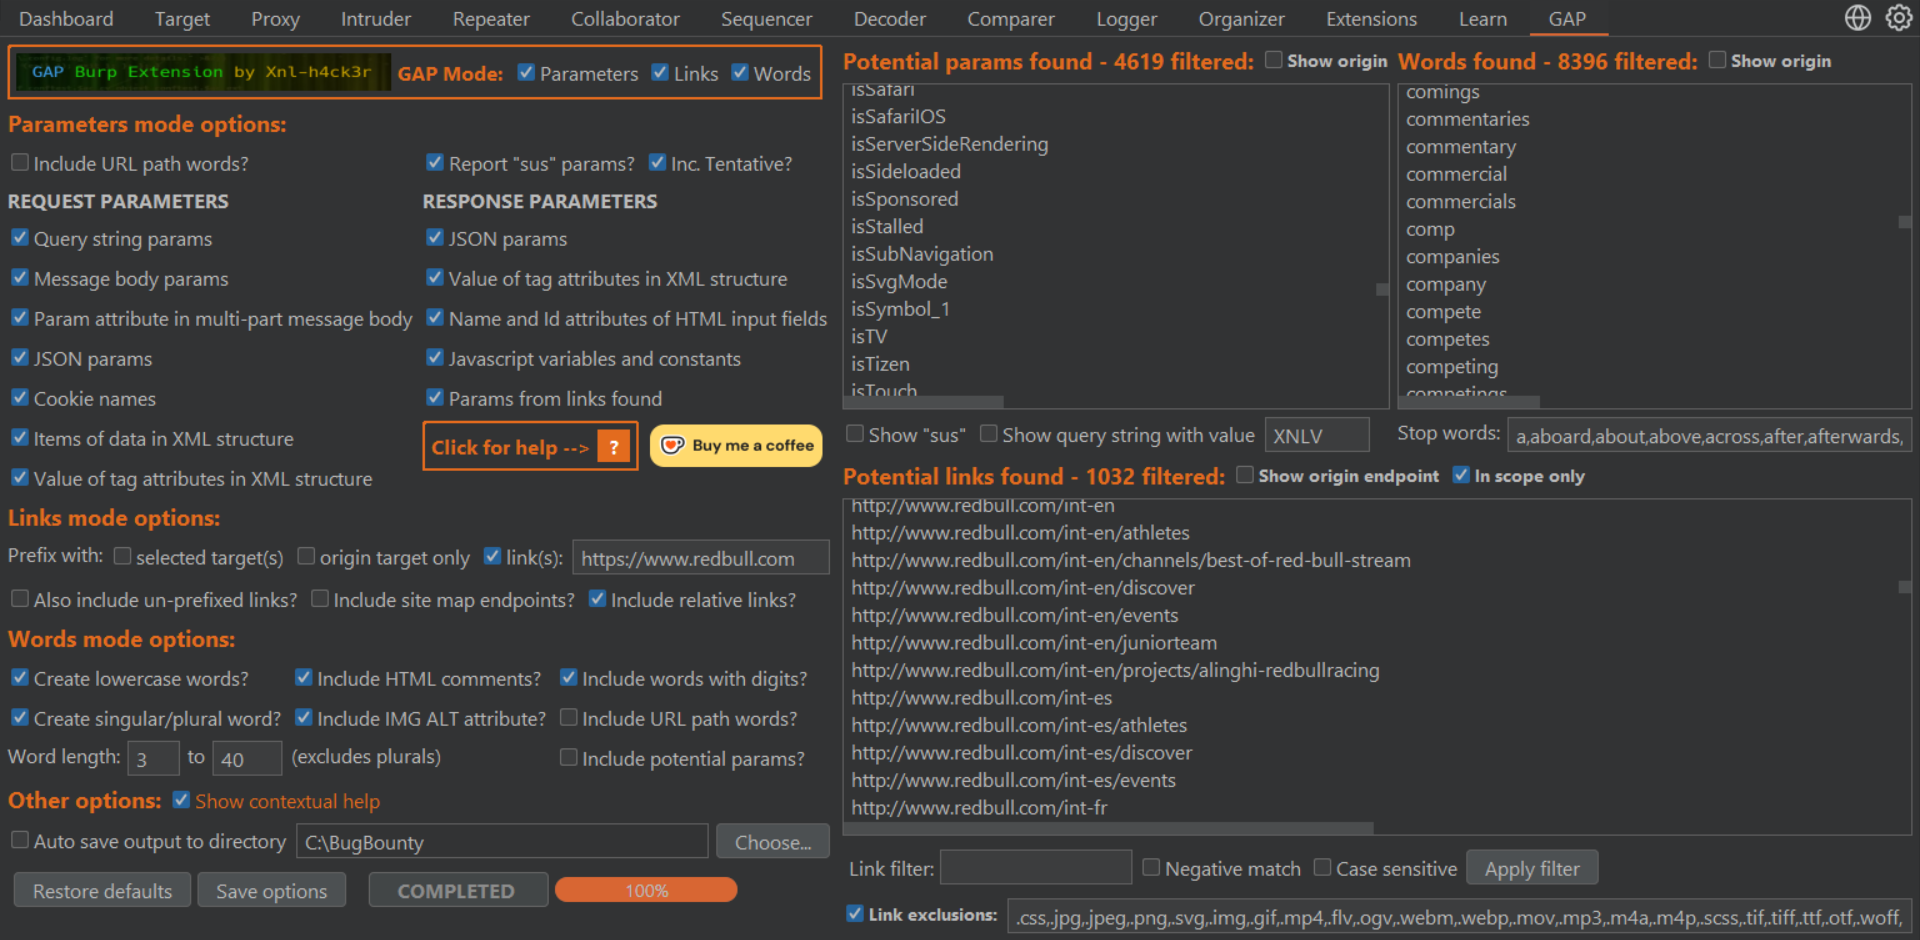
Extension Burp pour trouver des endpoints potentiels, des paramètres et générer une wordlist personnalisée pour la cible.
 root-tanishq/userefuzz
User-Agent , X-Forwarded-For et Referer SQLI Fuzzer
 0xacb/recollapse
Outil de fuzzing d'expressions régulières en boîte noire qui génère des charges utiles pour contourner les validations d'entrée, découvrir les…
 fuzztruction/fuzztruction
Fuzzer basé sur l'injection de fautes qui mute des programmes générateurs pour produire des entrées quasi valides pour les cibles, permettant de…
 devanshbatham/headerpwn
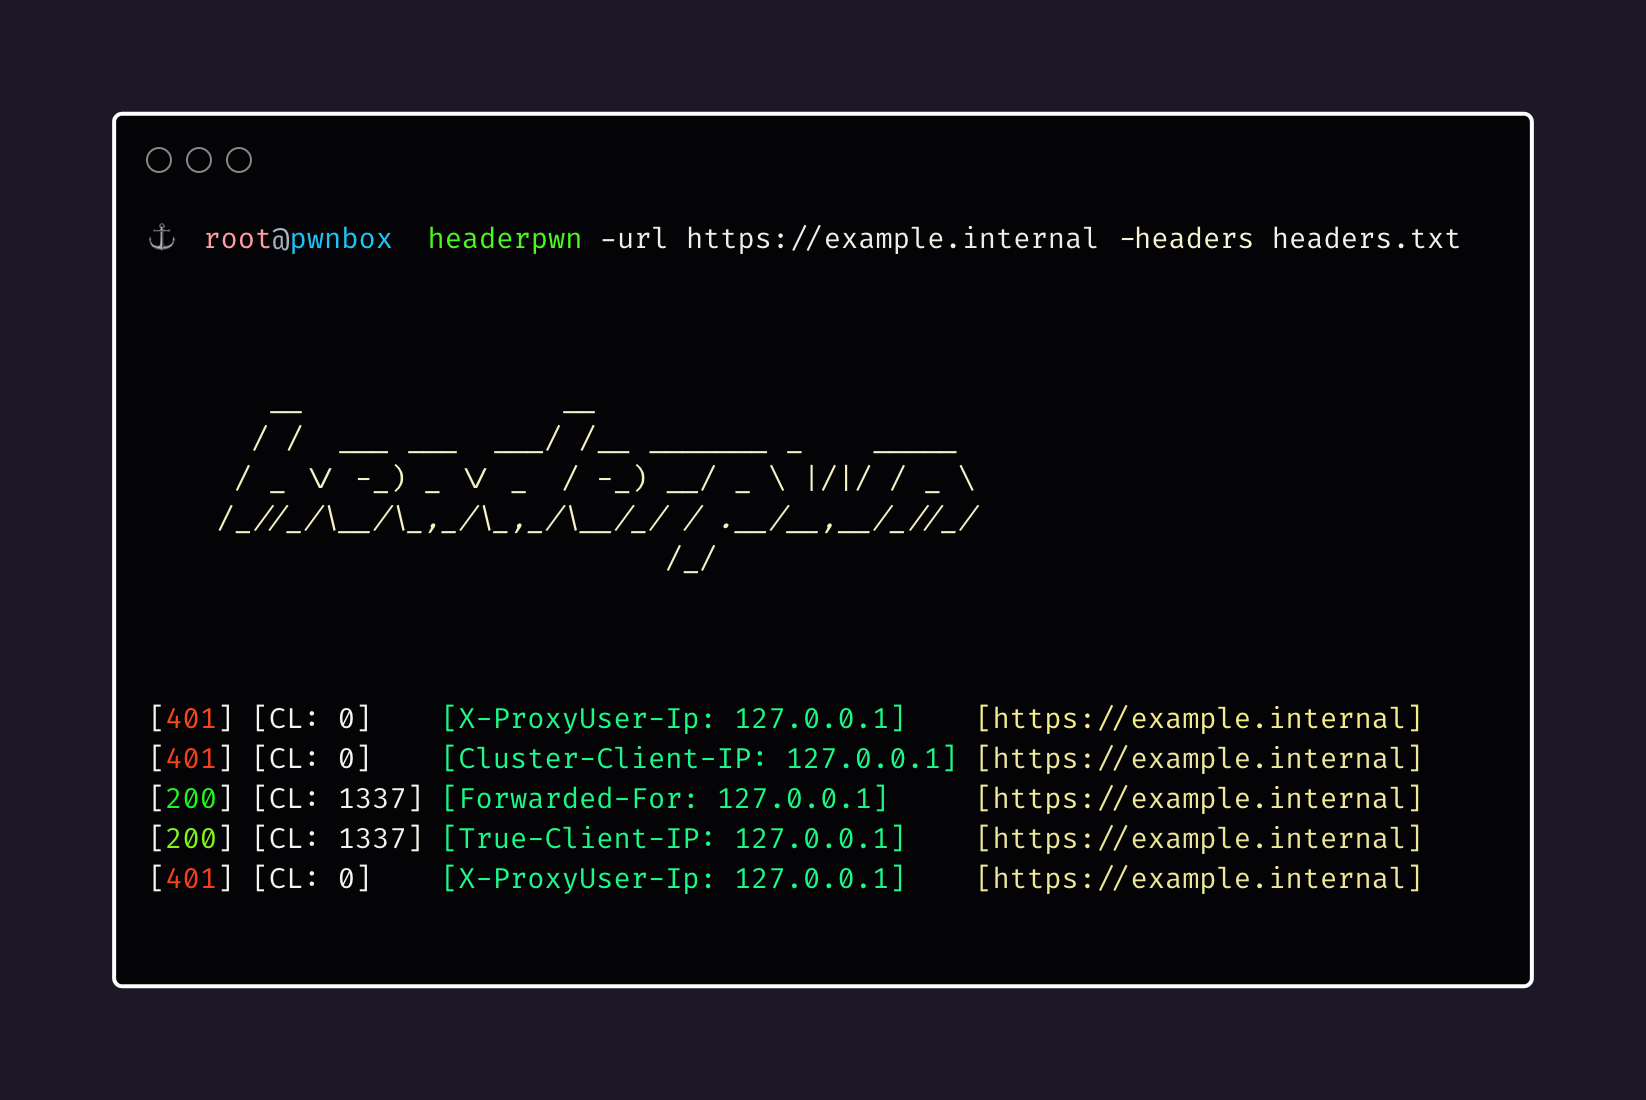
Un fuzzer pour détecter des anomalies et analyser la façon dont les serveurs répondent à différents en-têtes HTTP.
 psiinon/open-source-web-scanners
Liste organisée de scanners de sécurité web open-source, comprenant des scanners généralistes, des scanners d'infrastructure et des fuzzers, classés…
 danialhalo/sqlisniper
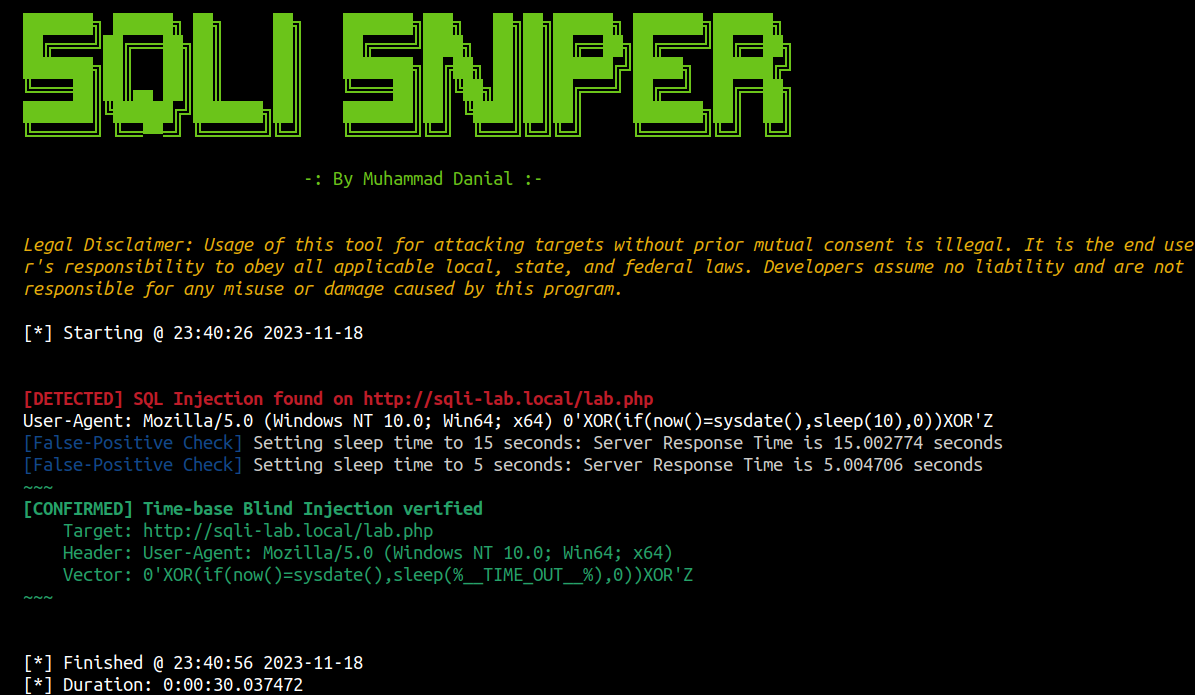
Fuzzer avancé d'injection SQL aveugle basée sur le temps pour les en-têtes HTTP
 hakaioffsec/navgix
Outil Go multi-threadé pour détecter les vulnérabilités de traversée d'alias nginx en utilisant des techniques heuristiques et de force brute pour…
 rapiddns/afuzz
Outil automatisé de fuzzing de chemins web qui détecte les répertoires, fichiers et points de terminaison cachés en utilisant la détection…
 khalidhusain786/scannerweb
Scanner de vulnérabilités en Python3 qui fuzz toutes les URL d'un site web cible et les scanne pour détecter des vulnérabilités web, avec une…
 reversenseorg/dexcalibur
[Officiel] Outil de rétro-ingénierie Android axé sur l'automatisation de l'instrumentation dynamique exploitant Frida. Il désassemble le dex,…
 overspace-labs/caa
Plugin BurpSuite pour l'analyse de paquets HTTP et la génération de dictionnaires de fuzzing. Extrait les paramètres, chemins et fichiers des…
 sn1r/forbidden-buster
Un outil conçu pour automatiser diverses techniques afin de contourner les codes de réponse HTTP 401 et 403 et d'accéder à des zones non autorisées…
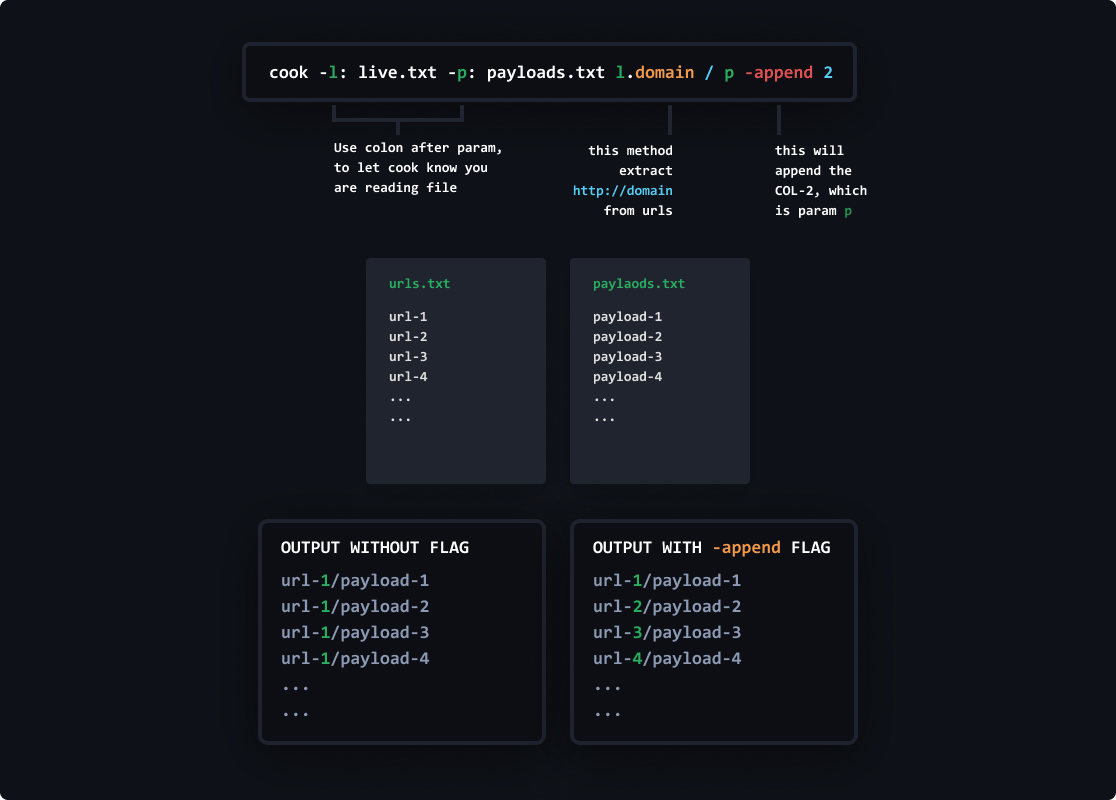 glitchedgitz/cook
Un framework de wordlists pour satisfaire vos envies avec vos wordlists. Pour les chercheurs en sécurité, chasseurs de bugs et hackers.
 moopinger/clzero
Un projet pour le fuzzing de vecteurs d'attaque de Request Smuggling HTTP/1.1 CL.0.
 bw3ll/sharem
SHAREM est un framework d'analyse de shellcode, capable d'émuler plus de 45 000 WinAPIs et pratiquement tous les syscalls Windows. Il contient…