

qiling
 qilingframework/qiling
Un véritable framework d'émulation binaire instrumentable
penetration-testing-frameworksdynamic-analysis-sandboxingexploitation+7
6.1k
qilingframework/qilingUn véritable framework d'émulation binaire instrumentable
 traxes/zeno
Découverte automatique de vulnérabilités
 nccgroup/fuzzowski
le fuzzer de protocole réseau que nous voudrons utiliser.
 mxmssh/manul
Manul est un fuzzer parallèle guidé par la couverture pour binaires open-source et blackbox sur Windows, Linux et MacOS
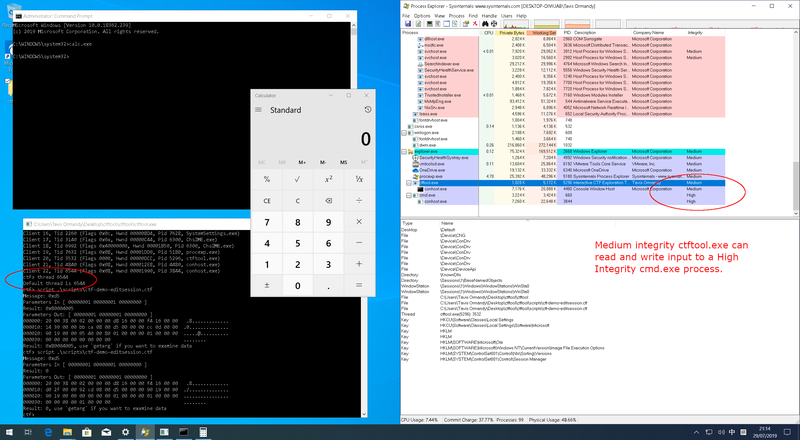 taviso/ctftool
Outil interactif d'exploration de CTF
 damian89/extended-ssrf-search
Scanner ssrf intelligent utilisant différentes méthodes comme parameter brute forcing en post et get...
 luisfontes19/xxexploiter
Outil pour aider à exploiter les vulnérabilités XXE
 yakuza8/peniot
PENIOT : Outil de test d'intrusion pour l'IoT
 frizb/wordlistgen
Générateur de liste de mots Python super simple pour le fuzzing et le brute forcing en Python
 knowledge-wisdom-understanding/recon
Énumérer une cible basée sur les résultats de Nmap
 google/fuzzbench
FuzzBench - Benchmarking de fuzzers en tant que service.
 bishopfox/rmiscout
RMIScout utilise des stratégies de liste de mots et de force brute pour énumérer les fonctions Java RMI et exploiter les vulnérabilités de…
 0xricksanchez/fisy-fuzz
Ceci est le framework complet de fuzzing du système de fichiers que j'ai présenté à la conférence Hack in the Box 2020 Lockdown Edition en avril.
 dzonerzy/gowapt
Test de pénétration d'application web en Go
 noptrix/lulzbuster
Un brute-forceur de répertoires et fichiers HTTP(S) multithreadé, très rapide et intelligent, écrit en C sur la base de libcurl.
 m0bilesecurity/rms-runtime-mobile-security
Runtime Mobile Security (RMS) 📱🔥 - est une puissante interface web qui vous aide à manipuler les applications Android et iOS à l'exécution.
 c0dejump/hawkscan
Outil de sécurité pour la reconnaissance et la collecte d'informations sur un site web. (python 3.x)
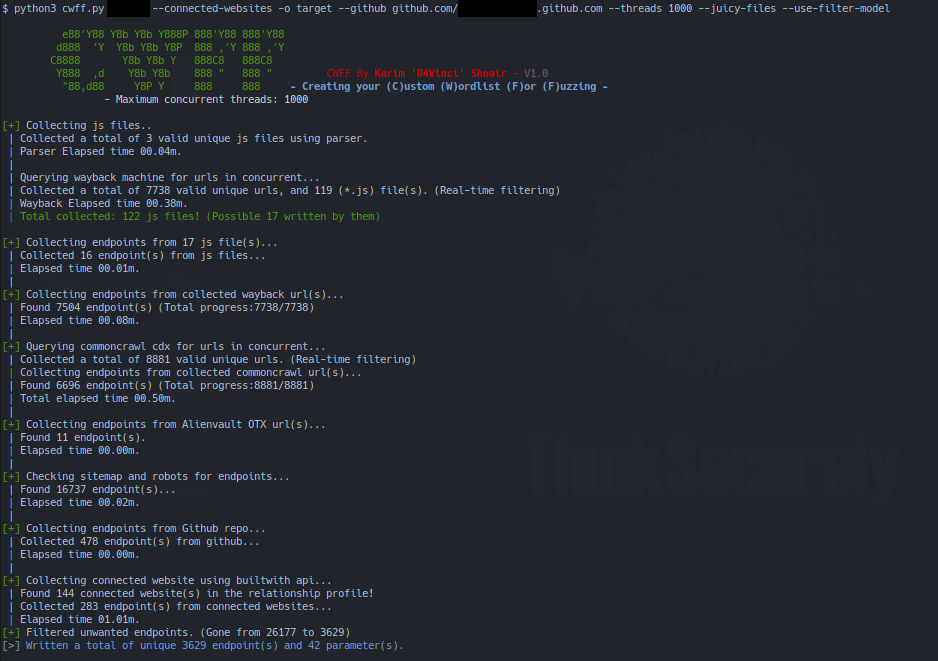 d4vinci/cwff
Créez votre liste de mots personnalisée pour le fuzzing