

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
horus — Un outil d'OSINT / de criminalistique numérique développé en Python | Kitploit

Outils/GitHubGitHub/6abd/horus
OSINT (Renseignement de Sources Ouvertes)Outils de Chiffrement/DéchiffrementAnalyse ForensiqueCollecte d'InformationsStéganographieCriminalistique Numérique
GitHub6abd/horus

horus

Un outil d'OSINT / de criminalistique numérique développé en Python
Voir le dépôt
6457374il y a 3 moisVérifié par Kitploit
Partager
Site web

Projet | Horus

6abd - horus GitHub tag stars - horus forks - horus issues - horus License

Table des matières

  • 🚀 À propos de Horus
  • ⚡ Instructions d'installation et d'utilisation
  • ⚙️ Configuration de l'API
  • 🔮 Fonctionnalités prévues
  • 🤝 Mainteneurs actuels
  • 🛠️ Contribuer
  • 📧 Me contacter
  • 🤝 Remerciements

🚀 À propos de Horus

Horus est un outil tout-en-un complet pour l'assistance aux enquêtes, de l'exploitation des API à la compilation de données. C'est votre compagnon de pré-opération !

⚡ Instructions d'installation et d'utilisation

Pour commencer avec ce projet, vous devez avoir Python installé sur votre appareil. Une fois installé, suivez ces étapes :

  1. Clonez ce dépôt.
  2. cd dans le répertoire 'horus'. (Assurez-vous que ce n'est pas le dossier le plus externe)
  3. Installez les dépendances en utilisant la commande suivante : pip install -r requirements.txt
  4. Dans le répertoire 'horus', exécutez python3 horus.py sur Linux/MacOS, ou py horus.py sur Windows

Remarque : protonvpn-cli est requis pour la commande 'pvpn' Remarque : openvpn CLI est requis pour la commande 'ovpn'

⚙️ Configuration de l'API

Pour configurer les API nécessaires à l'utilisation de certaines commandes, vous pouvez soit les saisir manuellement, soit utiliser la commande 'apicon'

Pour configurer manuellement les clés API, accédez à /src/modules/var/pipes/api_config.json. Saisissez vos clés API dans les entrées correspondantes.

⚠️ Avertissement : Si vous contribuez à ce dépôt ou si vous le testez via un fork public, assurez-vous de retirer vos clés API du fichier JSON avant de pousser vos modifications.

🔮 Fonctionnalités prévues

🟢 = Fully implemented or more than 80% done

🟡 = Partially implemented / In development

🔴 = To be implemented
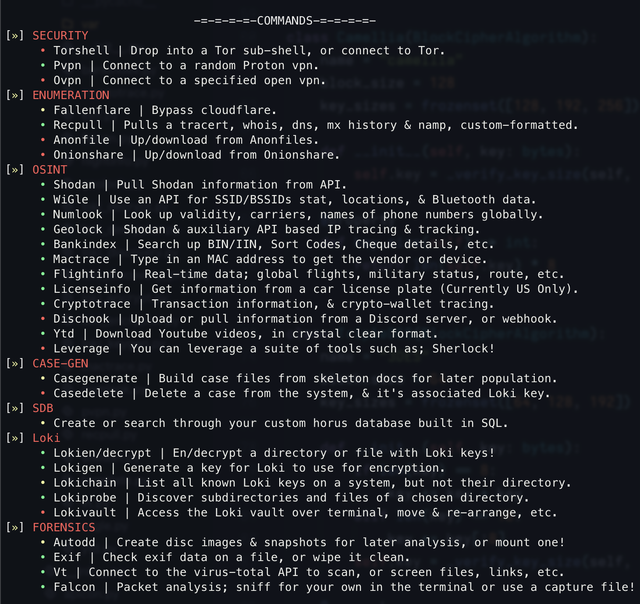
À propos de Shodan : Shodan est une API payante, donc pour que votre API fonctionne, vous devez vous y abonner. Une grande partie de ses fonctionnalités liées à la localisation est disponible dans 'geolock', mais des fonctionnalités plus détaillées nécessitent cette API.

🤝 Mainteneurs actuels

  • 6abd (Moi) | Chef de projet et développeur

🛠️ Contribuer

  • Si vous remarquez un bug ou souhaitez demander une fonctionnalité, créez une issue avec le tag approprié
  • Si vous souhaitez corriger un bug ou ajouter une fonctionnalité vous-même, faites une PR et j'y jetterai un œil
  • Si vous souhaitez devenir un mainteneur/contributeur à long terme, contactez-moi
  • Pour toute autre demande, vous pouvez également me contacter

📧 Me contacter

  • Email : [email protected]
  • Discord : maestro.hq ou via le serveur communautaire

🤝 Remerciements

  • Fox | Anciennement chef de projet
  • Tornado | Anciennement QA
  • Mart | Anciennement développeur senior
  • Mu | Anciennement développeur junior

Une partie du code utilisé peut être attribuée à Fox et Askerdyne Ltd., en particulier l'ensemble d'outils de chiffrement 'Loki'.

Certains fichiers .github ont été créés par Jesse Squires

Horus - An OSINT / digital forensics tool built in Python | Product Hunt

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






