

halo-record
 bkuan001/halo-record
Pistes d'audit inviolables pour agents d'IA : Runtime Records chaînés par hachage, sans dépendance, vérifiables par tous.
forensicssupply-chain-securityincident-response+1
63
bkuan001/halo-recordPistes d'audit inviolables pour agents d'IA : Runtime Records chaînés par hachage, sans dépendance, vérifiables par tous.
 onhexgroup/tabpe
Un ensemble de données de référence mensuel sur les PE Windows pour les chercheurs en cybersécurité
 rhacknarok/hacksguard
Un outil d'analyse de malwares en TUI, multithreadé et extrêmement rapide, écrit en Rust. Propose une analyse approfondie des fichiers PE, un scan…
 ljagiello/ctf-skills
Compétences d'agent pour résoudre des défis CTF - exploitation web, pwn binaire, crypto, rétro-ingénierie, forensique, OSINT, et plus encore
 maldev-academy/dumpbrowsersecrets
Extrait les données stockées dans les navigateurs telles que les jetons d'actualisation, les cookies, les identifiants enregistrés, les cartes de…
 smtimesiwndr/gdid-reversal
Analyse rétro-ingénierée de l'identifiant global de périphérique (GDID) de Microsoft révélant sa génération en tant que MSA Device PUID assigné par…
 adamkadaban/ctfs
CTF Cheat Sheet + Writeups / Fichiers pour certains des CTF de sécurité auxquels j'ai participé
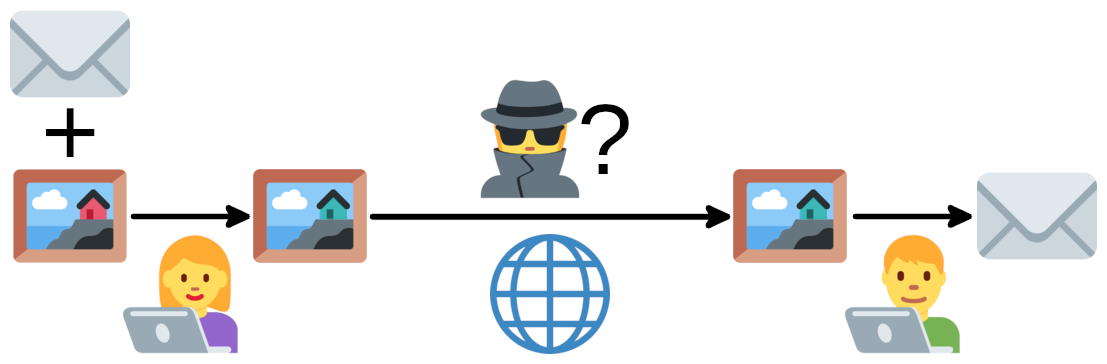 ragibson/steganography
Stéganographie par bit de poids faible pour les images bitmap (.bmp et .png), les fichiers audio WAV et les séquences d'octets. Simple stéganalyse…
 elder-plinius/st3gg
Suite de stéganographie tout-en-un
 zeecka/aperisolve
Automated steganalysis platform that detects hidden data in images using 16 parallel analyzers, bit-layer visualization, and an in-app wiki for CTF…
 devploit/awesome-ctf-resources
Liste sélectionnée de frameworks, bibliothèques, outils et ressources pédagogiques de Capture The Flag (CTF) pour résoudre des défis en…
 rawfilejson/awesome-osint-arsenal
Boîte à outils OSINT & recon // Plus de 100 outils, installateur en une commande, SOCMINT, GEOINT, reconnaissance réseau, dark web, forensique et…
 dfir-dd/dfir-toolkit
Outils CLI pour l'investigation forensique des artefacts Windows
 flo354/iosforensic
Outil de criminalistique iOS
 504ensicslabs/damm
Analyse différentielle des logiciels malveillants en mémoire
 nowsecure/android-forensics
Application et framework open source de criminalistique Android
 cuckoosandbox/cuckoo
Cuckoo Sandbox est un système automatisé d'analyse dynamique de logiciels malveillants
 deadbits/yara-rules
Collection de signatures YARA issues de recherches individuelles