
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
malice — VirusTotal Wanna Be - Maintenant avec 100 % de hipster en plus | Kitploit
Outils/GitHubGitHub/maliceio/malice
Sécurité des ConteneursAnalyse Dynamique (Sandboxing)Analyse des VulnérabilitésAnalyse ForensiqueAnalyse de MalwareSécurité CloudRenseignement sur les MenacesRéponse aux IncidentsAnalyse de JournauxArchived
GitHubmaliceio/malice
1.9k28354il y a 3 ansVérifié par Kitploit
Partager

malice

VirusTotal Wanna Be - Maintenant avec 100 % de hipster en plus

Voir le dépôt

malice logo

malice

Circle CI License Release bh-arsenal Gitter

La mission de Malice est d'être une version open source gratuite de VirusTotal que tout le monde peut utiliser à n'importe quelle échelle, du chercheur indépendant à une entreprise du Fortune 500.


Essayez-le

DÉMO: demo.malice.io

  • Nom d'utilisateur: malice
  • Mot de passe: ecilam

Prérequis

Matériel

  • ~16 Go d'espace disque
  • ~4 Go de RAM

Logiciel

  • Docker

Pour commencer (OSX)

Installer

$ brew install maliceio/tap/malice
Usage: malice [OPTIONS] COMMAND [arg...]

Open Source Malware Analysis Framework

Version: 0.3.11

Author:
  blacktop - <https://github.com/blacktop>

Options:
  --debug, -D      Enable debug mode [$MALICE_DEBUG]
  --help, -h       show help
  --version, -v    print the version

Commands:
  scan        Scan a file
  watch        Watch a folder
  lookup    Look up a file hash
  elk        Start an ELK docker container
  plugin    List, Install or Remove Plugins
  help        Shows a list of commands or help for one command

Run 'malice COMMAND --help' for more information on a command.

Analyser un malware

$ malice scan evil.malware

REMARQUE : Lors de la première exécution, malice téléchargera tous ses plugins par défaut, ce qui peut prendre un certain temps.

Malice affichera les résultats sous forme de tableau Markdown qui pourra être redirigé ou copié dans un fichier results.md qui sera magnifique sur Github, voir ici

Démarrer l'interface Web de Malice

$ malice elk

Vous pouvez ouvrir l'interface Kibana et consulter les résultats d'analyse ici : http://localhost (en supposant que vous utilisez Docker pour Mac)
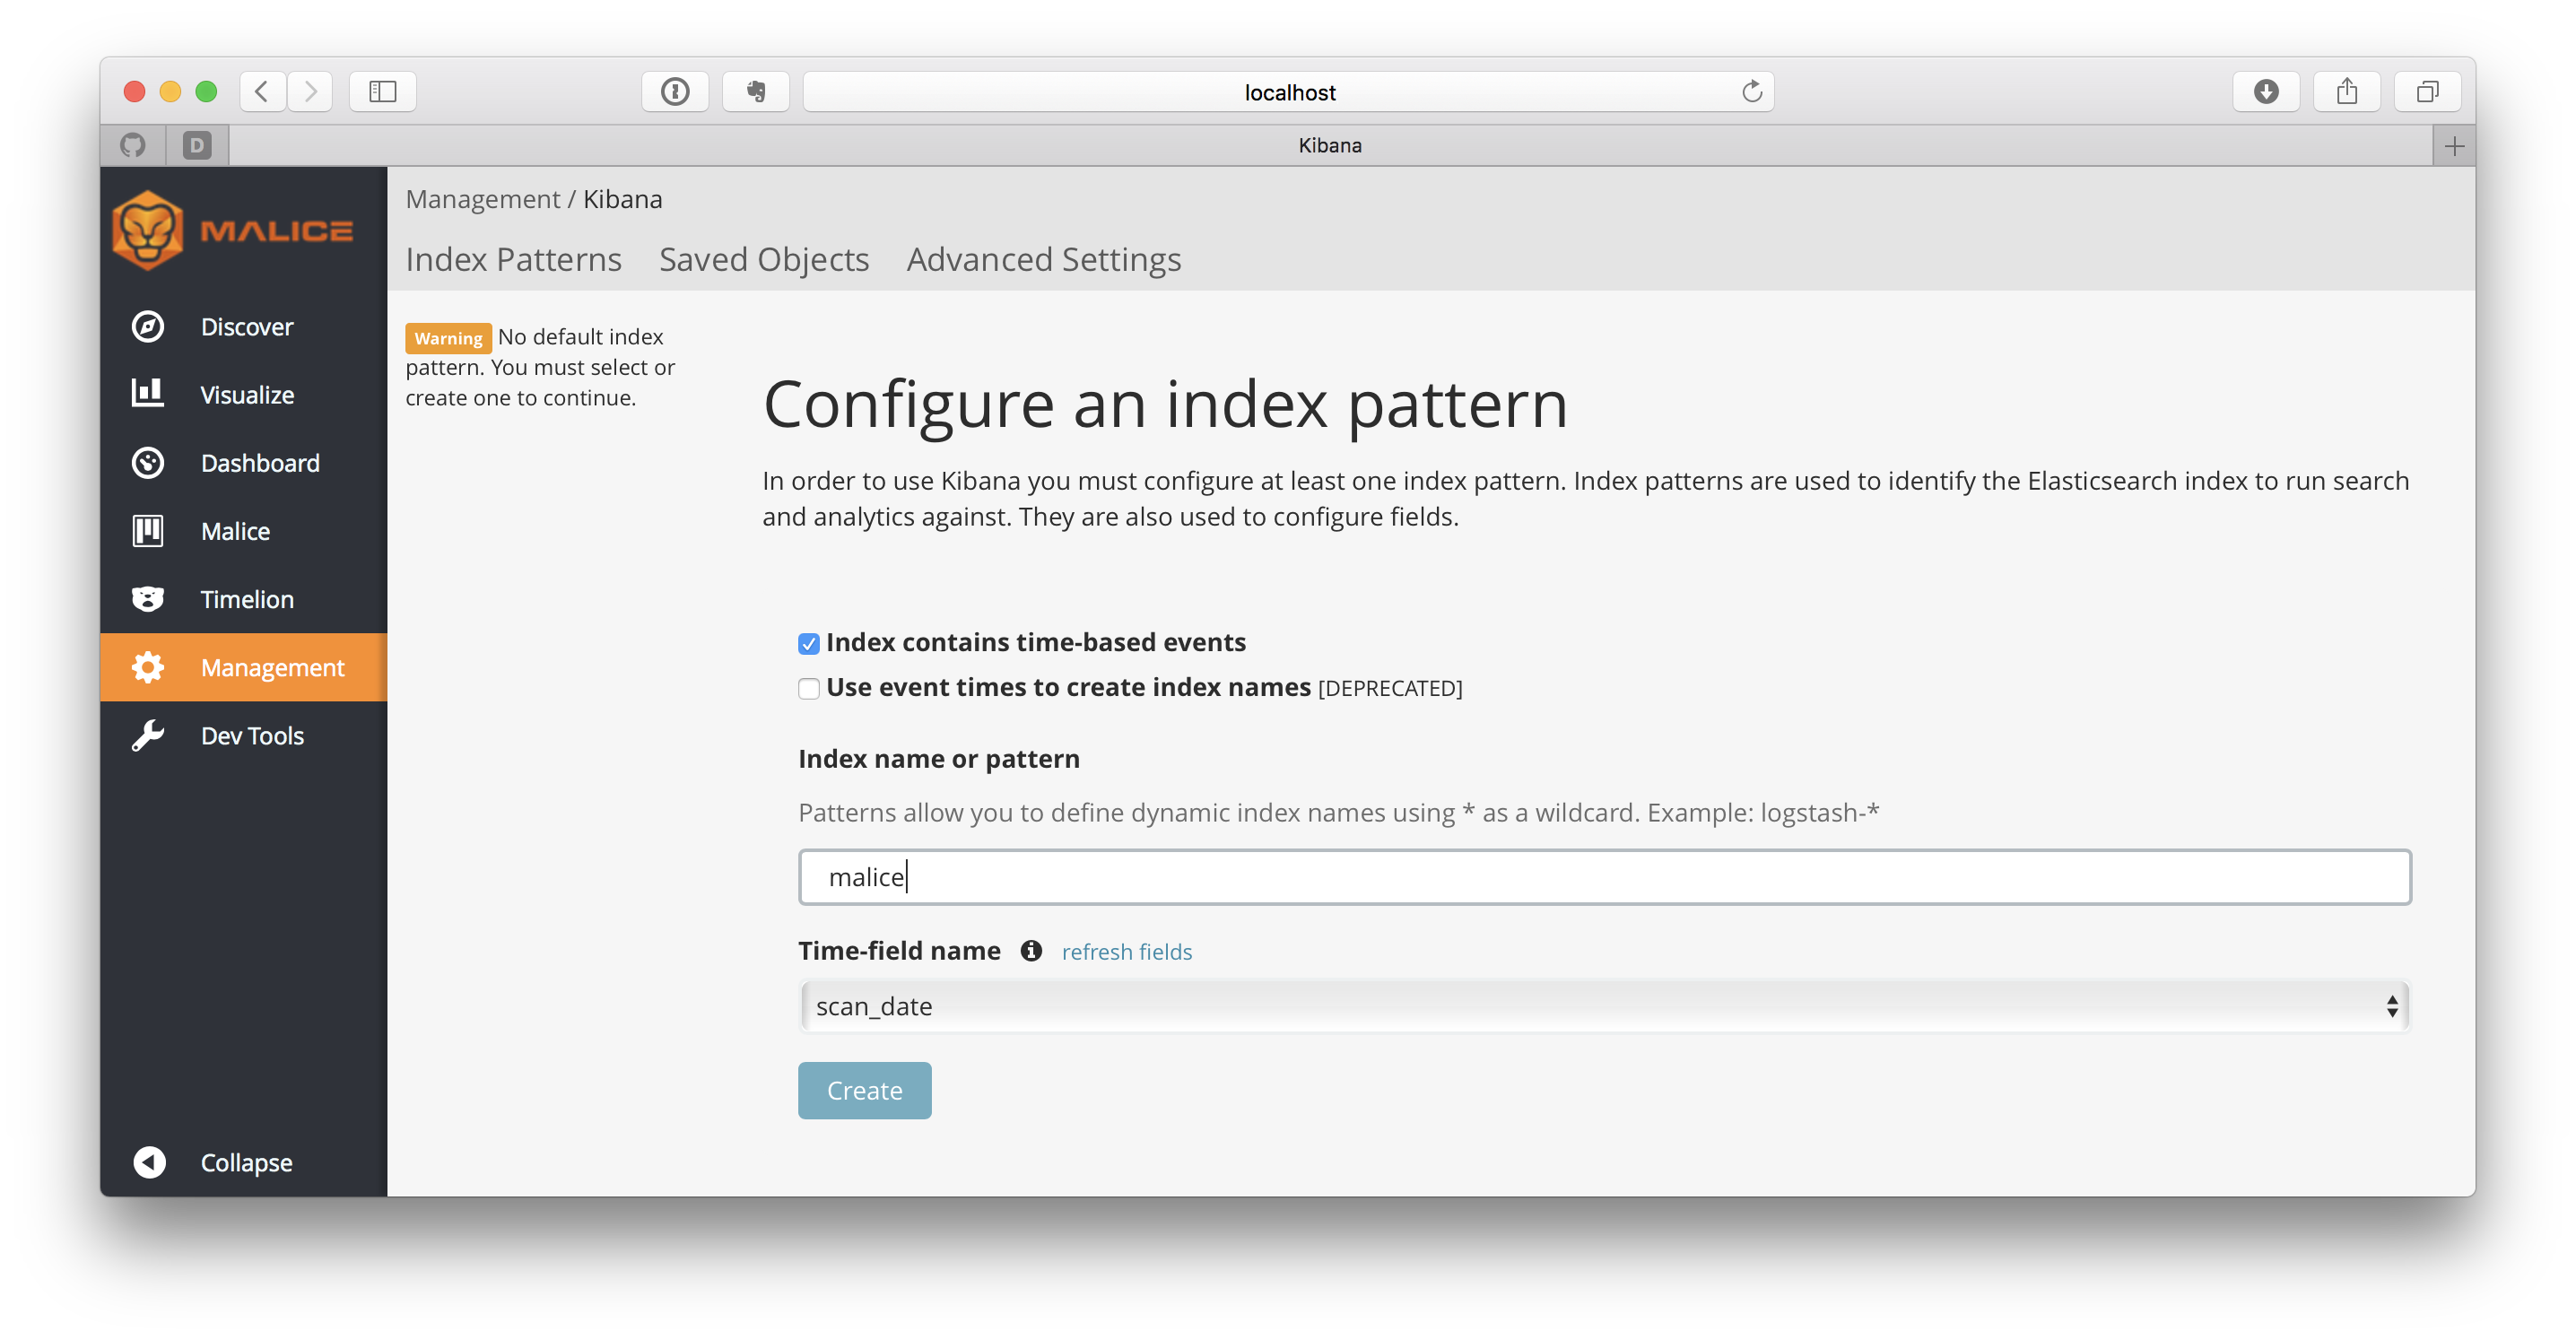
kibana-setup

  • Saisissez malice comme Index name or pattern et cliquez sur Créer.

  • Cliquez maintenant sur l'onglet Malice et admirez !!!

kibana-plugin

Pour commencer (Docker in Docker)

CircleCI Docker Stars Docker Pulls Docker Image

Installer/Mettre à jour tous les plugins

docker run --rm -v /var/run/docker.sock:/var/run/docker.sock malice/engine plugin update --all

Analyser un fichier

docker run --rm -v /var/run/docker.sock:/var/run/docker.sock \
                -v `pwd`:/malice/samples \
                --network="host" \
                -e MALICE_VT_API=$MALICE_VT_API \
                malice/engine scan SAMPLE

Documentation

  • Documentation
  • Plugins
  • Exemples
  • Feuille de route
  • Contribuer

Problèmes connus ⚠️

Si vous rencontrez des problèmes avec malice qui se connecte/écrit sur elasticsearch, veuillez consulter ce qui suit :

J'ai remarqué que lors de l'exécution de la nouvelle version 5.0+ de malice/elasticsearch sur un hôte Linux, vous devez augmenter les zones de cartographie mémoire avec la commande suivante

sudo sysctl -w vm.max_map_count=262144

Elasticsearch nécessite BEAUCOUP de RAM pour fonctionner correctement. Vous pouvez la réduire à 2 Go en exécutant ce qui suit (avant d'effectuer une analyse) :

$ docker run -d \
         -p 9200:9200 \
         --name malice-elastic \
         -e ES_JAVA_OPTS="-Xms2g -Xmx2g" \
         malice/elasticsearch

Voir ici pour plus de détails : Problèmes connus/FAQ ⚠️

Problèmes

Vous avez trouvé un bogue ? Vous voulez plus de fonctionnalités ? Il manque quelque chose dans la documentation ? Faites-le moi savoir ! N'hésitez pas à ouvrir un ticket

CHANGELOG

Voir CHANGELOG.md

Licence

Apache License (Version 2.0)
Copyright (c) 2013 - 2018 blacktop

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






