

bmc-tools
 anssi-fr/bmc-tools
Analyseur de cache bitmap RDP
memory-forensicsforensicsinformation-gathering+1
695il y a 6 mois
anssi-fr/bmc-toolsAnalyseur de cache bitmap RDP
 gr33nm0nk2802/mailmeta
Un outil de criminalistique pour aider à l'investigation d'emails usurpés basé sur les en-têtes des emails.
 cado-security/dfir_resources_revil_kaseya
Ressources pour les professionnels DFIR face à l'attaque de la chaîne d'approvisionnement Kaseya par le rançongiciel REvil
 fkie-cad/fact_core
Outil d'analyse et de comparaison de firmware
 trendmicro/telfhash
Hash de symboles pour fichiers ELF
 crowdstrike/xwf-yara-scanner
Extension X-Tension de scanner YARA natif pour X-Ways Forensics, permettant l'analyse de fichiers dans l'instantané avec support RVS multi-thread,…
 glmcdona/process-dump
Outil Windows pour extraire les fichiers PE de malware de la mémoire vers le disque à des fins d'analyse.
 jfarley248/meat
Cette boîte à outils vise à aider les enquêteurs judiciaires à réaliser différents types d'acquisitions sur des appareils iOS.
 packetsifter/packetsiftertool
PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…
 threathunters-io/qlog
Logger de création de processus Windows basé sur ETW qui enrichit les événements avec des hachages de fichiers, des signatures et des détails sur le…
 nfstream/nfstream
NFStream: un cadre flexible d'analyse de données réseau.
 misp/misp-wireshark
Plugin Lua pour extraire des données de Wireshark et les convertir au format MISP
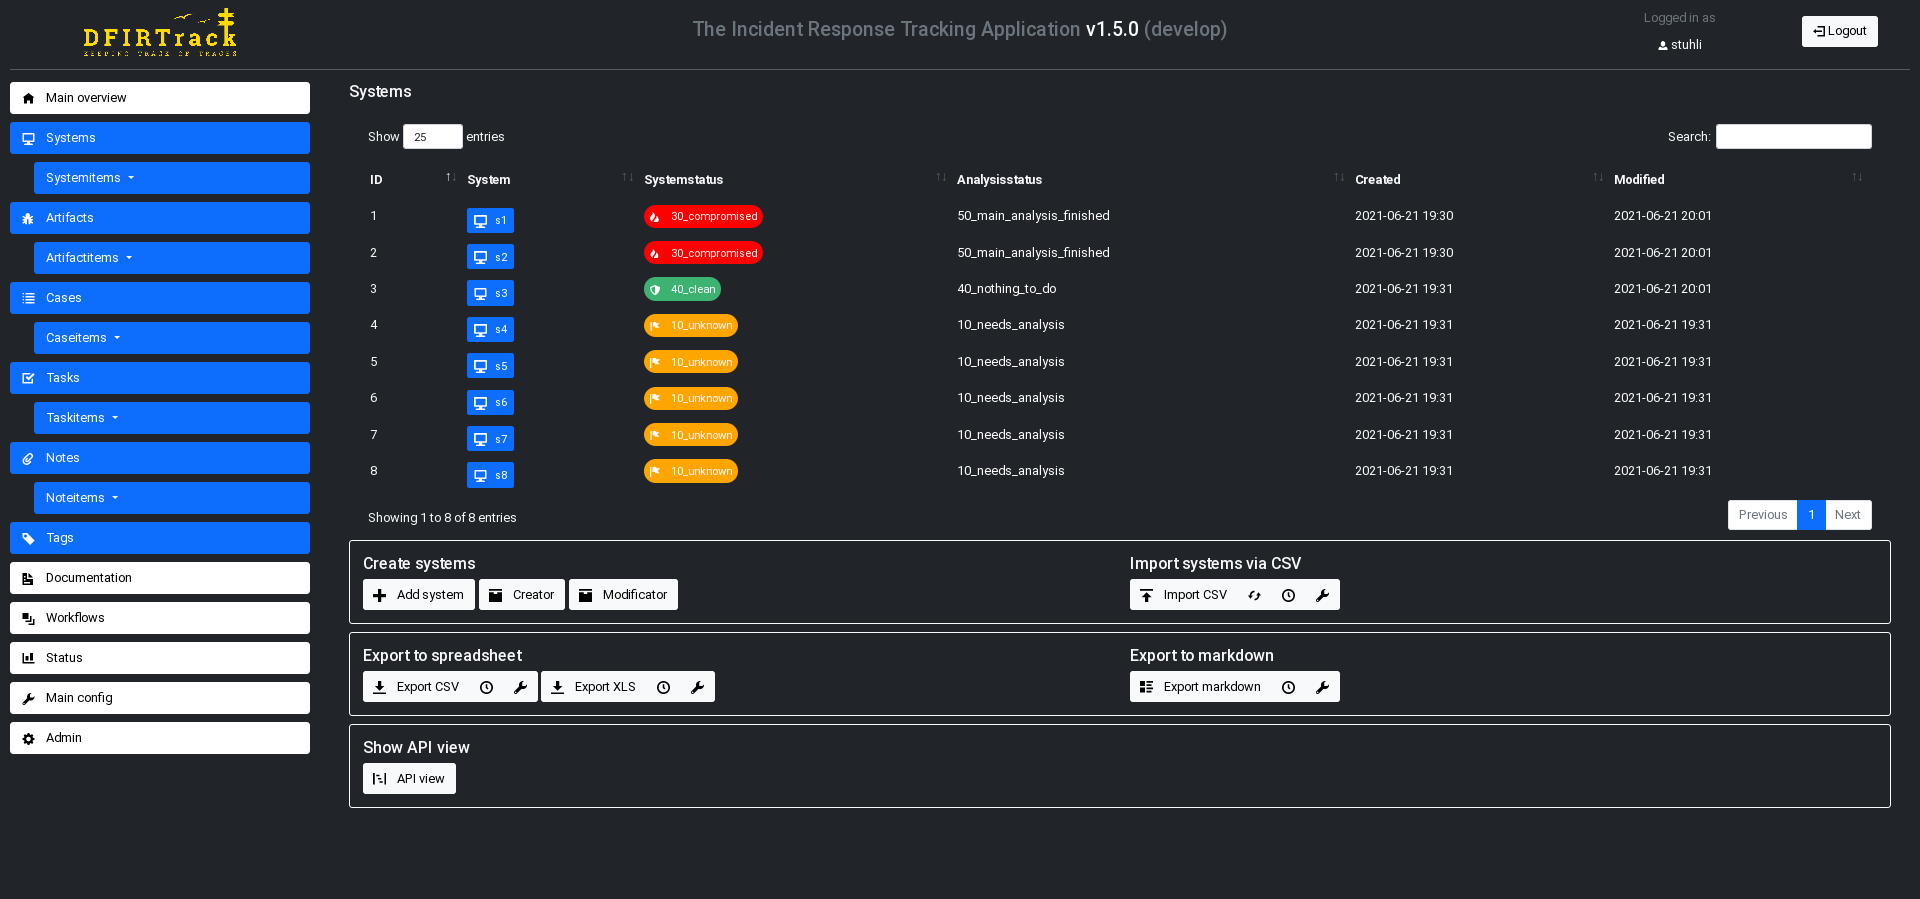 dfirtrack/dfirtrack
Application de suivi des incidents basée sur un système pour la gestion de cas DFIR à grande échelle, avec import/export, workflows de tâches et…
 malienist/lupo
Plugin WinDbg pour l'analyse dynamique automatisée des malwares et l'extraction d'IOC. S'exécute dans le débogueur pour collecter des indicateurs…
 mufeedvh/moonwalk
Couvrez vos traces lors de l'exploitation Linux en ne laissant aucune trace dans les journaux système et les horodatages du système de fichiers.
 telegrip/telegrip
Outil forensique graphique pour acquérir et analyser les données Telegram à partir d'appareils Android. Analyse les messages, médias et métadonnées ;…
 thewhiteninja/ntfstool
Outil forensique pour NTFS (analyseur, MFT, BitLocker, fichiers supprimés)
 cyb3rmx/qu1cksc0pe
Outil d'analyse de malwares tout-en-un.