

SharkMCP
 weirdmachine64/sharkmcp
Un serveur MCP couteau suisse pour analyser les fichiers PCAP
packet-sniffing-analysisreconnaissancenetwork-forensics+6
73
weirdmachine64/sharkmcpUn serveur MCP couteau suisse pour analyser les fichiers PCAP
 sreckoskocilic/envocabulary
Tracez chaque variable d'environnement shell jusqu'à son fichier et sa ligne d'origine exacts. Auditez les configurations shell pour repérer les…
 antisurveillanceagency/shadownet
ShadowNet est un protocole de routage anonyme qui force toutes les connexions (à l'échelle du système) à passer par Tor tout en implémentant des…
 threatrecall/zettelforge
Mémoire agentive pour la CTI en Python — graphes de connaissances STIX, résolution d'alias d'acteurs de menace, RAG hors ligne en priorité, serveur…
 axlan/fatal_core_dump
Un mystère de meurtre de débogage de vidage mémoire.
 packtpublishing/learning-linux-binary-analysis
Apprentissage de l'analyse binaire Linux, publié par Packt
 formerlab/shadow-fleet-tracker-light
Outil open source de suivi de la flotte fantôme de la mer Baltique. 1200+ navires, AIS en direct, alertes de proximité de câbles. Pas de cloud, pas…
 tracehound/tracehound
Contrôles de sécurité opérationnels avec garanties forensiques
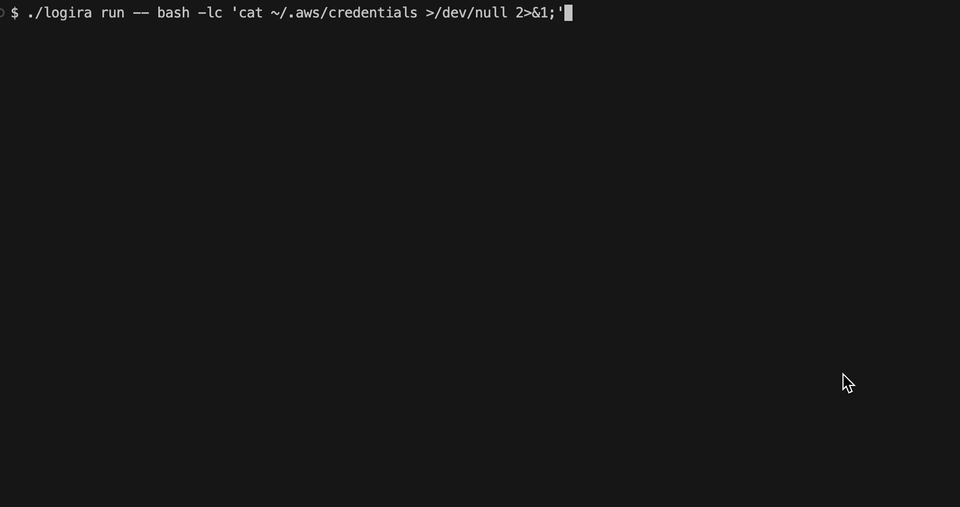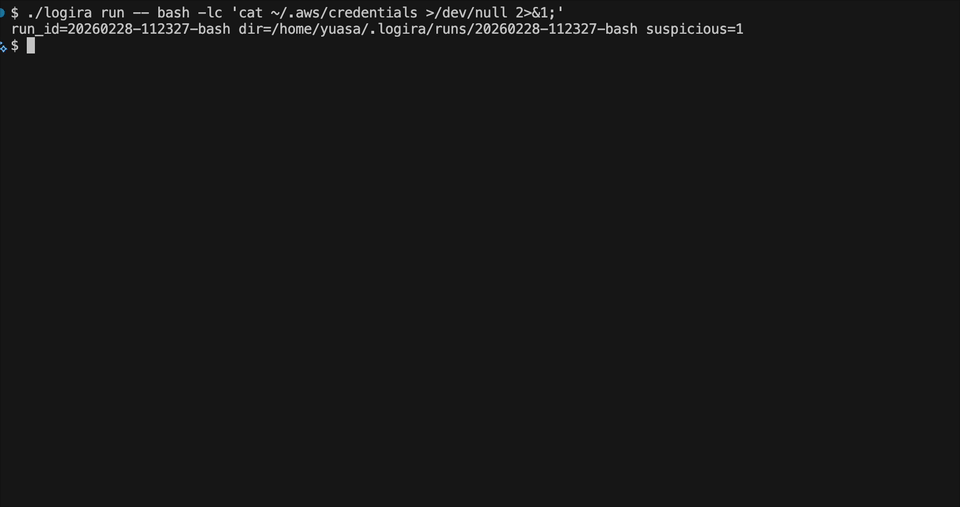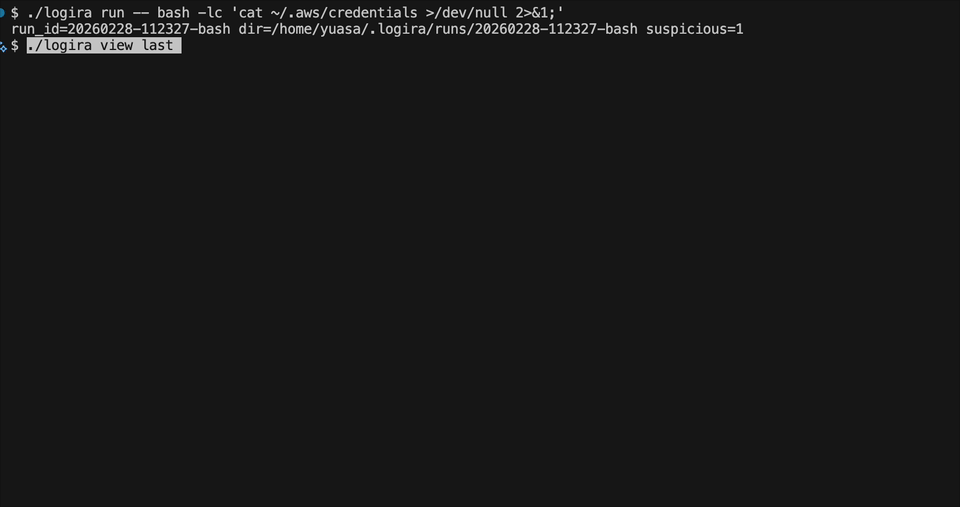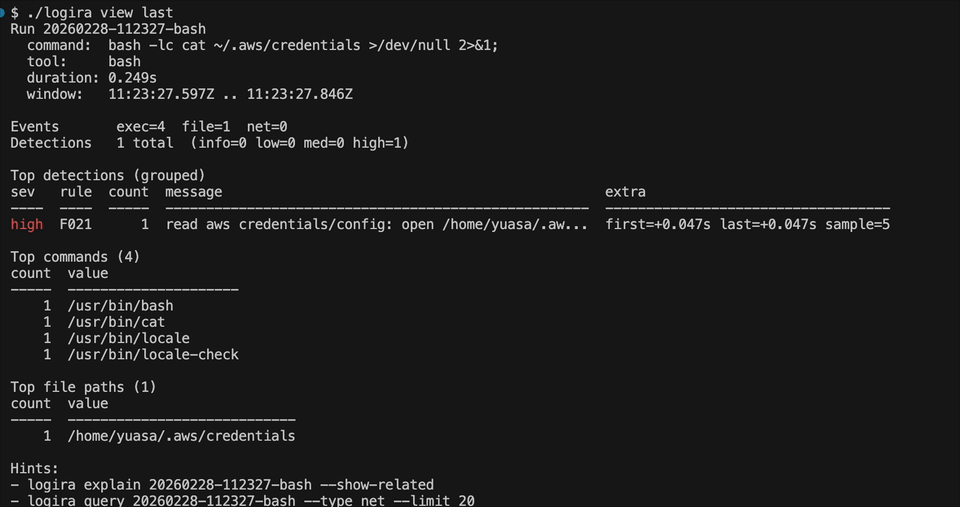 melonattacker/logira
OS-level runtime auditing for unpredictable automation.
 trailofbits/mquire
Sans dépendance, investigation de la mémoire Linux, exploitant les symboles BTF et kallsyms intégrés au noyau pour une analyse mémoire typée sans…
 nikaiw/vmkatz
Extraire les identifiants Windows directement depuis les instantanés de mémoire de machines virtuelles et les disques virtuels
 0xkirisame/spica
Détecteur de rootkit Linux basé sur eBPF utilisant une analyse multi-canal à vues croisées (sched_switch, NMI, /proc) pour détecter DKOM, la…
 kjean13/adft
Active Directory Forensic Toolkit : Détecter et reconstruire les attaques AD à partir des journaux d'événements Windows (EVTX)
 go-lanz/persistnux
Outil de détection de persistance Linux basé sur Bash pour les enquêtes DFIR. Analyse 15+ mécanismes de persistance (systemd, cron, modules noyau,…
 farjadahmed/agentwatch
Enregistreur de session silencieux pour Claude Code qui enregistre chaque action, signale les commandes dangereuses (rm -rf, sudo, curl|sh), et…
 backbay-labs/clawdstrike
Moteur de politiques et EDR pour les flottes d'agents IA et les postes de travail des développeurs. Surveille les appels d'outils, l'accès aux…
 aradhyacp/secflow
Pipeline automatisée d'analyse des menaces basée sur l'IA qui achemine des fichiers, URLs, IPs, domaines ou images à travers des analyseurs de…
 r3nzsec/irflow-timeline
DFIR Analyse de Chronologie pour macOS — Visualiseur basé sur SQLite pour fichiers CSV, TSV, XLSX, EVTX, Plaso, $MFT et $J avec Artefacts IA, Chasse…