
Mémoire agentive pour la CTI en Python — graphes de connaissances STIX, résolution d'alias d'acteurs de menace, RAG hors ligne en priorité, serveur MCP pour Claude Code et agents LangChain
Le seul système de mémoire agentique conçu pour le renseignement sur les cybermenaces.
Lorsqu'un analyste senior s'en va, deux ou trois ans de contexte partent avec lui — environnements clients, enquêtes antérieures, TTP d'acteurs, schémas de faux positifs, chaque « attends, on a déjà vu ça » durement acquis. ZettelForge est un système de mémoire agentique conçu pour que ce contexte reste au sein de l'équipe.
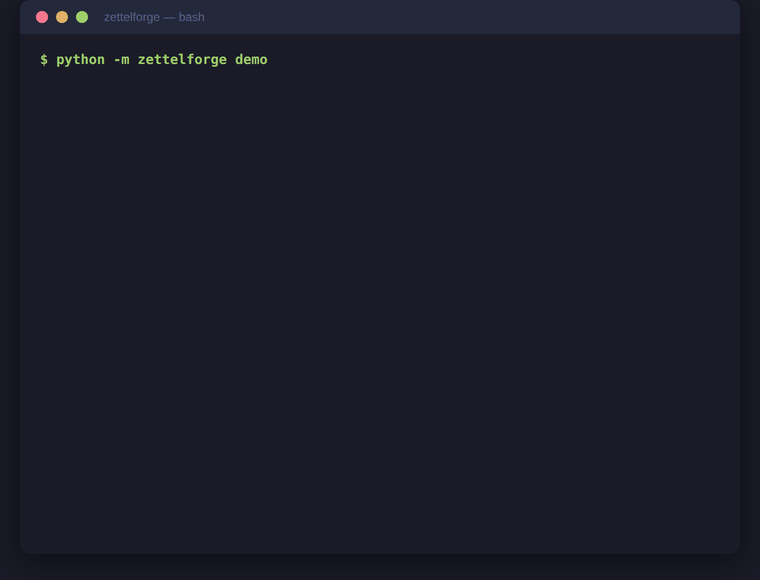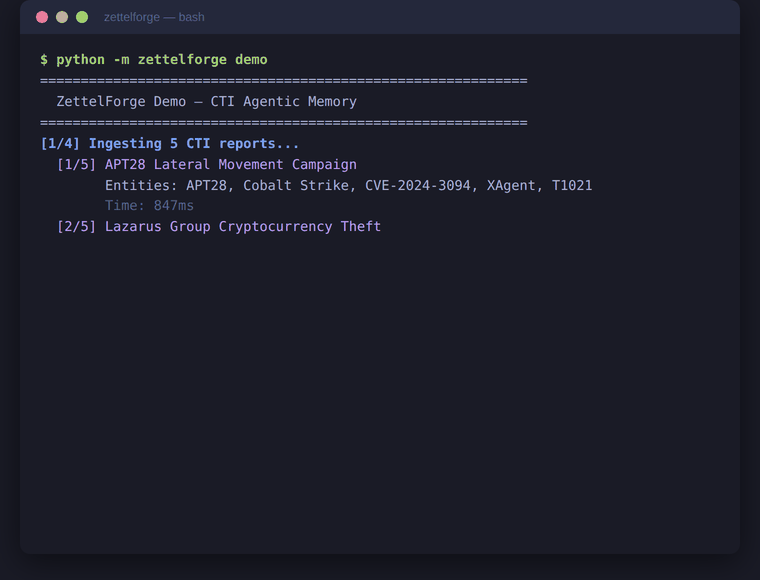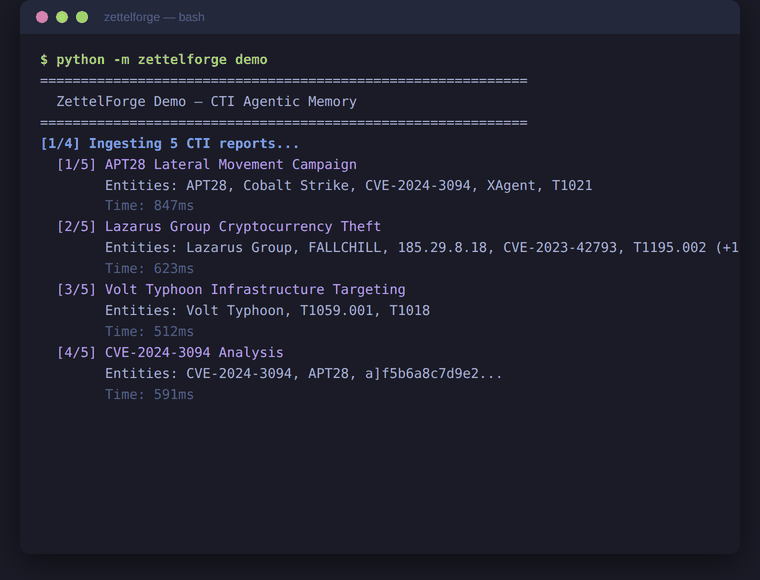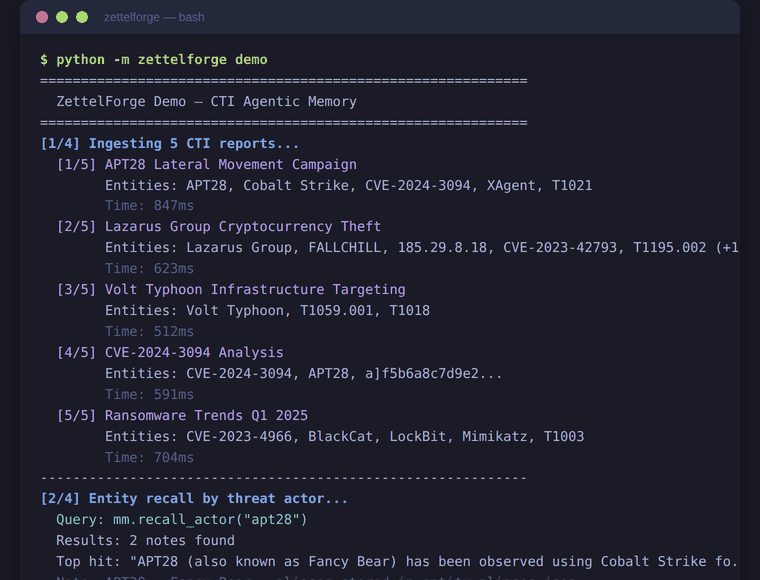
Il extrait les CVE, les acteurs de menace, les IOC et les techniques ATT&CK à partir des notes d'analystes et des rapports de menace, résout les alias (APT28 = Fancy Bear = STRONTIUM = Sofacy), construit un graphe de connaissances STIX 2.1 et restitue chaque enquête passée à vos analystes — et à Claude Code via MCP — en langage naturel. Fonctionne entièrement en processus. Aucune clé API. Aucun cloud. Aucune donnée ne quitte l'hôte.


Star · pip install zettelforge · Docs · ThreatRecall (hosted) · Changelog
v2.6.2 (2026-04-27) : l'éditeur web de configuration est livré avec des listes déroulantes fonctionnelles pour tous les champs d'énumération (fournisseur LLM/embedding, niveau de journalisation, action PII, format de synthèse) et un bouton Apply fonctionnel. Le nouvel extra
[crewai]expose ZettelForge en tant qu'outils CrewAI --pip install zettelforge[crewai]. Changelog complet
Si ZettelForge correspond à un workflow CTI que vous exploitez, une étoile est le signal le plus rapide que cette catégorie mérite de continuer à être développée.
Utilisez Python 3.11 ou une version plus récente et un environnement virtuel neuf. Cette mise à jour de sécurité désactive temporairement la découverte de noms d'utilisateur Maigret jusqu'à ce que l'amont prenne en charge des dépendances corrigées ; les autres collecteurs OSINT restent disponibles. Voir les notes de sécurité et de mise à niveau.
Chaque SOC perd des analystes. Lorsqu'ils partent, le contexte d'enquête, l'attribution des acteurs et les schémas de faux positifs propres à l'environnement s'en vont avec eux. Leurs remplaçants rouvrent les mêmes tickets, relisent les mêmes rapports et reconstruisent les mêmes modèles mentaux à partir de zéro.
Les systèmes de mémoire IA généralistes ne résolvent pas ce problème pour les équipes de sécurité. Ils ne distinguent pas APT28 de Fancy Bear, ne savent pas que CVE-2024-3094 est la porte dérobée XZ Utils, ne savent pas analyser Sigma ou YARA, et n'ont aucune notion des identifiants de techniques MITRE ATT&CK. Lorsqu'un analyste CTI leur fournit un an de rapports de renseignement, ils ne renvoient qu'une recherche sémantique floue sur l'historique de discussion.
ZettelForge a été conçu pour les analystes qui pensent en graphes de menaces. Il extrait automatiquement les CVE, les acteurs de menace, les IOC et les techniques ATT&CK, résout les alias entre conventions de nommage, construit un graphe de connaissances avec des relations causales et récupère les souvenirs via une recherche hybride consciente de l'intention -- le tout en processus, sans dépendance à une API externe.
L'augmentation de mémoire comble 33 % de l'écart entre les petits et les grands modèles sur les tâches CTI (CTI-REALM, Microsoft 2026, en utilisant GPT-4 comme référence pour le grand modèle). Voir le rapport de benchmark complet pour la méthodologie et les comparaisons.
| Capacité | ZettelForge | Mem0 | Graphiti | Cognee |
|---|---|---|---|---|
| Extraction d'entités CTI (CVE, acteurs, IOC) | Oui | Non | Non | Non |
| Ontologie STIX 2.1 | Oui | Non | Non | Non |
| Résolution des alias d'acteurs de menace | Oui (APT28 = Fancy Bear) | Non | Non | Non |
| Graphe de connaissances avec triplets causaux | Oui | Non | Oui | Oui |
| Récupération classifiée par intention (5 types) | Oui | Non | Non | Non |
| In-process / aucune API externe requise | Oui | Non | Non | Non |
| Journaux d'audit au format de schéma OCSF | Oui | Non | Non | Non |
| Serveur MCP (Claude Code) | Oui | Non | Non | Non |

Extraction d'entités -- Identifie automatiquement les CVE, les acteurs de menace, les IOC (IP, domaines, hachages, URL, e-mails), les techniques MITRE ATT&CK, les campagnes, les ensembles d'intrusion, les outils, les personnes, les lieux et les organisations. Regex + NER par LLM avec les types STIX 2.1 tout du long.
Graphe de connaissances -- Les entités deviennent des nœuds, la co-occurrence devient des arêtes. Le LLM infère des triplets causaux (« APT28 utilise Cobalt Strike »). Les arêtes temporelles et la supersession suivent l'évolution du renseignement.
Résolution d'alias -- APT28, Fancy Bear, Sofacy, STRONTIUM se résolvent tous vers le même nœud d'acteur. Fonctionne automatiquement au stockage et au rappel.
Récupération hybride -- Similarité vectorielle (fastembed 768 dimensions, ONNX) + parcours de graphe (BFS sur les arêtes du graphe de connaissances), pondérés par la classification d'intention. Cinq types d'intention : factuelle, temporelle, relationnelle, exploratoire, causale.
Évolution de la mémoire -- Avec evolve=True, le nouveau renseignement est comparé à la mémoire existante. Le LLM décide ADD, UPDATE, DELETE ou NOOP. Le renseignement obsolète est supplanté. Les contradictions sont résolues. Les doublons sont ignorés.








