

malware_training_vol1
 hasherezade/malware_training_vol1
Matériel pour la formation à l'analyse de logiciels malveillants Windows (volume 1)
reverse-engineeringforensicsmalware-analysis+4
2.1k
hasherezade/malware_training_vol1Matériel pour la formation à l'analyse de logiciels malveillants Windows (volume 1)
 katrielmoses/mailaccess
Outil OSINT gratuit pour les e-mails, plus de 2500 plateformes, regroupement d'identités, détection de fuites de données. Aucune clé API requise. pip…
 dimareverse/nuitka-static-unpacker
Outil de recherche privilégiant l'analyse statique pour le dépaquetage de binaires compilés par Nuitka : extrait les constantes, les modules,…
 lordofpipes/acropadetect
Outil basé sur navigateur pour détecter Acropalypse (CVE-2023-21036) en analysant les images PNG/GIF à la recherche de données de pixels tronquées,…
 cisagov/malcolm
Suite conteneurisée d'analyse du trafic réseau ingérant les PCAP, les journaux Zeek et les alertes Suricata pour la normalisation, l'enrichissement…

 xe1phix/parrotlinux-public-kiosk-project
Projet systématique de durcissement du noyau Linux mettant en œuvre les paramètres recommandés par KSPP, la mise sur liste noire des modules et la…
 0xsp-srd/aether
Outil de forensique mémoire et de chasse aux menaces pour Windows qui analyse la mémoire des processus en direct à la recherche de motifs…
 division-36/z-jail
Un sandbox Linux léger et multicouche combinant les namespaces, pivot_root, seccomp-bpf, la suppression de capacités (capability dropping) et un…
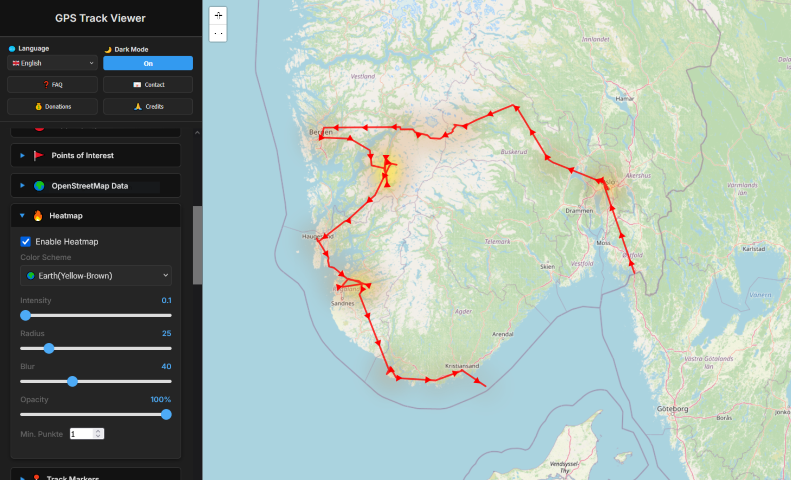 lukawe/localexifgeomap
Un outil puissant, axé sur la confidentialité et basé sur le navigateur, pour visualiser et analyser les données GPS de vos photos. Glissez-déposez…
 devzinh/ghosttrace
Scanner forensique Windows en lecture seule pour la persistance des traces logicielles, les artefacts d'exécution (Prefetch, Shimcache, BAM),…
 ishannaik/agent-sweep
Détecter et masquer les secrets dans les historiques des agents de codage IA (Claude Code, et plus).
 torvalds/linux
Arborescence des sources du noyau Linux
 domcyrus/rustnet
Surveillance réseau par processus pour votre terminal avec inspection approfondie des paquets. Multi-plateforme, isolé.
 hakavlad/tird
Chiffrer des fichiers et masquer les données chiffrées
 bicurico/vaxd
Outil léger de désassemblage Windows, d'inspection PE et d'aide au patch pour les fichiers EXE/DLL natifs.
 zypherion-technologies/unconfuserex
Un désobfuscateur ConfuserEx2 prenant en charge l'anti-tamper, le compresseur, les constantes, le flux de contrôle et la récupération de ressources.
 nmht3t/rawhive
Cobalt Strike BOF qui extrait les ruches de registre Windows sélectionnées directement depuis un volume NTFS brut en analysant les métadonnées NTFS…
 dmtrkovalenko/ffs
F*ck file system - outil de recherche de fichiers en CLI qui contourne le noyau du système d'exploitation et lit votre disque directement