 ishannaik/agent-sweep
Détecter et masquer les secrets dans les historiques des agents de codage IA (Claude Code, et plus).

Trouvez et masquez les secrets dans l'historique local de votre agent de codage IA. Entièrement hors ligne.





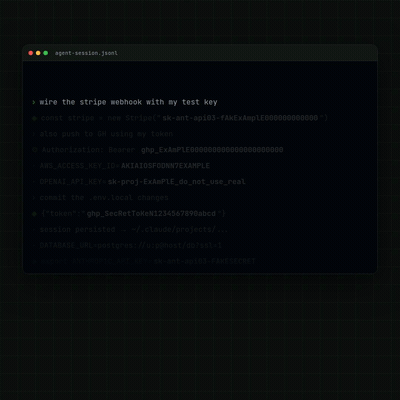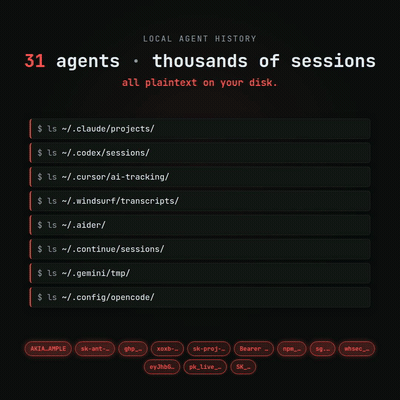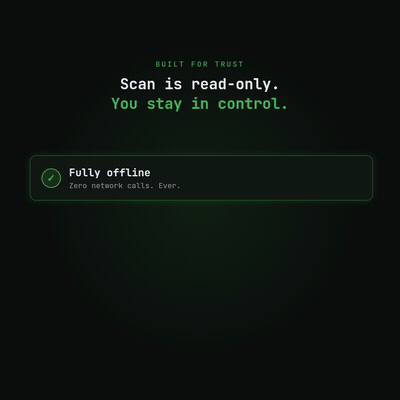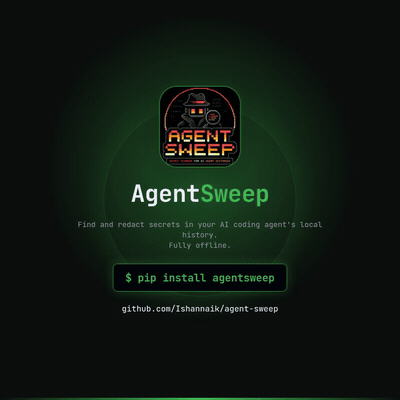
Regarder le clip complet avec son
Prévention : Ne collez pas de clés API dans des agents IA adossés au cloud. La clé transite par les serveurs du fournisseur avant même d'atteindre votre disque.
Si vous l'avez déjà fait : agentsweep élimine le vecteur d'attaque local restant : les malwares de chaîne d'approvisionnement et les paquets compromis qui scannent votre disque à la recherche d'identifiants. Vos fichiers ne quittent jamais votre machine.
32 agents pris en charge : Claude Code · Codex · OpenCode · Cursor · Windsurf · Aider · Cline · Kilo Code · Roo Code · PearAI · Trae · Void · Gemini CLI · Qwen Code · Continue · Open Interpreter · GitHub Copilot Chat · OpenClaw · Hermes · Goose · llm (Datasette) · Warp · Crush · Grok Build · Grok CLI · Kiro CLI · Zed · Codebuff · Plandex · Junie · Mentat · JetBrains AI
Sources expérimentales (Warp, Crush, Kiro CLI, Zed, Codebuff, Plandex, Qwen Code, PearAI, Trae, Void, Junie, Mentat, JetBrains AI) ont des chemins/formats de stockage dérivés de recherches mais pas encore vérifiés sur une installation réelle. L'analyse est sans risque : un mauvais chemin ne trouve rien. Elles peuvent sous-déclarer tant qu'elles ne sont pas confirmées. Elles sont étiquetées
(experimental)dans le sélecteur et affichent un avertissement lors de l'analyse.Grok Build (xAI) est vérifié sur une installation Windows réelle : transcriptions JSONL dans
~/.grok/sessions/<cwd>/<session-id>/(chat_history.jsonl,updates.jsonl,events.jsonl; surcharge$GROK_HOME). Grok CLI est superagent-ai/grok-cli, vérifié avec grok-dev 1.1.7 : SQLite dans~/.grok/grok.db, avec les prompts dansmessages.message_json. C'est un produit différent. Ils partagent~/.grokmais analysent des fichiers différents ;auth.jsonn'est jamais ouvert.
207 règles regex + détection de phrases mnémoniques : AWS, GitHub, Stripe, OpenAI, Anthropic, Google, Slack, Discord, HuggingFace, jetons sensibles Supabase, JWT, clés PEM, URL de bases de données, phrases mnémoniques BIP-39, et bien d'autres
Alpha : chaque étape destructive est contrôlée, sauvegardée et réversible avec une seule commande
Claude Code (et tous les autres CLI de codage IA) stocke l'intégralité de votre historique de conversation en JSONL en clair sur le disque, sous ~/.claude/projects/ pour Claude Code et ~/.codex/sessions/ pour OpenAI Codex. Tout ce que vous collez, qu'il s'agisse d'une clé AWS, d'un fichier .env ou d'une URL de base de données, reste en clair indéfiniment. L'historique d'un développeur typique accumule des dizaines de secrets au fil des mois, généralement sans qu'il s'en aperçoive.
agentsweep analyse cet historique, vous indique ce qui a fuité, et peut masquer les valeurs secrètes sur place tout en préservant la structure JSONL octet par octet. Il vous indique également quelles clés révoquer, avec l'URL de révocation appropriée pour chaque fournisseur.
Périmètre de protection : agentsweep est entièrement local et hors ligne. Il ne lit et n'écrit que des fichiers sur votre machine et n'effectue aucun appel réseau. Il élimine un vecteur d'attaque : les secrets présents dans les fichiers d'historique locaux. Il n'affecte pas ce que votre fournisseur d'IA a déjà reçu. Lorsque vous collez une clé dans Claude Code, Cursor ou tout agent adossé au cloud, cette clé a déjà transité par les serveurs du fournisseur avant d'atteindre le disque. Si cela vous préoccupe, envisagez un modèle hébergé localement (Ollama, LM Studio, OpenCode) où rien ne quitte votre machine, ce qui se marie bien avec agentsweep.
Les attaques de chaîne d'approvisionnement s'accélèrent. En 2024 et 2025, une vague de paquets npm et PyPI malveillants (sha256-universal, shailulid, des centaines de typosquats) ont été surpris en train d'exfiltrer des identifiants de développeurs depuis la machine qui les avait installés. Ils ciblent les variables d'environnement, les fichiers .env, l'historique du shell, les clés SSH, et désormais les fichiers d'historique des agents IA.
Les assistants de codage IA ont créé une nouvelle catégorie d'exposition d'identifiants qui n'existait pas il y a deux ans :
~/.claude/projects/*/conversations/*.jsonl pour toujourspostinstall → scanne les chemins courants → trouve votre historique JSONL → exfiltre 50 clés API en une seule requête.env pour lequel vous avez demandé de l'aide à une IA, chaque URL de base de données partagée pour du débogage, chaque jeton collé pour un one-linerL'historique d'un agent IA contient le contexte complet, pas seulement les commandes qu'un historique de shell conserve. Les attaquants le recherchent déjà. agentsweep nettoie tout cela avant que cela ne se produise.
pip install uv                  # get uv (skip if you already have it)
uv tool install agentsweep      # install — adds `agentsweep` and `asweep` to PATH
asweep                          # run — interactive menu guides you through everything
Pas de virtualenv à activer ni de manipulation du PATH. uv tool install fournit à la commande son propre environnement isolé.
agentsweep exécute un pipeline fixe en 5 étapes. scan s'arrête après l'étape 3 ; fix poursuit jusqu'à la rédaction.
flowchart LR
    A("🔍 DISCOVER\nwalk history dirs\nstream file list") --> B("⚡ SCAN\nAho-Corasick pre-filter\n207 regex rules + BIP-39")
    B --> C{"secrets\nfound?"}
    C -- "none" --> D("✅ CLEAN\nexit 0")
    C -- "found" --> E("📋 FINDINGS\nshow report\nexit 1")
    E -. "scan only" .-> F("⚠️ ROTATE\nkeys still live")
    E -- "type REDACT" --> G("✏️ REDACT\natomic write · .bak backup\npost-write JSON validation")
    G --> H("🔑 ROTATE\nper-provider\nrevocation links")
