

CVE-2025-48595
 horkimhab/cve-2025-48595
CVE-2025-48595 - Brouillon
vulnerability-analysisexploitationpenetration-testing+3
1
horkimhab/cve-2025-48595CVE-2025-48595 - Brouillon
 haluka92/cve-2025-47423
Divulgation détaillée de CVE-2025-47423 : Inclusion de fichier local dans le Tableau de bord de station météo personnelle 12_lts. Comprend un PoC,…
 olafhaalstra/log4jcheck
Vérifier une liste d'URLs par rapport à la vulnérabilité Log4j CVE-2021-44228
 toohau/cve-2025-32462-32463-detection-script-
Vulnérabilités critiques de Sudo permettant aux utilisateurs locaux d'obtenir un accès root sur Linux, impactant les principales distributions
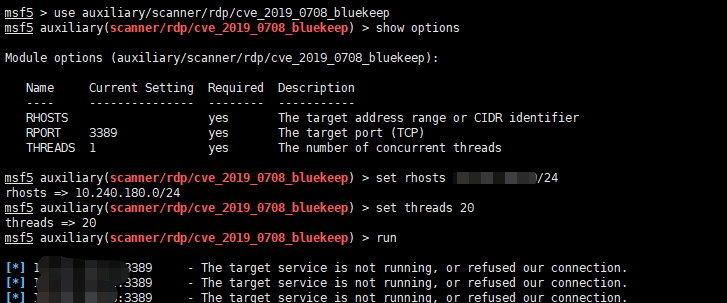 pa55w0rd/cve-2019-0708
CVE-2019-0708批量检测
 sooryathejas/metatron
Assistant de test de pénétration alimenté par IA utilisant un LLM local sur linux (Parrot OS)
 depthsecurity/relayking-depth
Dominez le domaine. Relaie vers la royauté.
 therealdreg/hcon2026hwctf
CTF de piratage matériel hcon2026hwctf - Exploitation de RISCV Hazard3 (@Wren6991) par @b1n4ri0 @antoniovazquezblanco & @therealdreg
 trustedsec/titanis
Bibliothèque de protocoles Windows, incluant les implémentations SMB et RPC, entre autres.
 azqzazq1/lid
LID — Linux Integrity Drift : contournement d'AppArmor via la réécriture de chemin eBPF. Manipulation d'arguments d'appel système avant LSM avec…
 cognisysgroup/cve-2024-6387-checker
Scanner réseau qui identifie les hôtes exécutant des versions d'OpenSSH vulnérables à CVE-2024-6387. Prend en charge les IP uniques, les plages CIDR,…
 sardine-web/cve-2024-6387_check
Une régression de sécurité (CVE-2006-5051) a été découverte dans le serveur OpenSSH (sshd). Il existe une condition de course qui peut amener sshd à…
 r4tw1z/cve-2024-6387
Ce script, créé par R4Tw1z, est conçu pour scanner des adresses IP afin de vérifier si elles exécutent une version potentiellement vulnérable…
 creeeeger/cve-2024-56426
Un PoC de la vulnérabilité CVE-2024-56426.
 d7ead/mkpivm
Générez des machines virtuelles polymorphes et indépendantes de la position (PIVM) à partir d'un shellcode x86/x64 arbitraire.
 malwaretech/cve-2024-47176-scanner
Un scanner simple pour identifier les instances vulnérables de cups-browsed sur votre réseau
 rayngnpc/cve-2024-4577-rayng
CVE-2024-4577 PHP CGI Argument Injection - Labo de détection avec des machines virtuelles Vagrant et des règles Wazuh SIEM
 phinehasnarh/cve-2024-4577-letsdefend-walkthrough
Voici une procédure pas à pas de réponse aux incidents : Atténuation d'une attaque zero-day (CVE-2024-4577)