

firstexecution
 nccgroup/firstexecution
Collection de différentes façons d'exécuter du code en dehors des points d'entrée attendus
code-analysisexploitationpenetration-testing+2
16
nccgroup/firstexecutionCollection de différentes façons d'exécuter du code en dehors des points d'entrée attendus
 regit/opensvp
Opensvp est un outil de sécurité implémentant des « attaques » permettant de tester la résistance des pare-feu aux attaques au niveau du protocole.
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - pour tous vos besoins en faux points d'accès !
 smaash/quasibot
gestionnaire de webshell complexe, botnet quasi-http.
 urbanesec/zackattack
Dévoilé lors du DEF CON 20, Relais NTLM vers TOUTES LES CHOSES !
 zcutlip/bowcaster
Framework de développement d'exploits basé sur Python avec des charges utiles, des encodeurs et des serveurs de connexion retour, axé sur…
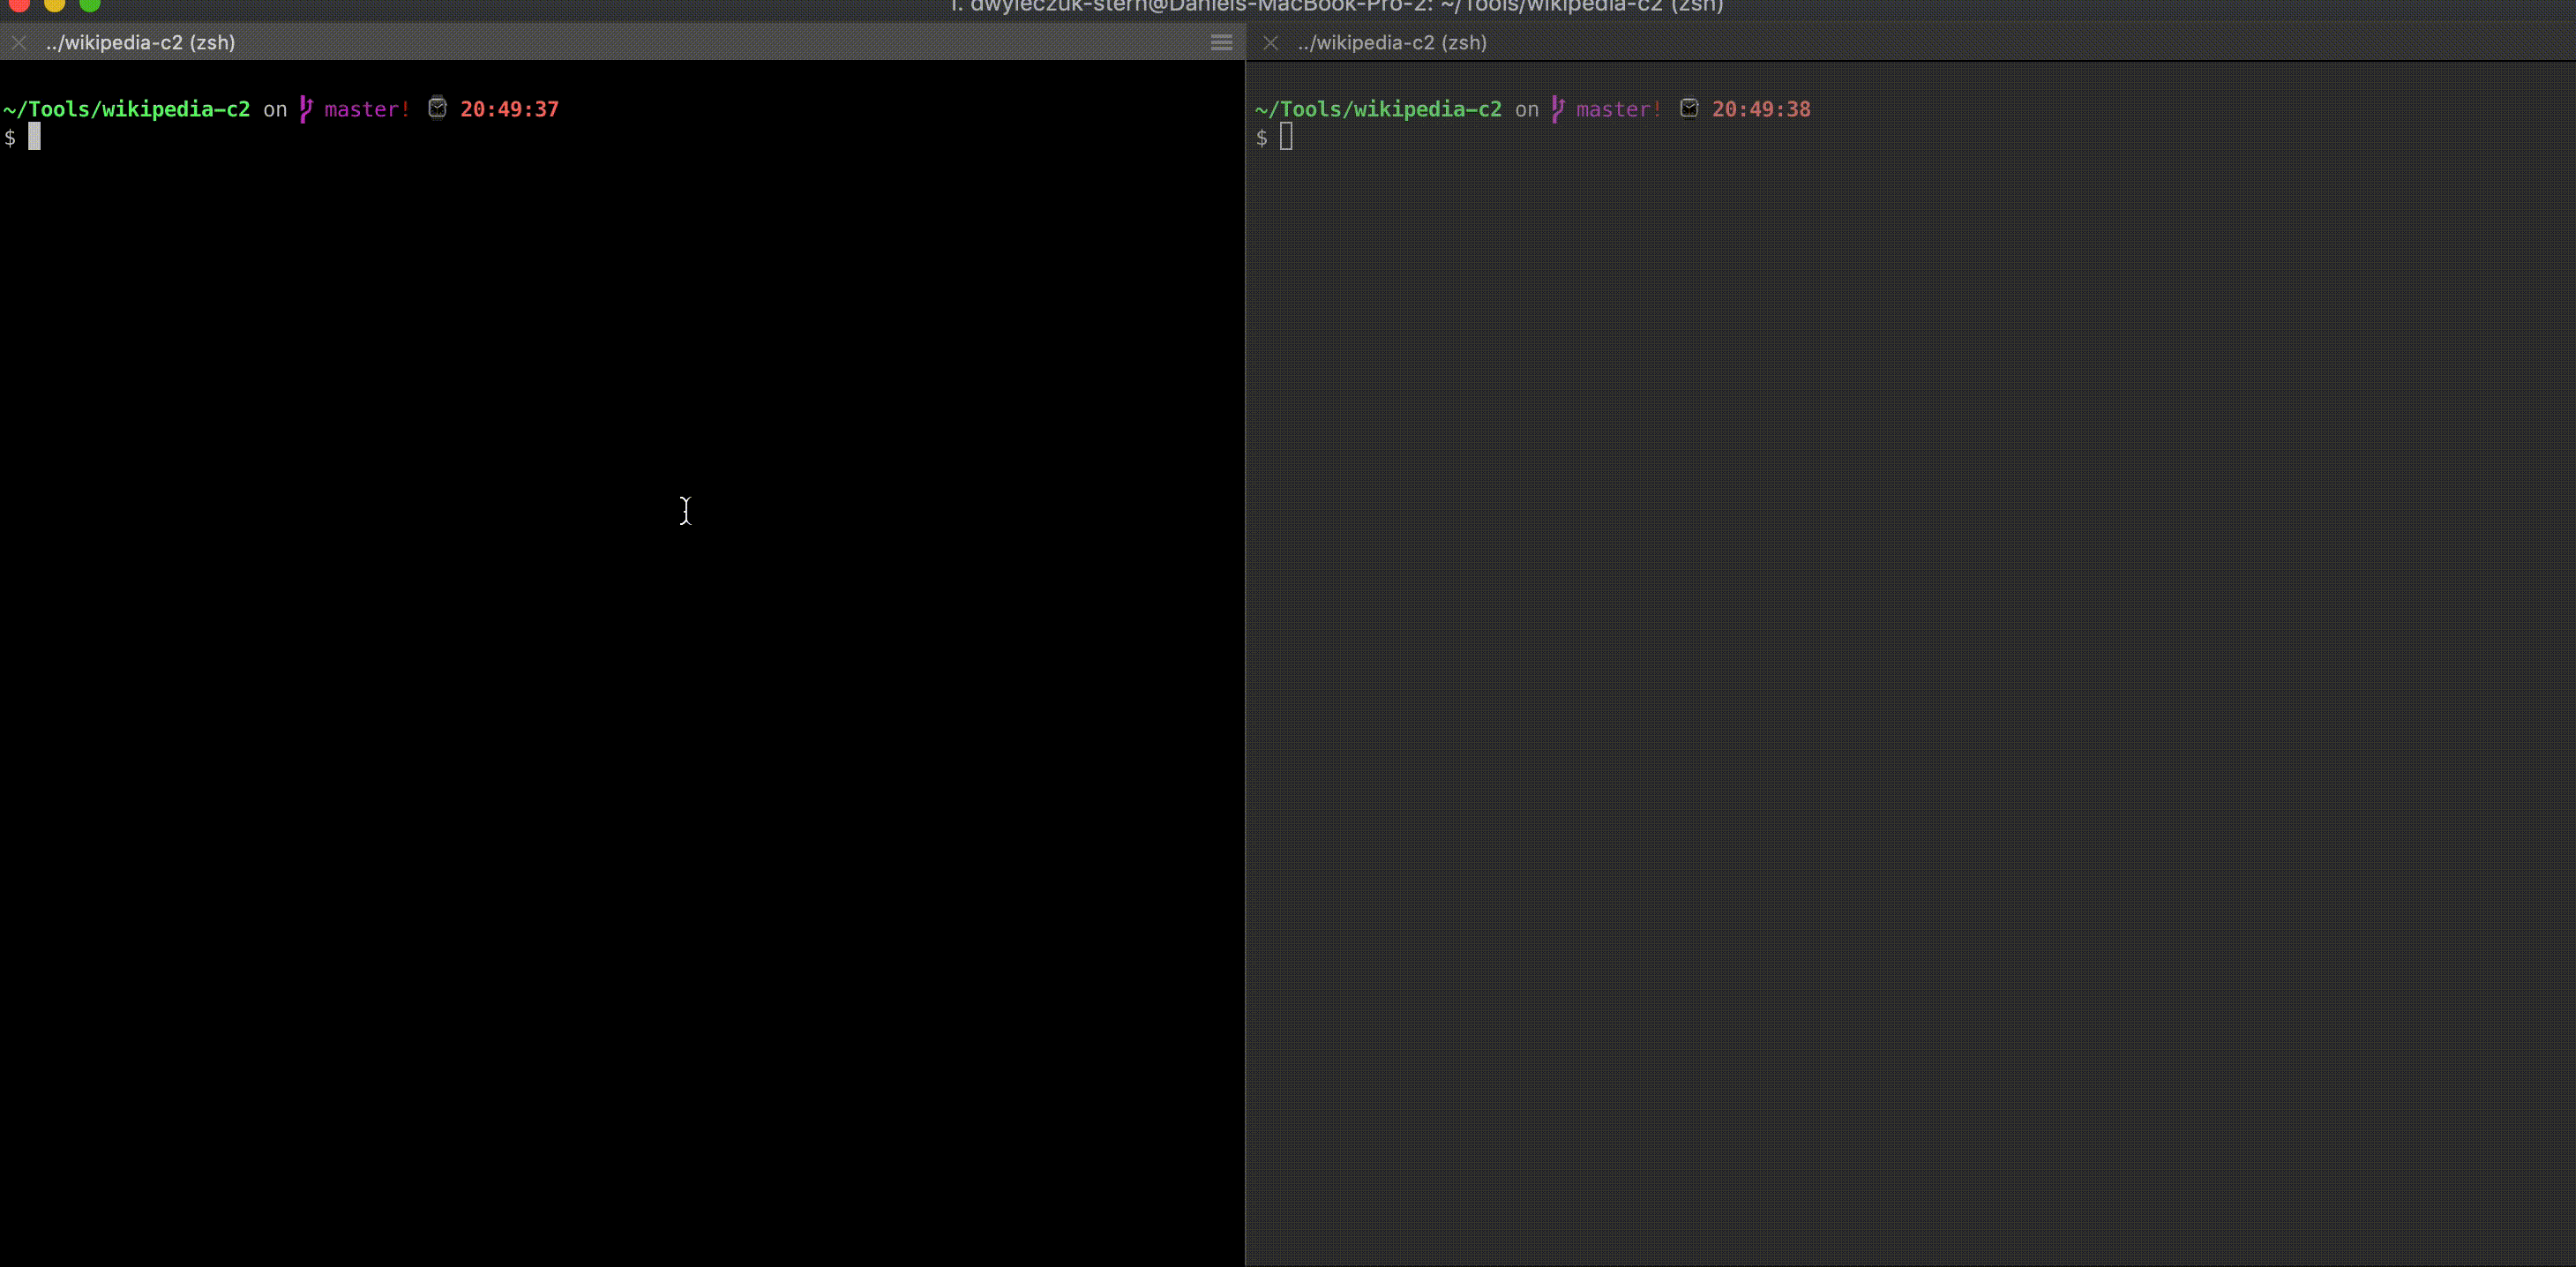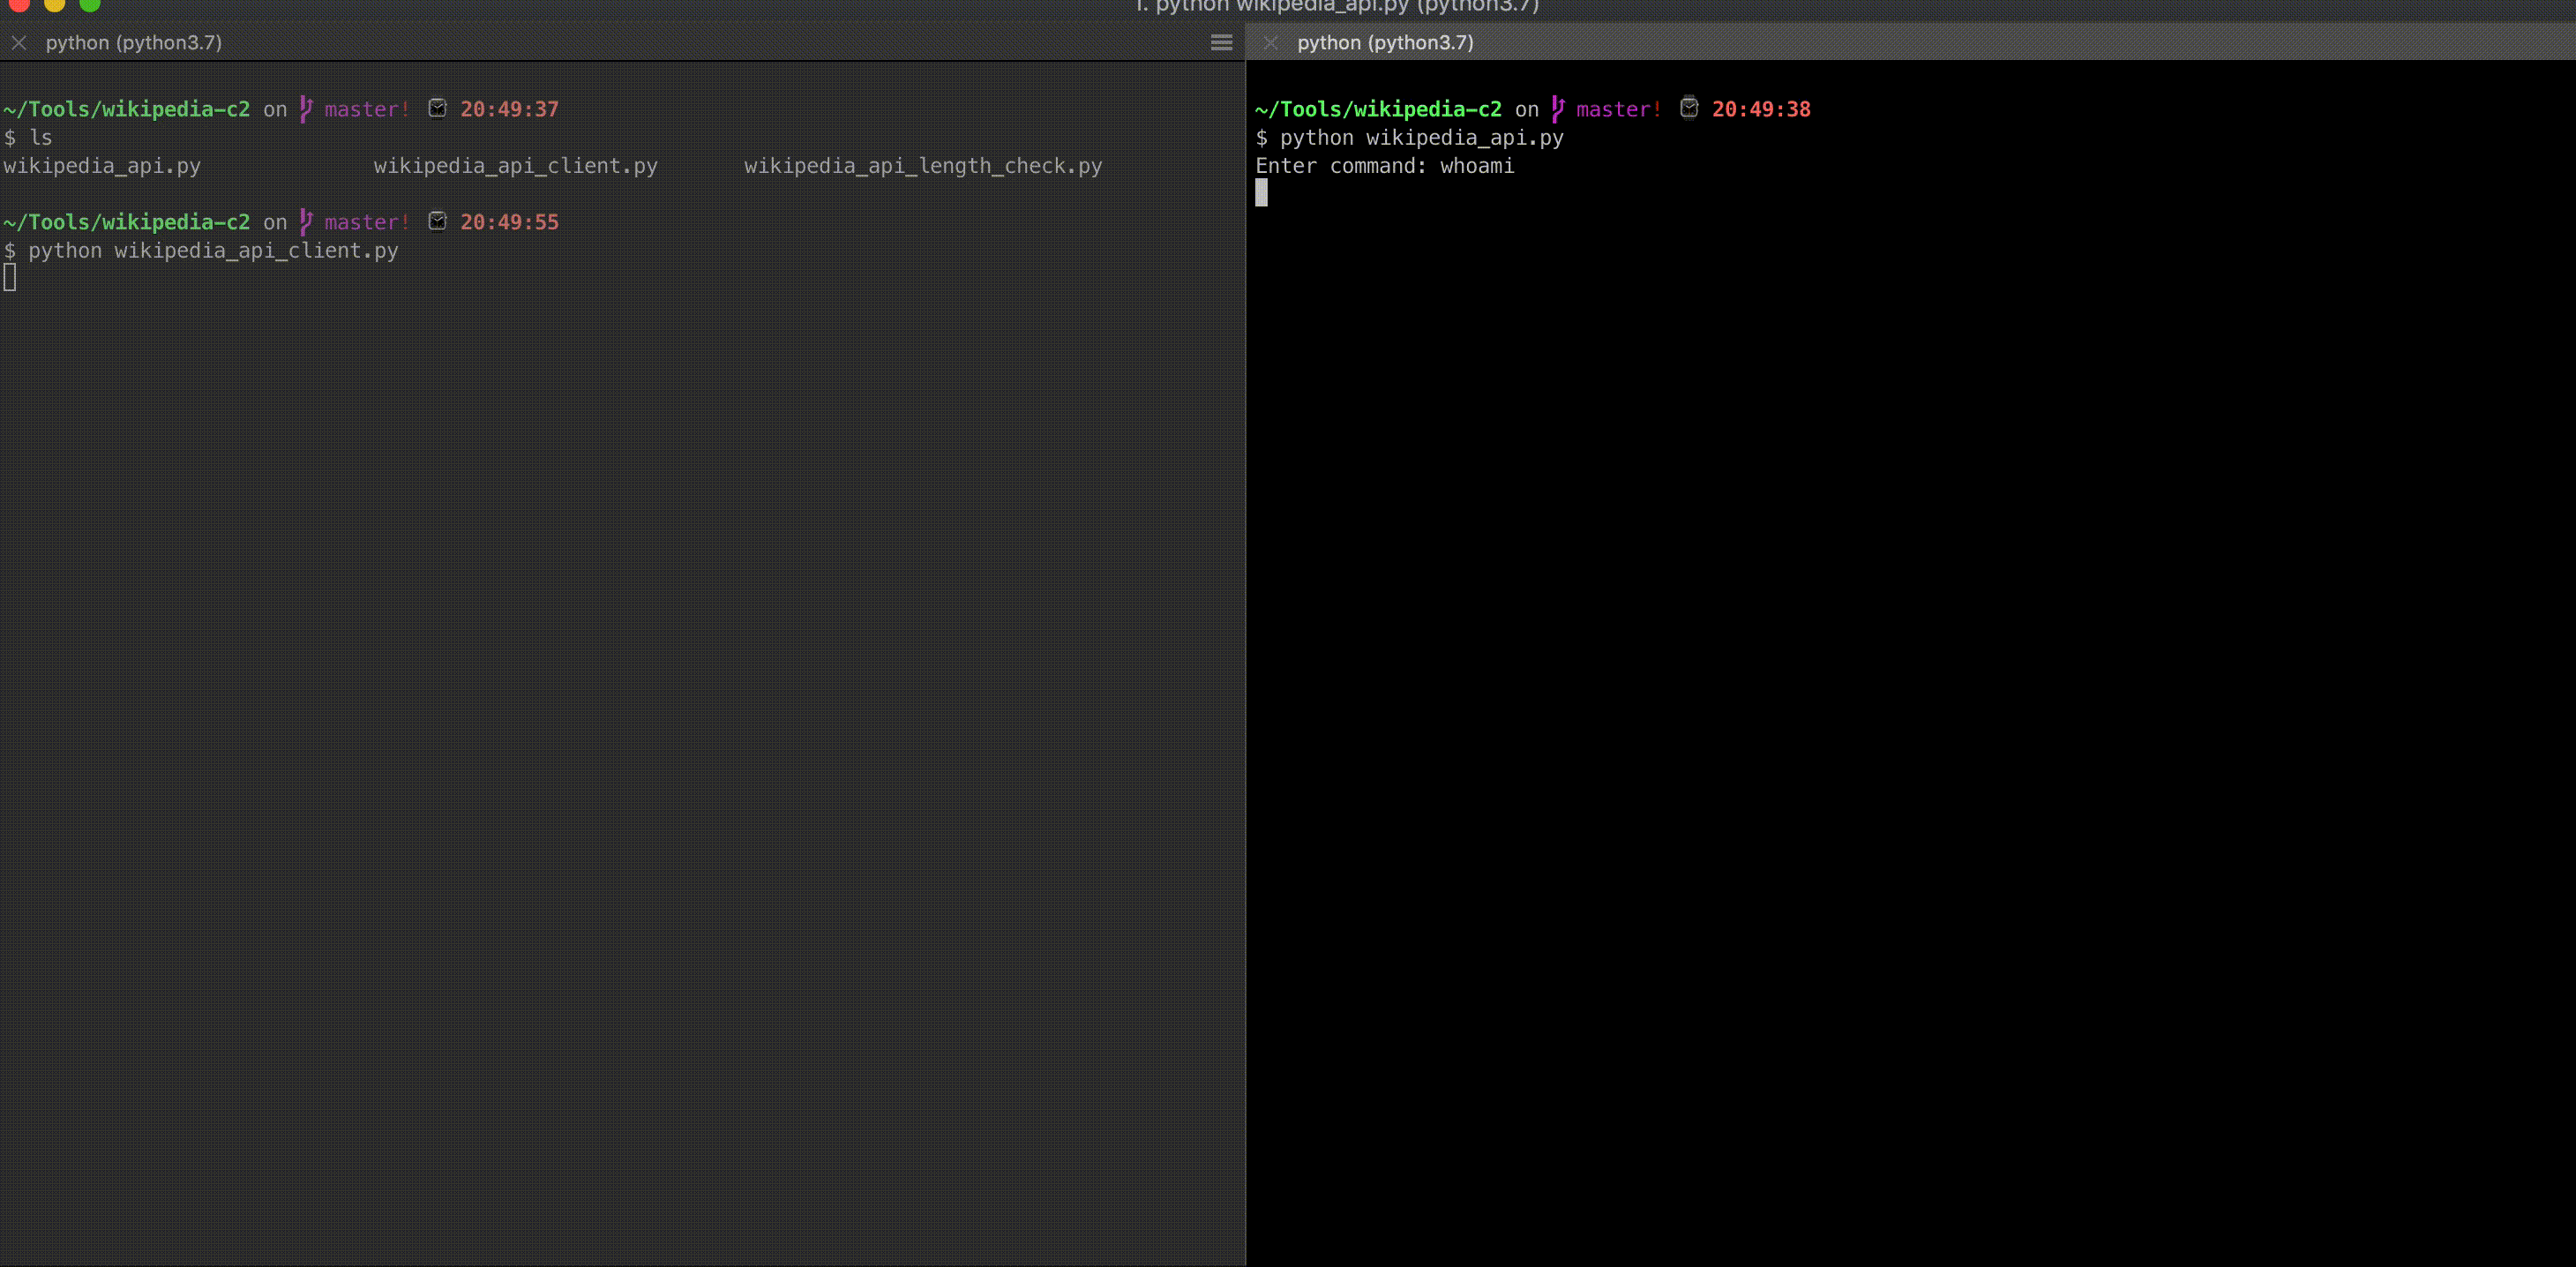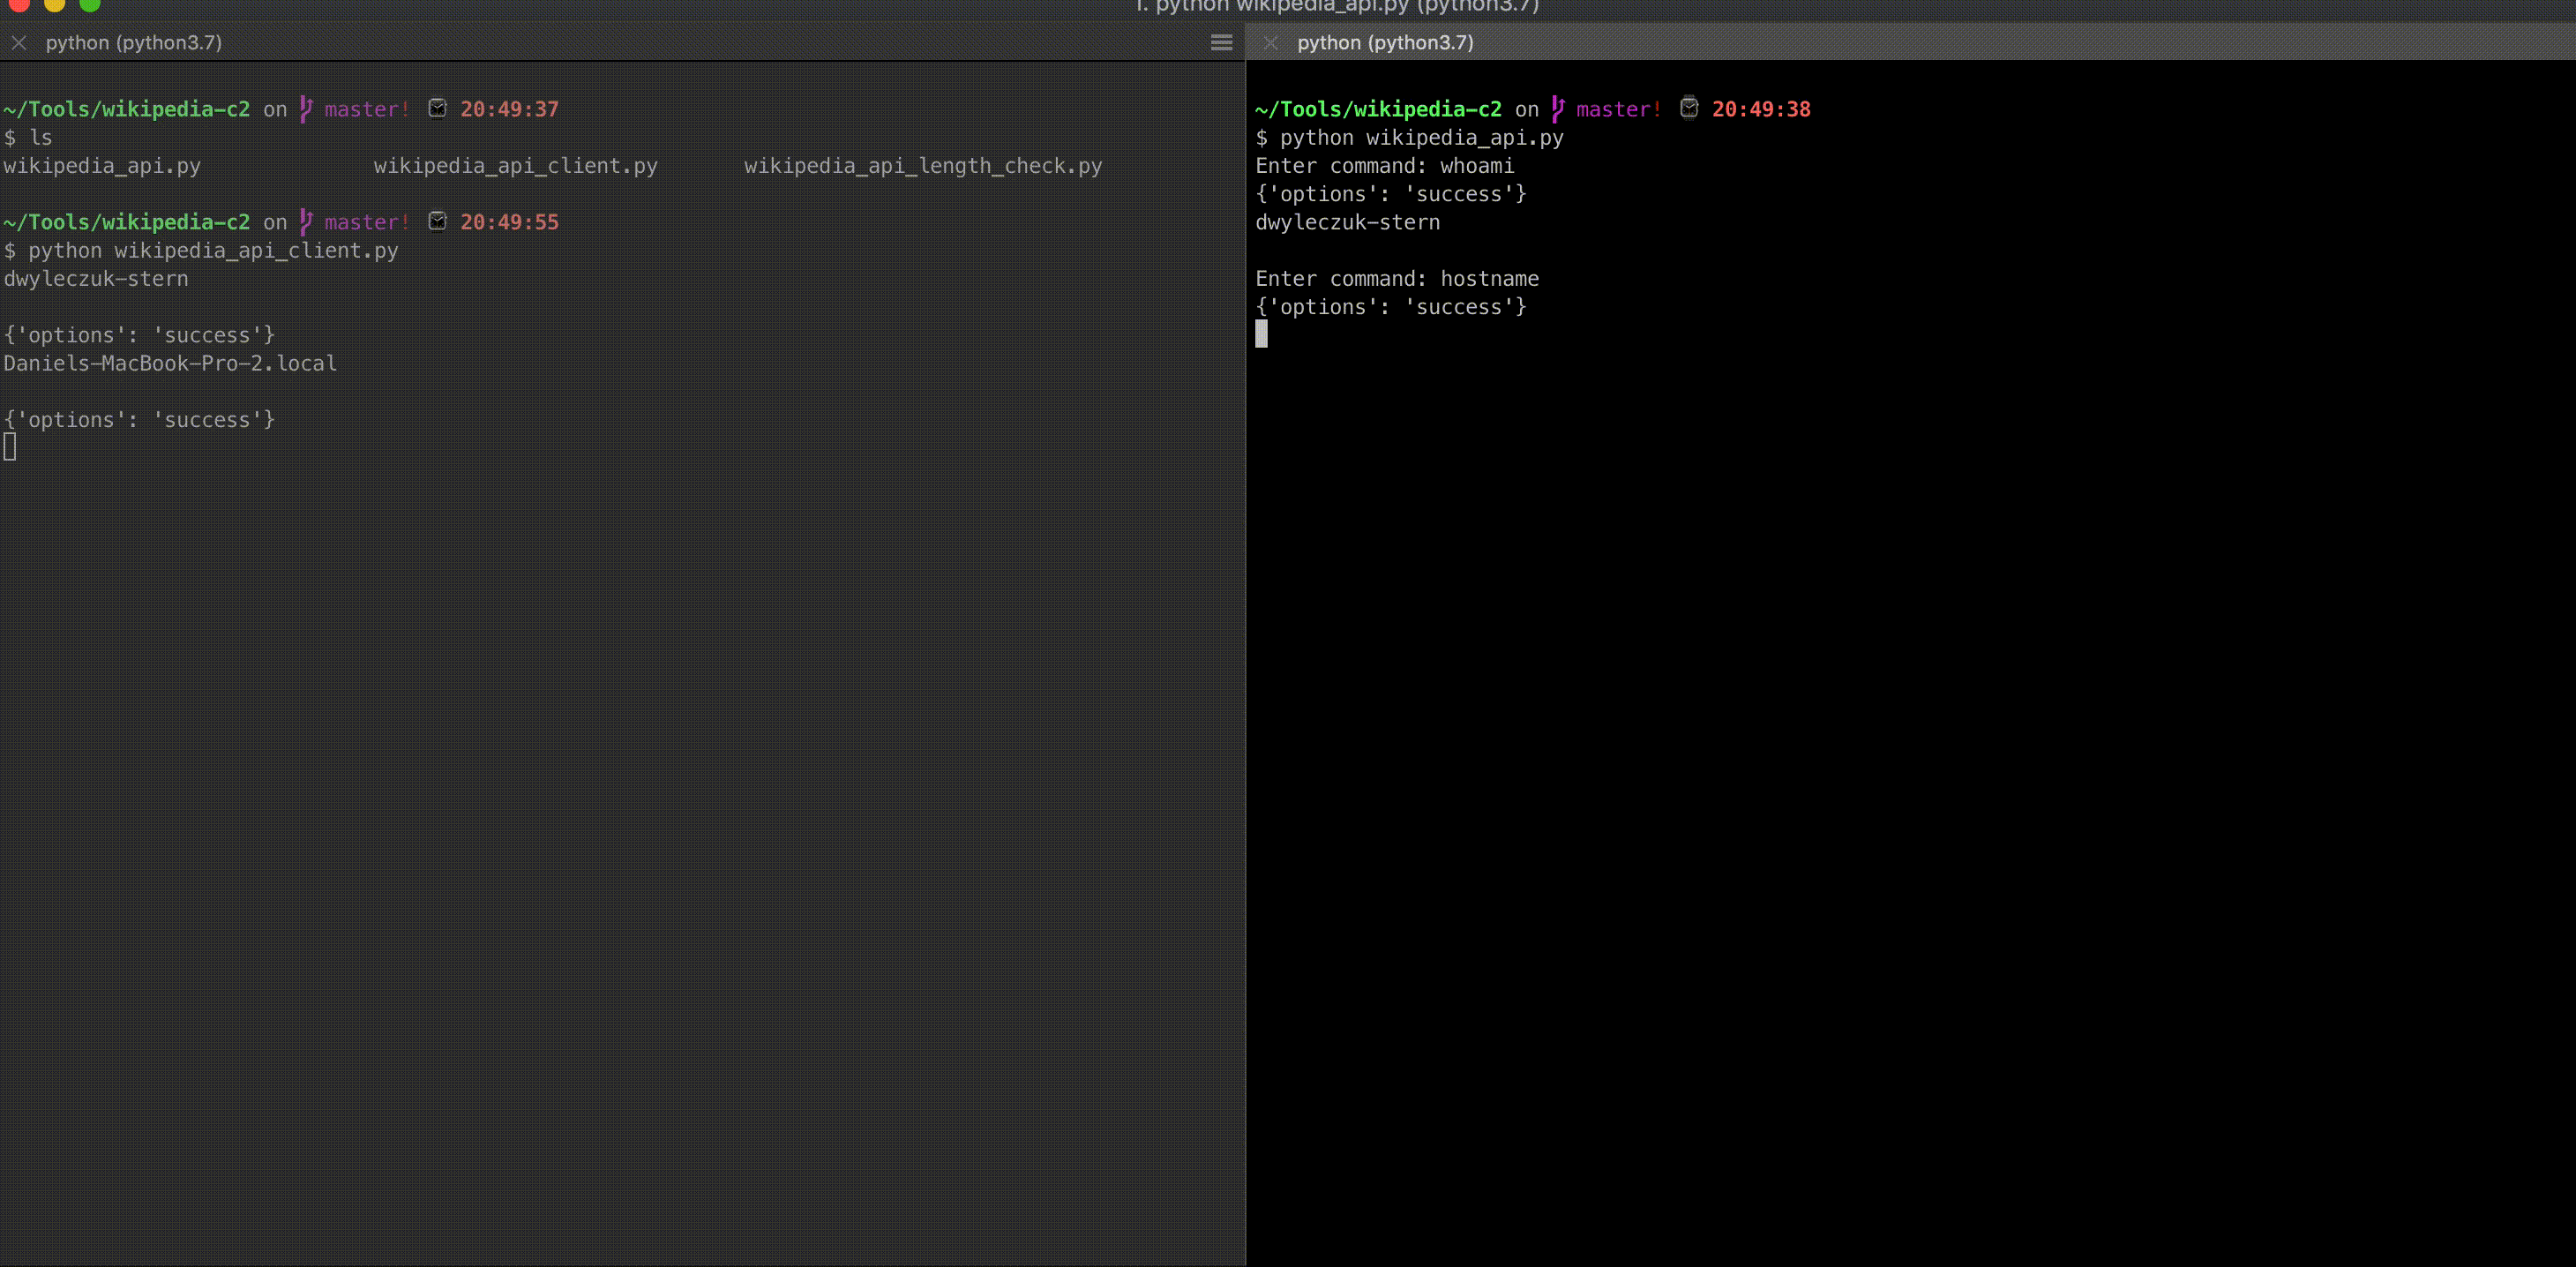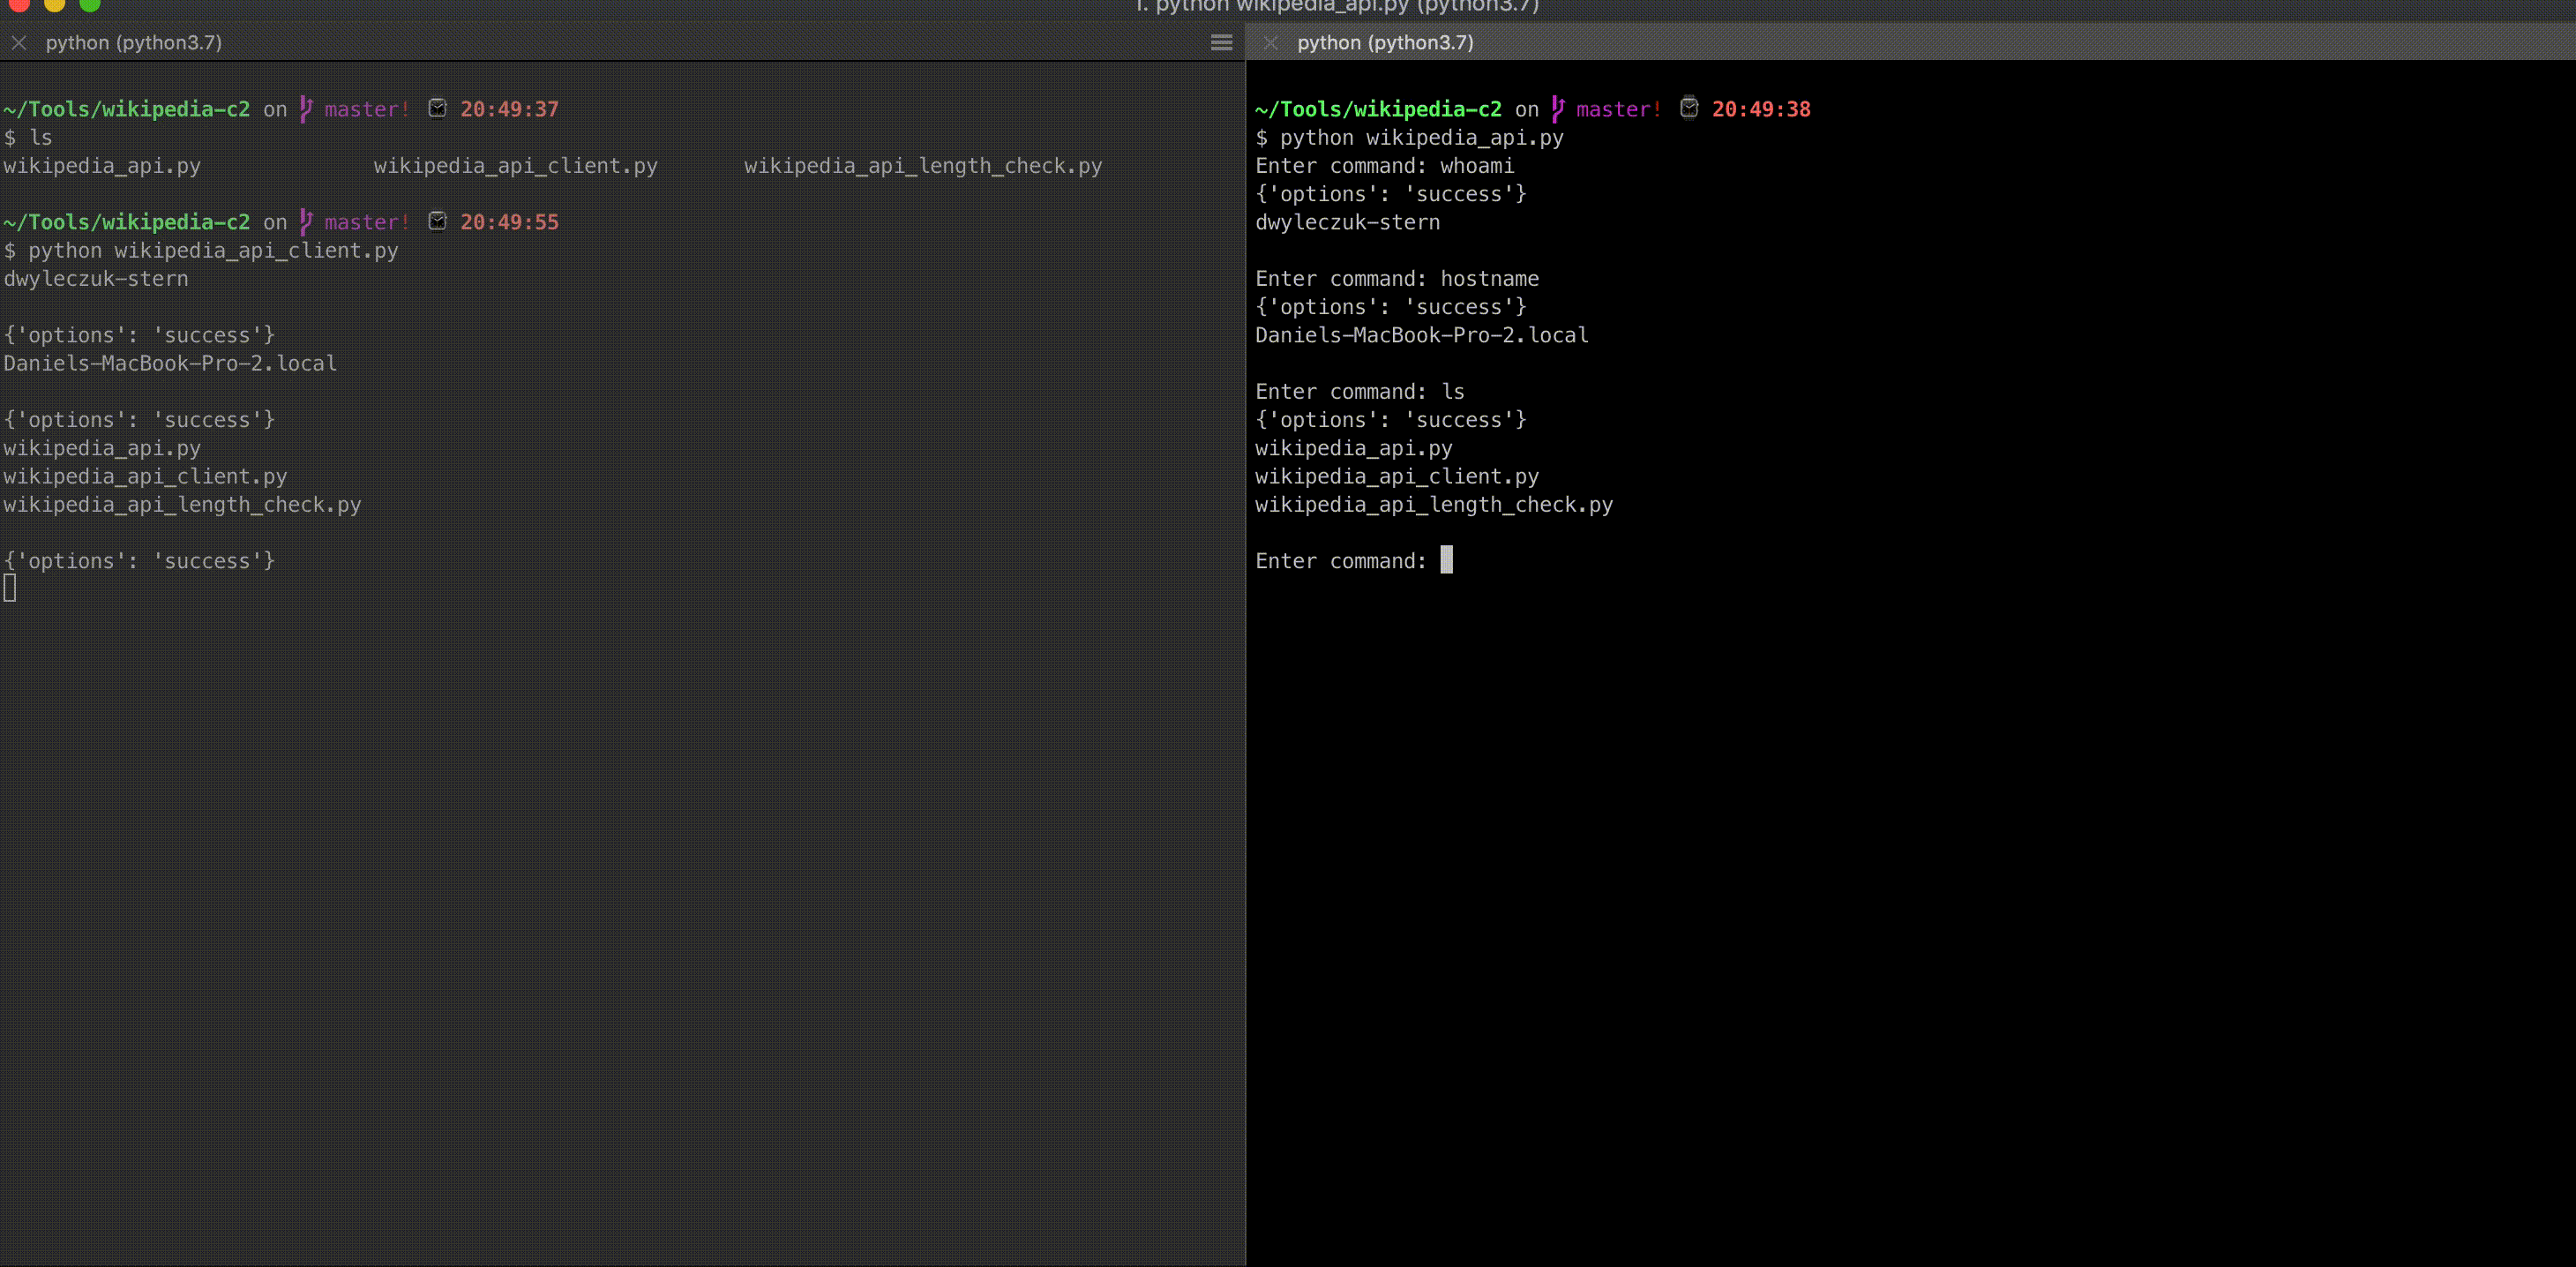 daniel-infosec/wikipedia-c2
POC pour l'utilisation de l'API Wikipedia pour la Commande et le Contrôle
 malwaretech/comodos
Une vulnérabilité zero day de déni de service à distance dans le pare-feu de Comodo Internet Security
 blacksnufkin/blacksnufkin
Opérateur d'équipe rouge et développeur de logiciels malveillants spécialisé dans les techniques d'évasion, le rétro-ingénierie et les opérations…
 phxbandit/scripts-and-tools
Scripts et utilitaires pour vous aider dans vos besoins de hacking.
 mr-in4inci3le/sliver-gui
Une console d'opérateur de bureau pour Sliver C2, construite avec Wails. Fournit une interface graphique native et légère pour Sliver en…
 epsylon/ufonet
UFONet - Boîte à outils de déni de service
 geek-repo/c2-blockchain
Ceci est un concept POC de serveur de commande et de contrôle implémenté sur la blockchain.
 gellin/teamviewer_permissions_hook_v1
Une DLL C++ injectable preuve de concept, qui utilise le naked inline hooking et la modification directe de la mémoire pour modifier vos permissions…
 hood3drob1n/jsrat-py
Ceci est mon implémentation de JSRat.ps1 en Python afin que vous puissiez désormais exécuter le serveur d'attaque depuis n'importe quel système…
 killswitch-gui/hotload-driver
C++
 lukebob-zz/c2-pwn
Utilise l'API Shodan pour récupérer des serveurs C2 afin d'exécuter des exploits connus sur ceux-ci.
 melardev/xeytanwin32-rat
TRAVAUX EN COURS. RAT écrit en C++ utilisant l'API Win32