Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/epsylon/ufonet
Génération de PayloadsExploitationÉvasion IDS/IPSExploitation d'Applications WebSécurité RéseauCryptographieTests d'IntrusionCommandement et ContrôleRed Teaming
GitHubepsylon/ufonet

ufonet

UFONet - Boîte à outils de déni de service

2.5k63481il y a 1 moisVérifié par Kitploit
Voir le dépôtSite web
Partager

UFONet


  • Site Web : https://ufonet.03c8.net

Description :

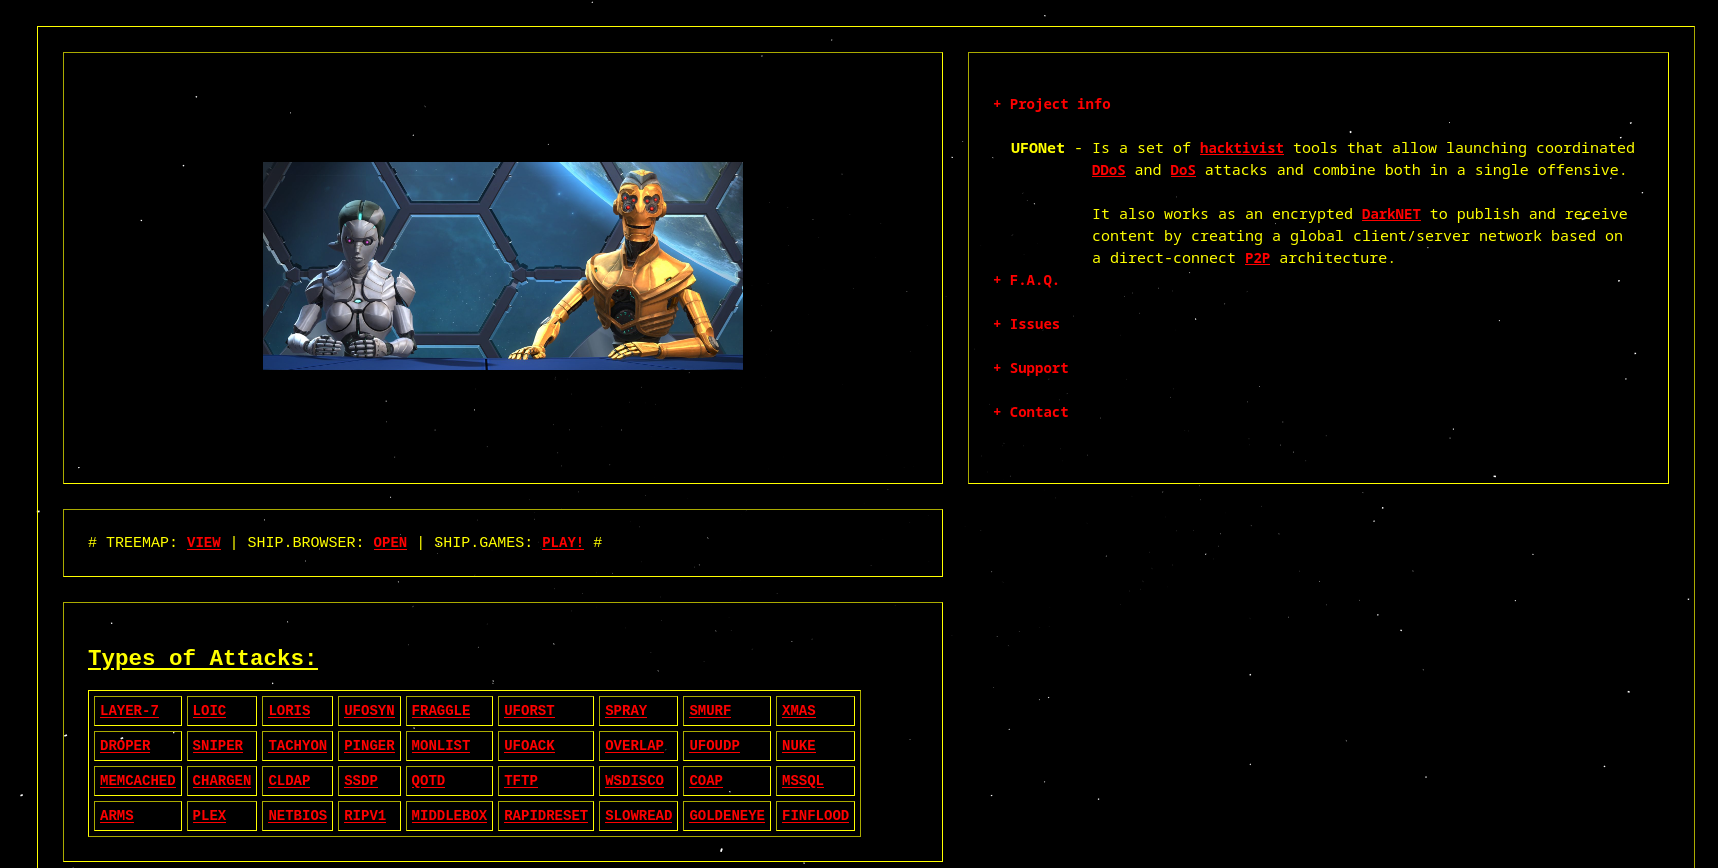
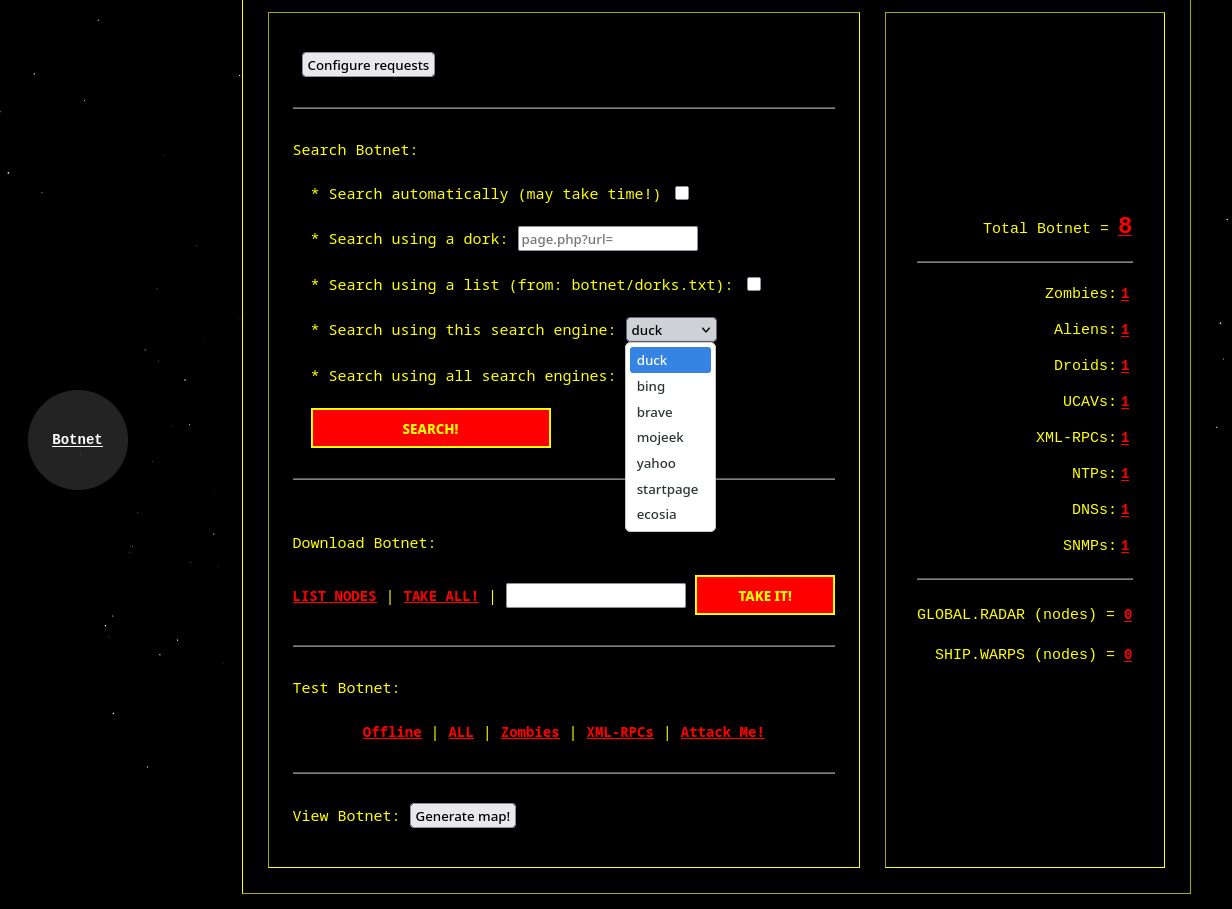
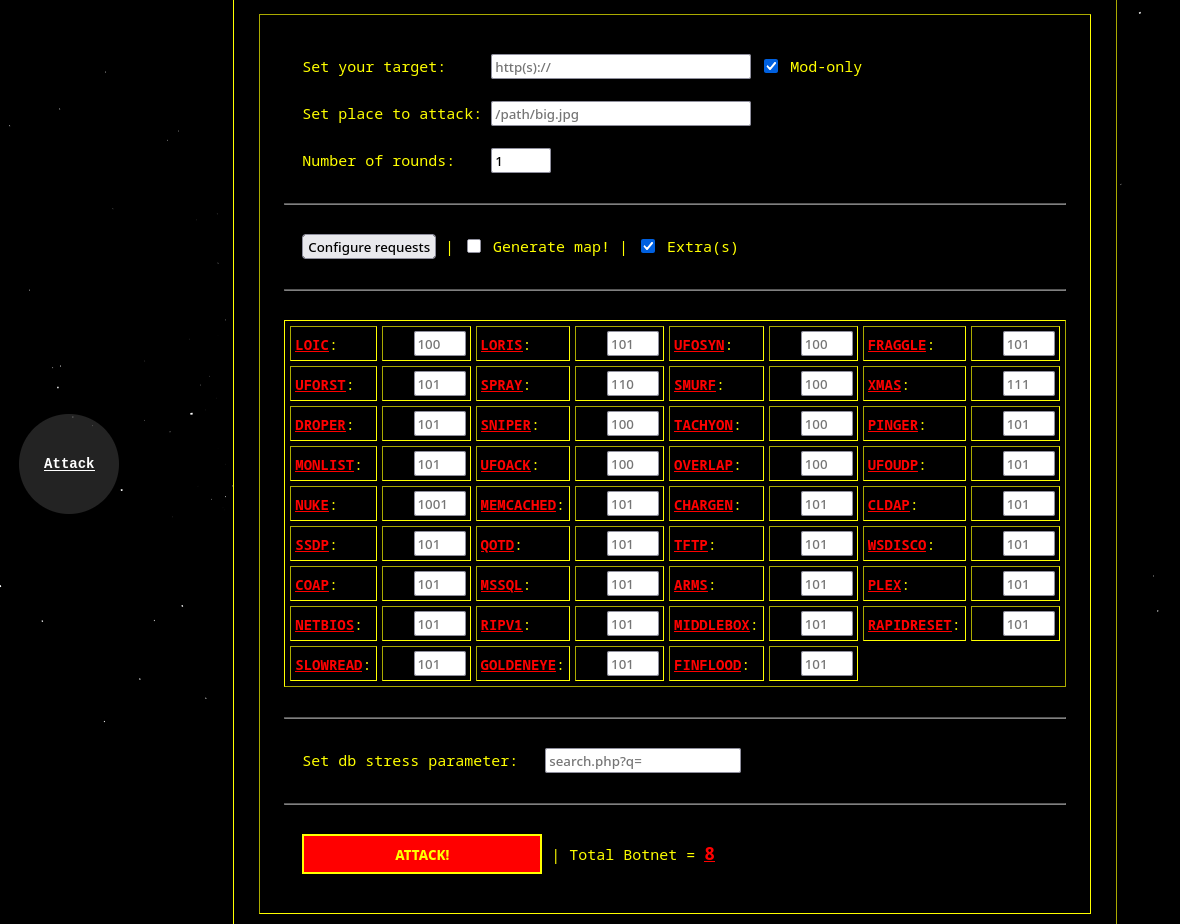
UFONet - est un logiciel libre, une boîte à outils perturbatrice -P2P et cryptographique- qui permet d'effectuer des attaques DoS et DDoS ; sur la couche 7 (APP/HTTP) par l'exploitation de vecteurs de redirection ouverte (Open Redirect) sur des sites Web tiers afin d'agir comme un botnet et sur la couche 3 (Réseau) en abusant du protocole.

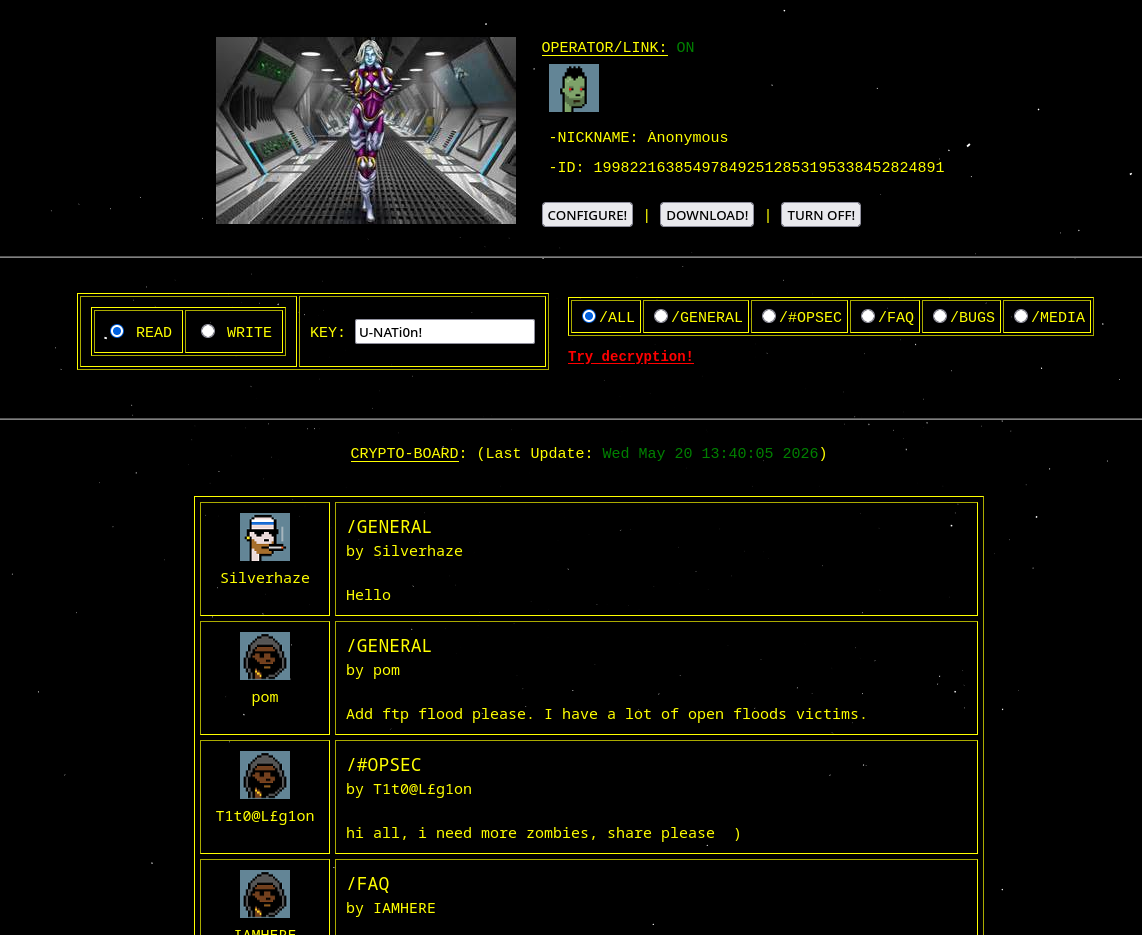
Il fonctionne également comme un DarkNET chiffré pour publier et recevoir du contenu en créant un réseau mondial client/serveur basé sur une architecture P2P à connexion directe.

Voir ces liens pour plus d'informations :

  • FAQ : https://ufonet.03c8.net/FAQ.html

  • CWE-601 : Redirection ouverte : https://cwe.mitre.org/data/definitions/601.html
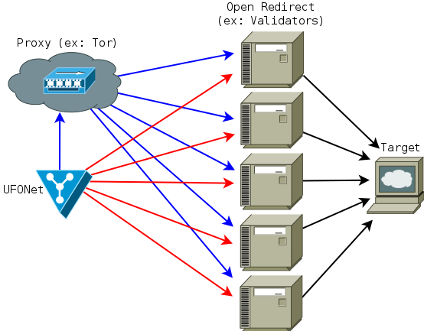
UFONet

  • LOIC : https://en.wikipedia.org/wiki/Low_Orbit_Ion_Cannon

  • LORIS : https://en.wikipedia.org/wiki/Slowloris_(software)

  • UFOSYN : https://en.wikipedia.org/wiki/SYN_flood

  • FRAGGLE : https://en.wikipedia.org/wiki/Fraggle_attack

  • UFORST : https://en.wikipedia.org/wiki/TCP_reset_attack

  • SPRAY : https://en.wikipedia.org/wiki/Denial-of-service_attack#Reflected_attack

  • SMURF : https://en.wikipedia.org/wiki/Smurf_attack

  • XMAS : https://en.wikipedia.org/wiki/Christmas_tree_packet

  • DROPER : https://en.wikipedia.org/wiki/IP_fragmentation_attack

  • SNIPER : https://en.wikipedia.org/wiki/Simple_Network_Management_Protocol

  • TACHYON : https://en.wikipedia.org/wiki/DNS_amplification_attack

  • PINGER : https://en.wikipedia.org/wiki/Ping_flood

  • MONLIST : https://en.wikipedia.org/wiki/NTP_server_misuse_and_abuse

  • UFOACK : https://en.wikipedia.org/wiki/Denial-of-service_attack

  • OVERLAP : https://en.wikipedia.org/wiki/IP_fragmentation_attack#Overlapping_fragment_attack

  • UFOUDP : https://en.wikipedia.org/wiki/UDP_flood_attack

  • NUKE : https://en.wikipedia.org/wiki/Sockstress

  • MEMCACHED : https://en.wikipedia.org/wiki/Memcached

  • CHARGEN : https://en.wikipedia.org/wiki/Character_Generator_Protocol

  • CLDAP : https://en.wikipedia.org/wiki/Lightweight_Directory_Access_Protocol

  • SSDP : https://en.wikipedia.org/wiki/Simple_Service_Discovery_Protocol

  • QOTD : https://en.wikipedia.org/wiki/QOTD

  • TFTP : https://en.wikipedia.org/wiki/Trivial_File_Transfer_Protocol

  • WSDISCO : https://en.wikipedia.org/wiki/WS-Discovery

  • COAP : https://en.wikipedia.org/wiki/Constrained_Application_Protocol

  • MSSQL : https://en.wikipedia.org/wiki/Microsoft_SQL_Server

  • ARMS : https://en.wikipedia.org/wiki/Apple_Remote_Desktop

  • PLEX : https://en.wikipedia.org/wiki/Plex_(software)

  • NETBIOS : https://en.wikipedia.org/wiki/NetBIOS

  • RIPV1 : https://en.wikipedia.org/wiki/Routing_Information_Protocol

  • MIDDLEBOX : https://en.wikipedia.org/wiki/Network_middlebox

  • RAPIDRESET : https://en.wikipedia.org/wiki/HTTP/2

  • SLOWREAD : https://en.wikipedia.org/wiki/Slowloris_(software)

  • GOLDENEYE : https://en.wikipedia.org/wiki/Denial-of-service_attack#Application-layer_attacks

  • FINFLOOD : https://en.wikipedia.org/wiki/Transmission_Control_Protocol#Connection_termination

Installation :

UFONet fonctionne sur de nombreuses plates-formes :

Vous pouvez essayer d'obtenir automatiquement toutes les bibliothèques requises en utilisant (en tant que root) :

   python3 setup.py

Pour une installation manuelle, exécutez :

   sudo apt-get install -y --no-install-recommends libpython3.12-dev python3-pycurl python3-geoip python3-whois python3-requests libgeoip1 libgeoip-dev
   python3 -m pip install --upgrade pip --no-warn-script-location --root-user-action=ignore --break-system-packages
   python3 -m pip install pycurl --upgrade --root-user-action=ignore --break-system-packages
   python3 -m pip install pygeoip requests urllib3 whois scapy pycryptodomex duckduckgo-search dnspython certifi --ignore-installed --root-user-action=ignore --break-system-packages

Si une bibliothèque manque au moment de l'exécution, UFONet 2.0 tentera de l'installer automatiquement à l'aide de pip.

Pour exécuter la suite de tests à tout moment :

   python3 ufonet --test-ufonet

Licence :

UFONet est distribué sous licence GPLv3. Vous pouvez trouver le texte complet de la licence dans le fichier LICENSE.

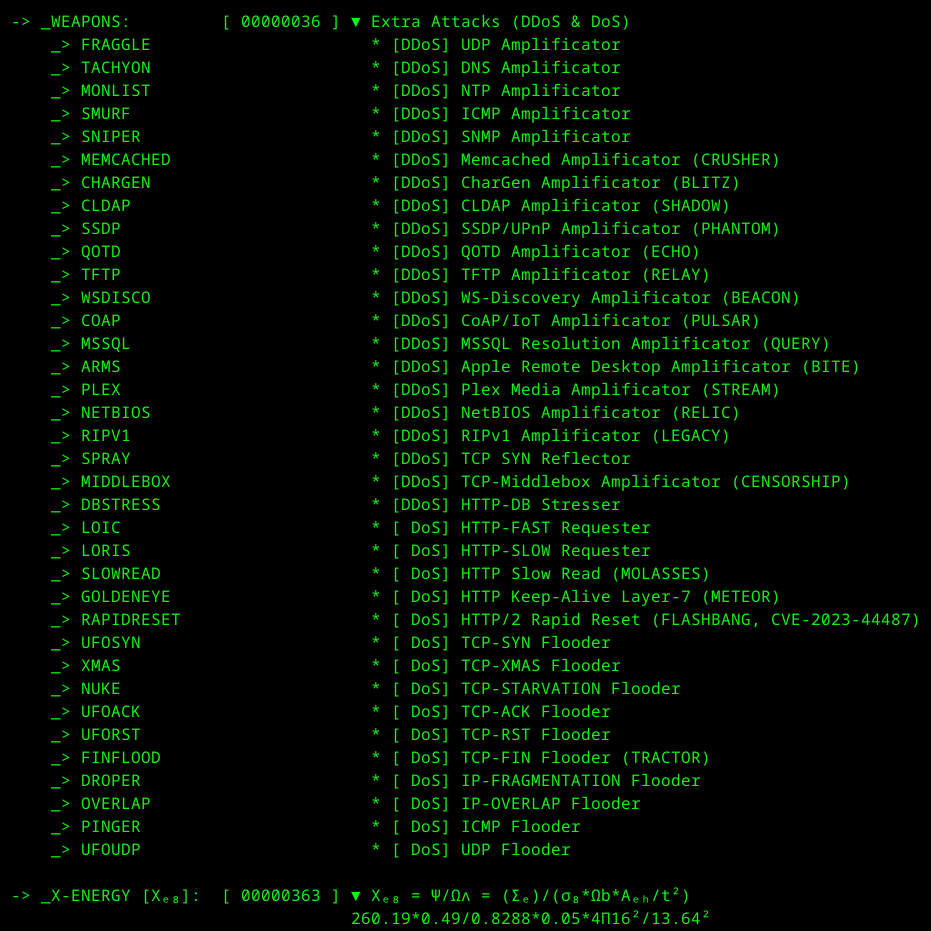
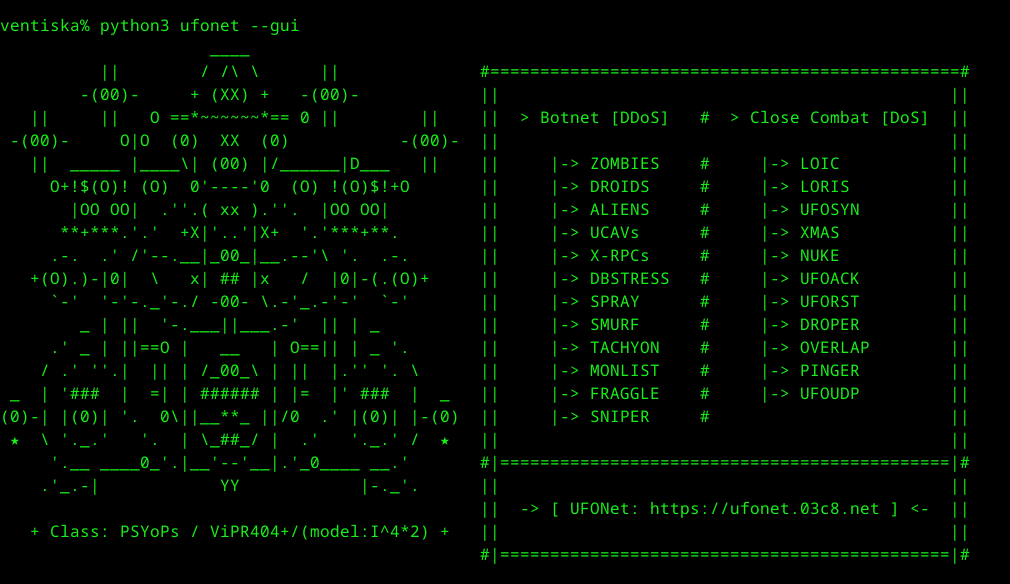
Captures d'écran (version actuelle !) :

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

UFONet

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    282

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →