Industrial Security Auditing Framework

ISAF vise à être un framework qui fournit les outils nécessaires pour un audit de sécurité approprié des environnements industriels (OT).

ISAF vise à être un framework qui fournit les outils nécessaires pour un audit de sécurité approprié des environnements industriels (OT).

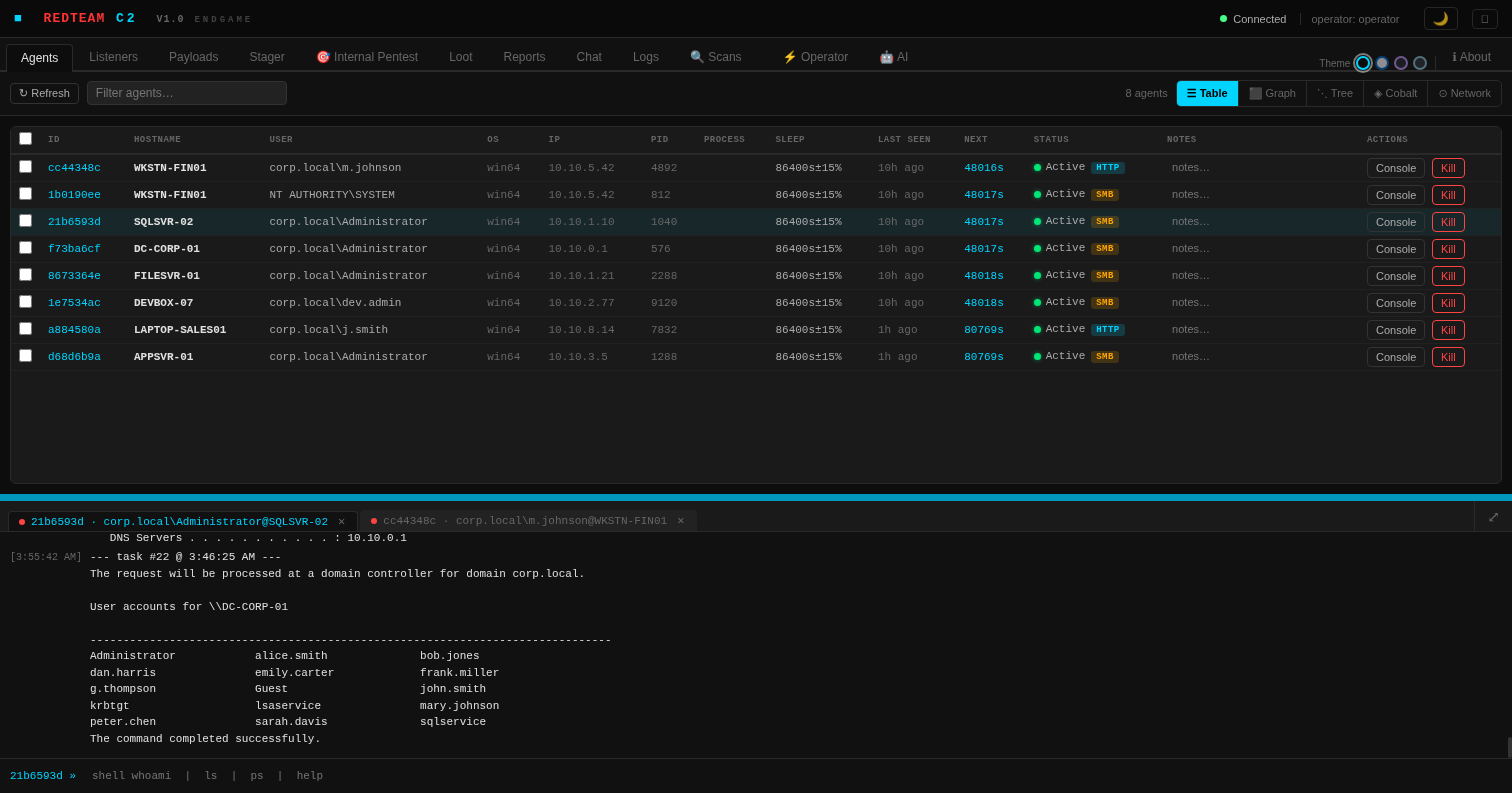
ENDGAME C2 FRAMEWORK — C2 piloté par IA pour les opérations professionnelles de red team

Walkthrough complet d'exploitation avec Metasploit contre Metasploitable2 — backdoor vsftpd, Samba CVE-2007-2447, backdoor UnrealIRCd, exfiltration…

Une collection soigneusement sélectionnée d'outils de test d'intrusion de premier ordre et d'utilitaires de productivité dans plusieurs domaines.…

Explorez l'archive DDOS de RootSec, comprenant des scanners de premier ordre, de puissants botnets (Mirai et QBot) et autres variantes, des exploits…

Liste complète et utilisation des outils de piratage éthique

K8 Collection d'outils (Pénétration du réseau interne / Outils d'élévation de privilèges / Débordement à distance / Exploitation de vulnérabilités /…

Exploiteur de masse automatisé

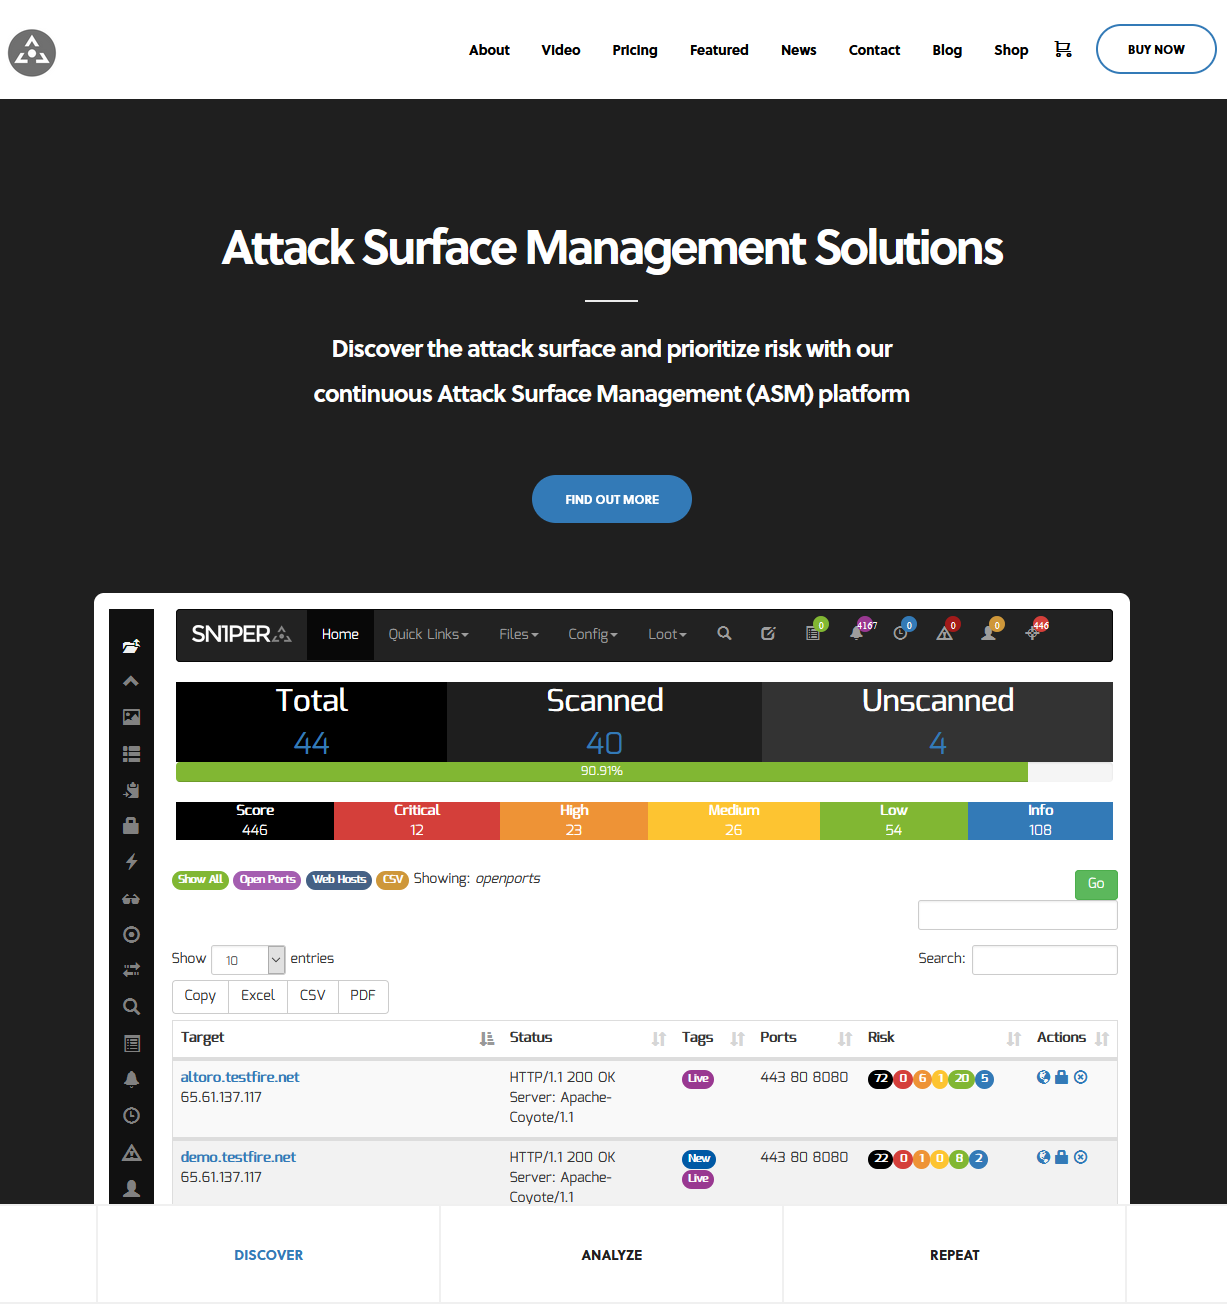
Découvrez la surface d'attaque et priorisez les risques grâce à notre plateforme de gestion continue de la surface d'attaque (ASM) - Sn1per…

Serveur MCP permettant à des agents IA d'exécuter de manière autonome plus de 150 outils de cybersécurité pour les tests d'intrusion automatisés, la…

Framework d'exploitation pour appareils embarqués

Plateforme automatisée de test d’intrusion et de gestion de la surface d’attaque. Reconnaissance, scan, exploitation, rapport — 600+ exploits, 90+…

Automated Penetration Testing Framework - Open-Source Vulnerability Scanner - Vulnerability Management

Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire…

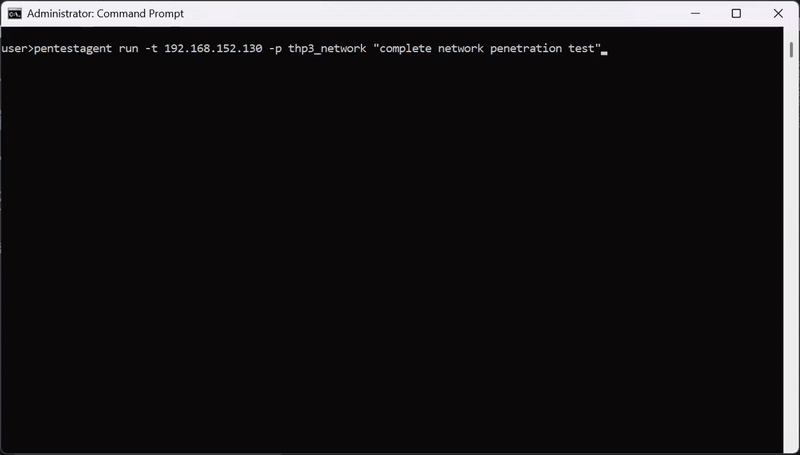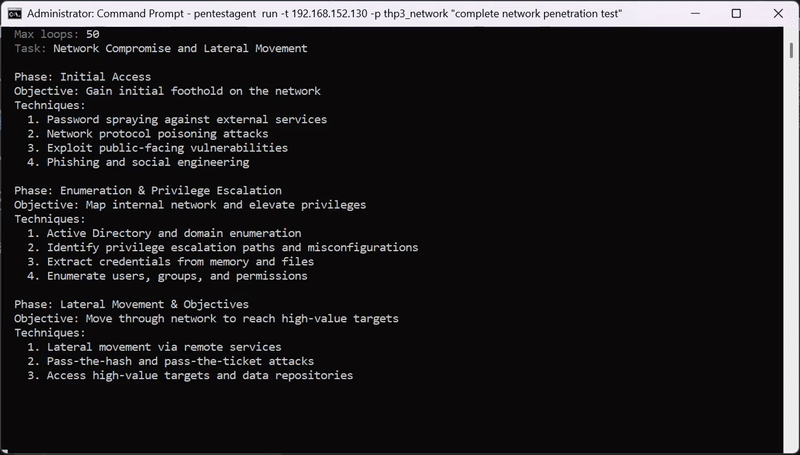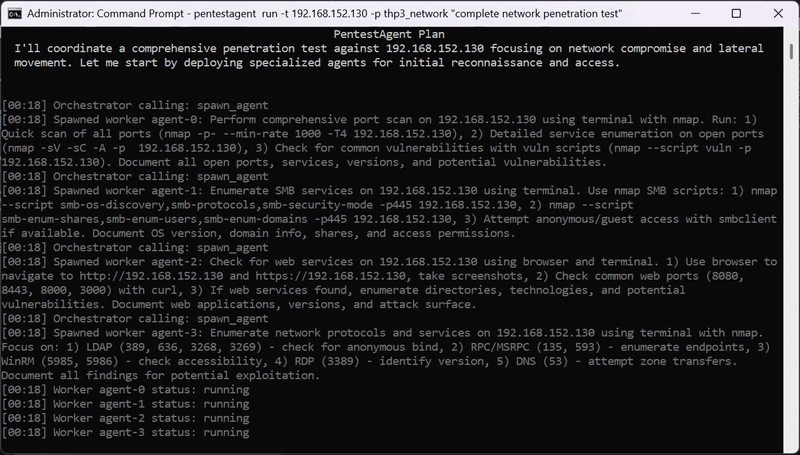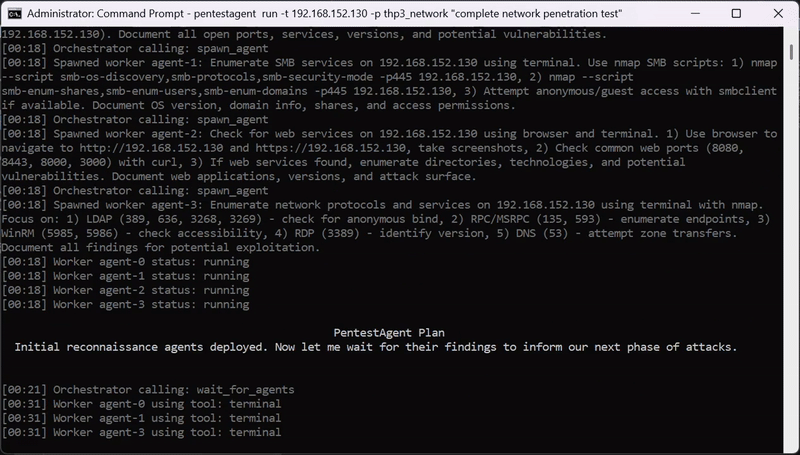
Framework d'agents IA pour les tests de sécurité en boîte noire avec orchestration autonome multi-agents, outils de pentesting intégrés, et…

Framework CTF et bibliothèque de développement d'exploits

A curated list of awesome search engines useful during Penetration testing, Vulnerability assessments, Red/Blue Team operations, Bug Bounty and more

Framework d'exploitation à double usage d'injection JNDI et de désérialisation Java avec des capacités de contournement avancées pour WAF, RASP et…