
penta
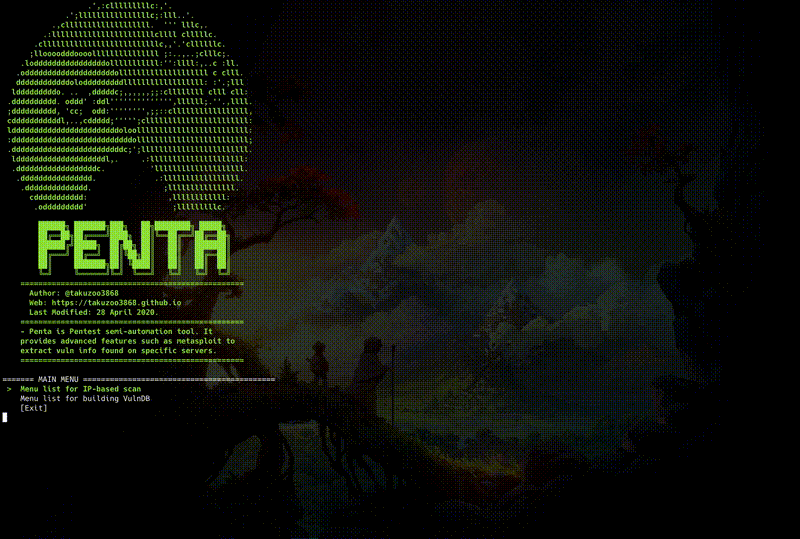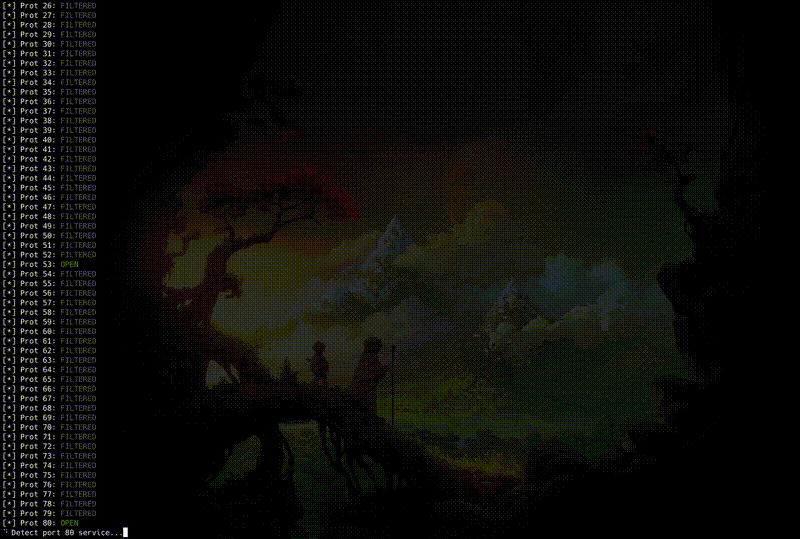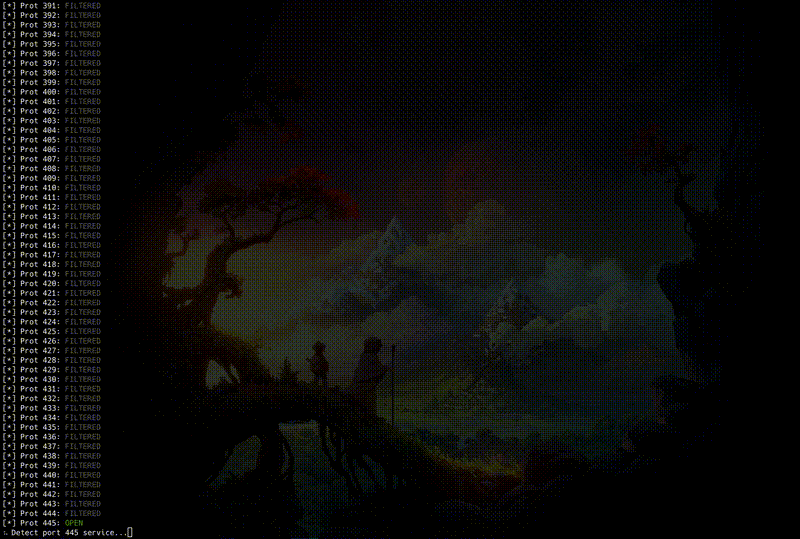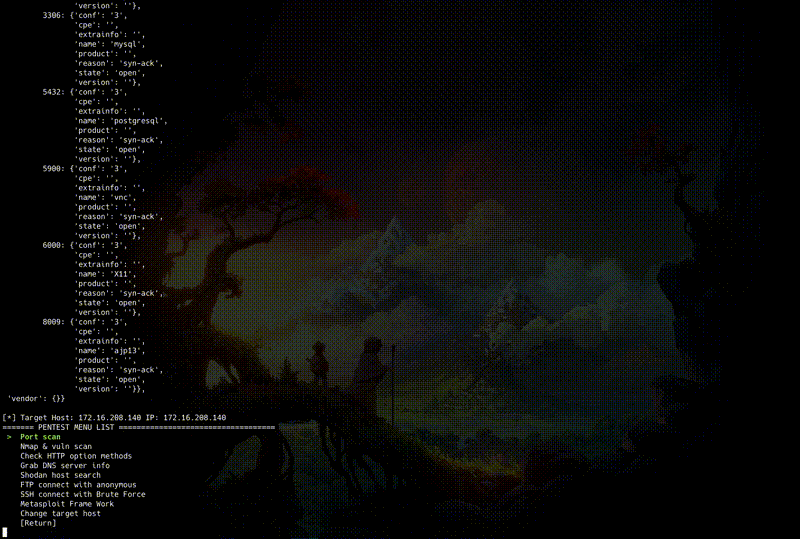
 takuzoo3868/penta
Outil CLI tout-en-un open source pour semi-automatiser les tests de pénétration.
vulnerability-scannersexploit-frameworksinformation-gathering+1
180il y a 6 ans
takuzoo3868/pentaOutil CLI tout-en-un open source pour semi-automatiser les tests de pénétration.
 owasp/zsc
OWASP ZSC - Générateur de shellcode/code obfusqué https://www.secologist.com/
 b4rtik/redpeanut
RedPeanut est un petit RAT développé en .Net Core 2 et son agent en .Net 3.5 / 4.0.

 darksh3llgr/autoscan
Scan automatisé, Pentesting , Exploitation et Rapport
 pownjs/pown
Pown.js est un kit de test de sécurité et d'exploitation construit sur Node.js et NPM.
 secdevops-cuse/cyberrange
Le Cyber Range AWS Open Source
 n1ckdunn/exploitivator
Automatiser le scan et l'exploitation Metasploit
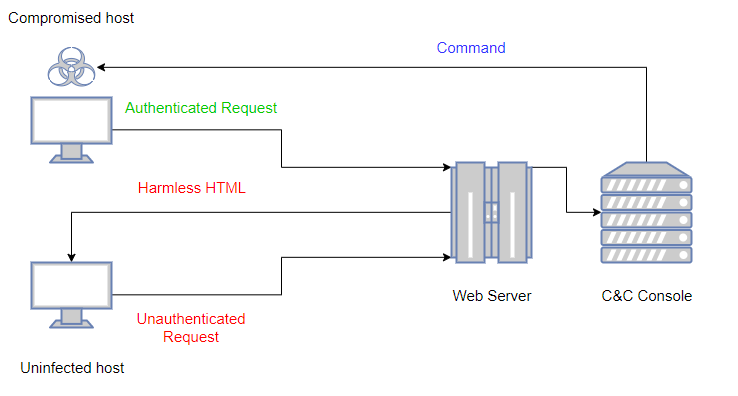 kudaes/lolbits
** ABANDONNÉ ** Framework C2 qui utilise Background Intelligent Transfer Service (BITS) comme protocole de communication et Direct Syscalls + Dinvoke…
 niemand-sec/anticheat-testing-framework
Framework pour tester tout Anti-Cheat
 01rabbit/pakuri
Framework de tests d'intrusion semi-automatisé doté d'une interface TUI, intégrant Nmap, OpenVAS, Metasploit et Faraday pour rationaliser la collecte…
 elevenpaths/siemframework
Framework d'attaque modulaire en Python3 pour automatiser l'exploitation des plateformes SIEM (Splunk, Graylog, OSSIM, QRadar, McAfee) via le vol…
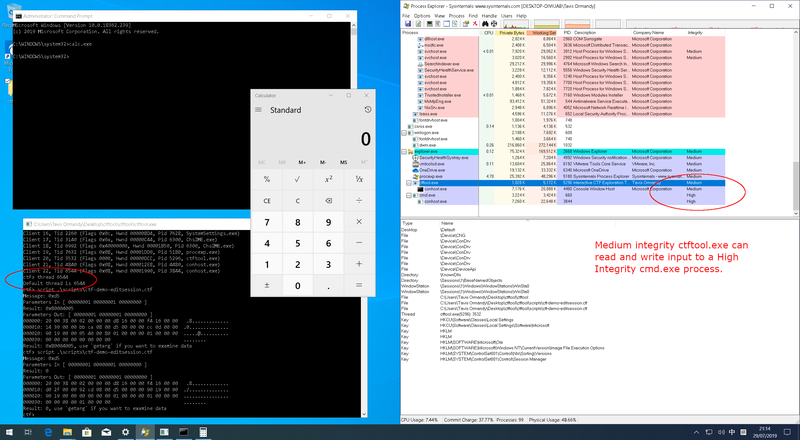 taviso/ctftool
Outil interactif d'exploration de CTF
 jackofmosttrades/gadgetinspector
Un analyseur de bytecode pour trouver des chaînes de gadgets de désérialisation dans les applications Java.
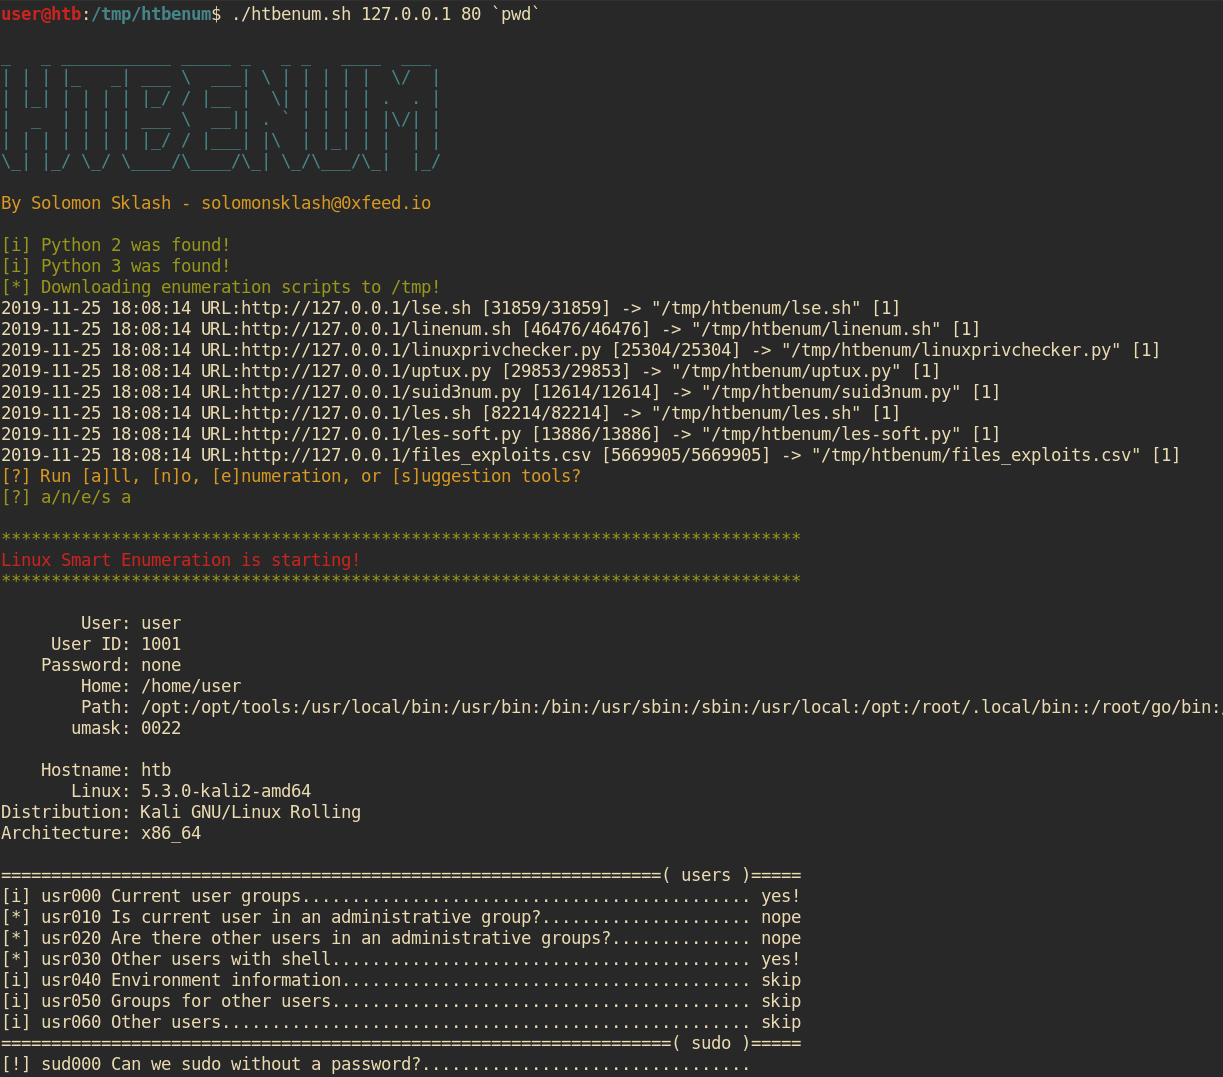 solomonsklash/htbenum
Un script d'énumération Linux pour Hack The Box
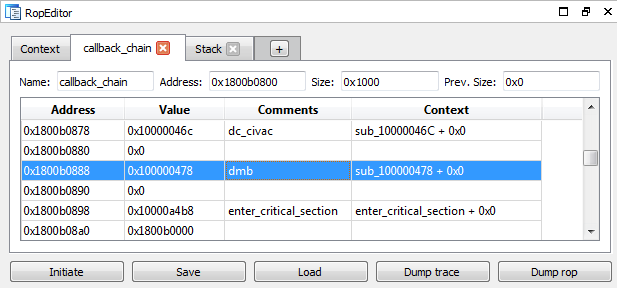 dsecurity/crauemu
crauEmu est une extension uEmu pour développer et analyser des payloads pour les attaques de réutilisation de code.
 orleven/tentacle
Tentacle est un framework de vérification et d'exploitation de vulnérabilités de type POC. Il permet l'extension libre des exploits et utilise des…
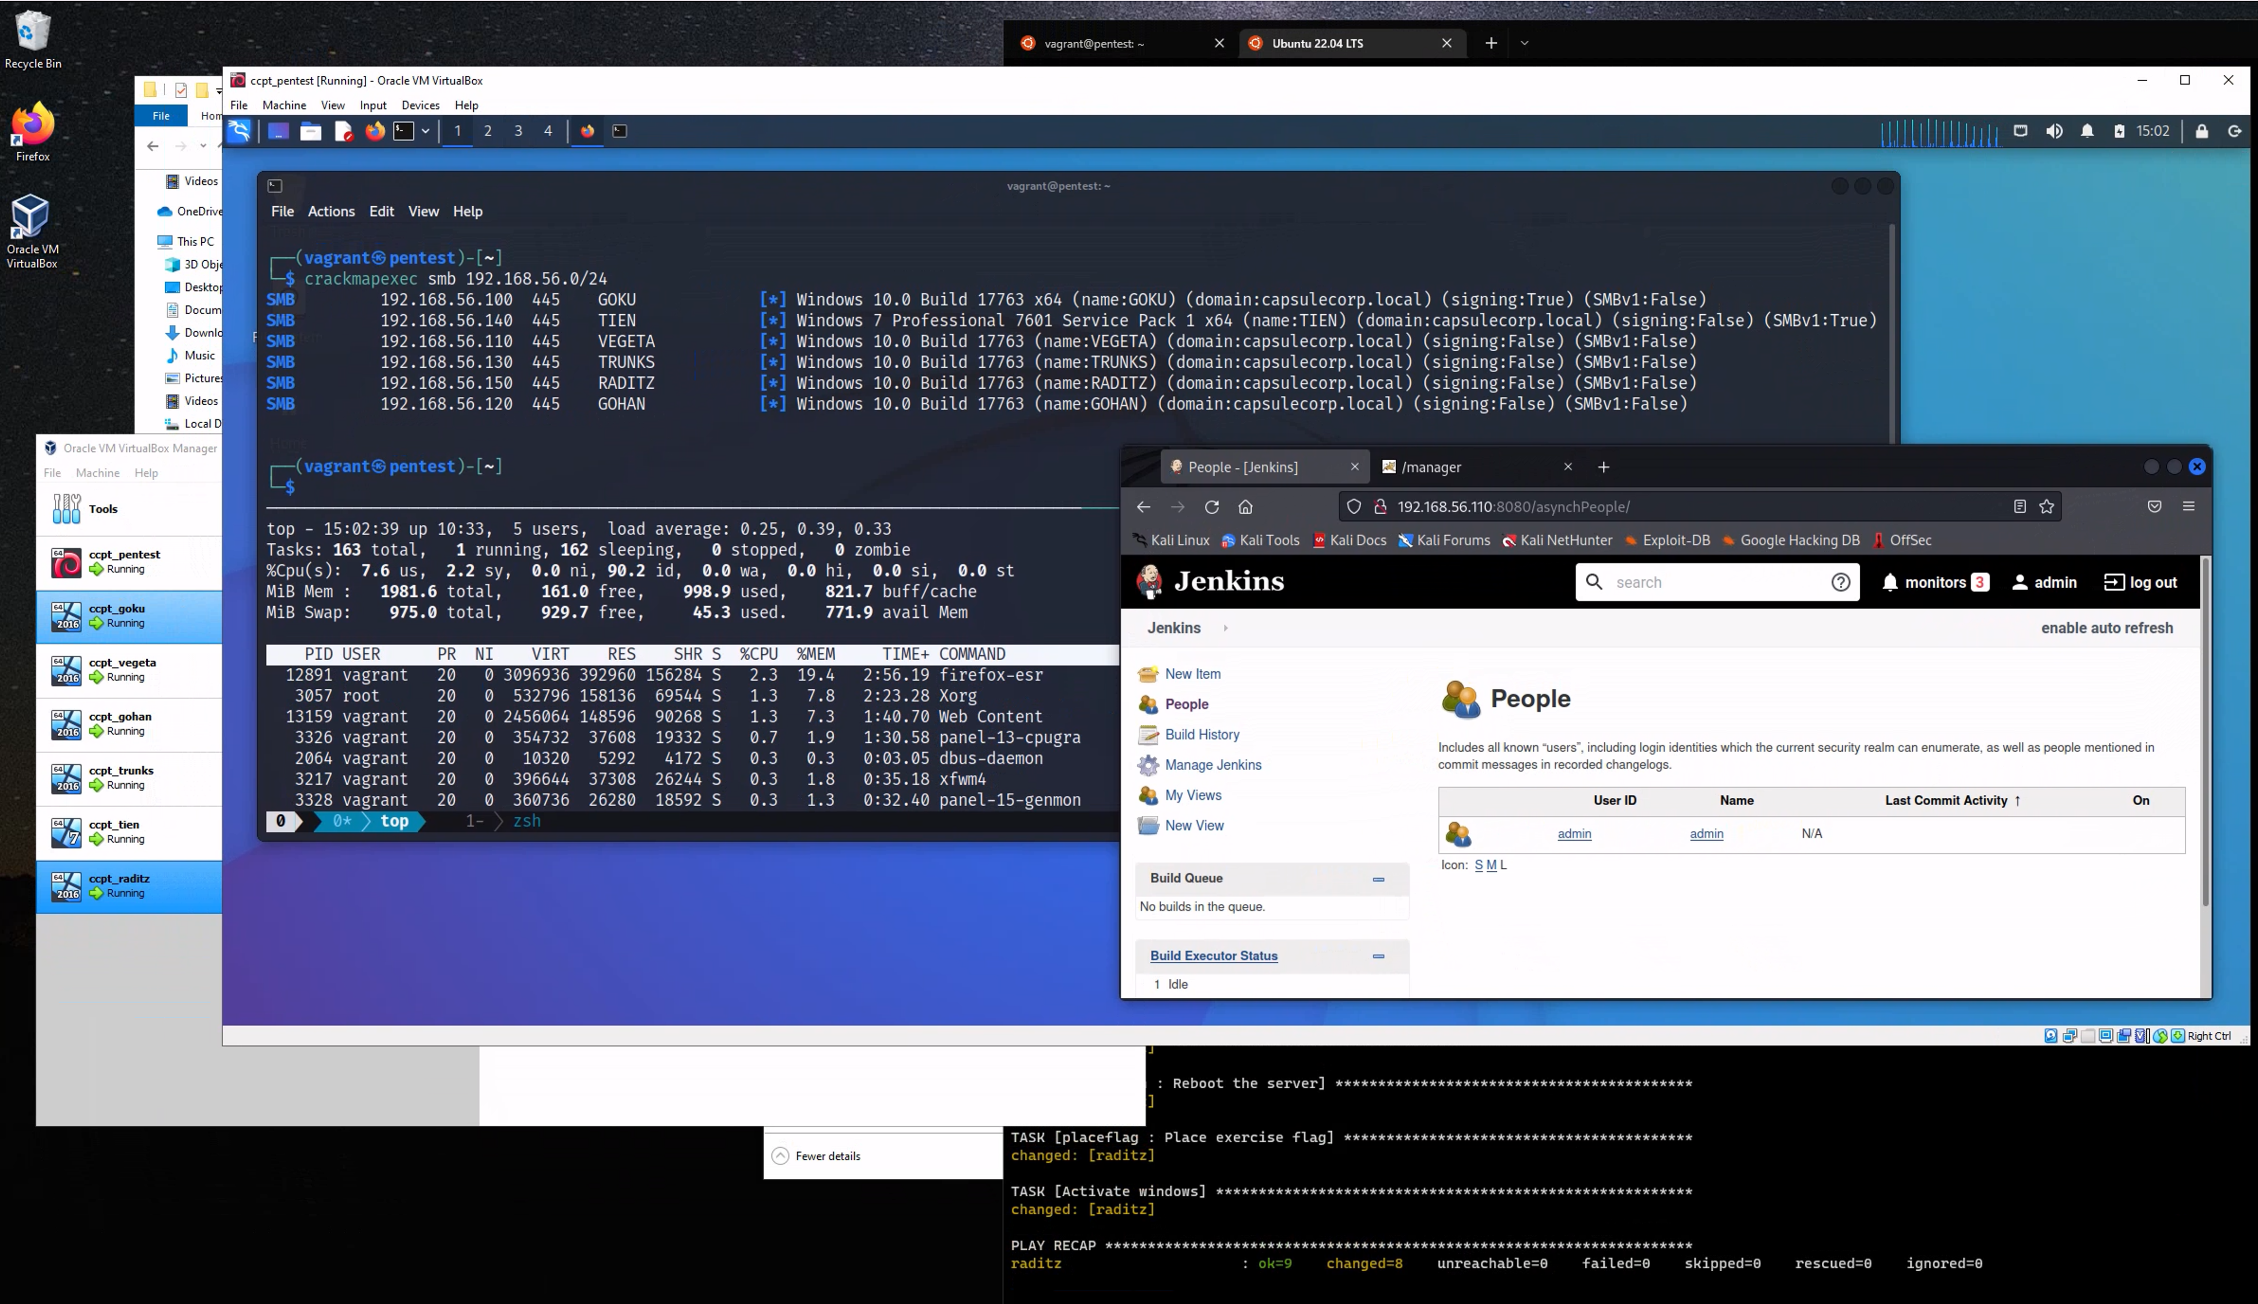 r3dy/capsulecorp-pentest
Environnement Vagrant VirtualBox pour réaliser un test de pénétration de réseau interne