

oss-fuzz-gen
 google/oss-fuzz-gen
LLM propulsé par fuzzing via OSS-Fuzz.
vulnerability-analysisdynamic-code-analysisfuzzing+3
google/oss-fuzz-genLLM propulsé par fuzzing via OSS-Fuzz.
 narfindustries/http-garden
Framework de tests différentiels pour implémentations HTTP
 pizlonator/fil-c
Fil-C : sécurité mémoire entièrement compatible pour C et C++
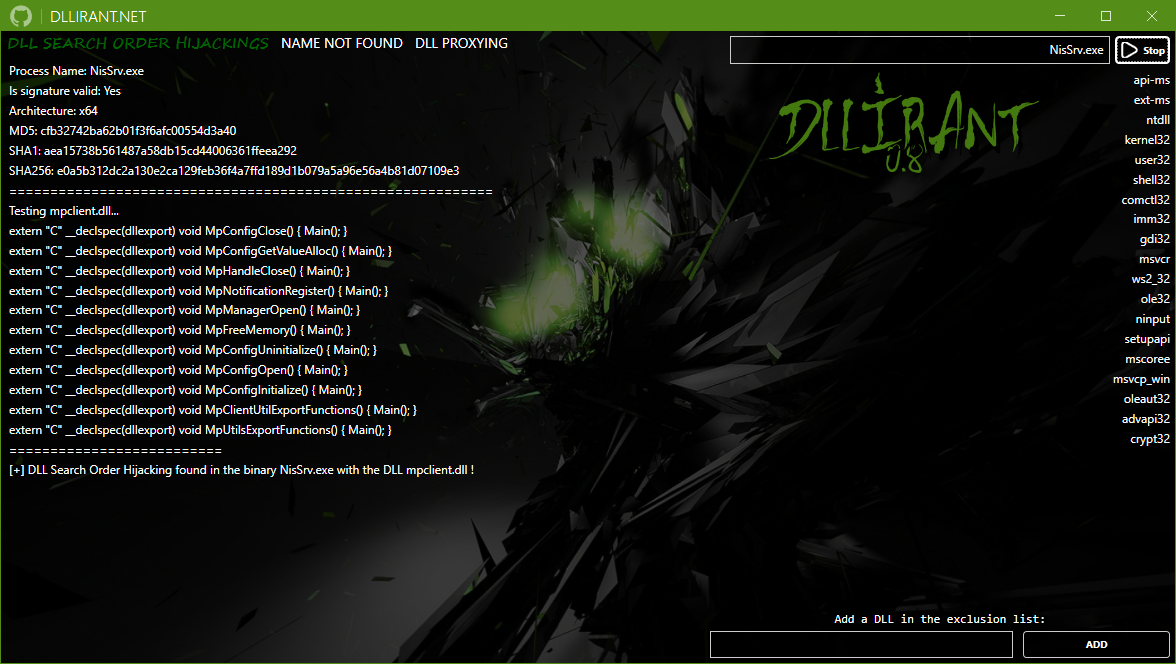 redteamsocietegenerale/dllirant
DLLirant est un outil permettant d'automatiser les recherches de DLL Hijacking sur un binaire spécifié.
 r00tkitsmm/pishi
Pishi est un outil de couverture de code, similaire à kcov, pour macOS.
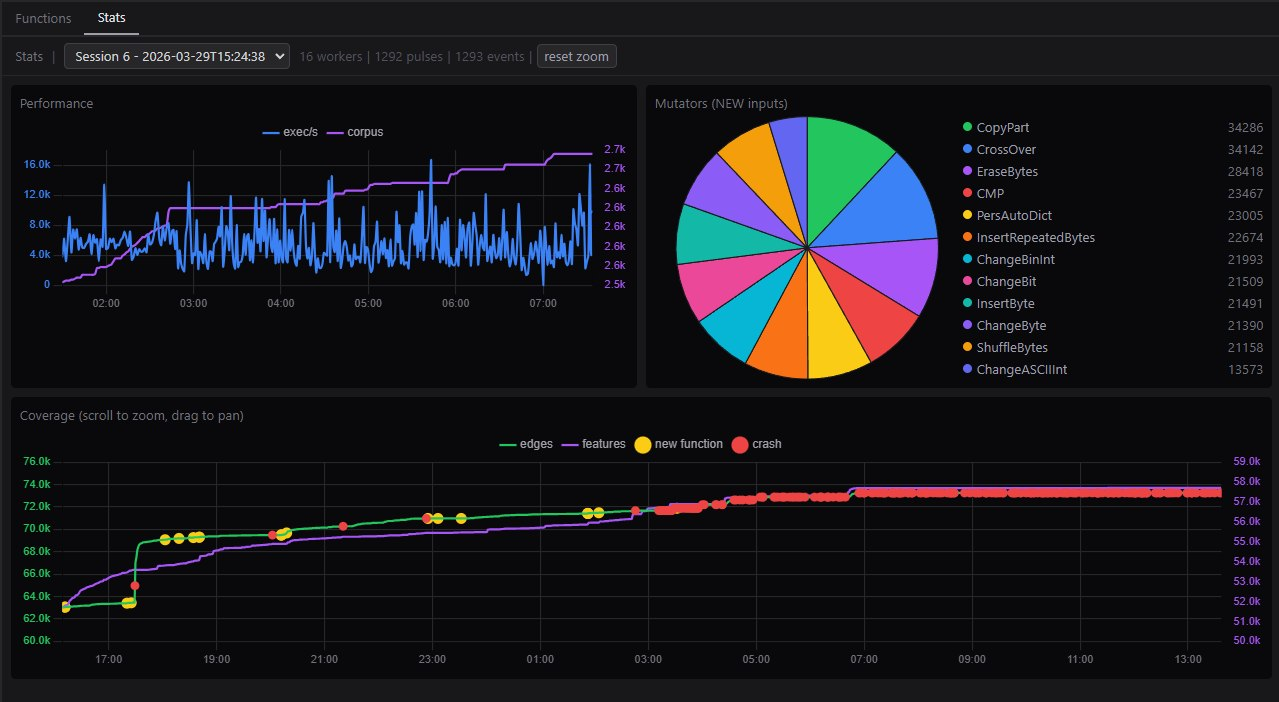 0xbigshaq/apatchy
Framework de fuzzing pour les modules du serveur Apache HTTPD
 cc1a2b/jshunter
jshunter est un outil en ligne de commande conçu pour analyser les fichiers JavaScript et extraire des points de terminaison. Cet outil se spécialise…
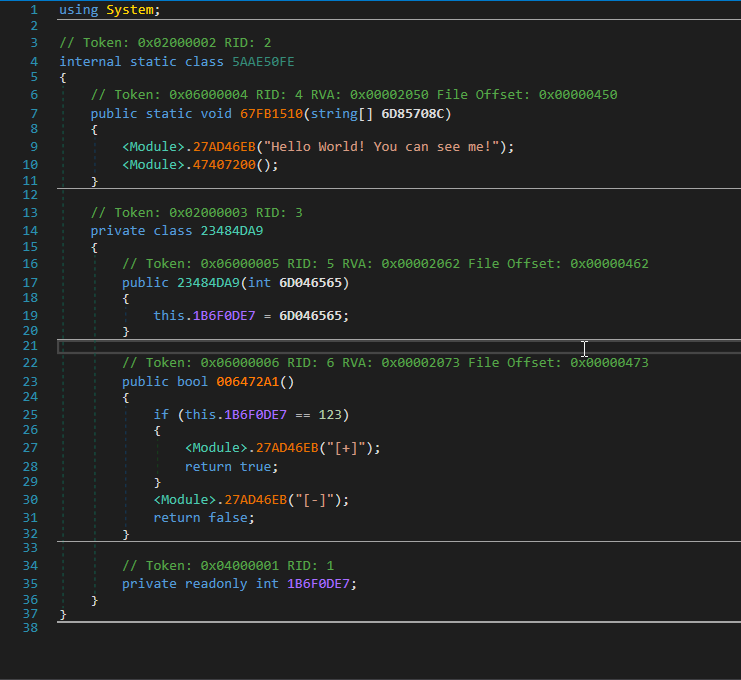 void-stack/vmunprotect.dumper
VMUnprotect.Dumper peut dynamiquement déprotéger un assembly protégé par VMProtect.
 skylined/bugid
Détecter, analyser et identifier de manière unique les plantages dans les applications Windows
 0xdea/frida-scripts
A collection of my Frida instrumentation scripts to reverse engineer mobile apps and more.
 nccgroup/android_demystification_toolbox
ADT est un ensemble d'outils conçu pour aider à modéliser le comportement des applications, rechercher et tester les vulnérabilités de sécurité, et…
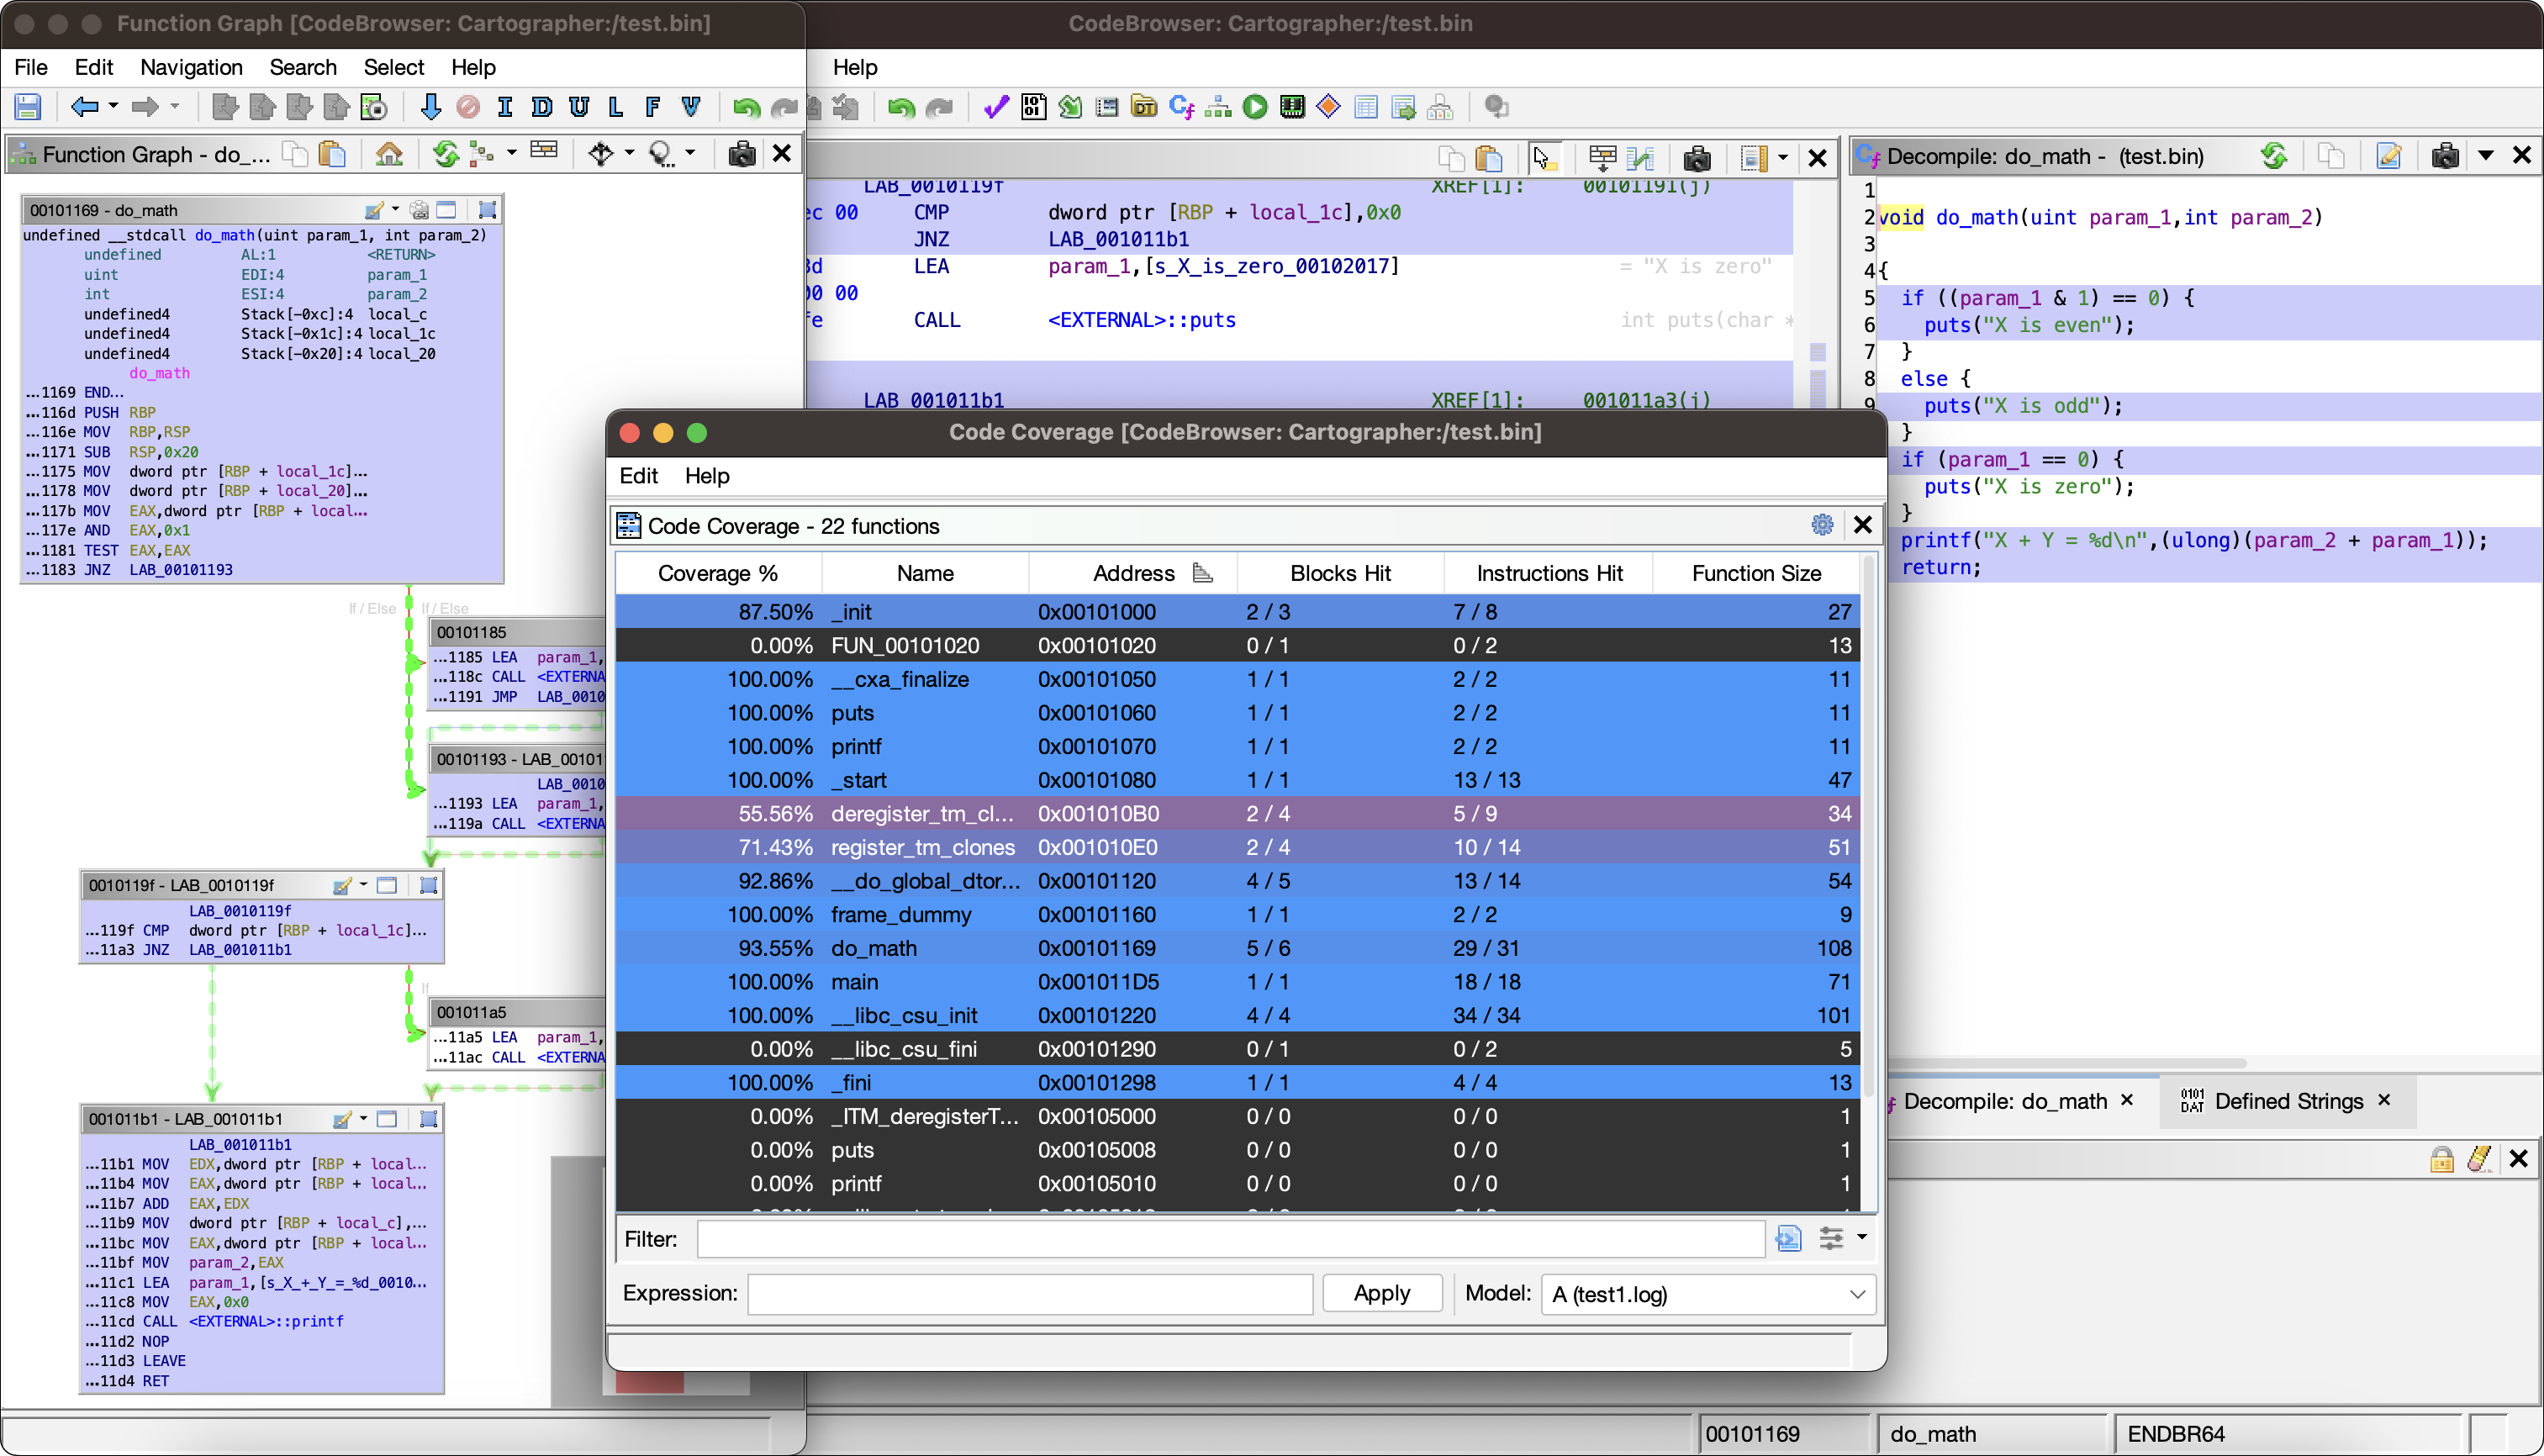 nccgroup/cartographer
Plugin d'exploration de couverture de code pour Ghidra
 nccgroup/dapr
Plateforme d'attaque de pilotes pour Linux
 nccgroup/dibf
Bruteforceur d'ioctl Windows NT et fuzzer modulaire
 nccgroup/winstrument
Winstrument est un framework de scripts modulaires conçu pour faciliter l'instrumentation de logiciels Windows à l'aide de Frida, dans le cadre de la…
 tca-iscas/cooper-ndss-2022
Un outil pour tester efficacement la couche de liaison des langages de script
 stealthcopter/wordpress-hacking
Une collection de ressources utiles pour pirater WordPress et ses plugins et thèmes
 owasp/fiasse
Un cadre pour l'intégration de la sécurité applicative dans le génie logiciel (FIASSE) utilisant le modèle d'ingénierie logicielle sécurisable (SSEM)