
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/google/oss-fuzz-gen
Analyse des VulnérabilitésAnalyse Dynamique de Code (DAST)FuzzingDevSecOpsApprentissage AutomatiqueSécurité de l'IA
GitHubgoogle/oss-fuzz-gen

oss-fuzz-gen

LLM propulsé par fuzzing via OSS-Fuzz.

Voir le dépôt
1.4k22495il y a 8 joursVérifié par Kitploit
Partager

Ce dépôt n'est plus maintenu.


Un framework pour la génération et l'évaluation de cibles de fuzzing

Ce framework génère des cibles de fuzzing pour des projets réels en C/C++/Java/Python avec divers grands modèles de langage (LLM) et les évalue via la plateforme OSS-Fuzz.

Plus de détails disponibles dans AI-Powered Fuzzing: Breaking the Bug Hunting Barrier : Alt text

Les modèles actuellement pris en charge sont :

  • Vertex AI code-bison
  • Vertex AI code-bison-32k
  • Gemini Pro
  • Gemini Ultra
  • Gemini Experimental
  • Gemini 1.5
  • OpenAI GPT-3.5-turbo
  • OpenAI GPT-4
  • OpenAI GPT-4o
  • OpenAI GPT-4o-mini
  • OpenAI GPT-4-turbo
  • OpenAI GPT-3.5-turbo (Azure)
  • OpenAI GPT-4 (Azure)
  • OpenAI GPT-4o (Azure)

Les cibles de fuzzing générées sont évaluées selon quatre métriques par rapport aux données les plus récentes de l'environnement de production :

  • Compilabilité
  • Plantages à l'exécution
  • Couverture à l'exécution
  • Différence de couverture de lignes à l'exécution par rapport aux cibles de fuzzing existantes écrites par des humains dans OSS-Fuzz.

Voici un exemple de résultat d'expérience du 31 janvier 2024. L'expérience incluait plus de 1300 benchmarks provenant de 297 projets open source.
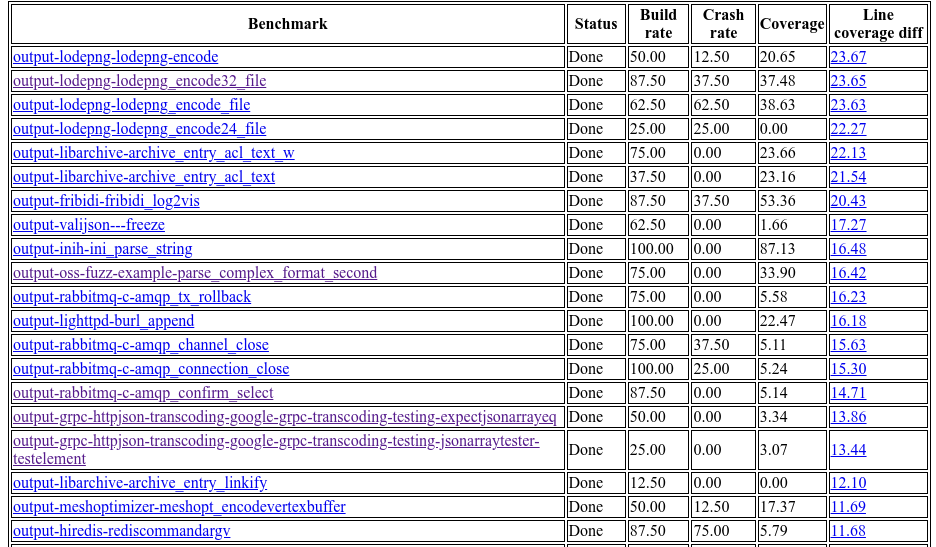
image

Globalement, ce framework parvient à exploiter avec succès les LLM pour générer des cibles de fuzzing valides (qui produisent une augmentation de couverture non nulle) pour 160 projets C/C++. L'augmentation maximale de couverture de lignes est de 29 % par rapport aux cibles existantes écrites par des humains.

Notez que ces rapports ne sont pas publics car ils peuvent contenir des vulnérabilités non divulguées.

Utilisation

Consultez notre guide d'utilisation détaillé pour savoir comment exécuter ce framework et générer des rapports basés sur les résultats.

Exécution et évaluation indépendantes d'agents

Vous pouvez également exécuter ou évaluer des agents individuels sans lancer d'expériences complètes, en utilisant le framework intégré d'exécution d'agents. Consultez la documentation du framework pour des instructions détaillées sur la façon d'exécuter des agents individuels ou des séquences d'agents.

Collaborations

Vous êtes intéressé par la recherche ou par des collaborations avec la communauté open source ? N'hésitez pas à créer un ticket ou à nous envoyer un e-mail : [email protected].

Bogues découverts

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






