

bytecode-viewer
 konloch/bytecode-viewer
Une suite de rétro-ingénierie pour Jar Java 8+ et Android APK (Décompilateur, Éditeur, Débogueur et plus)
android-securitystatic-analysisdynamic-analysis-sandboxing+6
15.6k
konloch/bytecode-viewerUne suite de rétro-ingénierie pour Jar Java 8+ et Android APK (Décompilateur, Éditeur, Débogueur et plus)
 ytisf/thezoo
Référentiel organisé d'échantillons de logiciels malveillants réels et de code source pour l'analyse et la recherche éducatives sur les malwares,…
 mathaix/openclawmachines
Gérez OpenClaw dans votre équipe (Enterprise) en lui fournissant une infrastructure de calcul, une intégration d'outils, l'authentification et des…
 alphacrack/readme2demo
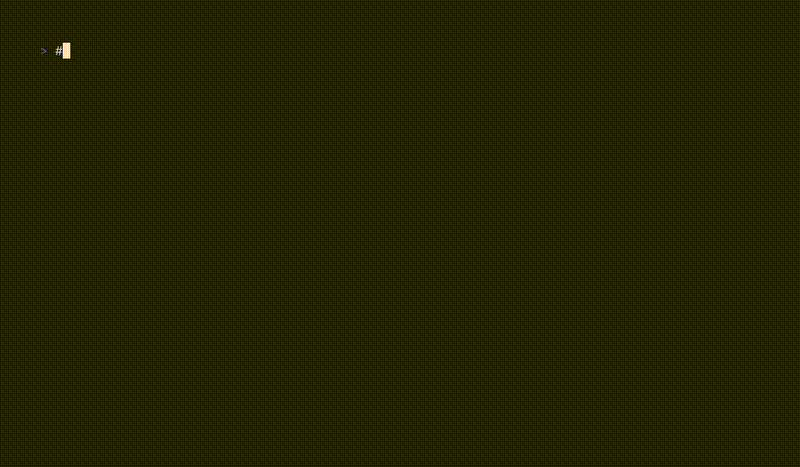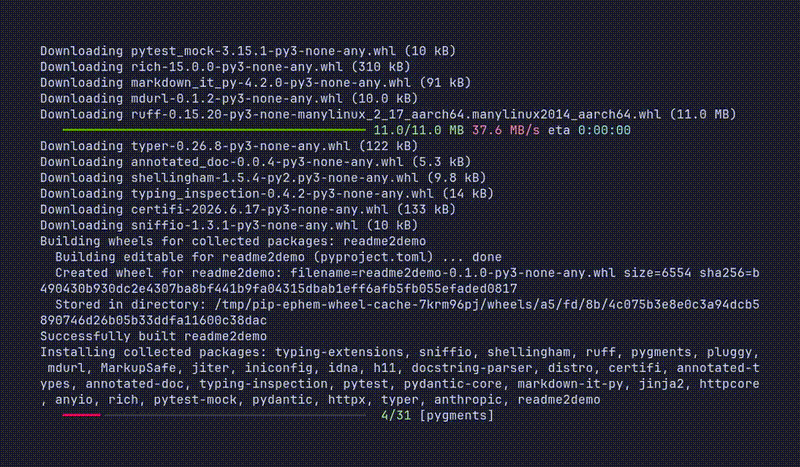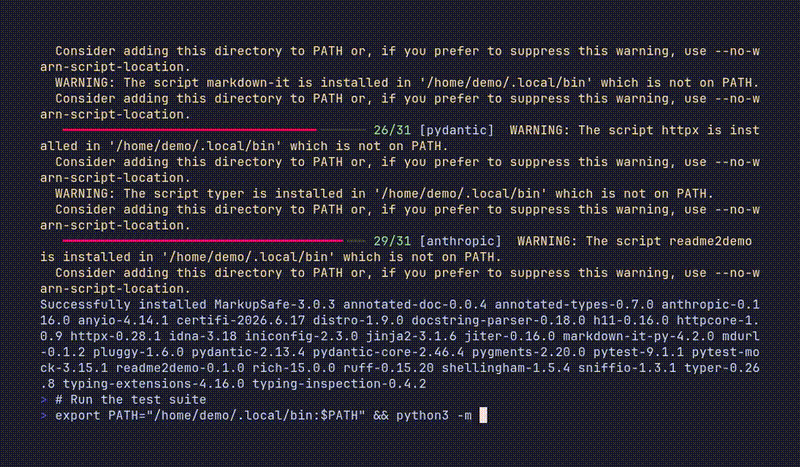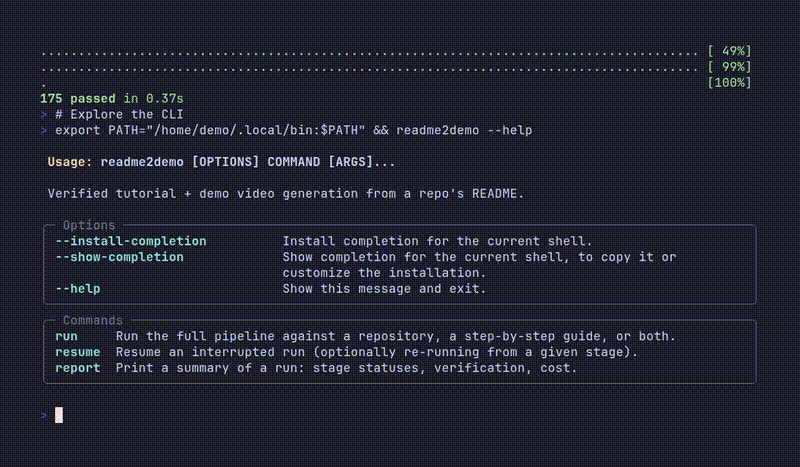
Tutoriels vérifiés et vidéos de démonstration provenant de votre README. Un agent IA l'exécute dans un bac à sable Docker renforcé et le rejoue dans…
 sensepost/objection
Kit d'exploration mobile en runtime propulsé par Frida pour évaluer la sécurité des applications iOS et Android. Contourner l'épinglage SSL, extraire…
 droidefense/engine
Droidefense: Cadre avancé d'analyse de logiciels malveillants Android
 ernw/androtickler
Kit de test d'intrusion et d'audit pour applications Android.
 robindavid/idasec
Plugin IDA pour la rétro-ingénierie et les interactions dynamiques avec la plateforme Binsec
 secrary/makin
makin - révéler les astuces anti-débogage et anti-VM [Ce projet n'est plus maintenu]
 microsoft/procdump-for-linux
Une version Linux de l'outil ProcDump Sysinternals
 reclassnet/reclass.net
Plus qu'un port de ReClass vers la plateforme .NET.
 clawkwork/clawk
Donnez aux agents de codage une VM Linux jetable, pas votre ordinateur portable
 sfaci/masc
Un scanner de malwares Web
 epfl-vlsc/memoro
Memoro: Un profileur de tas détaillé
 mxmssh/drltrace
Drltrace est un traceur d'appels de bibliothèque pour les applications Windows et Linux.
 mitre/multiscanner
Cadre modulaire de scan/analyse de fichiers
 idiom/pftriage
Outil et bibliothèque Python pour aider à analyser des fichiers lors du tri et de l'analyse de malwares.
 oalabs/frida-extract
Outil d'extraction basé sur Frida.re pour RunPE (et MapViewOfSection)